
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Kamerka-GUI — Лучший инструмент разведки для Интернета вещей и промышленных систем управления. | Kitploit
Инструменты/GitHubGitHub/woj-ciech/kamerka-gui
OSINT (Разведка открытых источников)РазведкаБезопасность IoTКартирование сетиАнализ уязвимостейЭксплуатацияБезопасность SCADA/ICSСбор информацииТестирование на Проникновение
GitHubwoj-ciech/kamerka-gui

Kamerka-GUI

Лучший инструмент разведки для Интернета вещей и промышленных систем управления.

865146403 месяцев назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Репозиторий

Kamerka GUI

Kamerka GUI — это панель разведки на основе Django для обнаружения, просмотра и сортировки доступных из Интернета устройств промышленных систем управления (ICS), Интернета вещей (IoT) и медицинских устройств. Она объединяет данные поиска Shodan, визуализацию Google Maps, снимки экранов устройств, обогащение пассивной разведкой и избранные вспомогательные средства сканирования/эксплуатации в единый веб-интерфейс.

Приложение помогает снизить шум при просмотре с помощью переключателя Фильтровать ловушки (Filter Honeypots) в таблицах устройств. Он исключает устройства, демонстрирующие признаки ловушек, чтобы аналитики могли сначала сосредоточиться на вероятных реальных активах. Kamerka также отображает поле Индикатор (Indicator) устройства, построенное на основе разобранных баннеров, ответов протоколов, меток снимков экранов и других метаданных устройства, чтобы объяснить, почему устройство было отмечено или как его можно найти или классифицировать.

Используйте только для авторизованных исследований, инвентаризации активов, управления защитной экспозицией и сообщения соответствующим владельцам или командам CERT/CSIRT.
Логотип Offensive OSINT

Что делает

  • Ищет в Shodan категории устройств ICS, IoT, здравоохранения и инфраструктуры атакующих.
  • Поддерживает поиск по странам и по координатам.
  • Сохраняет поиски и обнаруженные устройства в локальной базе данных Django.
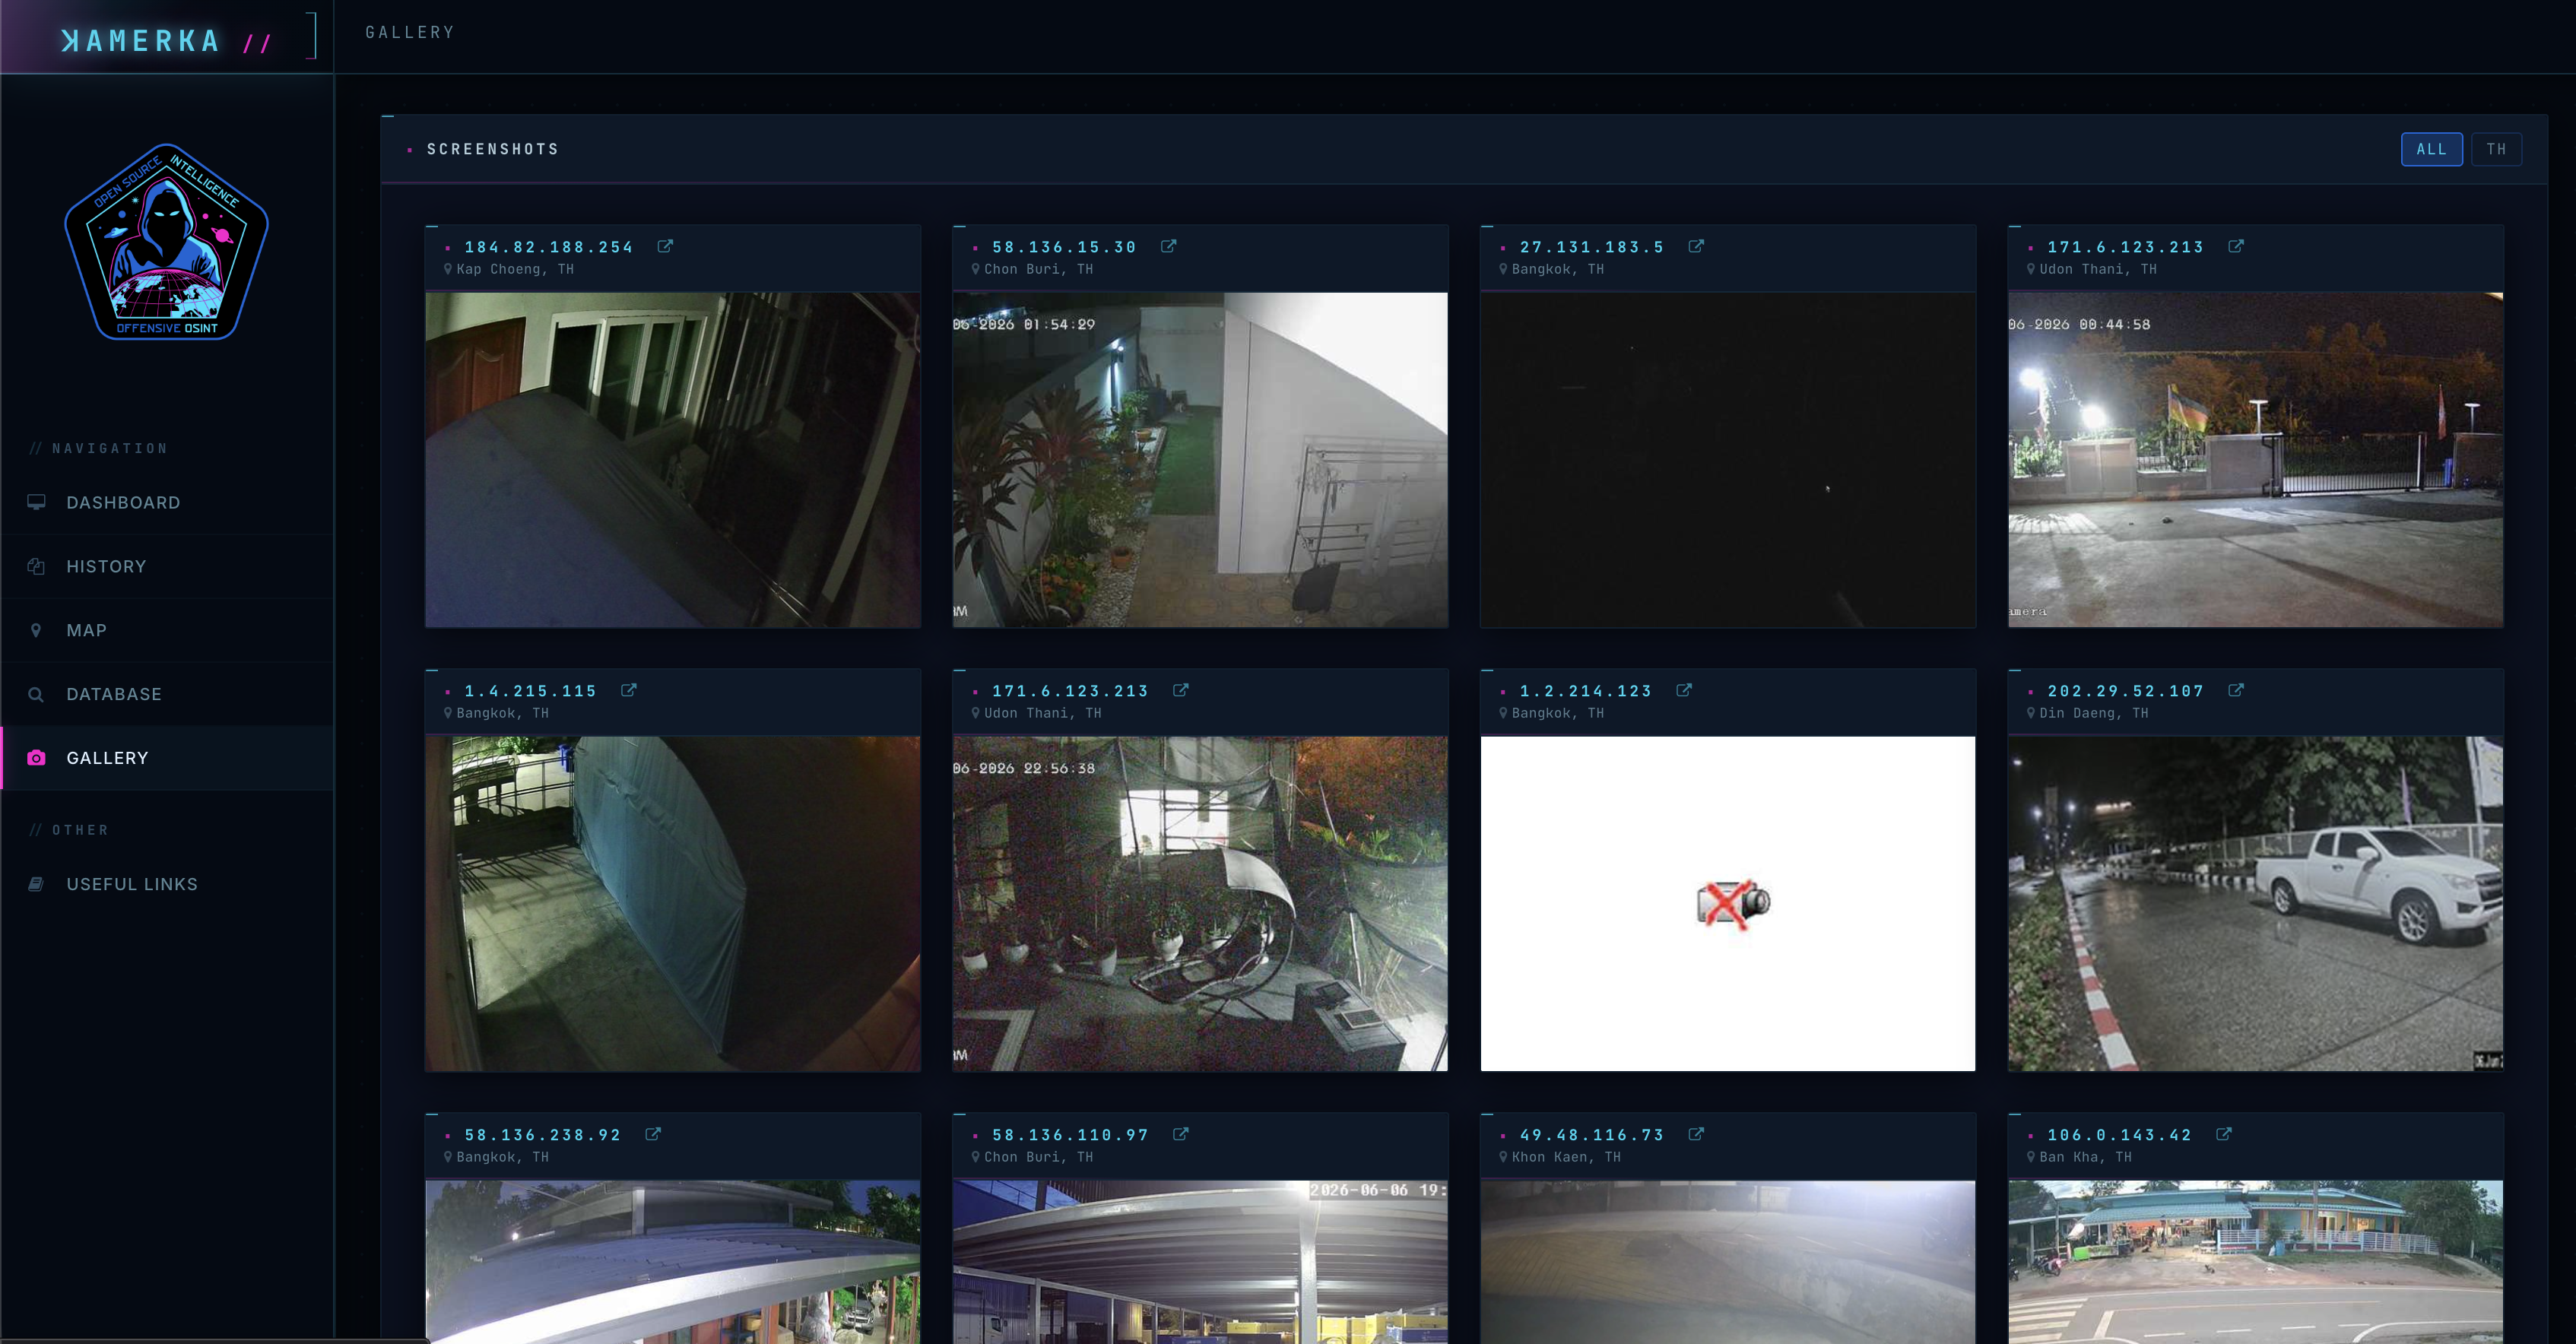
  • Показывает историю поиска, панели управления, статистику, избранное и галерею снимков экранов.
  • Отображает устройства на глобальных картах Google Maps и картах отдельных устройств.
  • Извлекает индикаторы устройств из баннеров и ответов протоколов для помощи в геолокации.
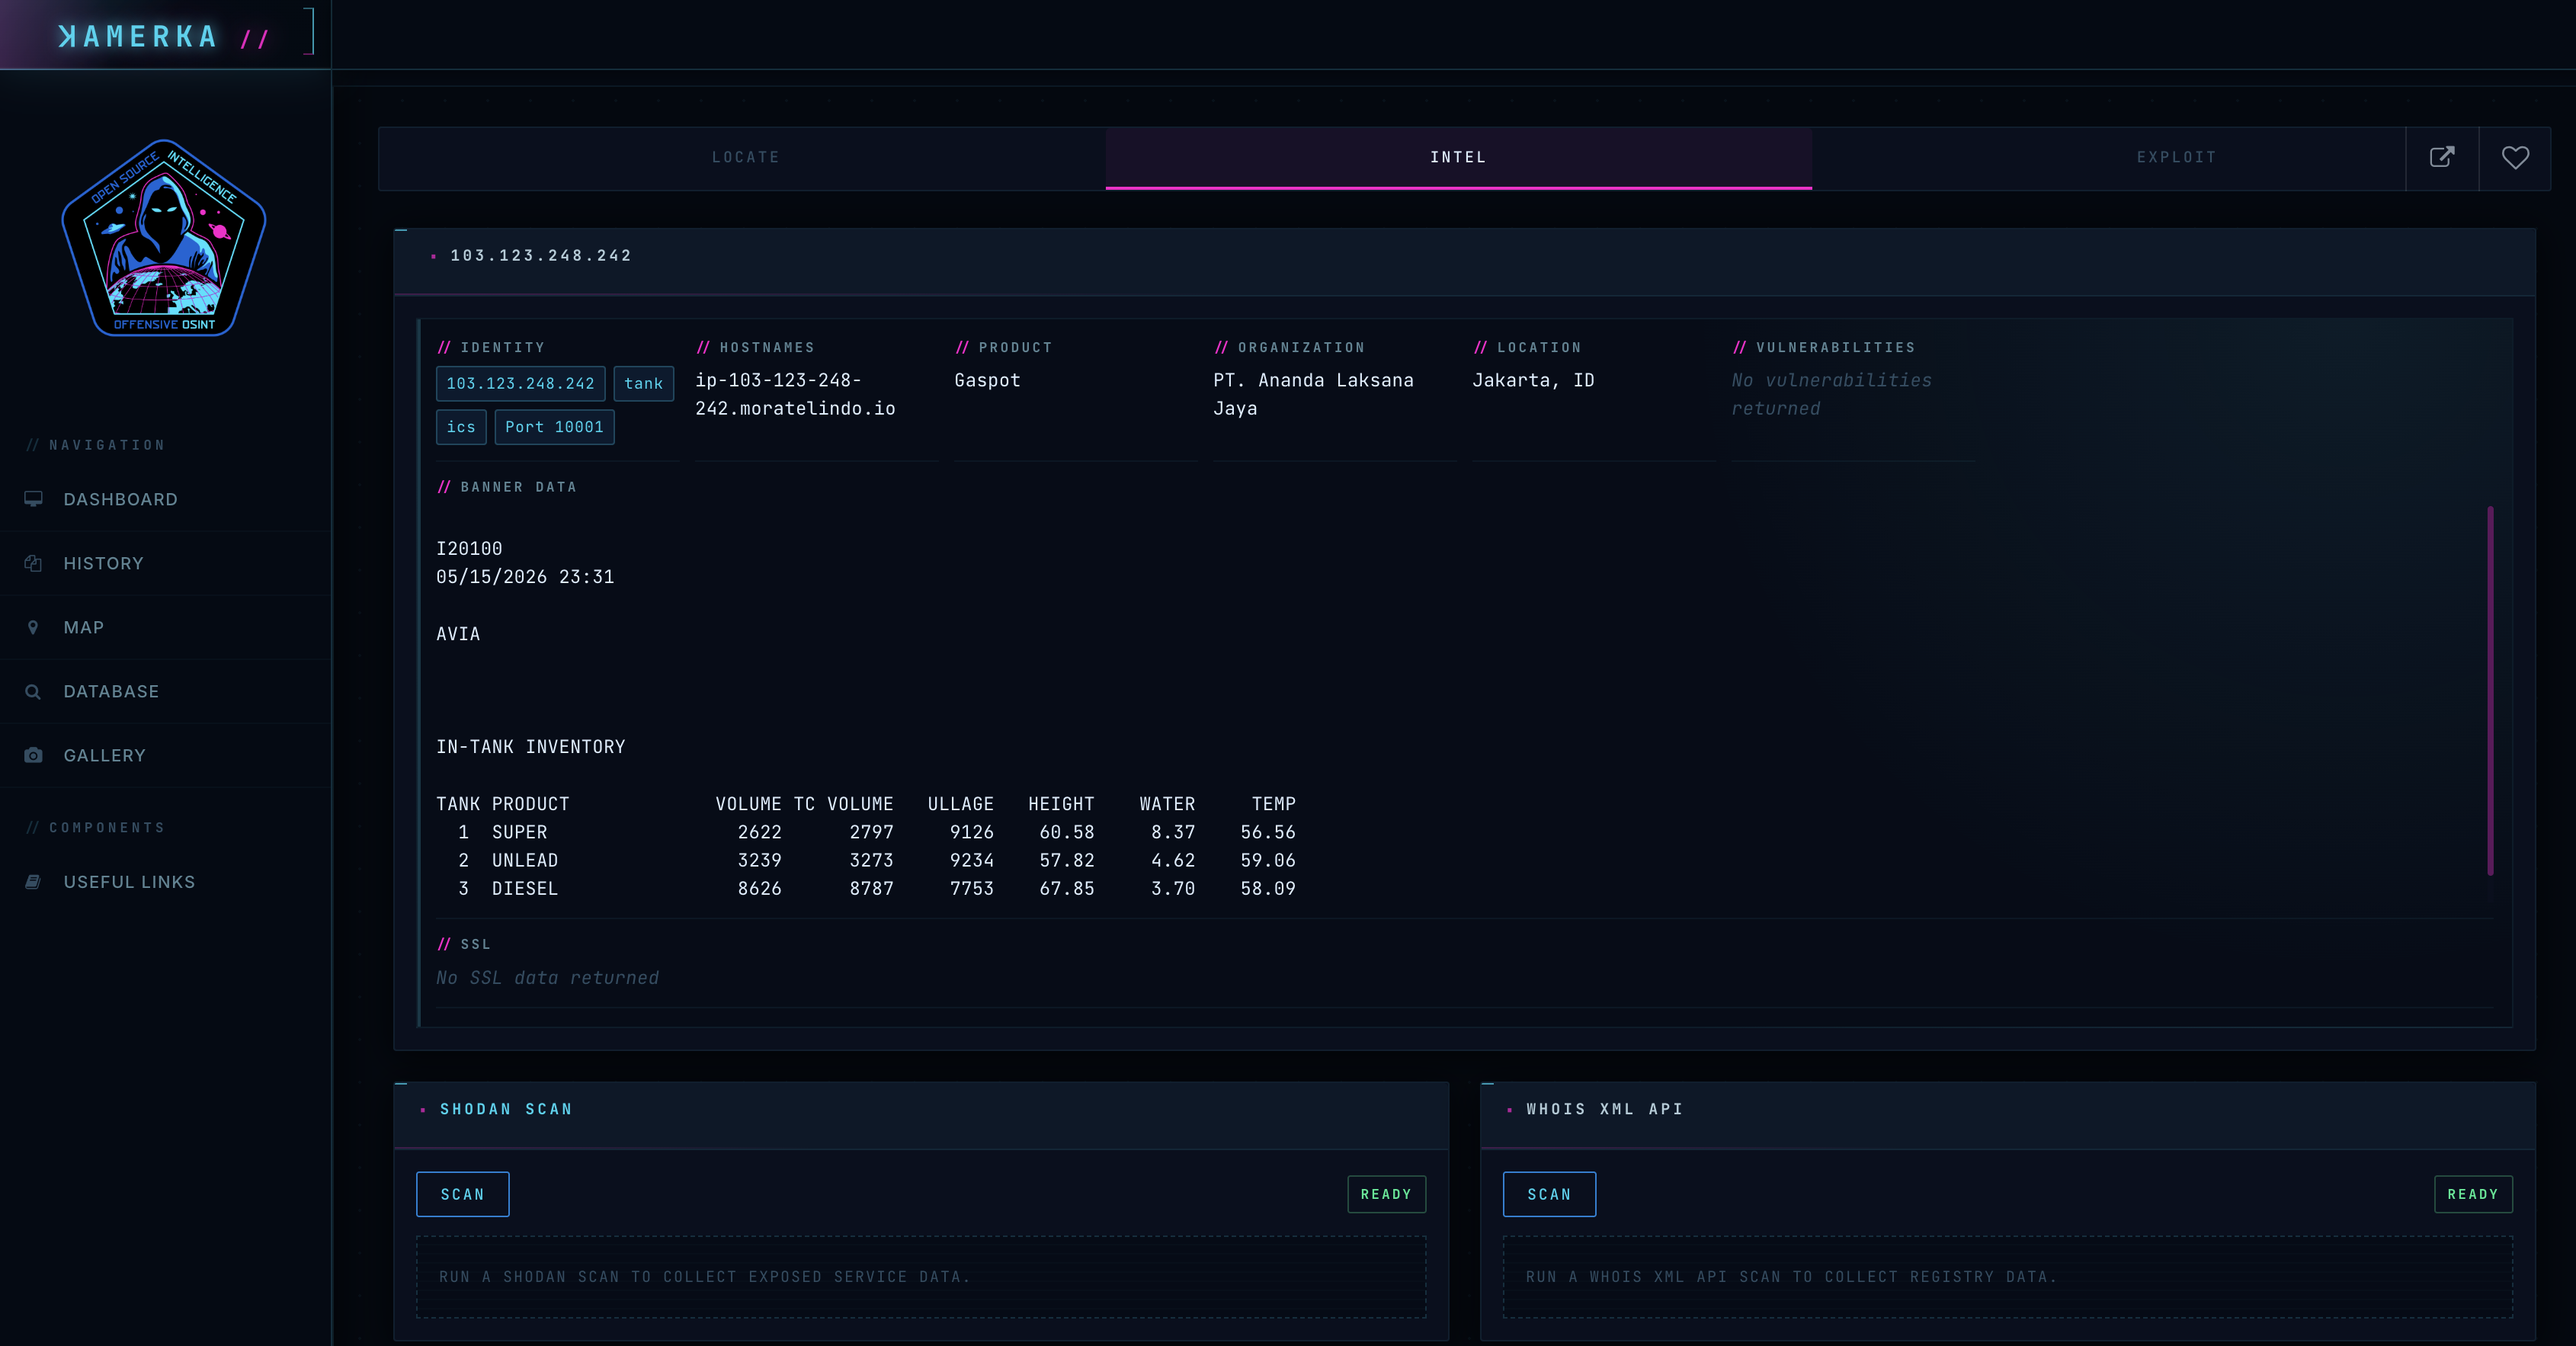
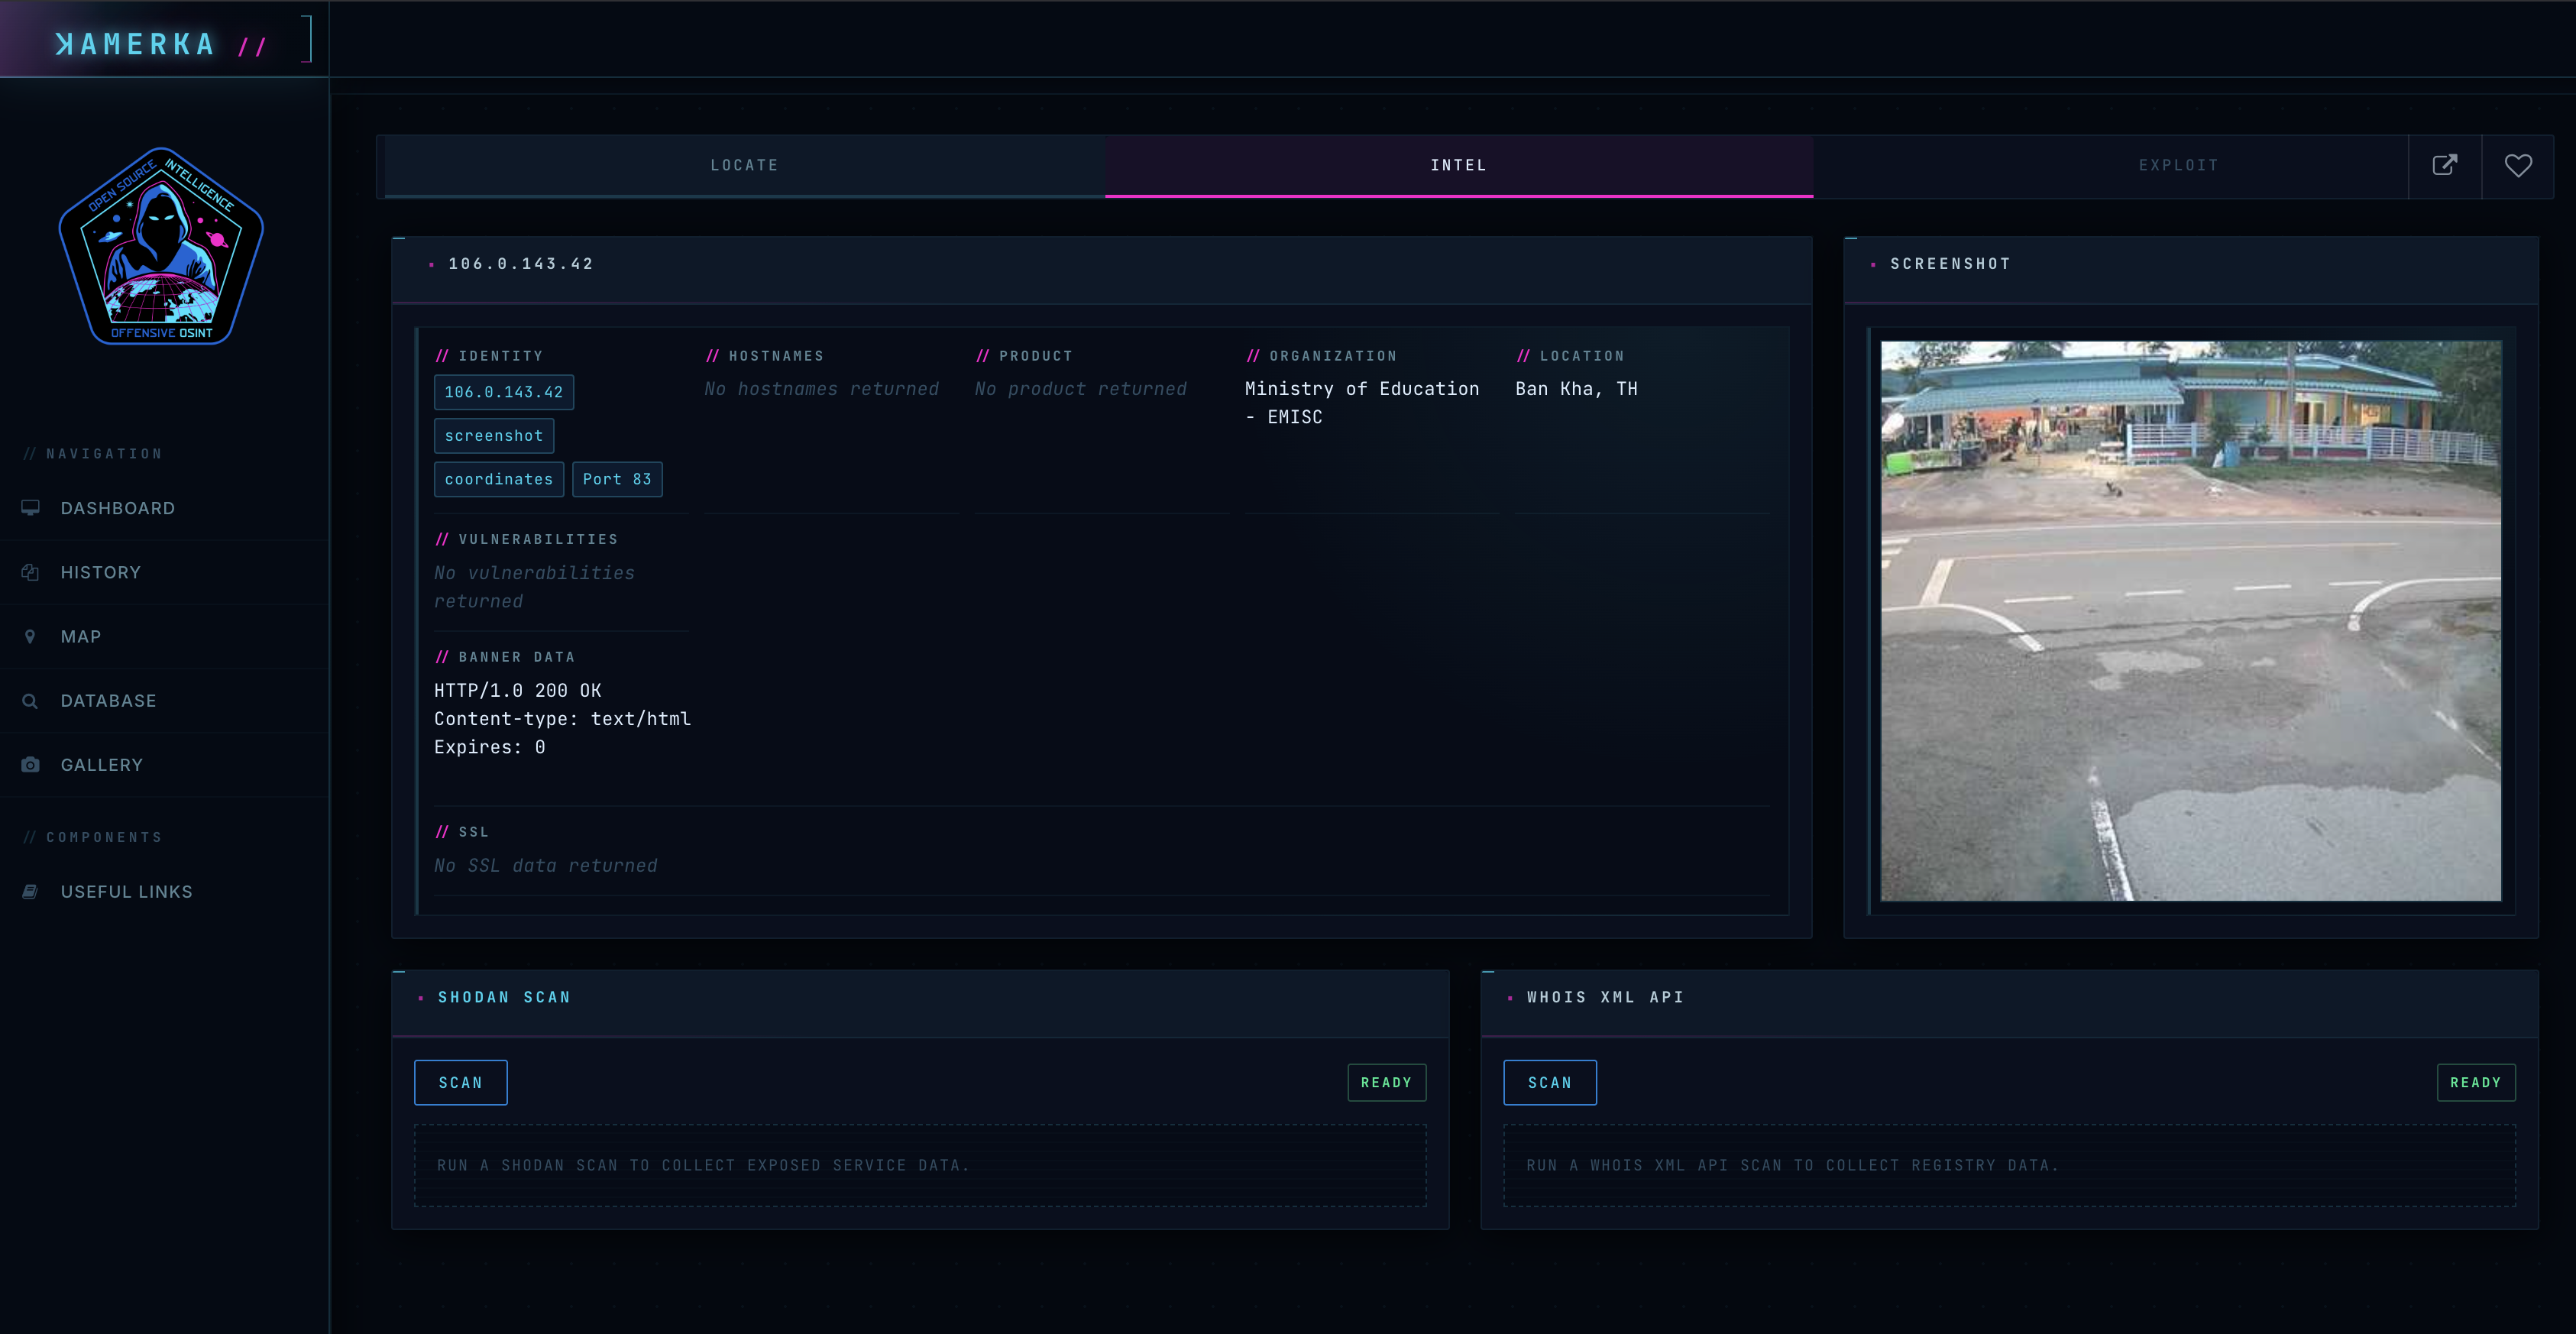
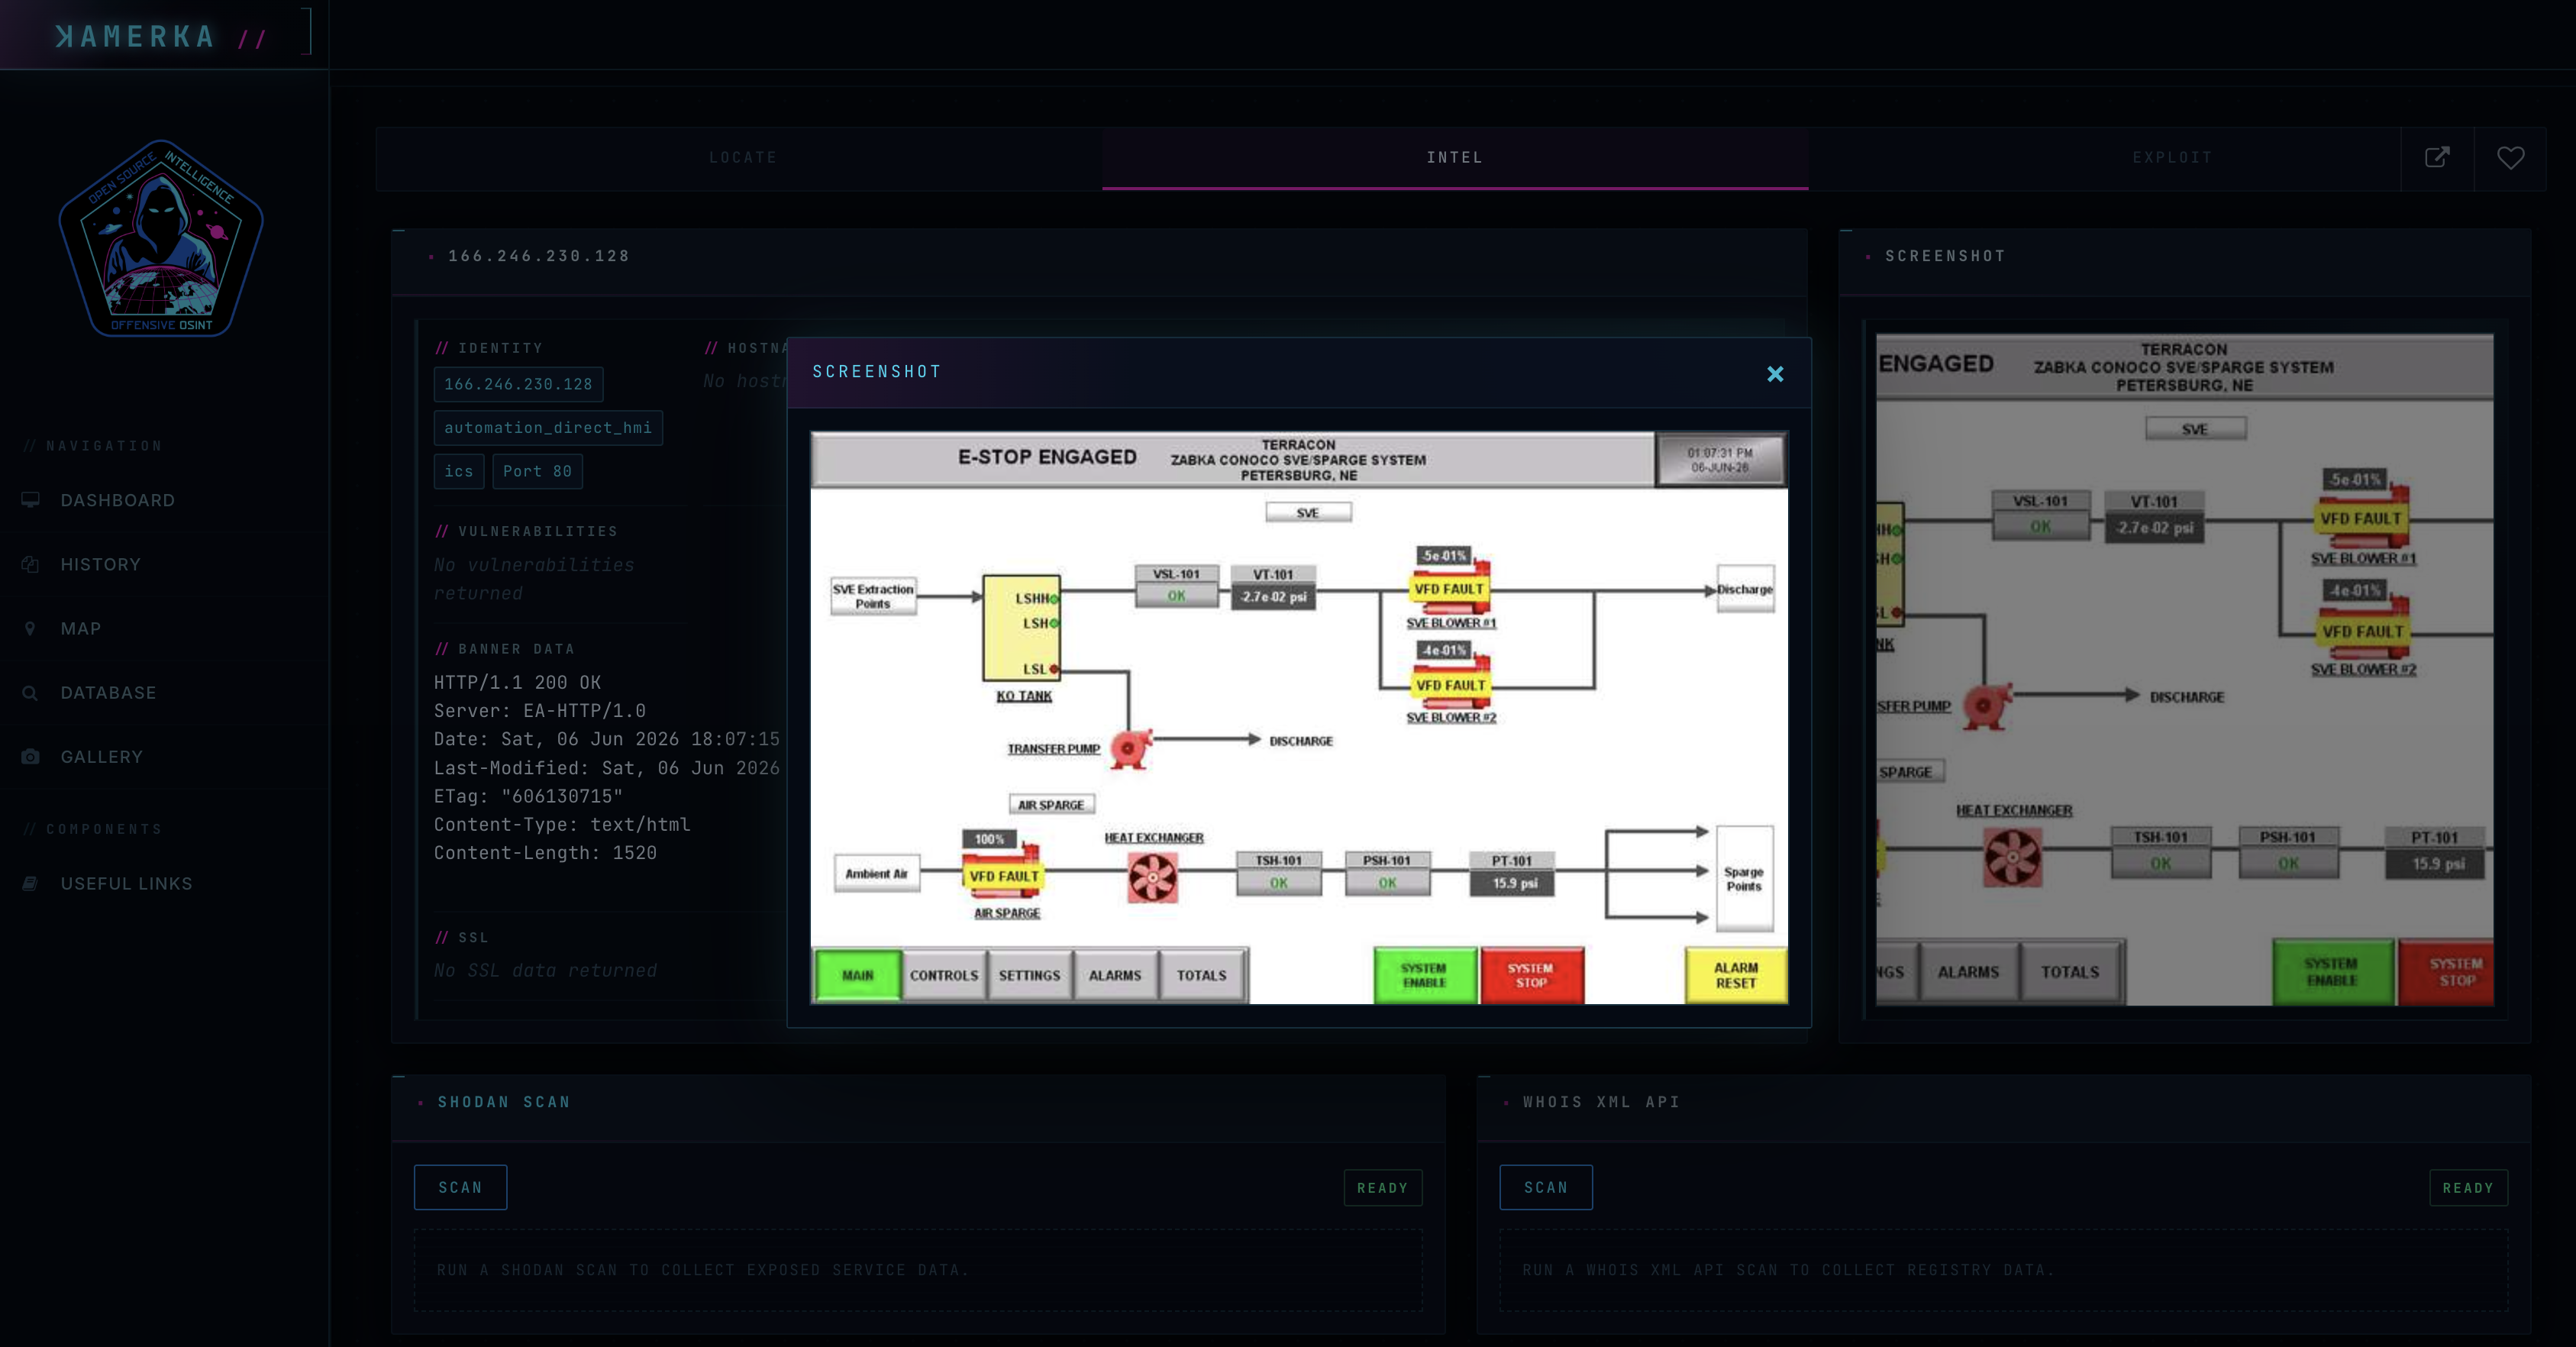
  • Показывает разведданные на уровне устройства, данные баннеров, снимки экранов, имена хостов, организацию, местоположение, порты, продукты и уязвимости.
  • Запускает сканирование хостов Shodan и обогащение Whois XML API на вкладке Intel.
  • Поддерживает импорт вывода Nmap XML и запуск выбранных NSE-сканеров Nmap.
  • Включает избранные вспомогательные средства для доказательства концепции эксплуатации для определённых семейств устройств.

Скриншоты

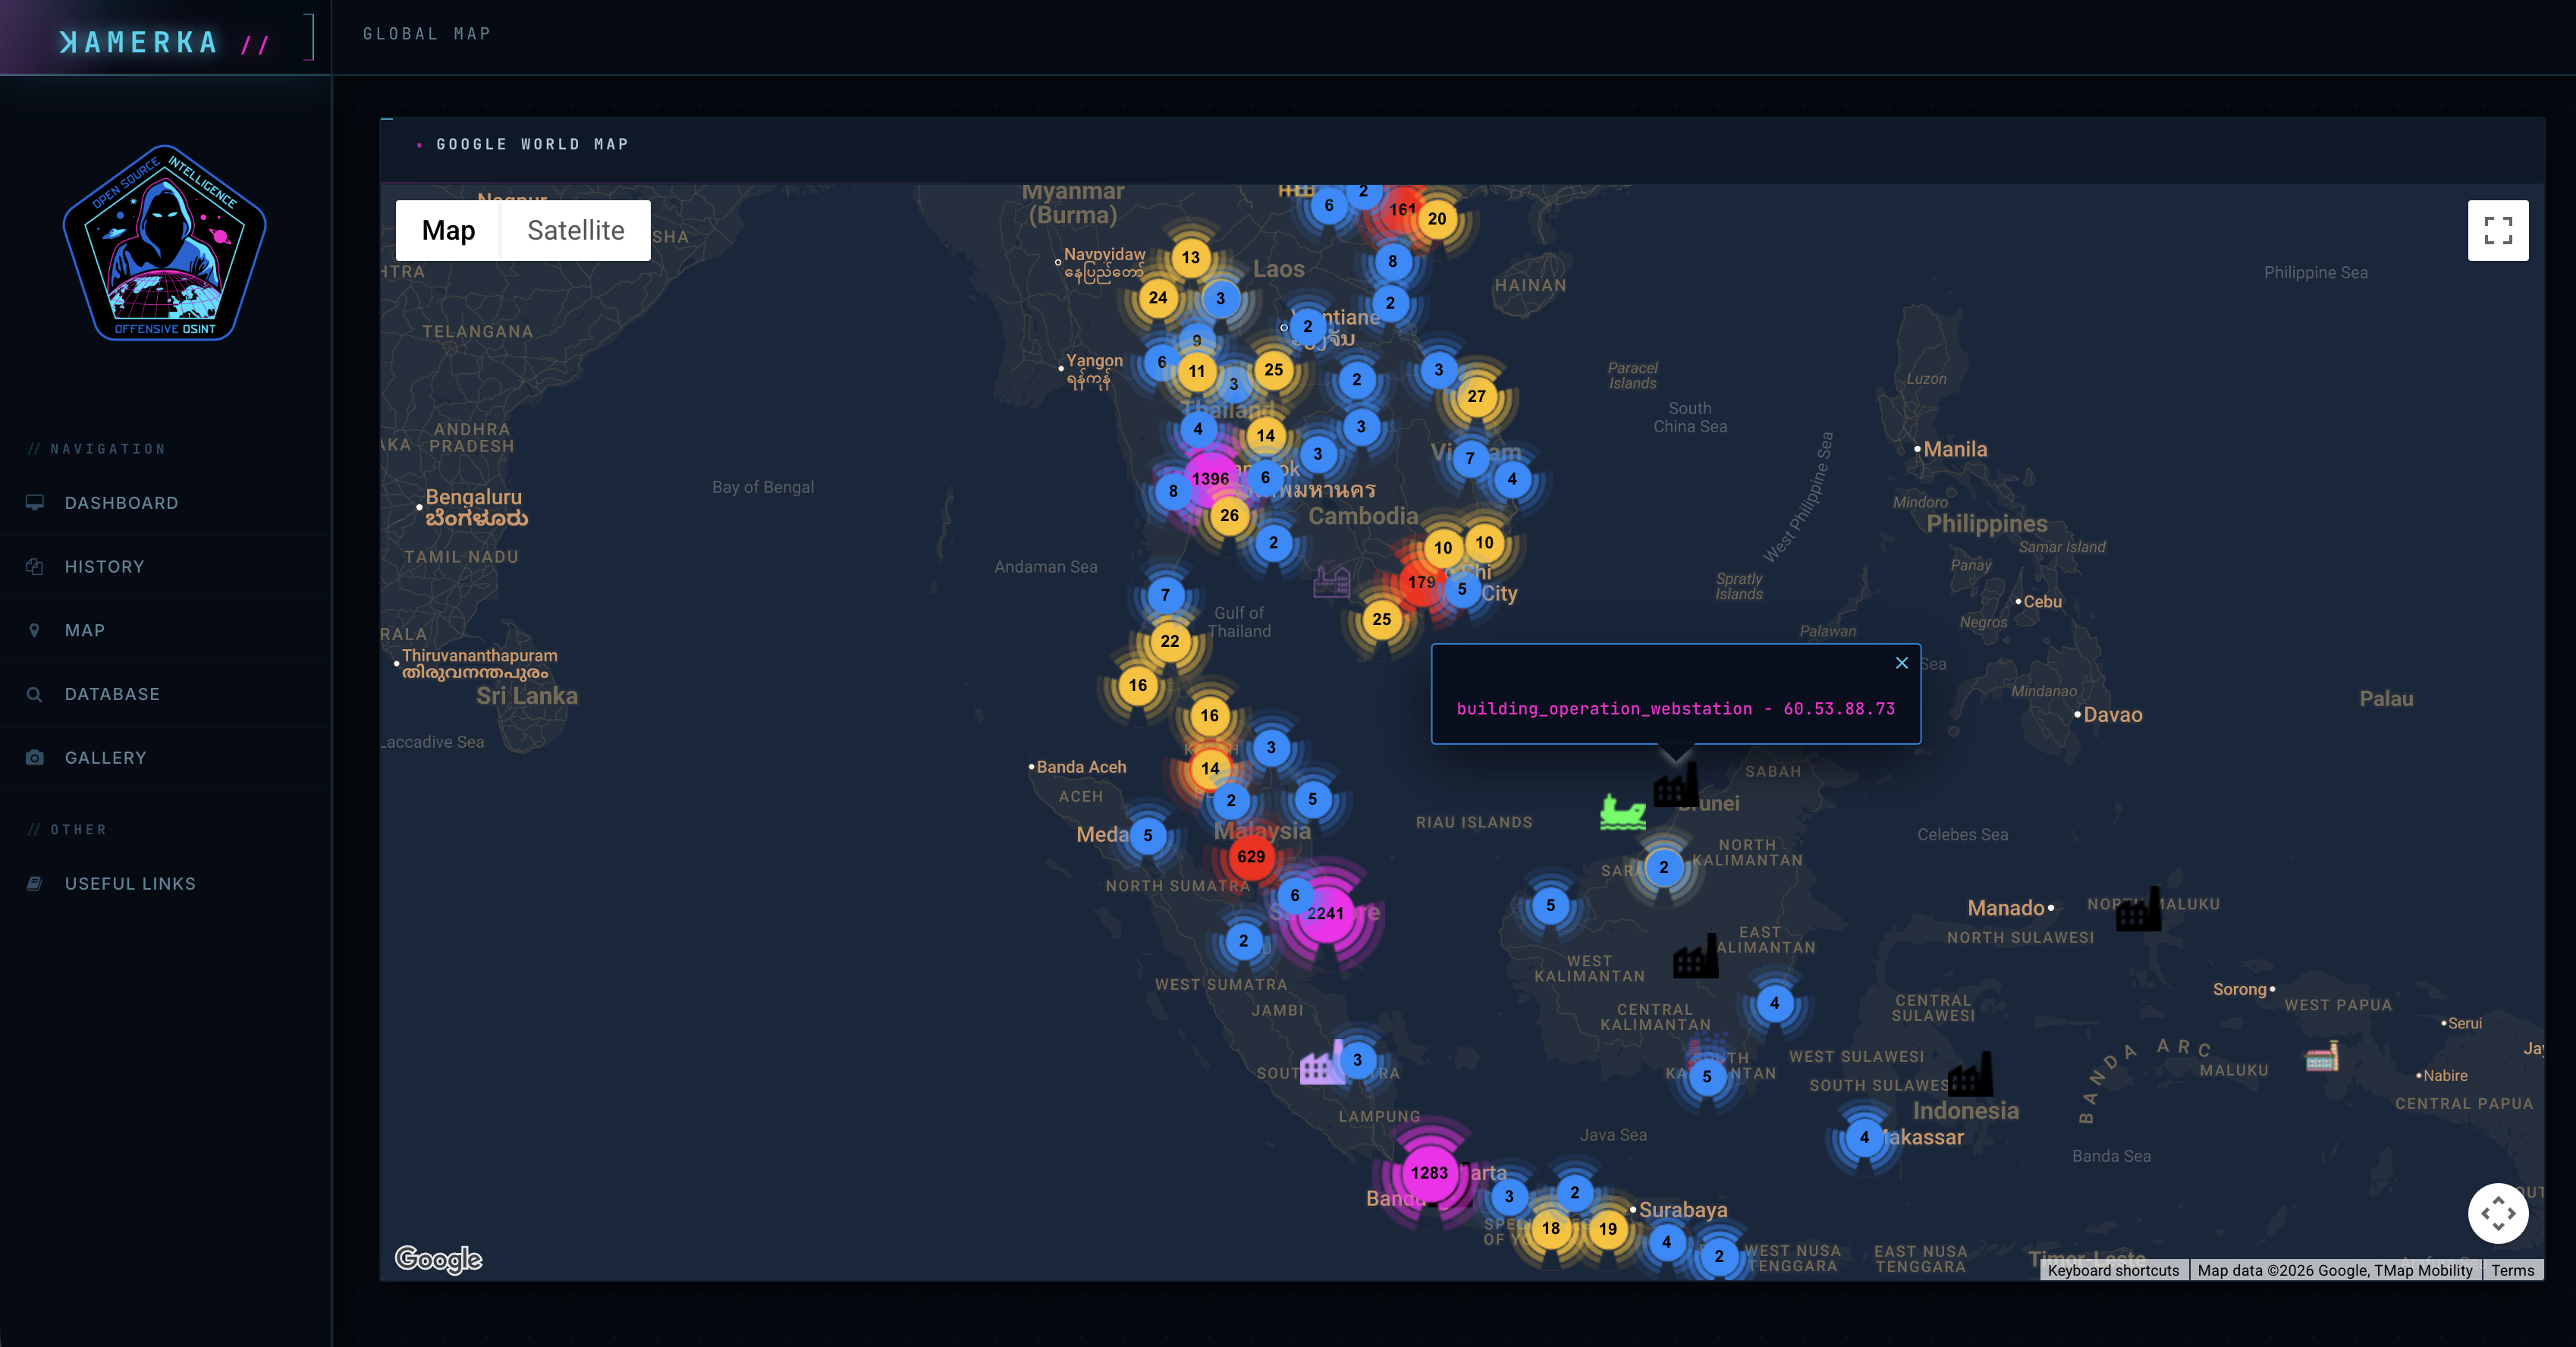
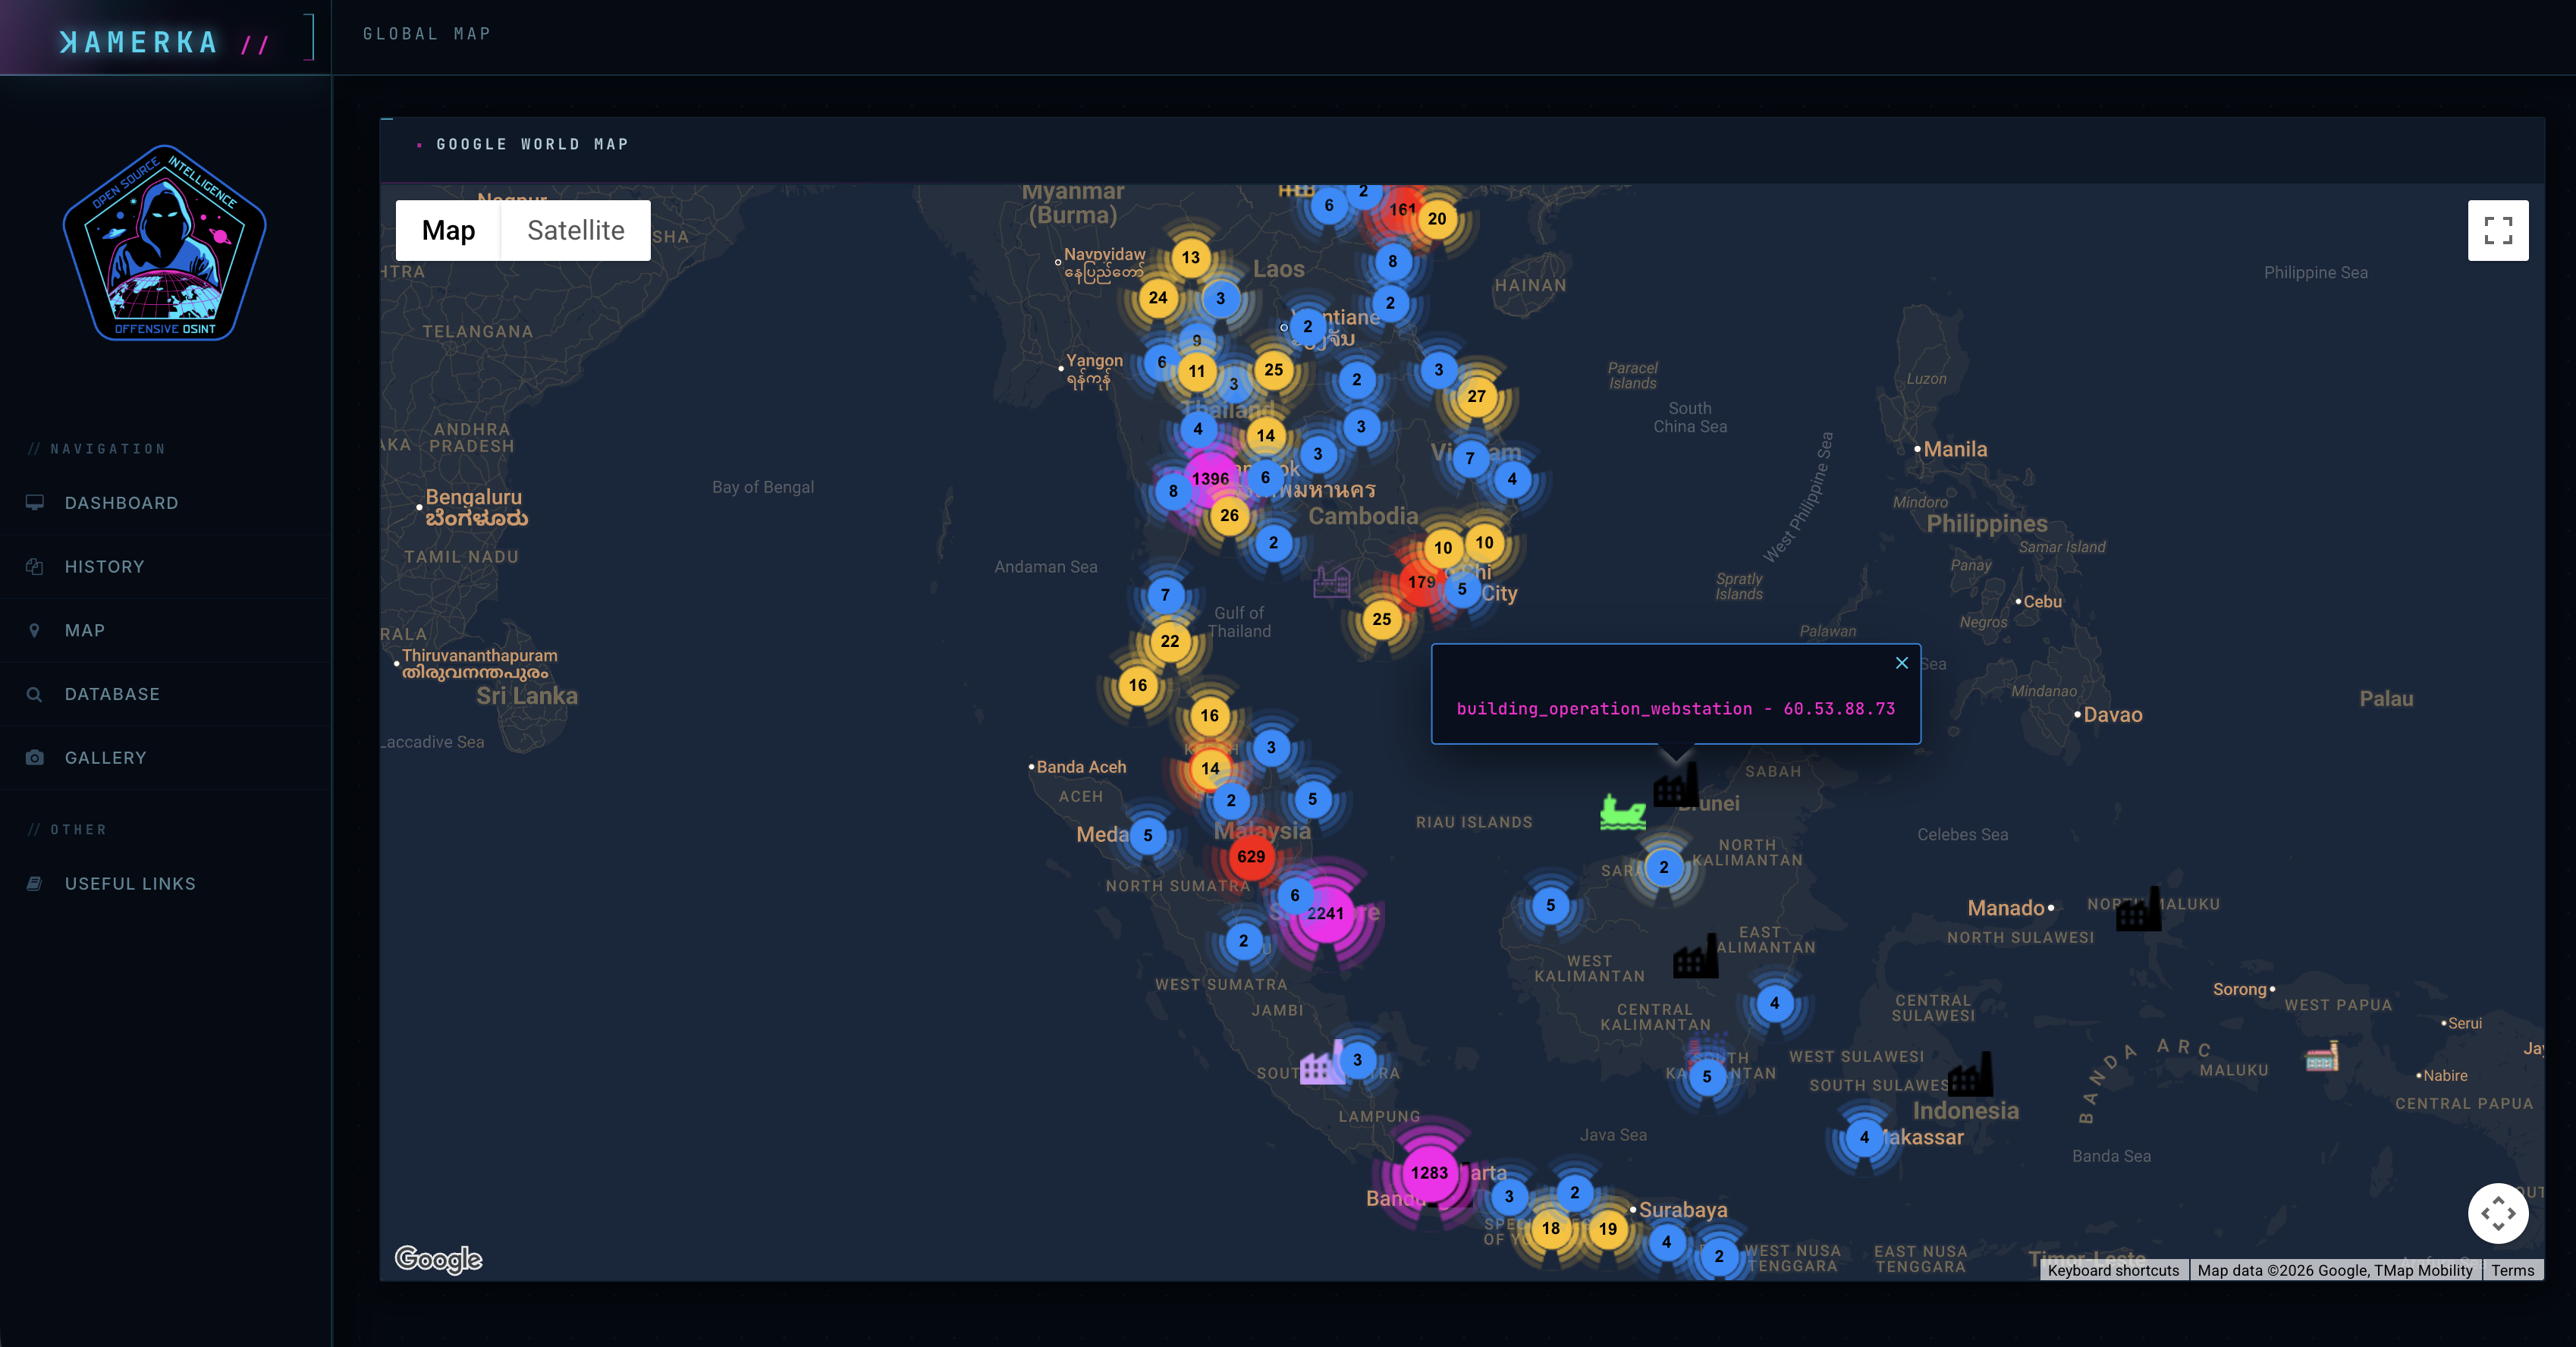
Карта

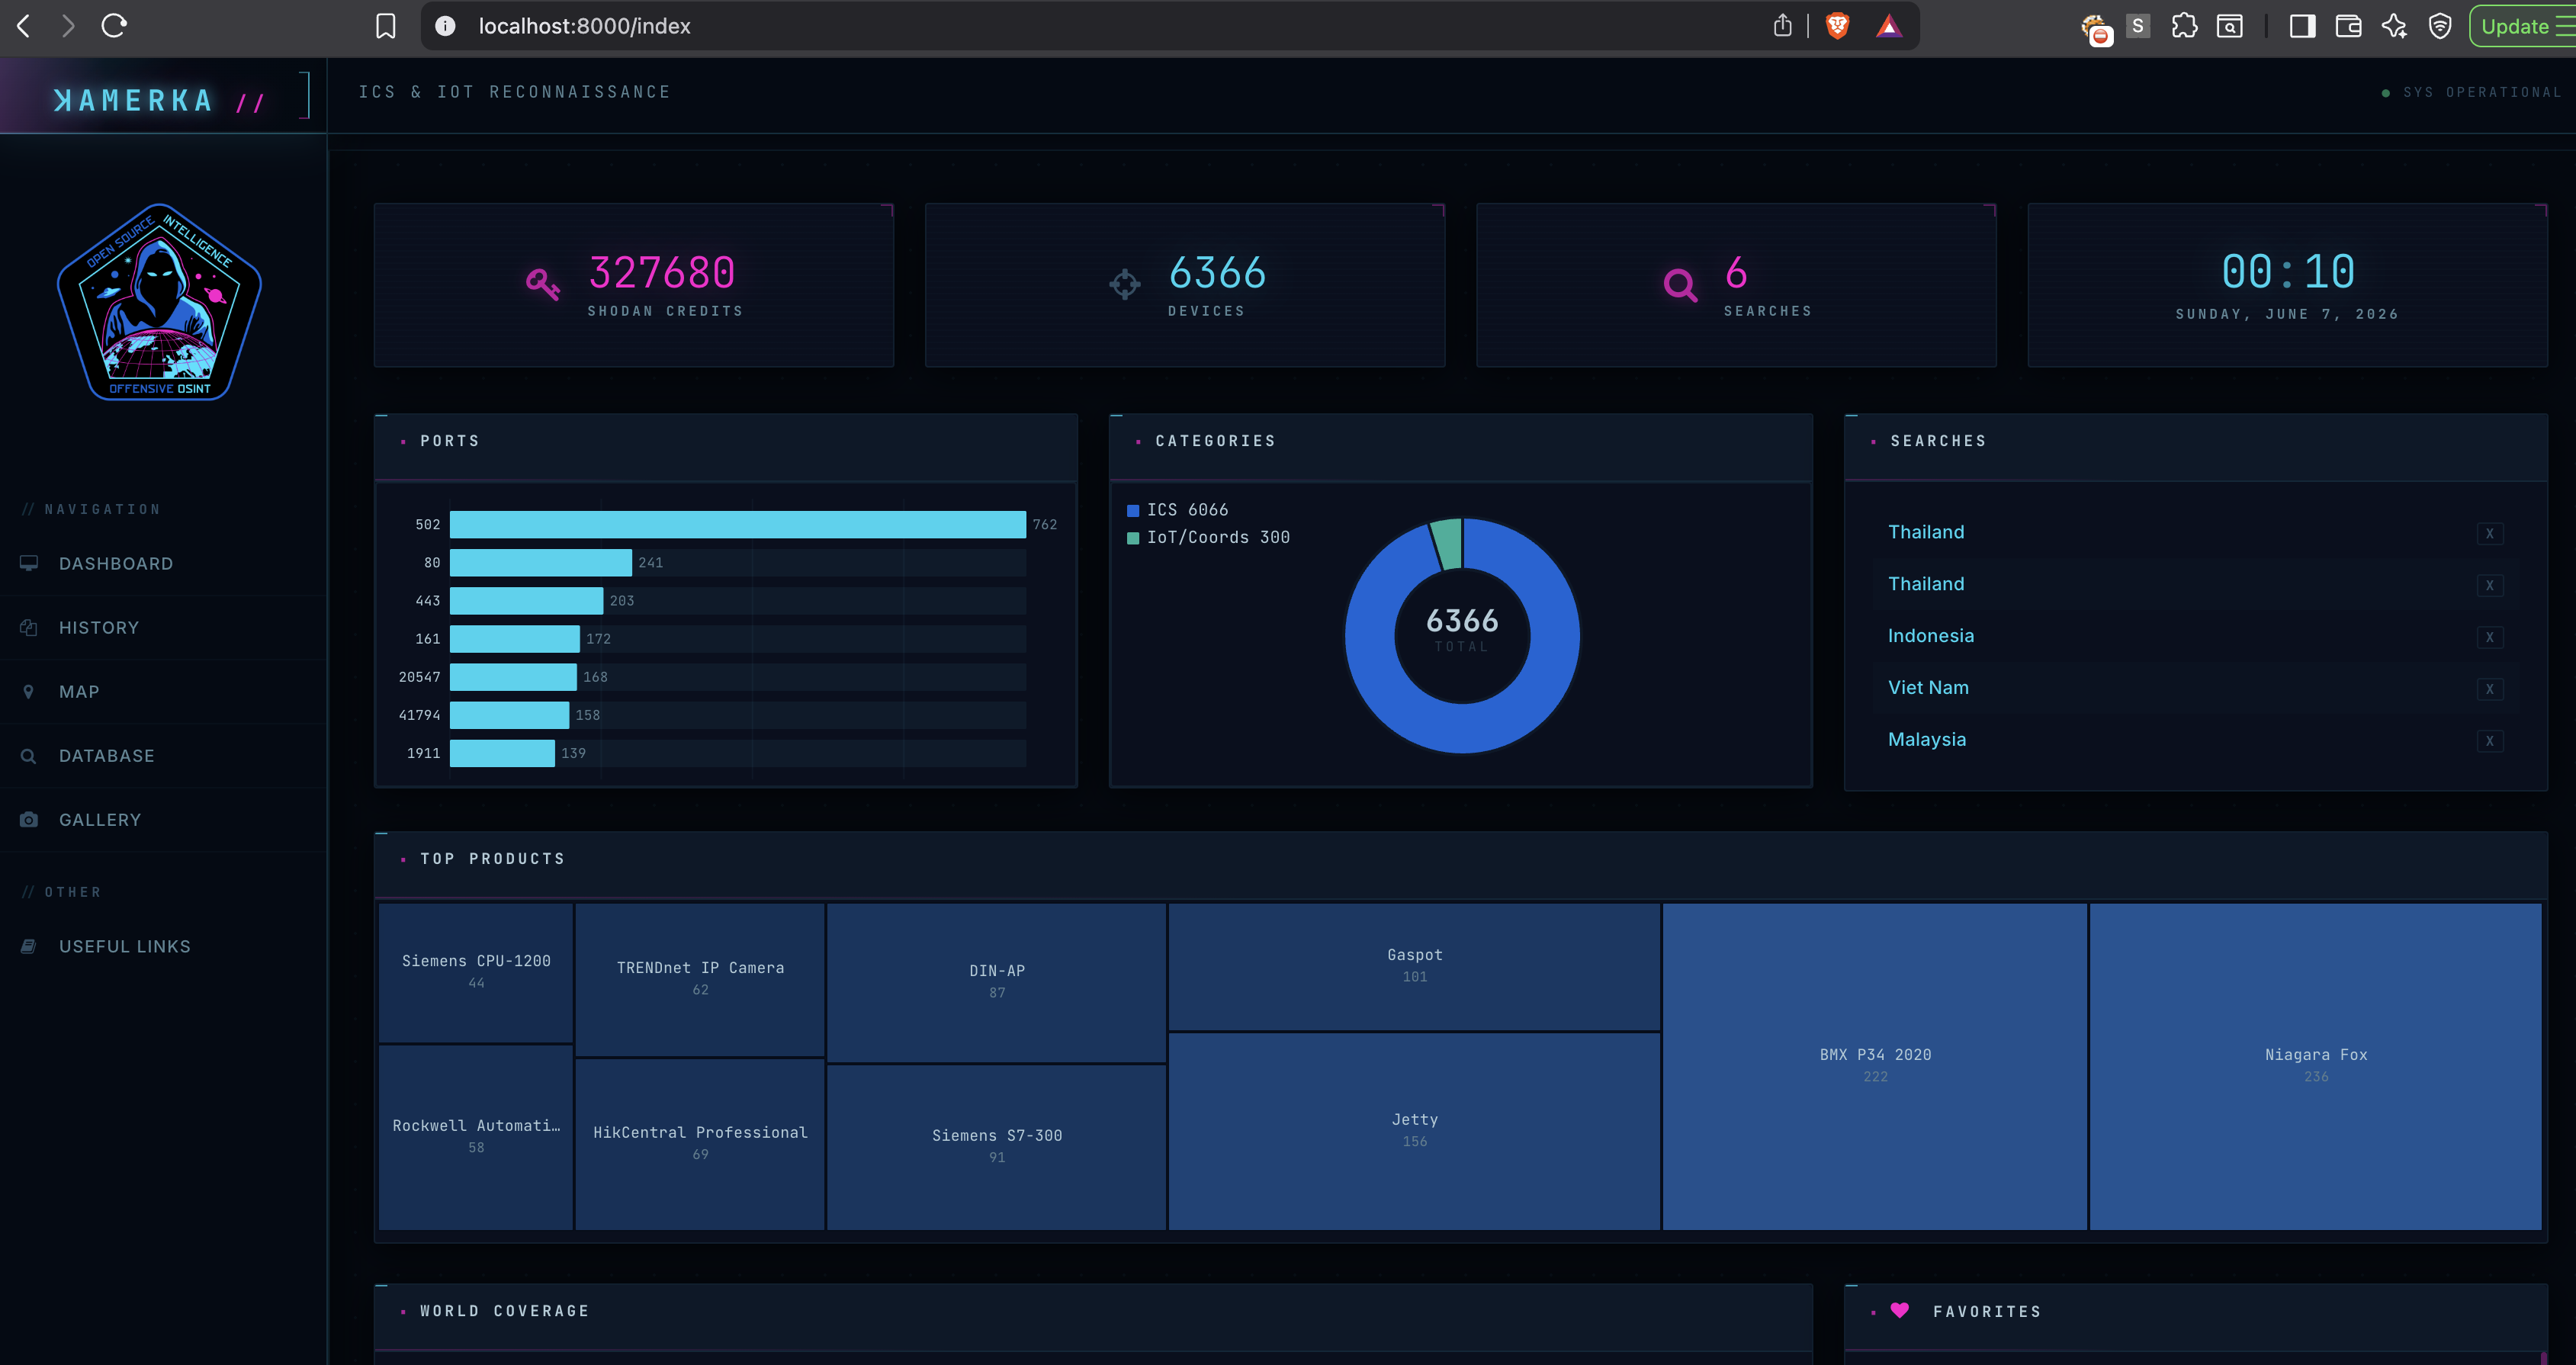
Панель управления

Разведданные устройства

Разведданные устройства

Разведданные устройства со снимком экрана

Разведданные устройства со снимком экрана

Разведданные устройства со снимком экрана

Галерея снимков экранов

Галерея снимков экранов

Панель управления

Глобальная карта

Основные представления

  • Панель управления: общие показатели, кредиты Shodan, последние поиски, диаграммы, покрытие мира и избранное.
  • База данных: таблица всех обнаруженных устройств с возможностью поиска и фильтрации вероятных ловушек.
  • История: предыдущие поиски с названиями стран, выбранными категориями устройств и ссылками на результаты.
  • Карта: глобальная кластеризованная карта Google для обнаруженных устройств.
  • Галерея: все собранные снимки экранов устройств с фильтрацией по стране.
  • Результаты: таблица устройств для конкретного поиска, карта, статистика и просмотр в стиле экспорта.
  • Устройство: вкладки «Найти», «Разведка» и «Эксплуатация» для одного устройства.

Требования

  • Рекомендуется Python 3.10–3.13 для поддерживаемого стека Django 5.2 и Celery.
  • Сервер Redis для фоновых задач Celery.
  • Ключ API Shodan. Рекомендуется платная учётная запись, так как широкие поиски расходуют кредиты/страницы.
  • Ключ Google Maps JavaScript API для карт и функций маршрутов/местоположений.
  • Ключ Whois XML API для обогащения Whois.
  • GeoLite2-City.mmdb в корне репозитория для геолокации при импорте Nmap XML.
  • Установленный Nmap локально для запуска активных сканирований Nmap.

Зависимости Python перечислены в requirements.txt. Проект теперь ориентирован на линию LTS Django 5.2, Celery 5.6 и ограниченные пакеты Python, чтобы установки оставались актуальными без перехода на несовместимые мажорные версии.

Установка

Клонируйте репозиторий и создайте виртуальное окружение:

git clone https://github.com/woj-ciech/Kamerka-GUI.git
cd Kamerka-GUI
python3.12 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install -r requirements.txt

Если python3.12 недоступен, используйте другой интерпретатор Python 3.10–3.13. Избегайте повторного использования старого виртуального окружения Python 3.8/3.9, так как текущий набор зависимостей требует Python 3.10+.

Создайте схему базы данных:

python manage.py migrate

Создайте keys.json в корне репозитория:

{
  "keys": {
    "shodan": "YOUR_SHODAN_API_KEY",
    "google_maps": "YOUR_GOOGLE_MAPS_API_KEY",
    "whoisxmlapi": "YOUR_WHOIS_XML_API_KEY"
  }
}

Запустите Redis в отдельном терминале:

redis-server

Запустите worker Celery в другом терминале:

source .venv/bin/activate
celery --app kamerka worker --loglevel=info

Запустите сервер разработки Django:

source .venv/bin/activate
python manage.py runserver

Откройте приложение:

http://localhost:8000/

Замечания по конфигурации

  • keys.json требуется во время выполнения, так как приложение читает ключи API из keys['keys'].
  • Храните keys.json вне системы контроля версий. Он содержит приватные учётные данные.
  • База данных по умолчанию — SQLite. Это подходит для локального тестирования; при развёртывании используйте производственную базу данных.
  • Фоновые поиски, сканирования Shodan, сканирования Whois и импорт Nmap зависят от активности workers Celery.
  • Поиски по координатам используют geo-запросы Shodan вокруг указанных широты/долготы.
  • Крупные поиски в Shodan могут быстро расходовать кредиты. Используйте ограничения страниц осмысленно.

Типичный рабочий процесс

  1. Откройте страницу поиска и выберите режим поиска ICS, IoT, здравоохранения или инфраструктуры.
  2. Выберите одну или несколько категорий устройств.
  3. Выберите страну или укажите координаты, затем выберите количество страниц Shodan для сбора.
  4. Отправьте поиск и дождитесь завершения задачи Celery.
  5. Просмотрите панель управления, историю или страницу результатов поиска.
  6. Откройте отдельные устройства для просмотра разведданных, местоположения на карте, снимков экранов, результатов сканирования Shodan и данных Whois.
  7. Используйте активные сканирования или вспомогательные средства эксплуатации только при наличии явного разрешения.

Поддерживаемые категории поиска

Полный список поддерживаемых запросов Shodan поддерживается в queries.md.

Общие категории включают:

  • Промышленные системы управления и протоколы ОТ.
  • Камеры и устройства IoT, способные делать снимки экранов.
  • Системы здравоохранения и медицинские устройства.
  • Автоматизация зданий и умная инфраструктура.
  • Индикаторы инфраструктуры атакующих.
  • Типичные открытые сервисы, такие как VNC, RDP, MQTT, принтеры и веб-камеры.

Поддержка Nmap

Скачать инструмент