 wikiz/redguard
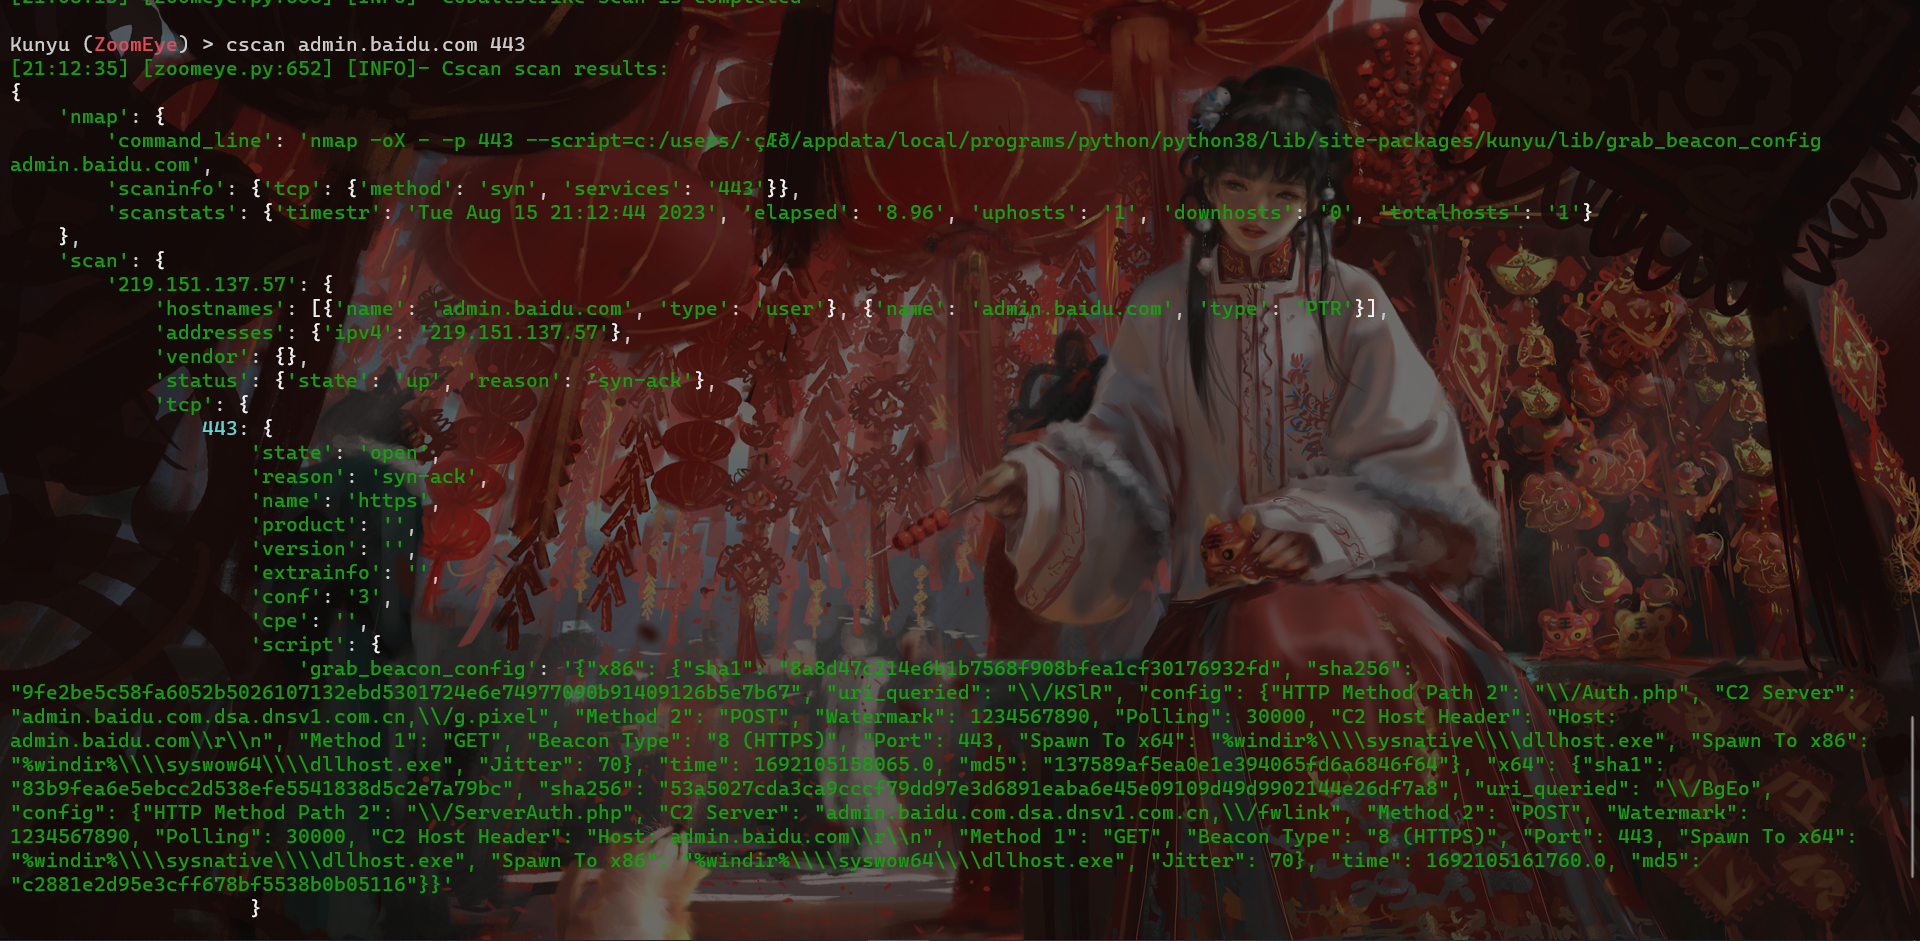
Инструмент контроля потока на фронте C2 с рандомизацией отпечатков JA3/JARM, подменой домена (domain fronting), валидацией гибкого профиля C2 и белым списком IP для уклонения от синих команд, антивирусов, EDR и картографирования киберпространства.


Английский | Китайская документация
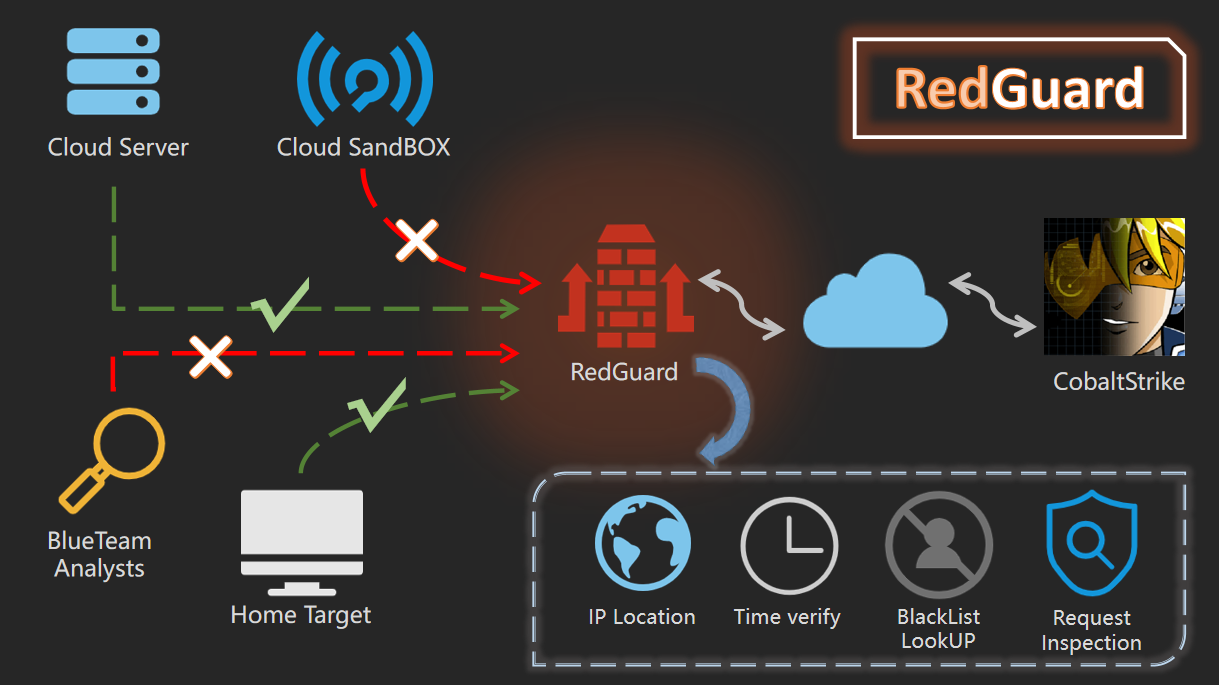
RedGuard — это производный инструмент, основанный на технологии управления фронтальным потоком командного центра (C2). Он отличается легковесным дизайном, эффективным взаимодействием трафика и надежной совместимостью, разработанной на языке программирования Go. По мере постоянной эволюции кибератак и усложнения учений красных и синих команд, RedGuard предназначен для предоставления лучшего решения по сокрытию каналов C2 для красной команды. Он обеспечивает контроль потока для канала C2, блокирует «вредоносный» аналитический трафик и более эффективно выполняет всю атакующую задачу.
RedGuard — это инструмент управления потоком C2 Front Flow, способный избегать обнаружения со стороны Blue Team, AVS, EDR и средств поиска в киберпространстве.
Вы можете напрямую загрузить и использовать скомпилированную версию, либо удаленно загрузить пакет Go для независимой компиляции и запуска.```bash git clone https://github.com/wikiZ/RedGuard.git cd RedGuard
go build -ldflags "-s -w" -trimpath
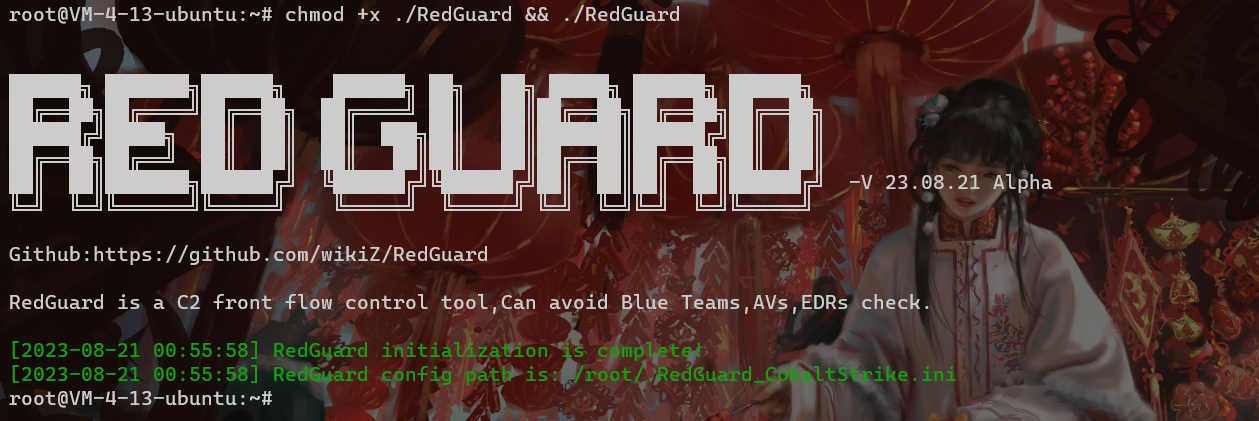
chmod +x ./RedGuard&&./RedGuard
# 0x02 Описание конфигурации
## Инициализация
Как показано на рисунке ниже, установите права на выполнение и инициализируйте RedGuard. При первом запуске в домашнем каталоге текущего пользователя будет создан файл конфигурации для настройки гибких функций. Имя файла конфигурации: **.RedGuard_CobaltStrike.ini**.
**Содержимое файла конфигурации:**
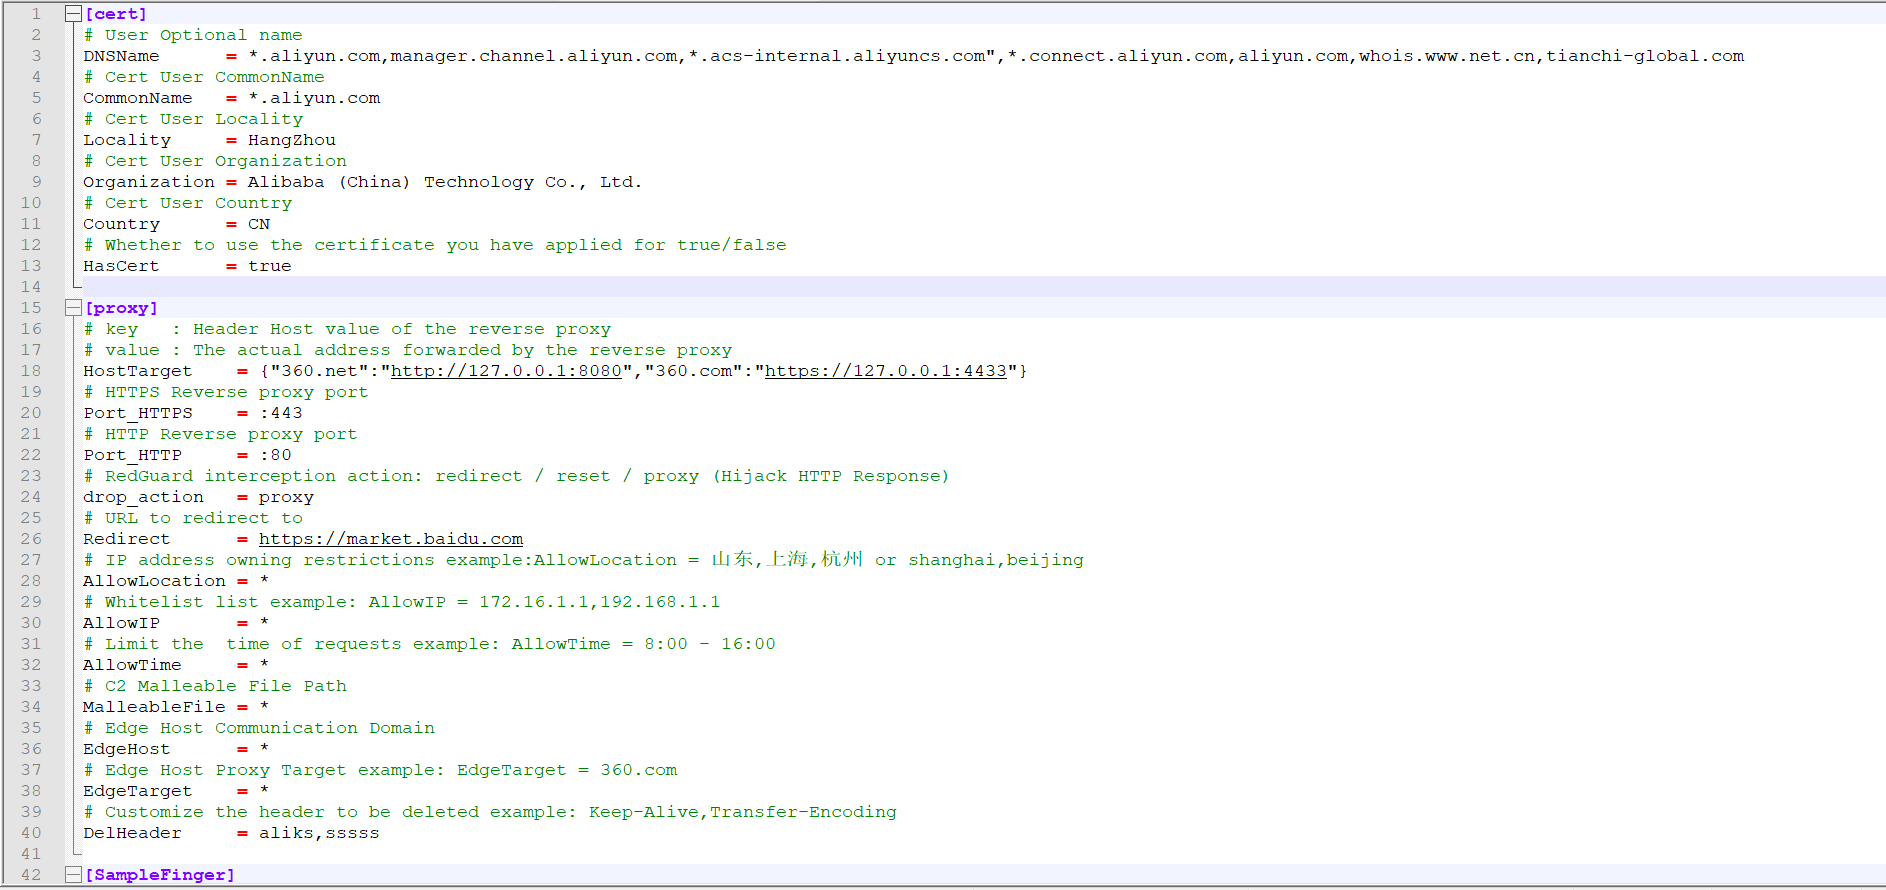
Параметры конфигурации cert в основном предназначены для настройки информации о SSL-сертификате для зашифрованной HTTPS-связи между сэмплом и инфраструктурой C2. Параметры proxy в основном используются для настройки параметров управления в трафике обратного прокси. Конкретное использование будет подробно объяснено ниже.
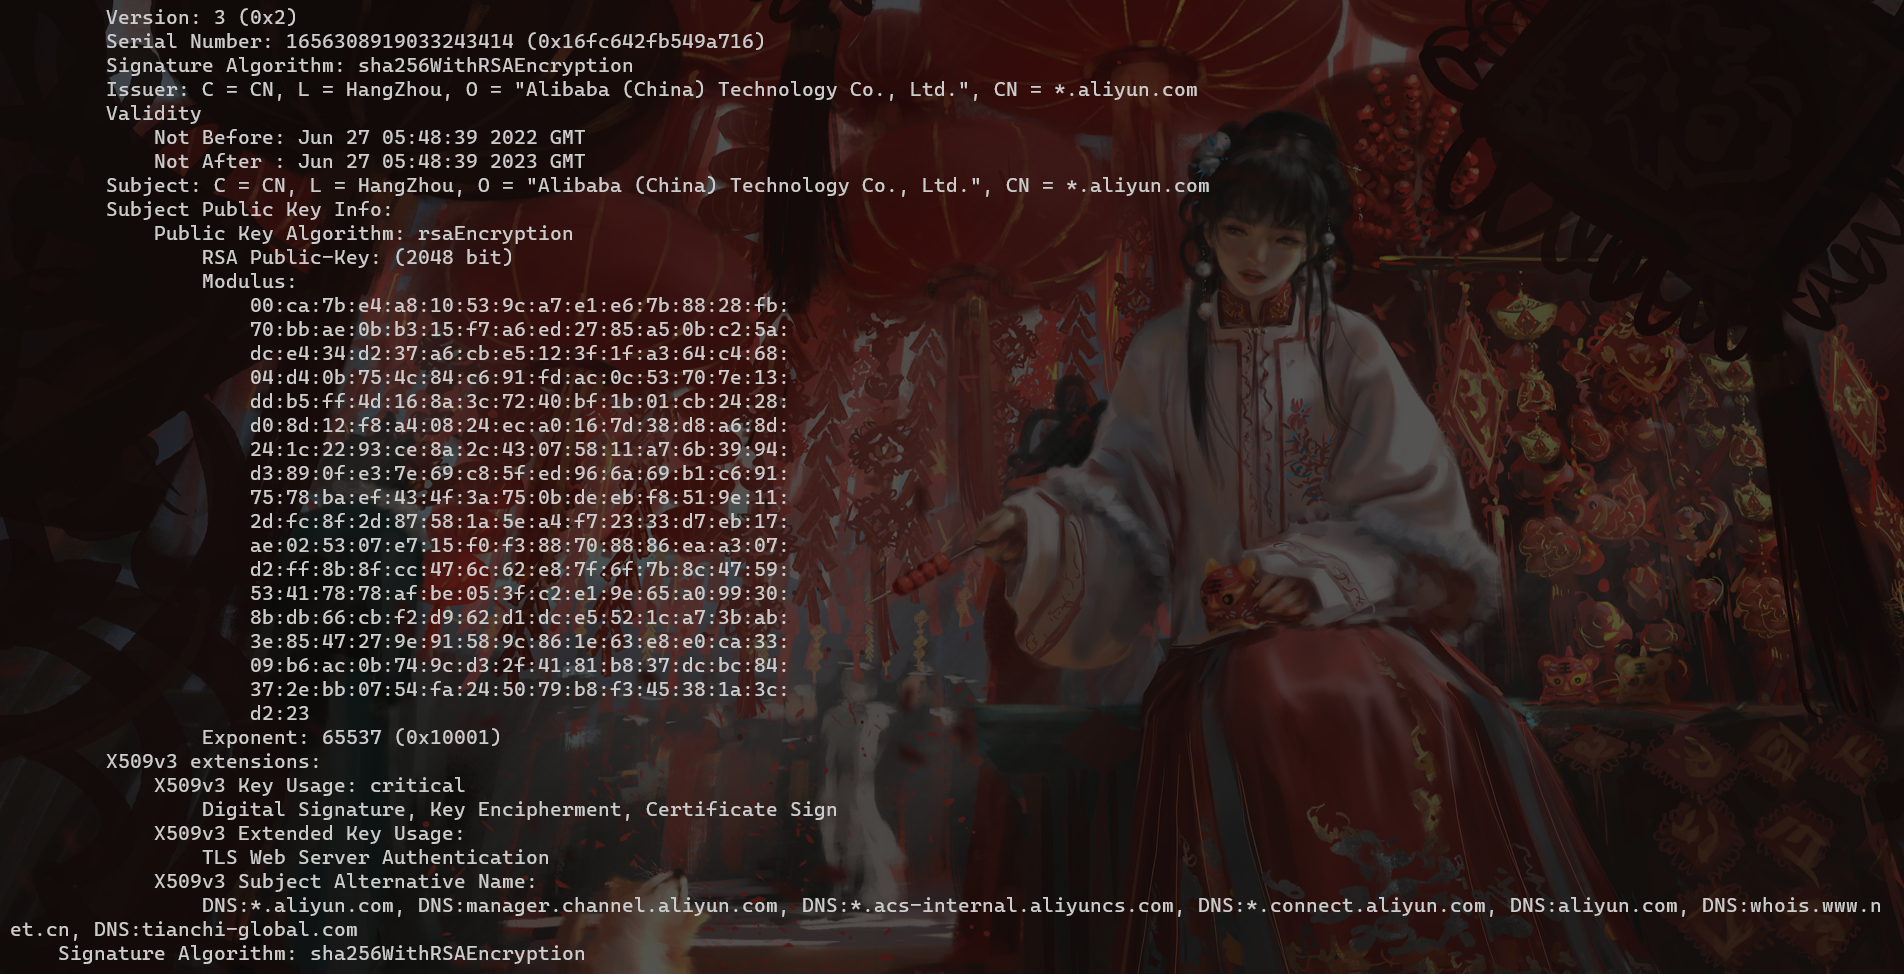
Зашифрованная HTTPS-связь с SSL-сертификатом будет генерироваться в каталоге cert-rsa/ в том каталоге, где выполняется RedGuard. Вы можете запускать и останавливать основные функции инструмента, изменяя файл конфигурации **(серийный номер сертификата генерируется на основе временной метки, не беспокойтесь о привязке к этой функции)**.Если вы хотите использовать собственный сертификат, просто переименуйте его в ca.crt и ca.key.```bash
openssl x509 -in ca.crt -noout -text
Случайные отпечатки TLS JARM обновляются каждый раз при запуске RedGuard, чтобы предотвратить их использование для аутентификации инфраструктуры C2.
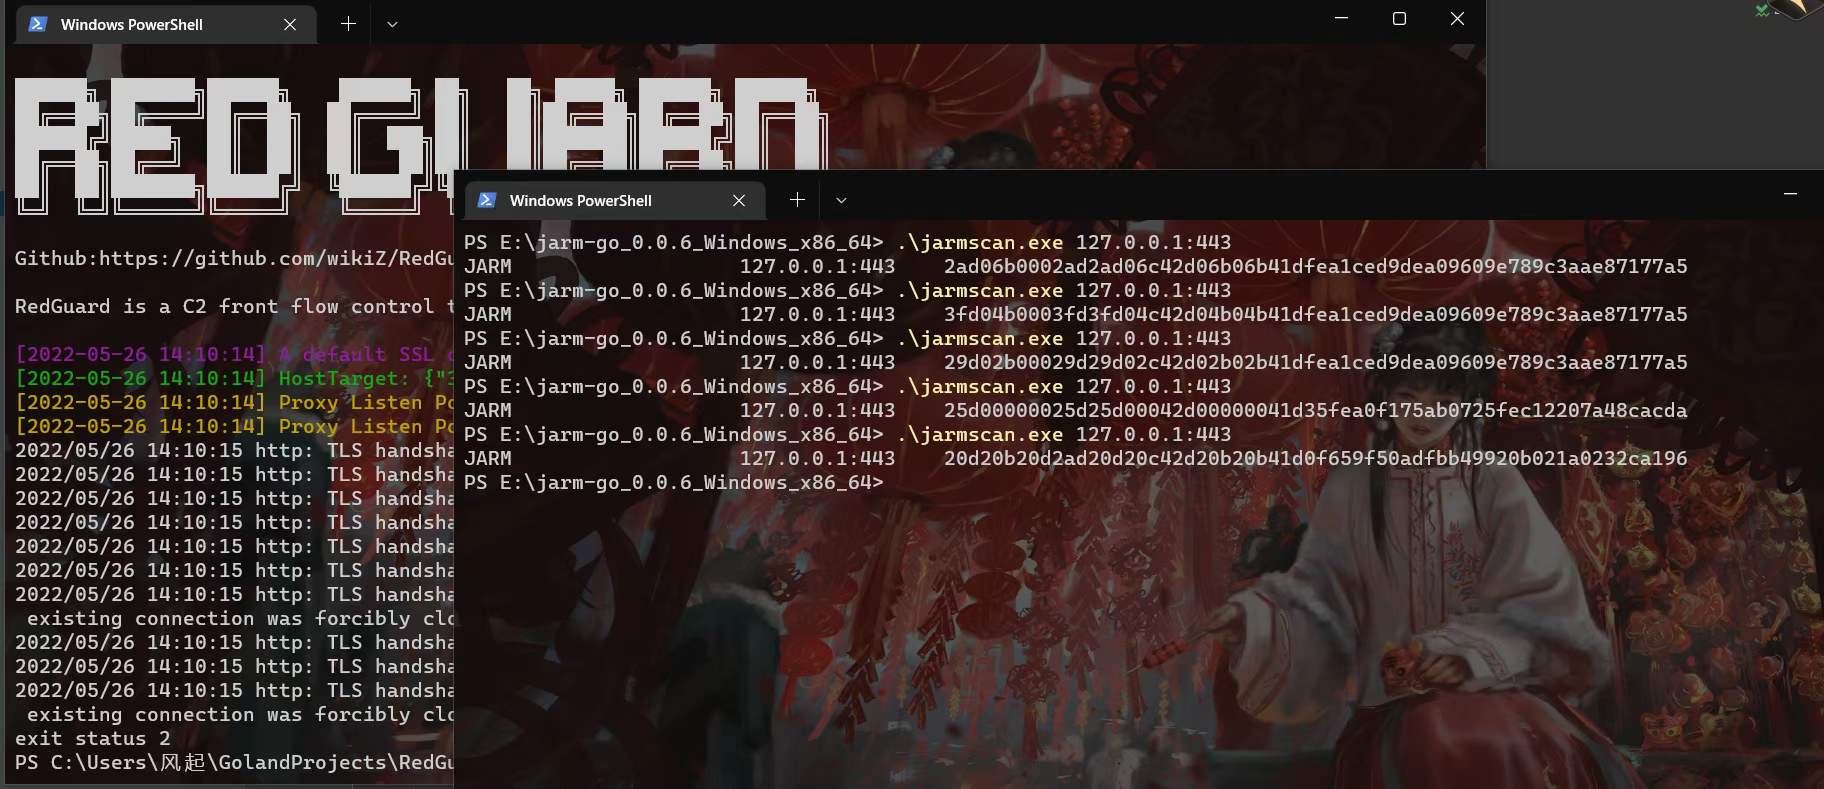
В случае использования собственного сертификата измените параметр HasCert в файле конфигурации на true, чтобы предотвратить проблемы с нормальной связью, вызванные несовместимостью набора шифров CipherSuites с пользовательским сертификатом из-за рандомизации обфускации JARM.```bash
HasCert = false
### Поддельные TLS-сертификаты
При развертывании Domain fronting для сокрытия C2-трафика ускоренное доменное имя по умолчанию не имеет информации о HTTPS-сертификате. Это, очевидно, проблематично, поэтому при настройке доменного имени необходимо уделить внимание конфигурации сертификата. Это также является основой по умолчанию для определения того, является ли образец трафиком domain front-end.
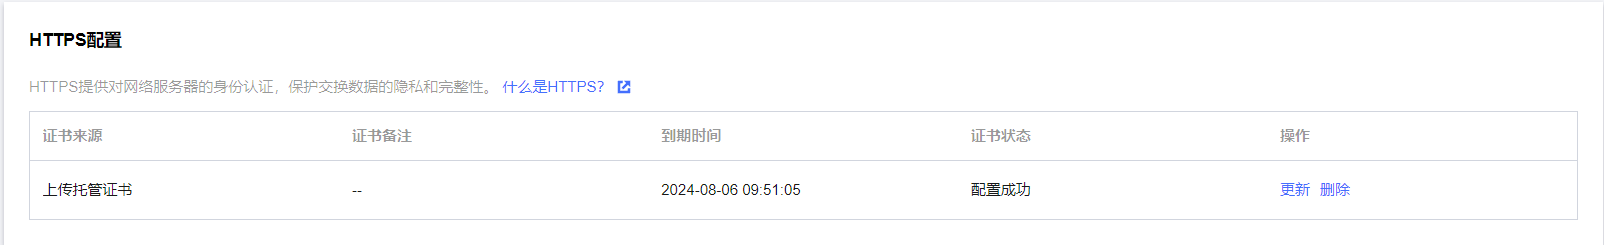
[^Tencent Cloud]: Конфигурация сертификата сети доставки контента
Я считаю, что у многих возникнут вопросы после прочтения этого: **Как получить настроенный сертификат? Если вы используете собственное приложение для сертификата, это не будет соответствовать ожидаемому эффекту анонимности.** Здесь можно использовать клонированный сертификат для настройки. В качестве примера возьмем Tencent Cloud: в ходе тестирования было обнаружено, что он не проверяет действительность загруженного пользовательского сертификата. Мы можем использовать тот же сертификат, что и у фактического сайта ускоренного доменного имени, для подделки. Хотя поддельный сертификат не может взаимодействовать при замене сертификата по умолчанию CS в обычных условиях, он не будет проверять действительность при развертывании на полномасштабном ускорении CDN облачного провайдера и RedGuard, и C2-трафик может нормально взаимодействовать.

