Трекер инфраструктуры Red Team и C2-редиректор — современная альтернатива RedWarden.
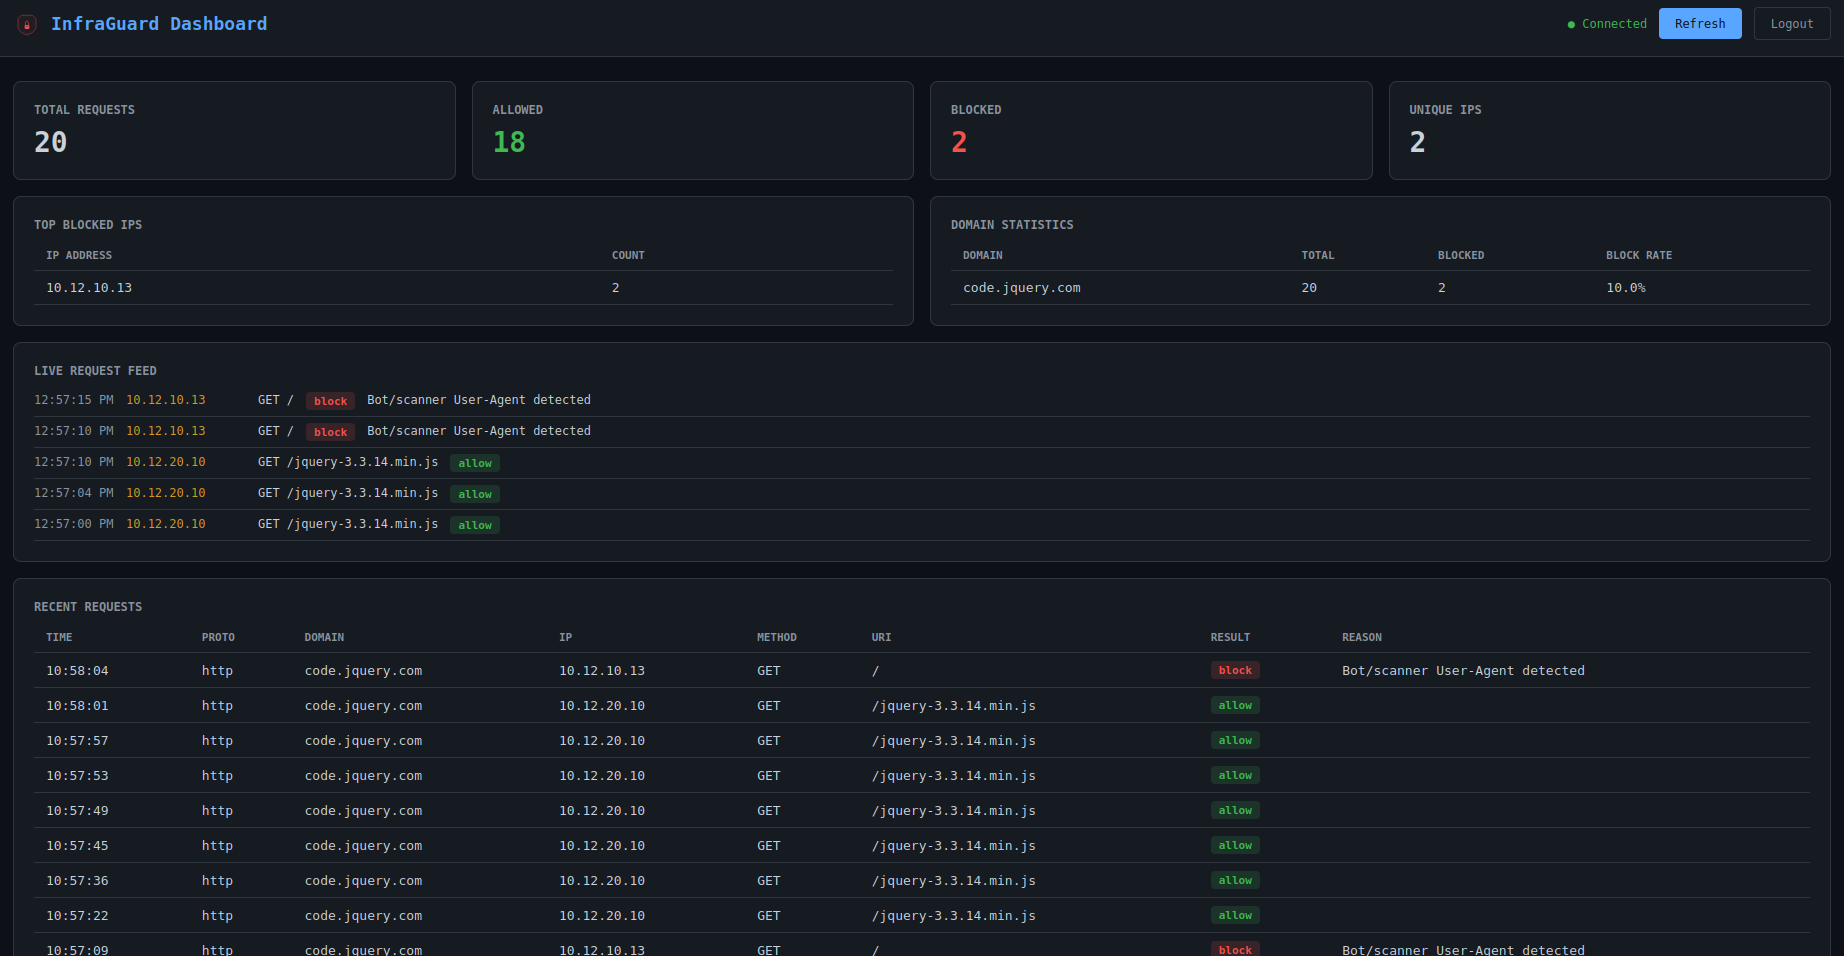
InfraGuard располагается между интернетом и вашим C2-сервером, проверяя каждый входящий запрос на соответствие вашему malleable C2-профилю и блокируя всё, что ему не соответствует. Сканеры, боты и пробы blue team перенаправляются на приманку, тогда как легитимный трафик beacon проходит к вашему серверу.
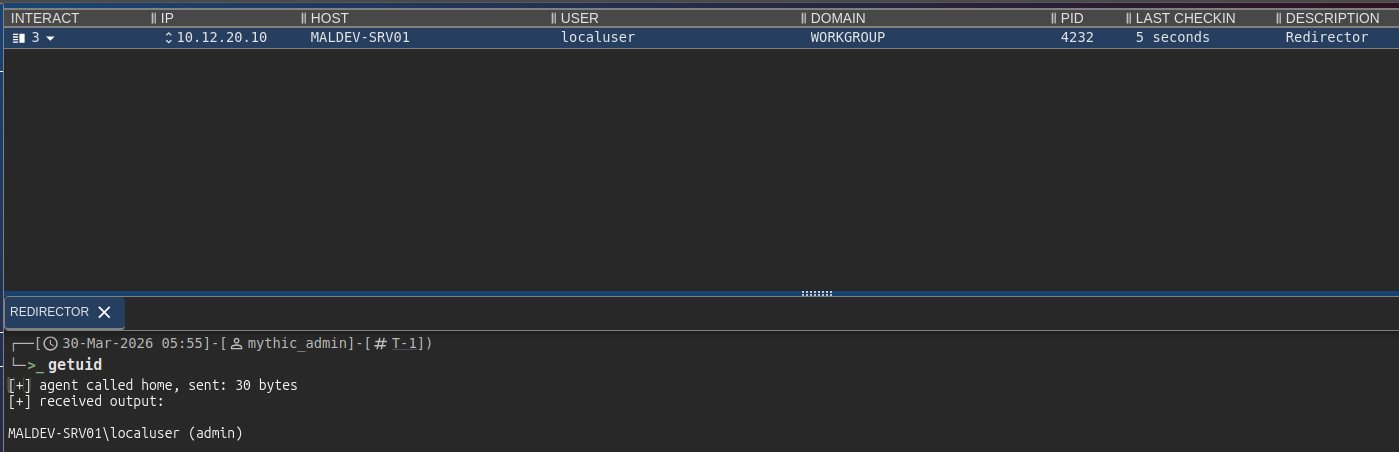
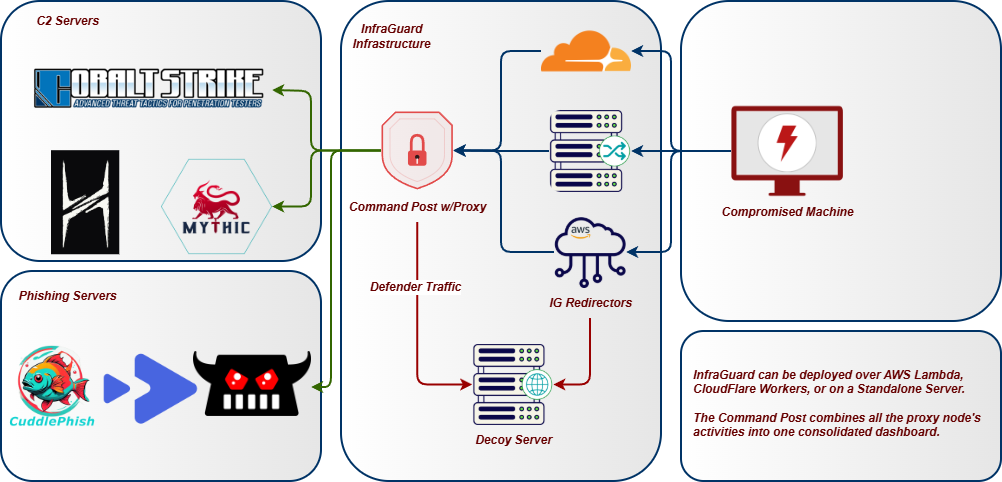
Архитектура
Возможности
Проксирование и слушатели
- Мультидоменное проксирование — одновременное проксирование нескольких доменов, каждый с независимыми C2-профилями, апстримами и правилами
- Мультипротокольные слушатели — HTTP/HTTPS, HTTP/3 (QUIC), WebSocket, gRPC, DNS, MQTT и TCP-туннельные слушатели, работающие одновременно с общей IP-разведкой и отслеживанием событий
- Circuit breaker — защита от сбоев на уровне каждого апстрима с состояниями closed/open/half-open; при недоступности бэкендов срабатывает drop-действие домена
- Отказоустойчивость протоколов — автоматическое переключение и возврат между протоколами слушателей, ранжированными по приоритету
Поддержка C2-профилей
- Валидация C2-профилей — разбор и применение профилей Cobalt Strike, Mythic, Brute Ratel C4, Sliver, Havoc, Nighthawk и PoshC2 в качестве правил редиректора
- Горячая замена профилей — смена активного C2-профиля домена во время работы из дашборда без перезапуска прокси
- Мастер генерации профилей — создание новых C2-профилей с нуля для всех 8 поддерживаемых типов через пошаговую форму, либо импорт и загрузка существующих профилей с автоматическим определением типа и валидацией
- AI-ассистированная генерация профилей — опциональная интеграция с Ollama предоставляет панель чата в дашборде для помощи в создании профилей и советов по OPSEC
Конвейер фильтрации
- Конвейер фильтрации на основе скоринга — 10 фильтров, каждый вносит оценку 0.0–1.0; настраиваемый порог определяет блокировку/пропуск. Фильтры: JA3, IP, bot, header, DNS, geo, profile, replay, enumeration, sandbox.
- Фильтрация по TLS-отпечатку JA3 — блокировка Masscan, ZGrab2, Shodan, curl, Python requests и Nmap на уровне TLS-рукопожатия до обмена любыми HTTP-данными; работает через заголовок обратного прокси или кастомный asyncio-протокол; опциональный режим allowlist требует JA3 beacon
- Обнаружение песочниц и headless-браузеров — накопление оценок по HTTP-сигналам: UA HeadlessChrome, отсутствие Accept-Language, Chrome без sec-ch-ua, UA сканеров Safe Links и msnbot, порядок Accept, не свойственный браузеру
- Обнаружение перебора путей — отслеживание уникальных URI на IP в скользящем окне; блокирует dirbuster/ffuf/gobuster до того, как они составят карту URI-пространства
- Обнаружение перебора DNS-субдоменов — отслеживание ответов NXDOMAIN по IP клиента; автоматическая блокировка IP-источников при превышении порога
- Анти-бот / анти-краулинг — более 40 известных шаблонов User-Agent сканеров/ботов, обнаружение аномалий заголовков
- Защита от повторов — отклонение дублирующихся запросов по хешу содержимого; хеши сохраняются в SQLite, поэтому защита переживает перезапуски
- Drop-действия — редирект, TCP reset, проксирование на приманку или tarpit (медленный ответ для траты времени сканера)
Разведка
- IP-разведка — встроенные CIDR-блоклисты для 19 диапазонов security-вендоров (Shodan, Censys, Rapid7 и др.), GeoIP-фильтрация, сопоставление по ключевым словам обратного DNS
- Фиды threat intel — автообновление блоклистов из публичных источников (abuse.ch, Emerging Threats, Spamhaus DROP, Binary Defense) с настраиваемым интервалом обновления и кешированием на диск
- Динамическая блокировка IP — блокировка IP вне whitelisted-диапазонов; авто-добавление IP в whitelist после N валидных C2-запросов
- Обогащение whitelist — whitelisted CIDR автоматически обогащаются данными ASN, организации, страны и континента при запуске через базы GeoIP
- Обнаружение burn — мониторинг логов Certificate Transparency через crt.sh, самонаблюдение за репутацией домена через URLhaus/OpenPhish/Google Safe Browsing и кросс-доменное обнаружение аналитика, когда один IP обращается к нескольким доменам оператора
- Скоринг уверенности burn — непрерывная оценка 0–100 по 6 взвешенным сигналам: разнообразие JA3, всплески объёма, новые ASN, экспозиция в CT-логах, попадания в репутационные базы и неудачные попытки аутентификации. Включает рекомендуемые действия: monitor, rotate или immediate burn.
- Инъекция canary-токенов — трекинговые пиксели, honeypot-ссылки и honeypot-формы автоматически внедряются в страницы-приманки для обнаружения расследования blue team
- Пассивный мониторинг DNS — опрос CIRCL PDNS на предмет внешнего разрешения ваших доменов; обнаружение новых записей, всплесков NXDOMAIN и первого появления в экспозиции
Доставка полезной нагрузки
- Маршруты доставки контента — отдача полезных нагрузок, приманок и статических файлов по определённым путям через PwnDrop, файловое хранилище Mythic, локальную файловую систему или HTTP-прокси-бэкенды; опциональная условная доставка для отдачи реального контента целям и приманок сканерам
- Стейджинг файлов Mythic — бэкенд
mythic_file проксирует /direct/download/{uuid} Mythic по чистым URL; фиксированный UUID или режим прокси; контроль доступа обеспечивается стеком фильтров InfraGuard
- Одноразовые токены полезной нагрузки — токены выдаются автоматически при динамическом добавлении beacon в whitelist; атомарное одноразовое применение через SQLite предотвращает повторное использование URL аналитиками или песочницами; настраиваемые TTL и максимальное число использований
- Ограничение скорости на маршрут — ограничитель скорости скачивания на IP в скользящем окне для маршрутов контента; при превышении лимита отдаётся настроенная приманка для сканера или 429
- Защитные проверки доставки — привязка к окружению для маршрутов контента: требование IP beacon, allowlist UA, обязательные значения заголовков, запрещённые заголовки; при неудачных проверках срабатывает drop-действие домена, а не сырой 403
- Токены фишинговых кампаний — защита фишинговых страниц токенами для каждой кампании, встроенными в ссылки в письмах; статический список токенов или самовалидирующиеся токены с HMAC-подписью и настраиваемым TTL
Устойчивость