 weedl/cve-2025-45620
Раскрытие обхода аутентификации на стороне клиента в веб-интерфейсе камер AVer, приводящее к раскрытию незашифрованных учетных данных при мониторинге сетевого трафика.

Детали уязвимости
Модель камеры PTC310UV2 с версией прошивки 0.1.0000.59. Уязвимость обнаружена в веб-интерфейсе, используемом для доступа к камере. Уязвимость была найдена в ходе тестирования на проникновение, поэтому некоторые данные на скриншотах PoC были скрыты.
Описание
Это публичное раскрытие содержит две уязвимости, которые были идентифицированы в веб-интерфейсе входа в систему прошивки AVer. Следует отметить, что я не очень хорошо знаком с вашими продуктами, поэтому некоторые термины могут быть использованы неверно.
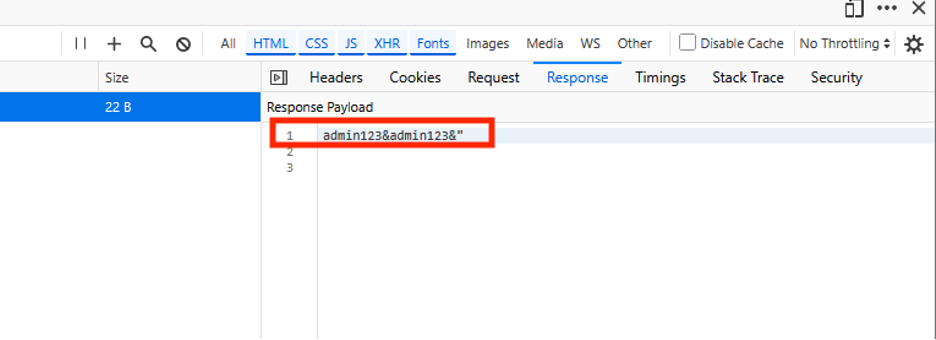
Этот вывод является более комплексным по сравнению с CVE-2025-45619, хотя он в основном касается аутентификации на стороне клиента. Проверка исходного кода веб-приложения раскрывает применяемый механизм аутентификации. Когда механизм аутентификации выполняется на стороне фронтенда, это означает, что приложение должно получать учетные данные откуда-то, в данном случае из конечной точки, и передавать их во фронтенд. В данном случае функция, показанная ниже, извлекает учетные данные из конечной точки, указанной в первом выводе, во фронтенд.
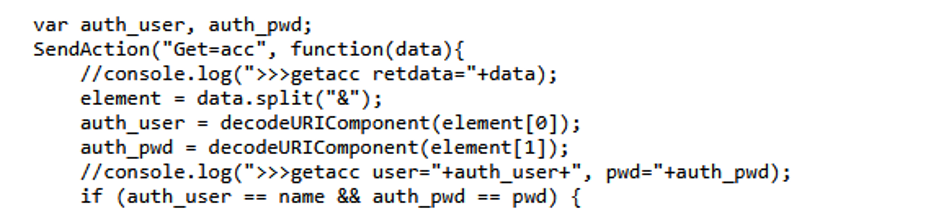
Строка ‘SendAction(“Get=acc”, function(data)’ делает запрос к первому выводу, чтобы получить приложение, которое возвращает учетные данные в формате “username&password&”. Затем функция разбирает возвращенную строку и устанавливает имя пользователя в “auth_user”, а пароль в “auth_pwd”. Наконец, функция сравнивает значения с теми, что ввел пользователь (name и pwd), и продолжает процесс входа в зависимости от того, правильны ли учетные данные или нет. Приложение делает запрос на получение учетных данных независимо от того, являются ли учетные данные действительными. Это означает, что если злоумышленник отслеживает сетевой трафик в своем браузере, имя пользователя или пароль будут раскрыты в незашифрованном виде. Этот процесс показан на рисунках ниже.
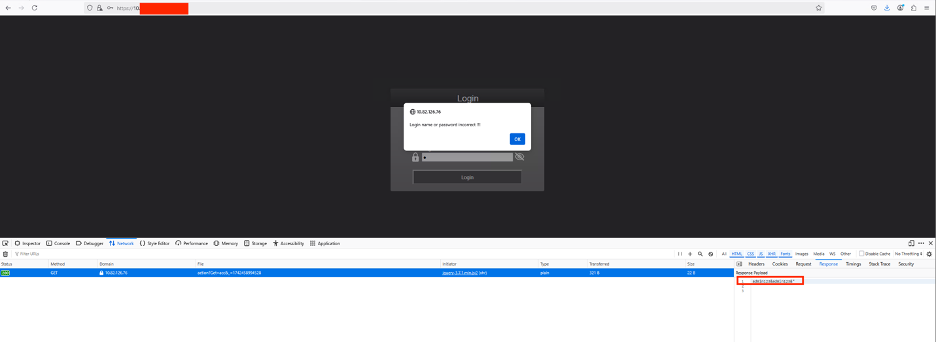
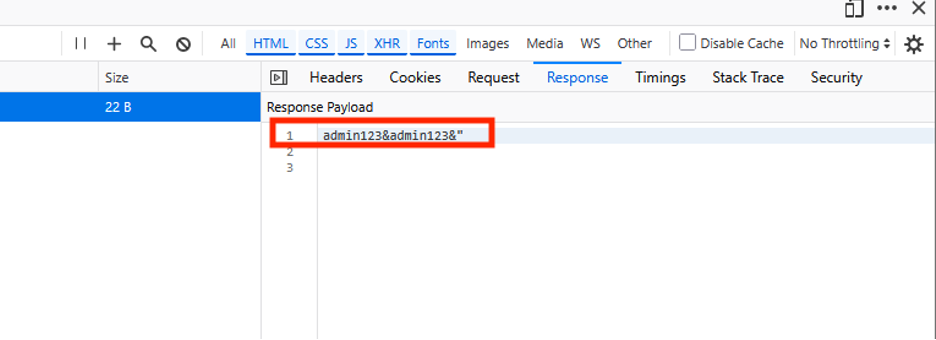
Хранение или передача паролей во фронтенде является нарушением лучших практик; вместо этого аутентификация должна выполняться безопасно с использованием токен-ориентированных методов (например, JWT, OAuth).
