Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/wavestone-cdt/wavecrack
Взлом паролейАтаки на ПаролиВеб-безопасностьТестирование на Проникновение
GitHubwavestone-cdt/wavecrack

wavecrack

Веб-интерфейс Wavestone для взлома паролей с помощью hashcat

Репозиторий
17236368 лет назадПроверено Kitploit
Поделиться

Wavecrack

Описание

Удобный веб-интерфейс для организации общего доступа к серверу для взлома hashcat среди нескольких пользователей с некоторыми предопределёнными опциями.

Скриншоты

  • Главная страница Главная страница
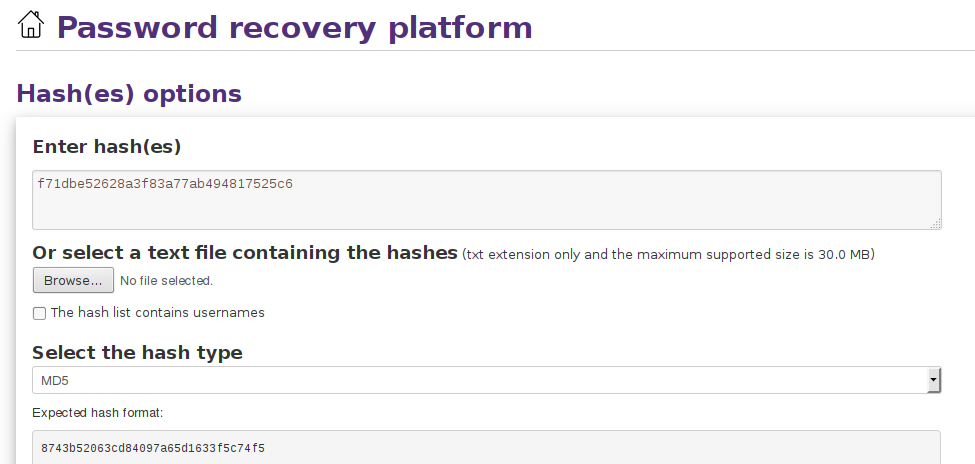
  • Добавление хэша для взлома Добавление хэша для взлома
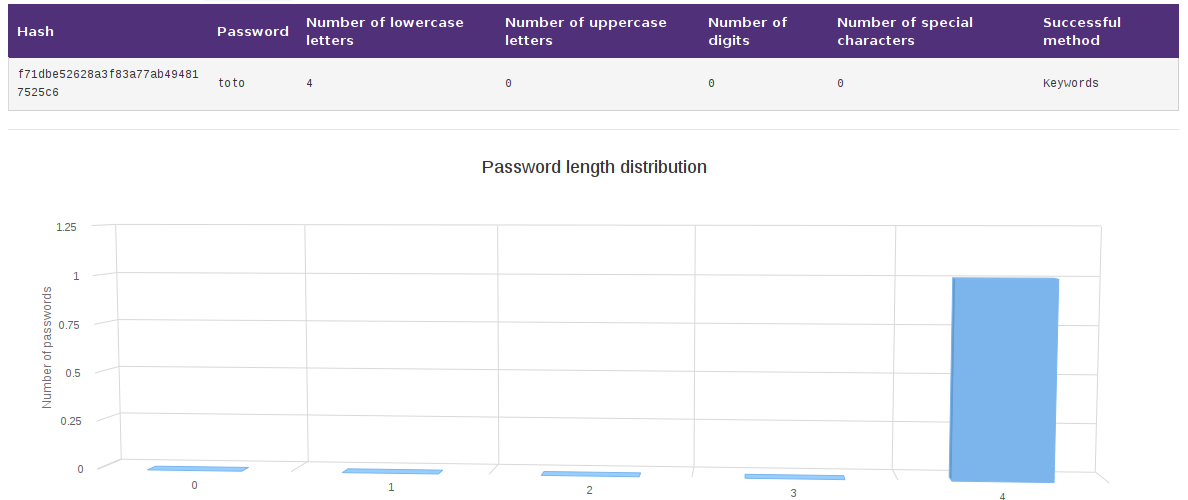
  • Просмотр результатов и статистики Просмотр результатов и статистики

Обзор

  • Это веб-приложение можно использовать для запуска асинхронного взлома паролей с помощью hashcat.
  • Интерфейс старается быть максимально удобным для пользователя и упрощает выбор метода взлома паролей, а также автоматизирует последовательность различных режимов атак.
  • Он также отображает статистику по взломанным паролям и позволяет экспортировать список взломанных паролей в CSV.
  • Приложение предназначено для использования в многопользовательской среде с строгим разделением результатов взлома между пользователями: аутентификация пользователей может осуществляться через LDAP-каталог или базовую аутентификацию.

Использование

Wavecrack можно использовать для:

  • Добавления новых хэшей паролей, выбора режима атаки и продолжительности взлома
  • Просмотра прошлых и текущих взломов для вашего пользователя со статистикой и графиками
  • Просмотра общей нагрузки платформы
  • Загрузки запароленного файла и извлечения его хэша

Режимы атак выполняются в порядке их отображения в форме отправки хэша.
Также можно остановить взлом. Однако каждая отмена является окончательной.
В настройках можно задать ограничение на количество одновременных взломов, чтобы не снижать производительность текущих взломов.

Требования

  • hashcat: следуйте этим инструкциям для использования только на CPU на хосте Kali Linux
  • flask (>=0.10.1)
  • celery (>=3.1.18)
  • SQLite (>=3.8.7.4)
  • rabbitmq-server (>= 3.4.3)
  • Правила для hashcat (примеры)
  • Словники (примеры)

Установка

  • Установите сервер RabbitMQ и зависимости python-ldap
$ apt-get install libsasl2-dev libldap2-dev libssl-dev rabbitmq-server
  • Установите Python-зависимости из файла requirements
$ pip install -r requirements.txt
  • Создайте файл конфигурации cracker/app_settings.py на основе файла cracker/app_settings.py.example и обязательно отредактируйте раздел Обязательные настройки:

    • Путь к hashcat
    • Строка подключения к RabbitMQ: по умолчанию используется учётная запись guest/guest. Убедитесь, что ваша установка защищена
    • Путь к базе данных SQLite
    • Путь к правилам hashcat
    • Путь к словникам
    • Параметры LDAP:
      • IP-адрес
      • порт
      • База LDAP для пользователей
      • Базовый DN
  • Инициализируйте локальную базу данных, указанную в файле конфигурации cracker/app_settings.py

$ sqlite3 base.db < base_schema.sql
  • Запустите сервер RabbitMQ
$ sudo service rabbitmq-server start
  • Запустите Celery из папки приложения
$ celery worker -A cracker.celery
  • Запустите веб-сервер Flask

    • Напрямую из файла server.py: этот режим не подходит для production
    $ python server.py
    
    • С помощью wsgi-скрипта: предоставлен пример app.wsgi.example
    • Аналогично, supervisorctl можно использовать для управления celery; пример файла конфигурации — supervisorcelery.conf.example
  • Чтобы останавливать взломы по истечении определённого времени, вы можете использовать предоставленный cron-скрипт.

  • Если вы хотите обновить список поддерживаемых хэшей, вы можете использовать специализированный скрипт, который анализирует вики hashcat и генерирует обновлённый файл hashcat_hashes.py. Для этого на вашей системе должен быть установлен BeautifulSoup.

Наконец, если вы не хотите настраивать собственную виртуальную машину, вы можете использовать процесс на основе Docker, описанный в папке docker.

Авторские права и лицензия

Все названия продуктов, логотипы и бренды являются собственностью их владельцев.
Все ресурсы, опубликованные в wavecrack, являются свободным программным обеспечением: вы можете распространять их и/или изменять в соответствии с условиями Стандартной общественной лицензии GNU (GNU General Public License) версии 3 или (по вашему выбору) любой более поздней версии. Дополнительные сведения см. в Стандартной общественной лицензии GNU.

Контакты

  • Cyprien Oger < cyprien.oger at wavestone d0t com >
  • CERT-W < cert at wavestone d0t com >
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →