 viralmaniar/xposedornot
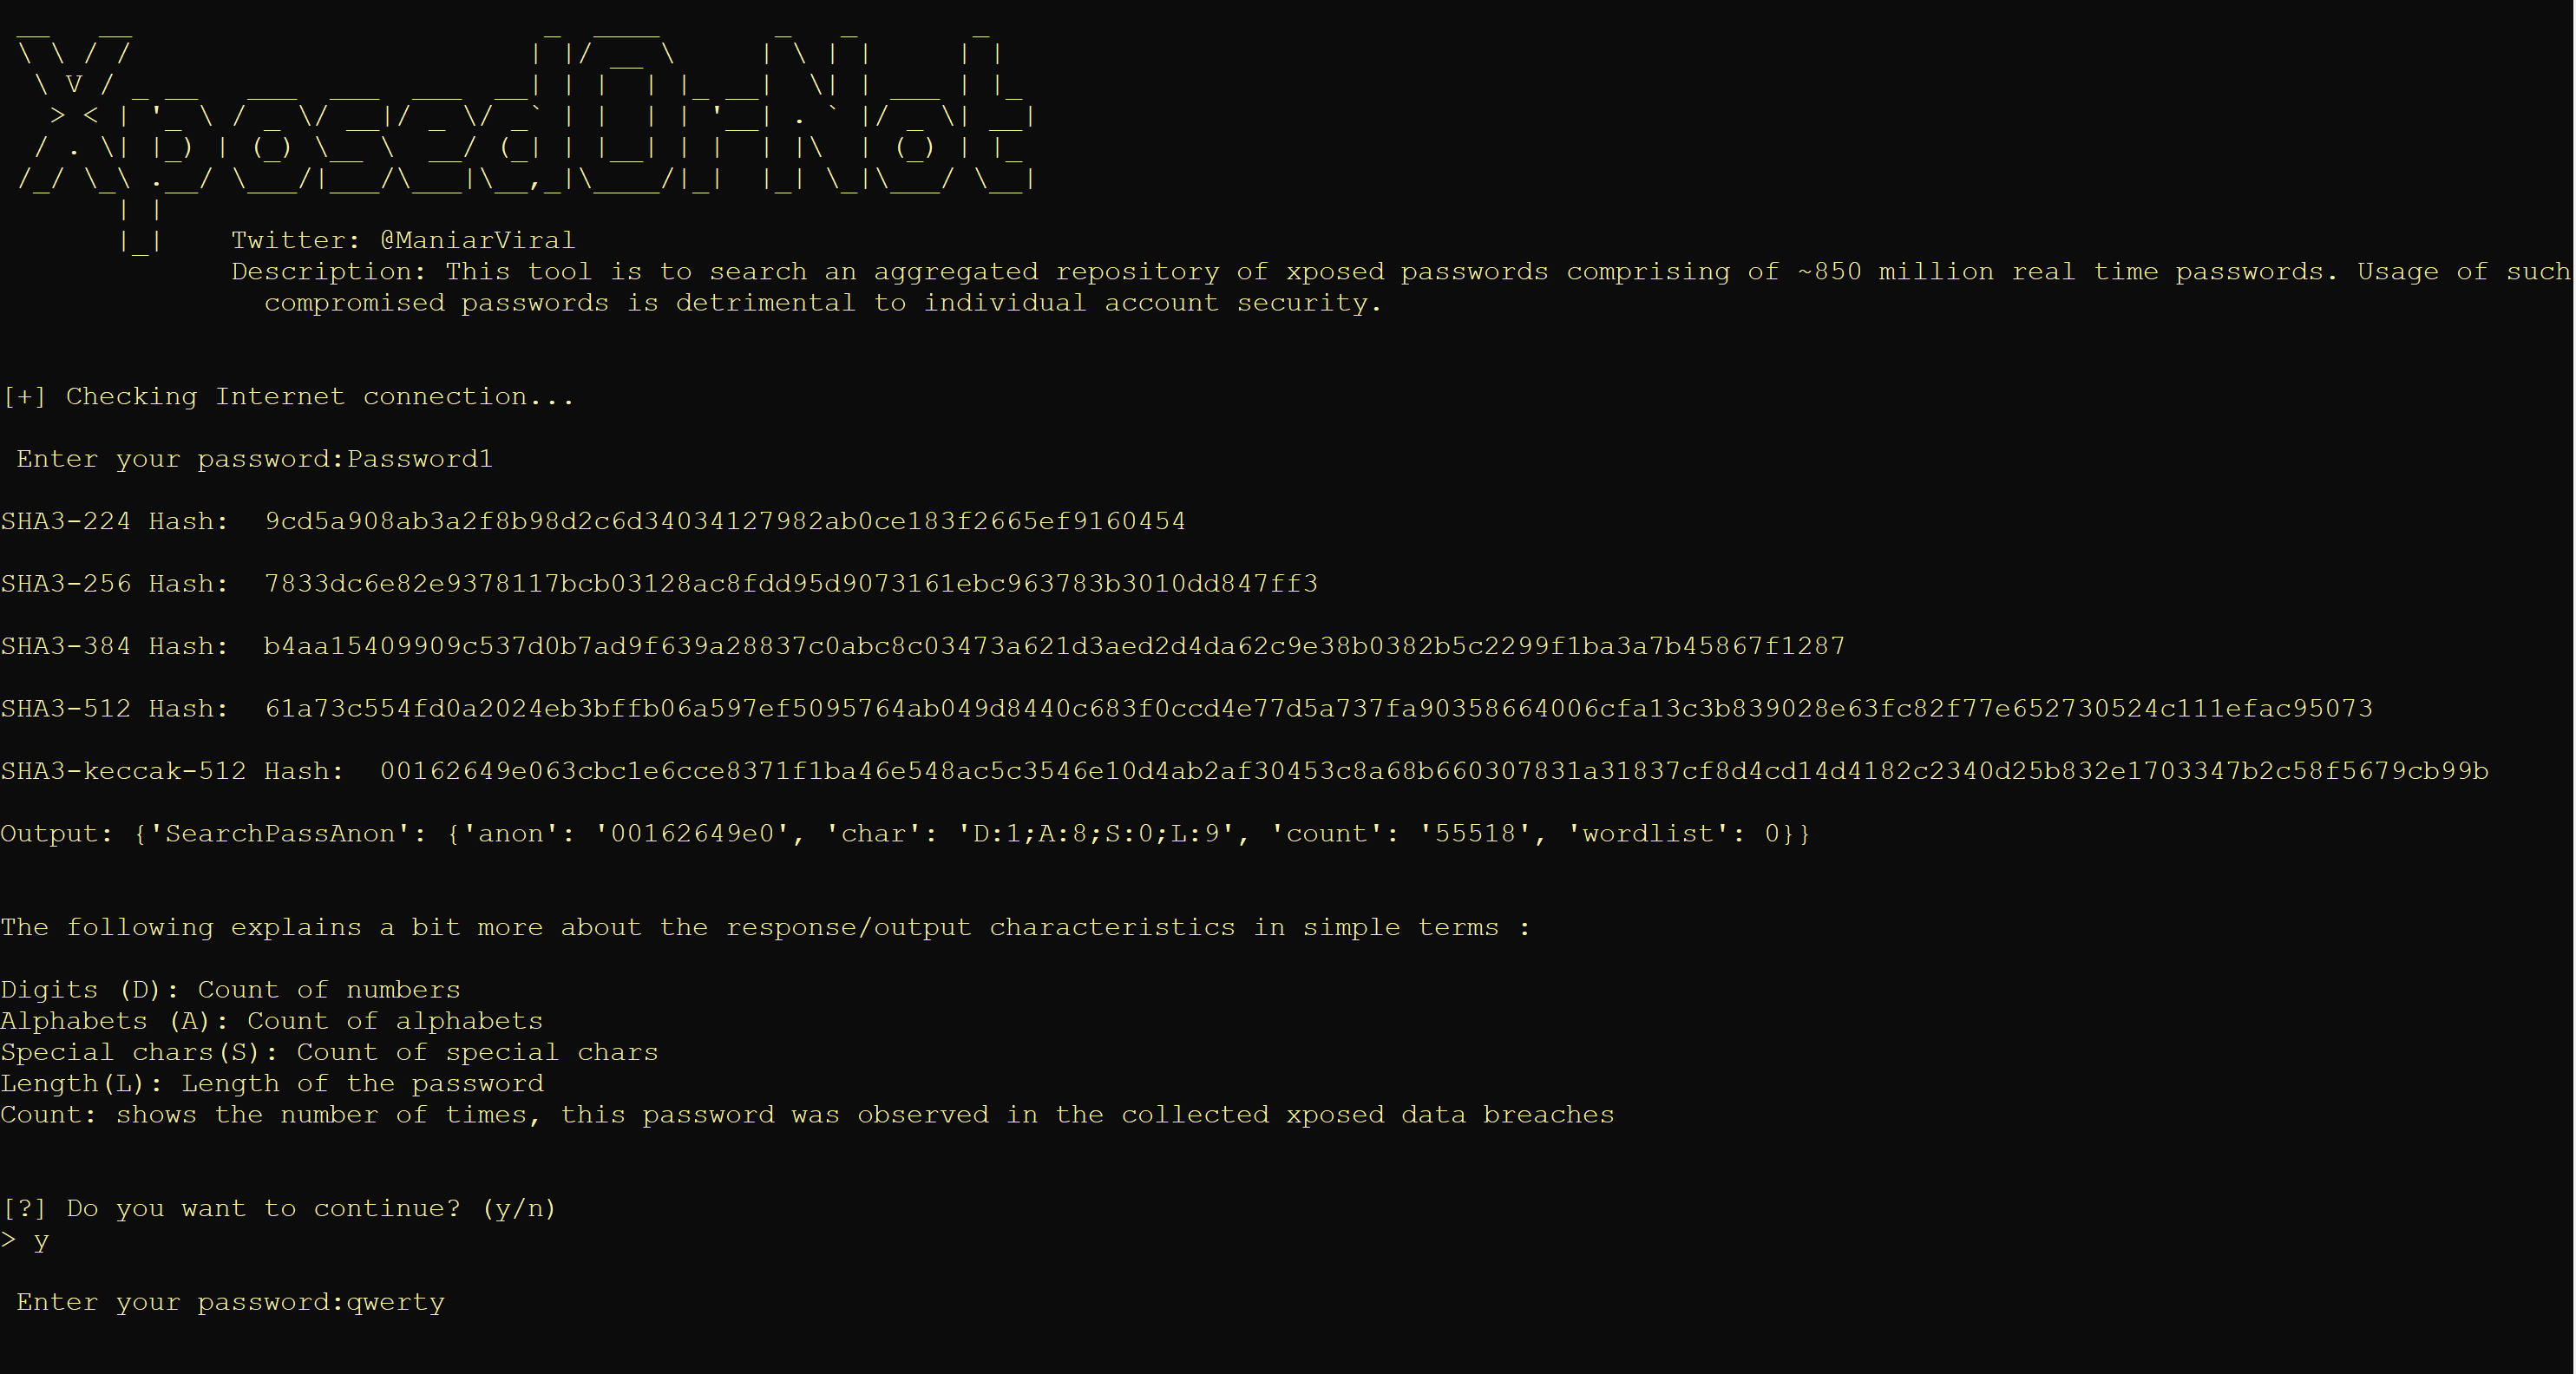
Инструмент XposedOrNot (XoN) предназначен для поиска в агрегированном репозитории раскрытых паролей, содержащем около 850 миллионов реальных паролей. Использование таких скомпрометированных паролей наносит вред безопасности отдельных учетных записей.

Инструмент XposedOrNot (XoN) предназначен для поиска в агрегированном репозитории скомпрометированных паролей, содержащем около 850 миллионов реальных паролей. Использование таких скомпрометированных паролей наносит вред безопасности личных аккаунтов.
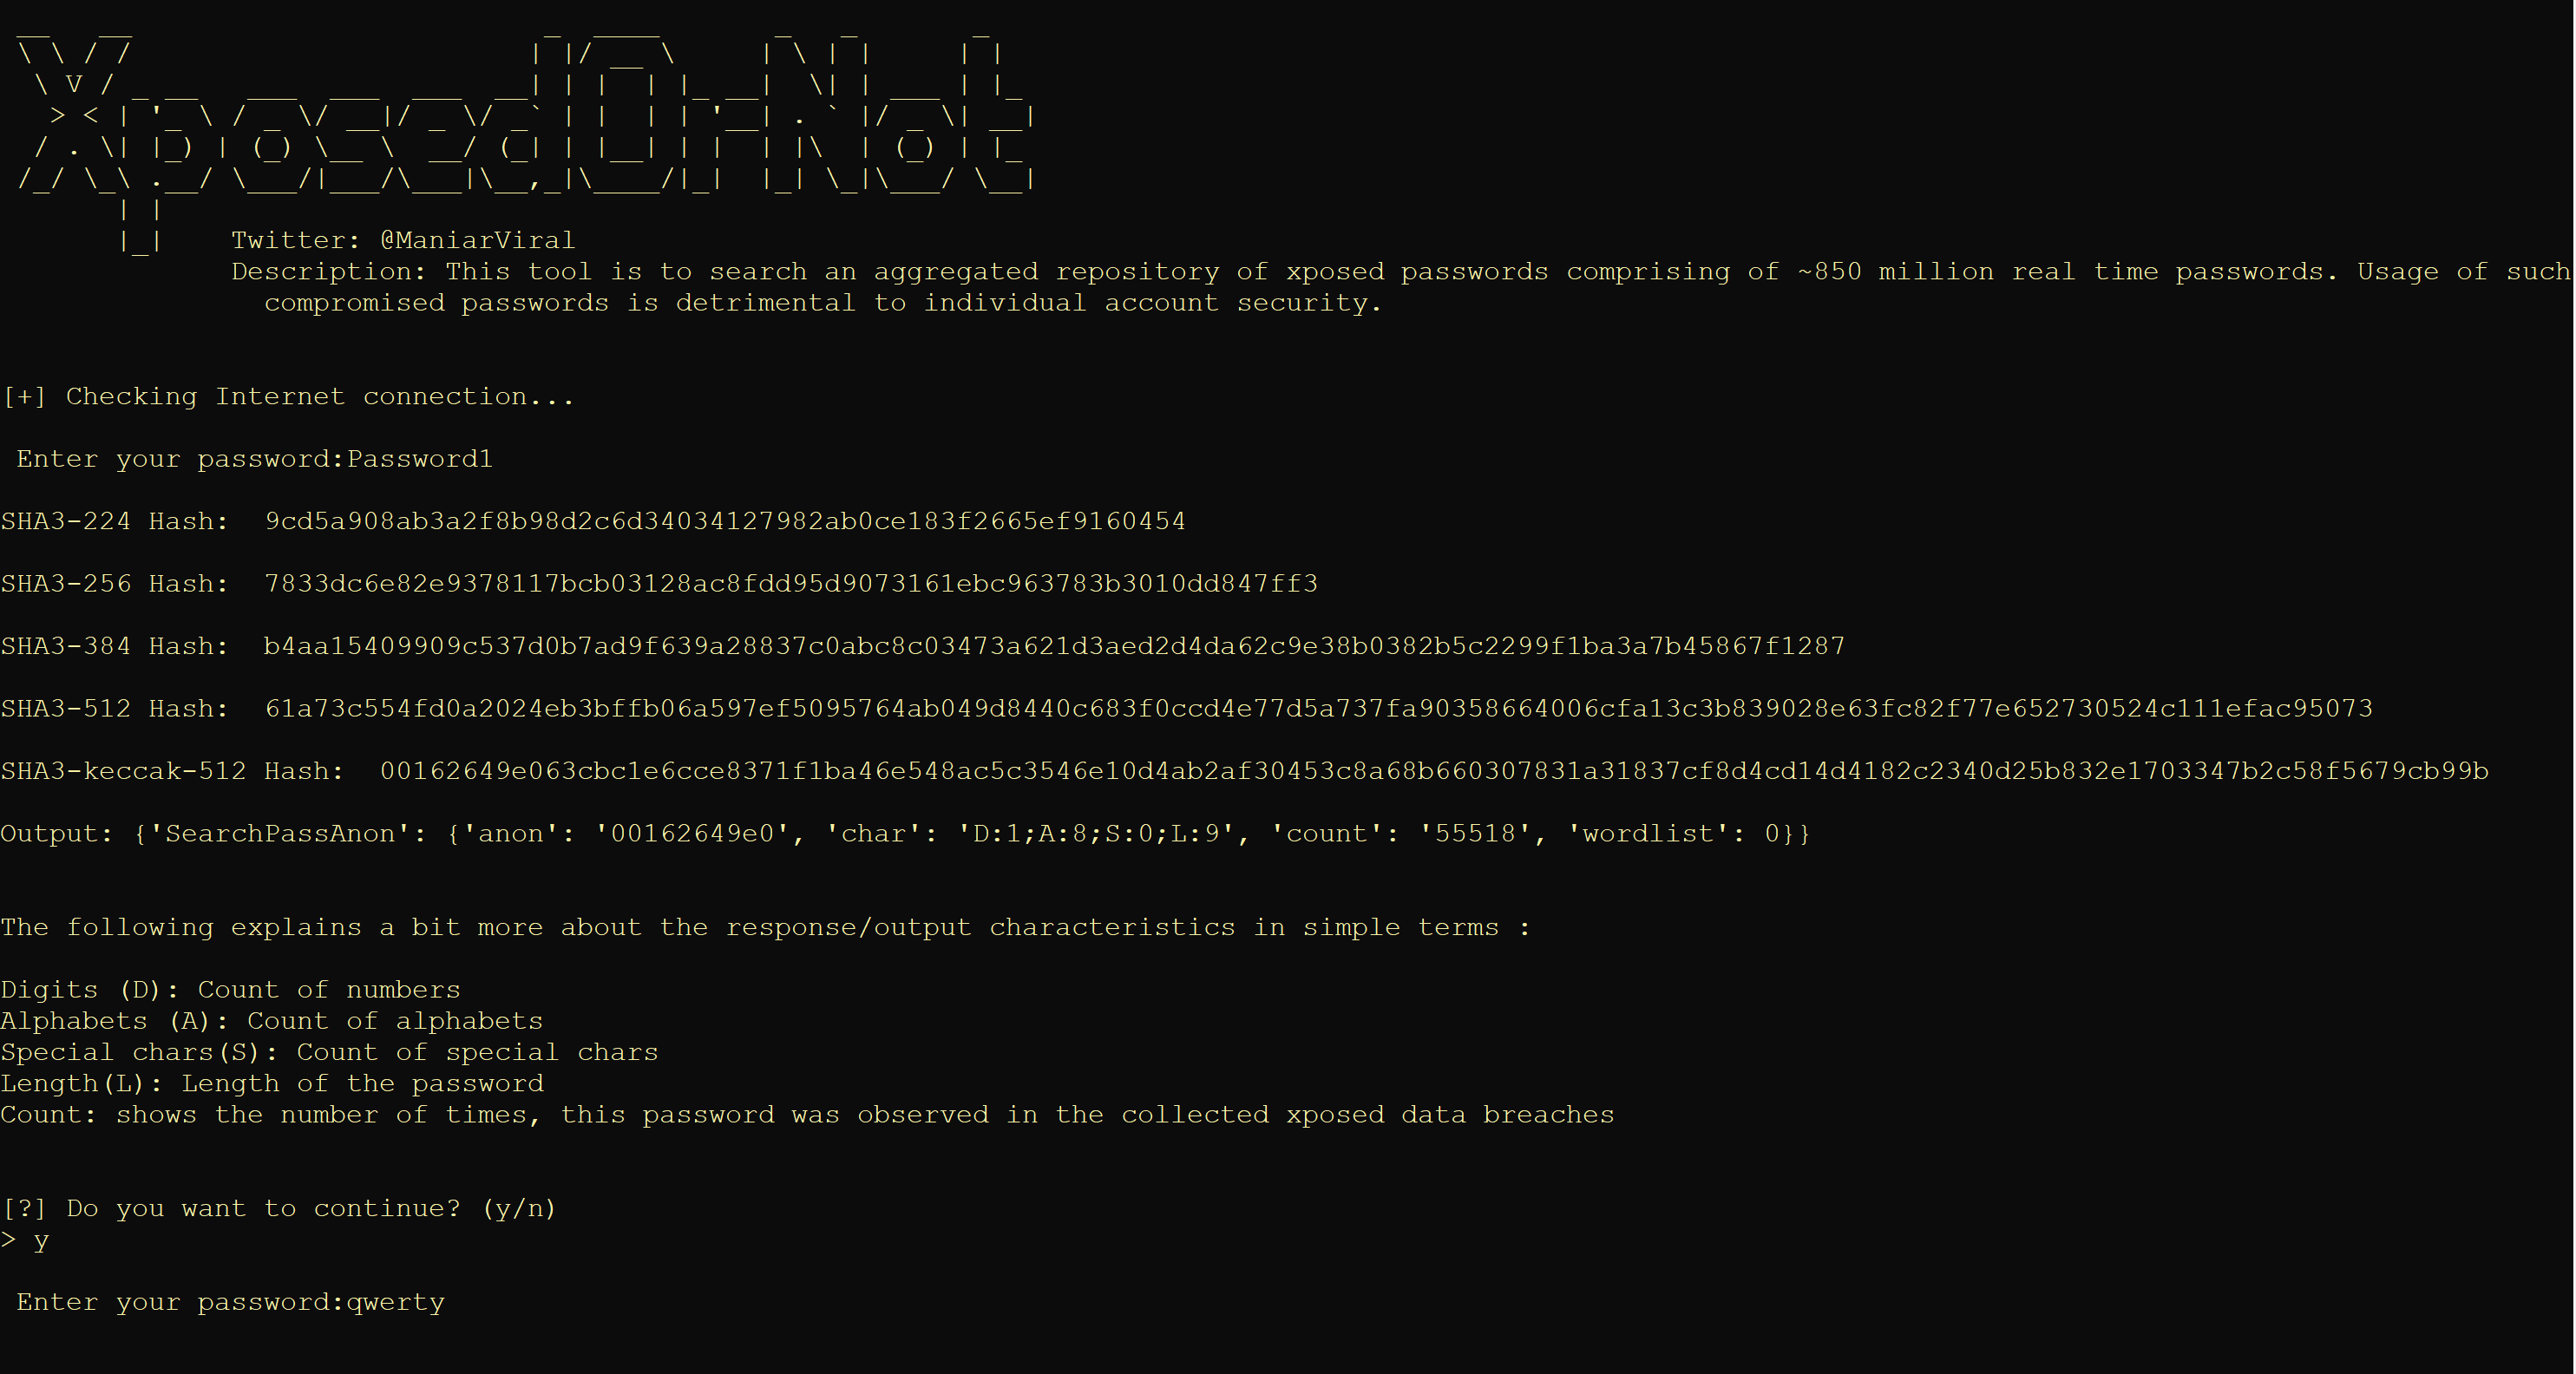
Основная цель этого проекта — предоставить бесплатную платформу, где широкая публика может проверить, не был ли их пароль раскрыт и скомпрометирован.
Эта огромная коллекция паролей представляет собой накопление реальных паролей, раскрытых в различных утечках данных по всему миру. Пароли собраны из раскрытых утечек, таких как Collection #1, Yahoo и других. Кроме того, пароли часто становятся известны через "pastes" на pastebin.com. Мы собрали более 40 000 таких случаев и добавили их в этот огромный список.
Собранные пароли хешируются с помощью высоконадёжного алгоритма хеширования SHA-3 (Keccak-512) и хранятся в виде однонаправленного хеша для проверки. Ни один пароль не хранится в открытом виде, а процесс анонимной проверки подробно описан в нашей статье в блоге "850 million passwords for free", где объясняются технические и операционные меры, принятые для повышения безопасности. Рекомендуем ознакомиться с ней.
git clone https://github.com/Viralmaniar/XposedOrNot.git
cd XposedOrNot
pip install -r requirements.txt
python XposedorNot.py
Вывод будет представлен в формате JSON для удобства использования. Основная причина предоставления вывода в JSON, а не просто ответа "да/нет", заключается в том, чтобы люди могли использовать эти данные для разработки и улучшения огромного списка реальных скомпрометированных паролей, собранных здесь.
Итак, первый элемент "anon" добавляется ко всем хешам паролей, хранящимся в XoN, чтобы обеспечить возможность поиска для пользователей, заботящихся о конфиденциальности. Второй элемент "char" — это список характеристик пароля, который можно использовать для понимания его стойкости и соответствия требованиям приложений. Многие веб-сайты предъявляют требования к выбору паролей на основе количества символов, смеси букв, цифр и специальных символов.
В следующей таблице кратко описаны характеристики:
| Alphabet | Description |
|---|---|
| Цифры | Количество цифр |
| Буквы | Количество букв |
| Спецсимволы | Количество спецсимволов |
| Длина | Длина пароля |
Последний элемент "count" обозначает количество раз, которое этот пароль был замечен в собранных утечках. Полный список всех скомпрометированных веб-сайтов можно найти на странице Xposed websites-XoN.
Также следует отметить использование хеширования Keccak-512 для поиска и хранения данных в XoN. Традиционные алгоритмы хеширования, такие как MD5 и SHA1, в настоящее время устарели, и, учитывая огромное количество раскрытых записей, я остановился на хешах Keccak-512.
Да, Keccak-512 имеет длину 128 символов и требует больше места для хранения.
Для справки приведены два примера хешей Keccak-512: test - 1e2e9fc2002b002d75198b7503210c05a1baac4560916a3c6d93bcce3a50d7f00fd395bf1647b9abb8d1afcc9c76c289b0c9383ba386a956da4b38934417789e pass - adf34f3e63a8e0bd2938f3e09ddc161125a031c3c86d06ec59574a5c723e7fdbe04c2c15d9171e05e90a9c822936185f12b9d7384b2bedb02e75c4c5fe89e4d4 Пример вывода при отсутствии совпадающего хеша пароля:
 {
  "Error": "Not found"
}
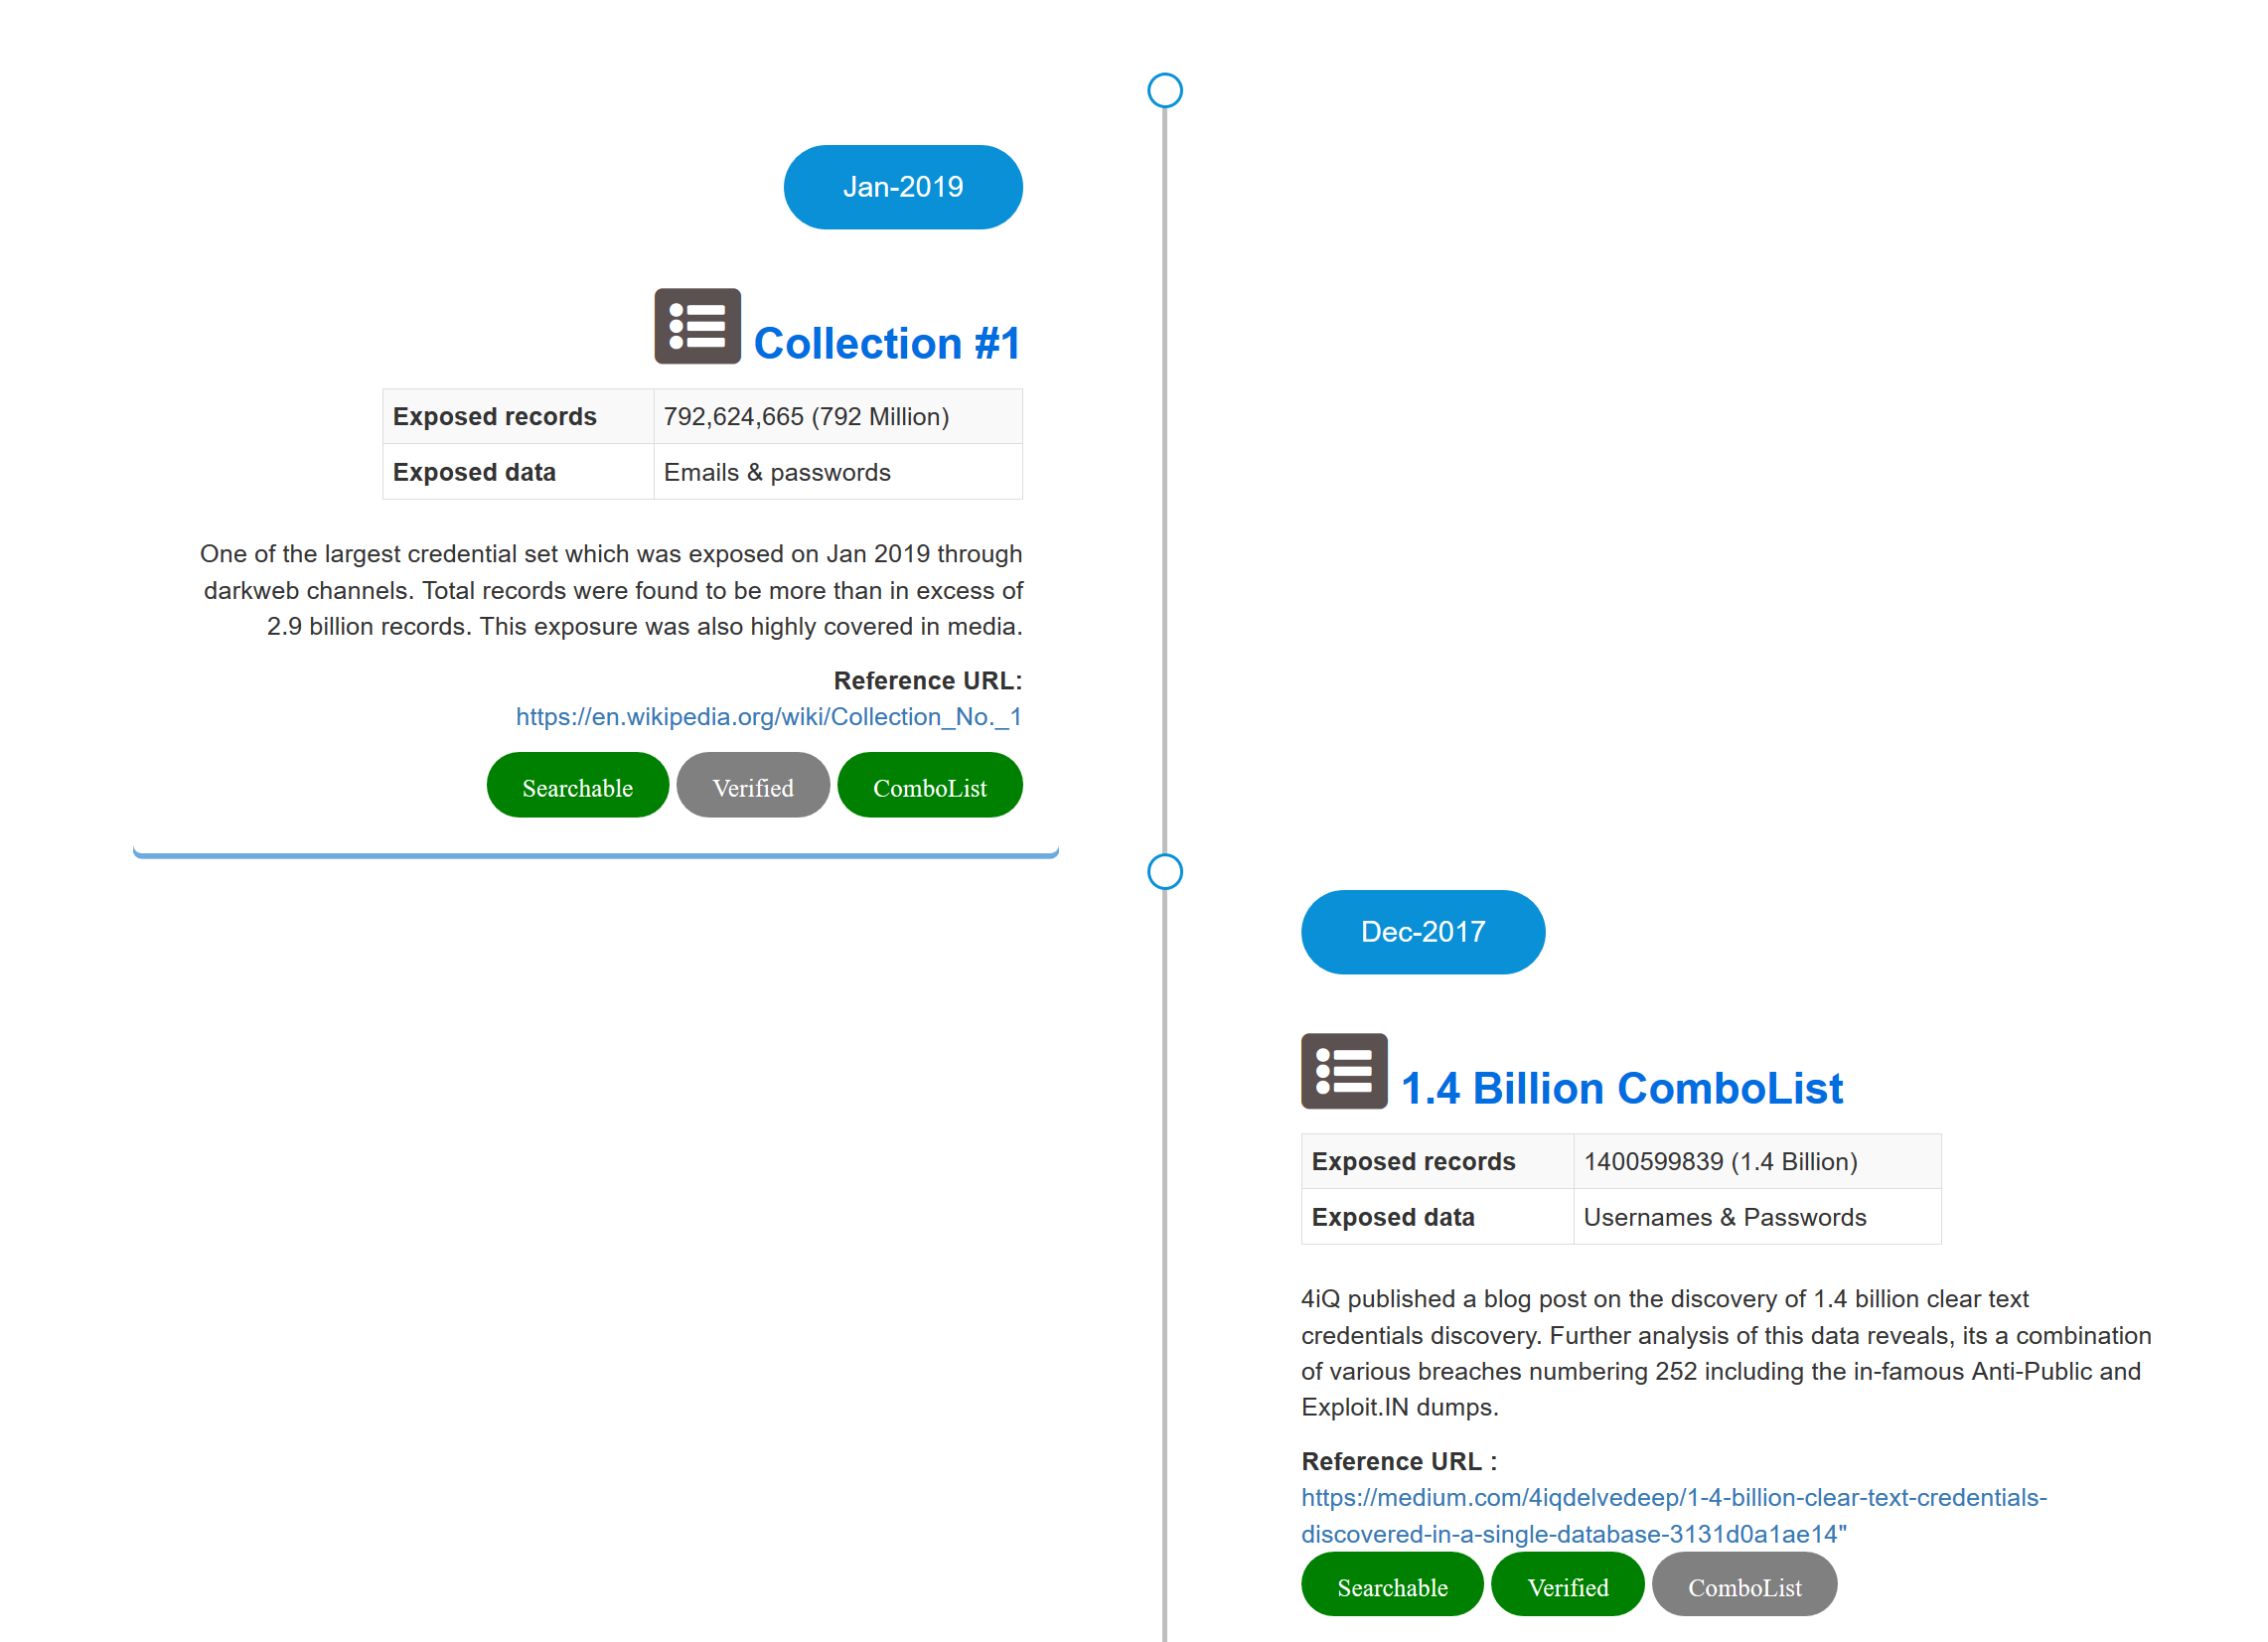
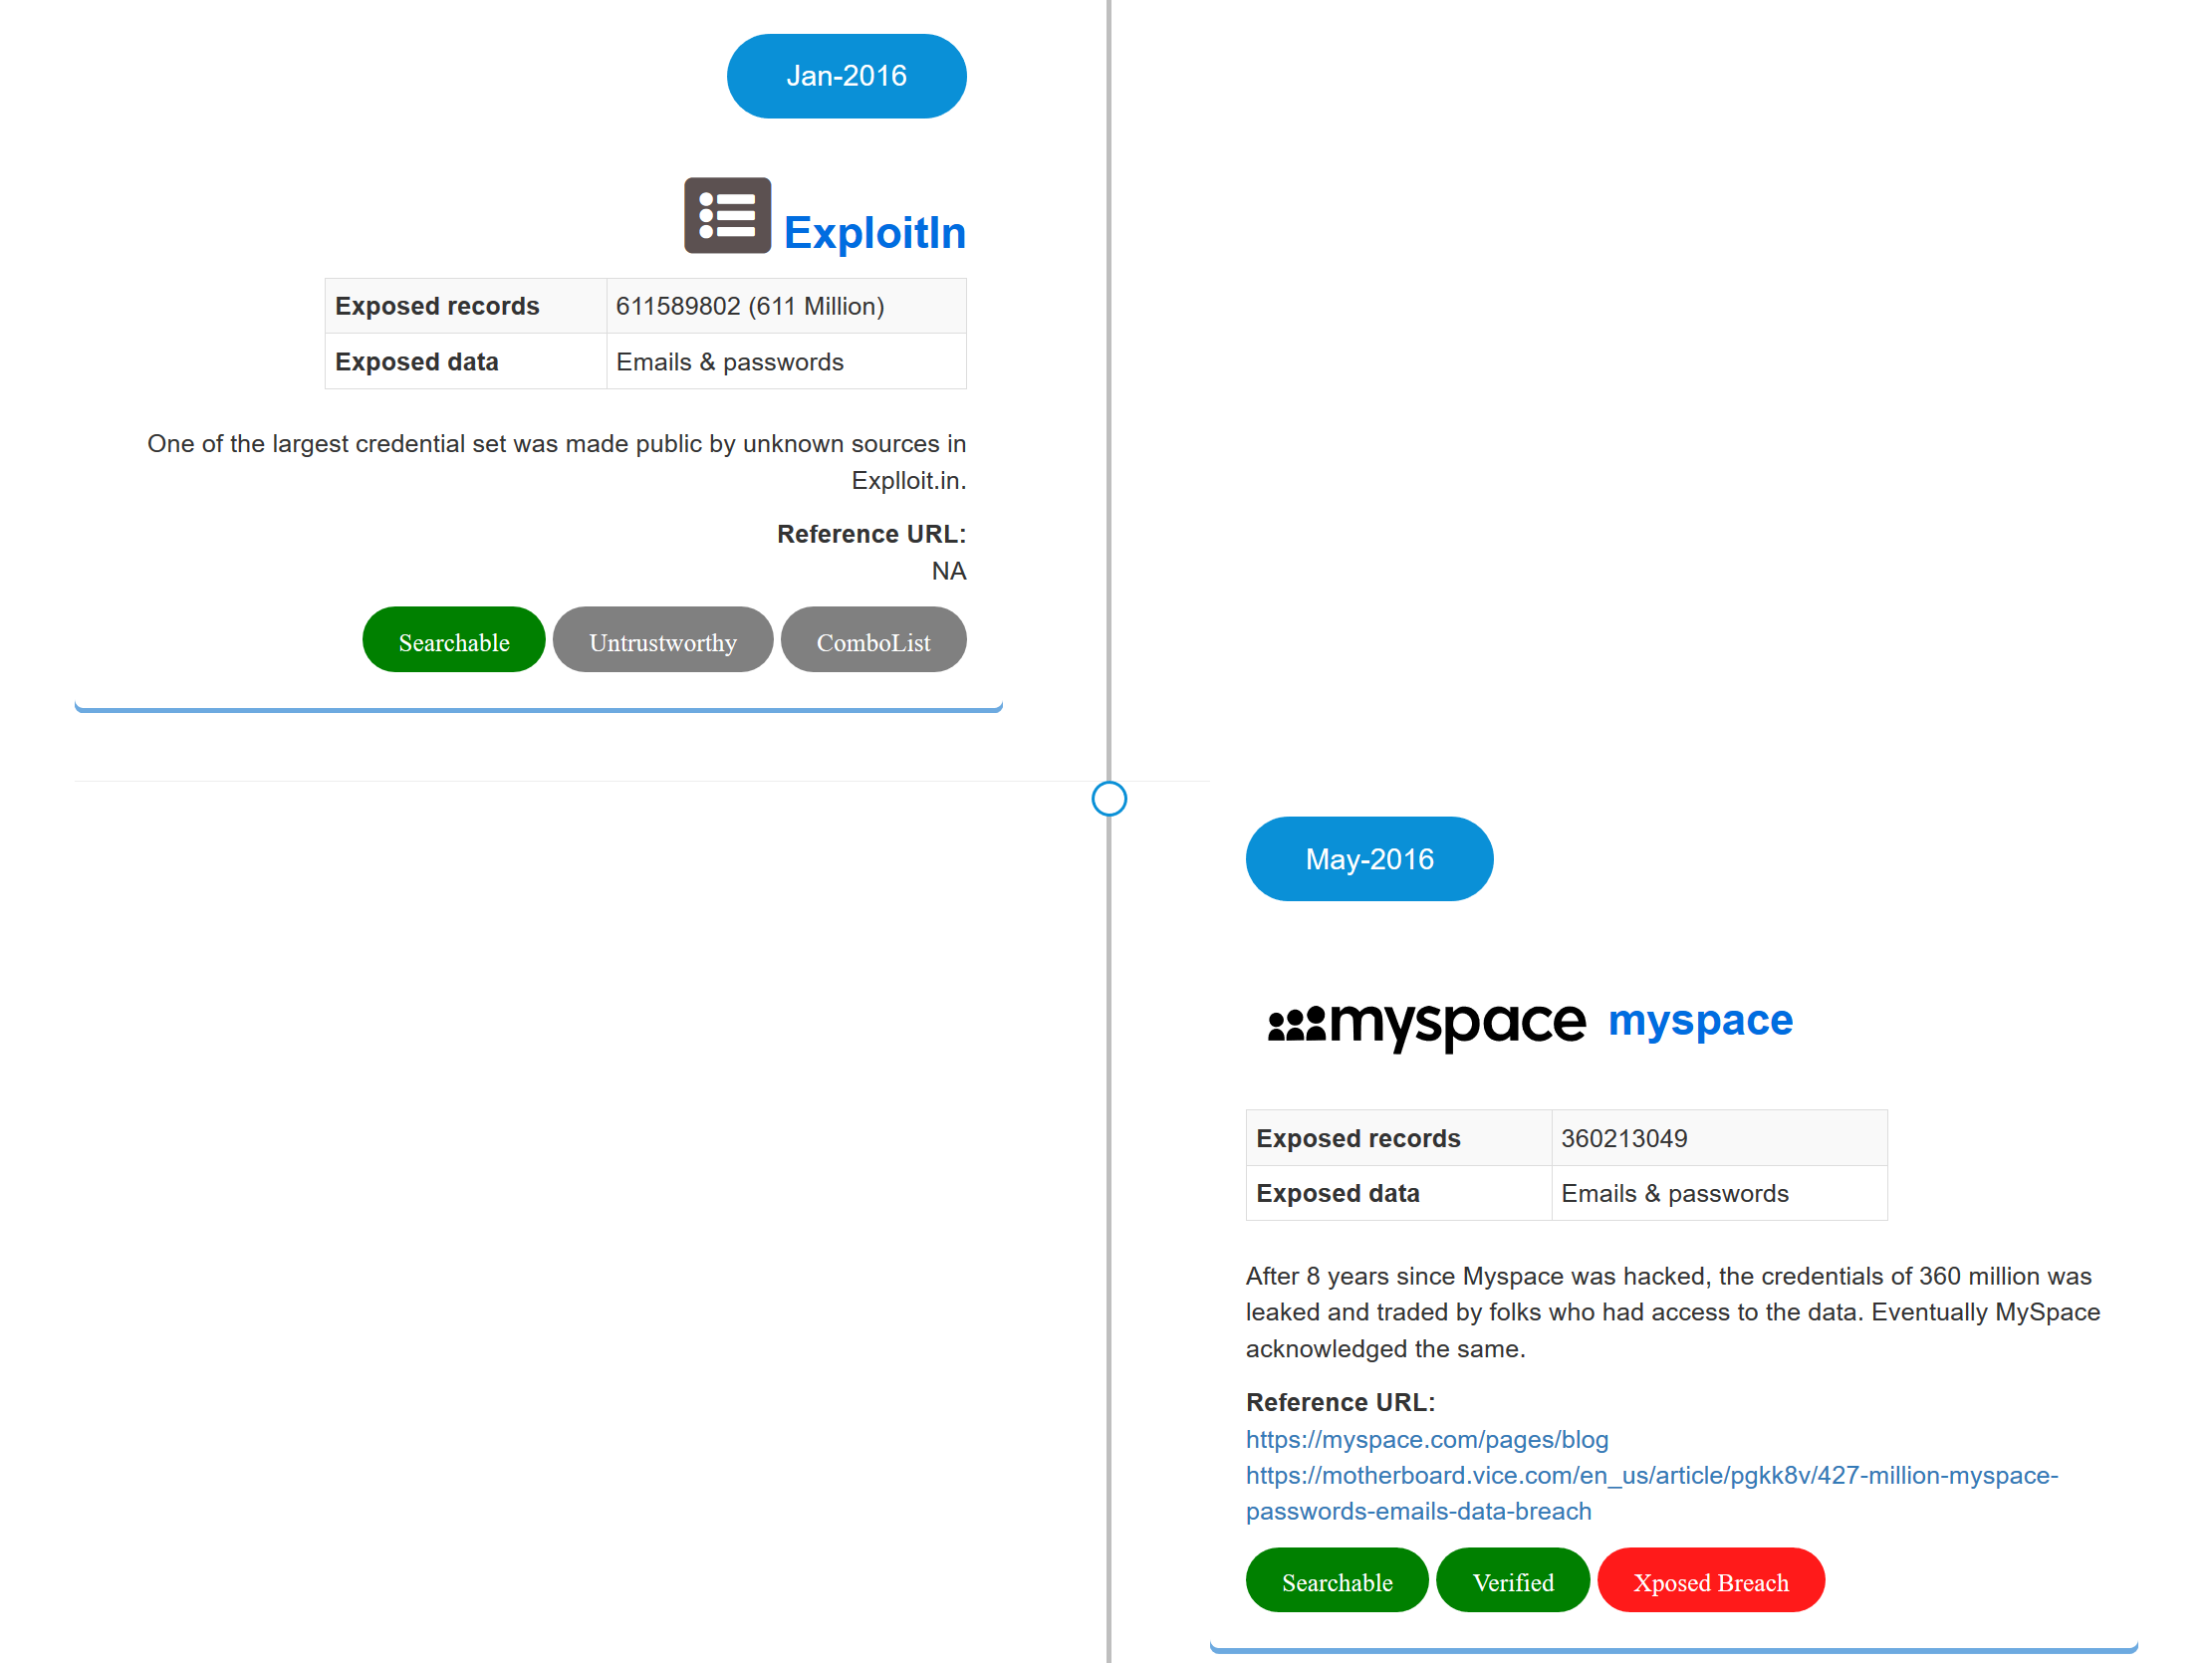

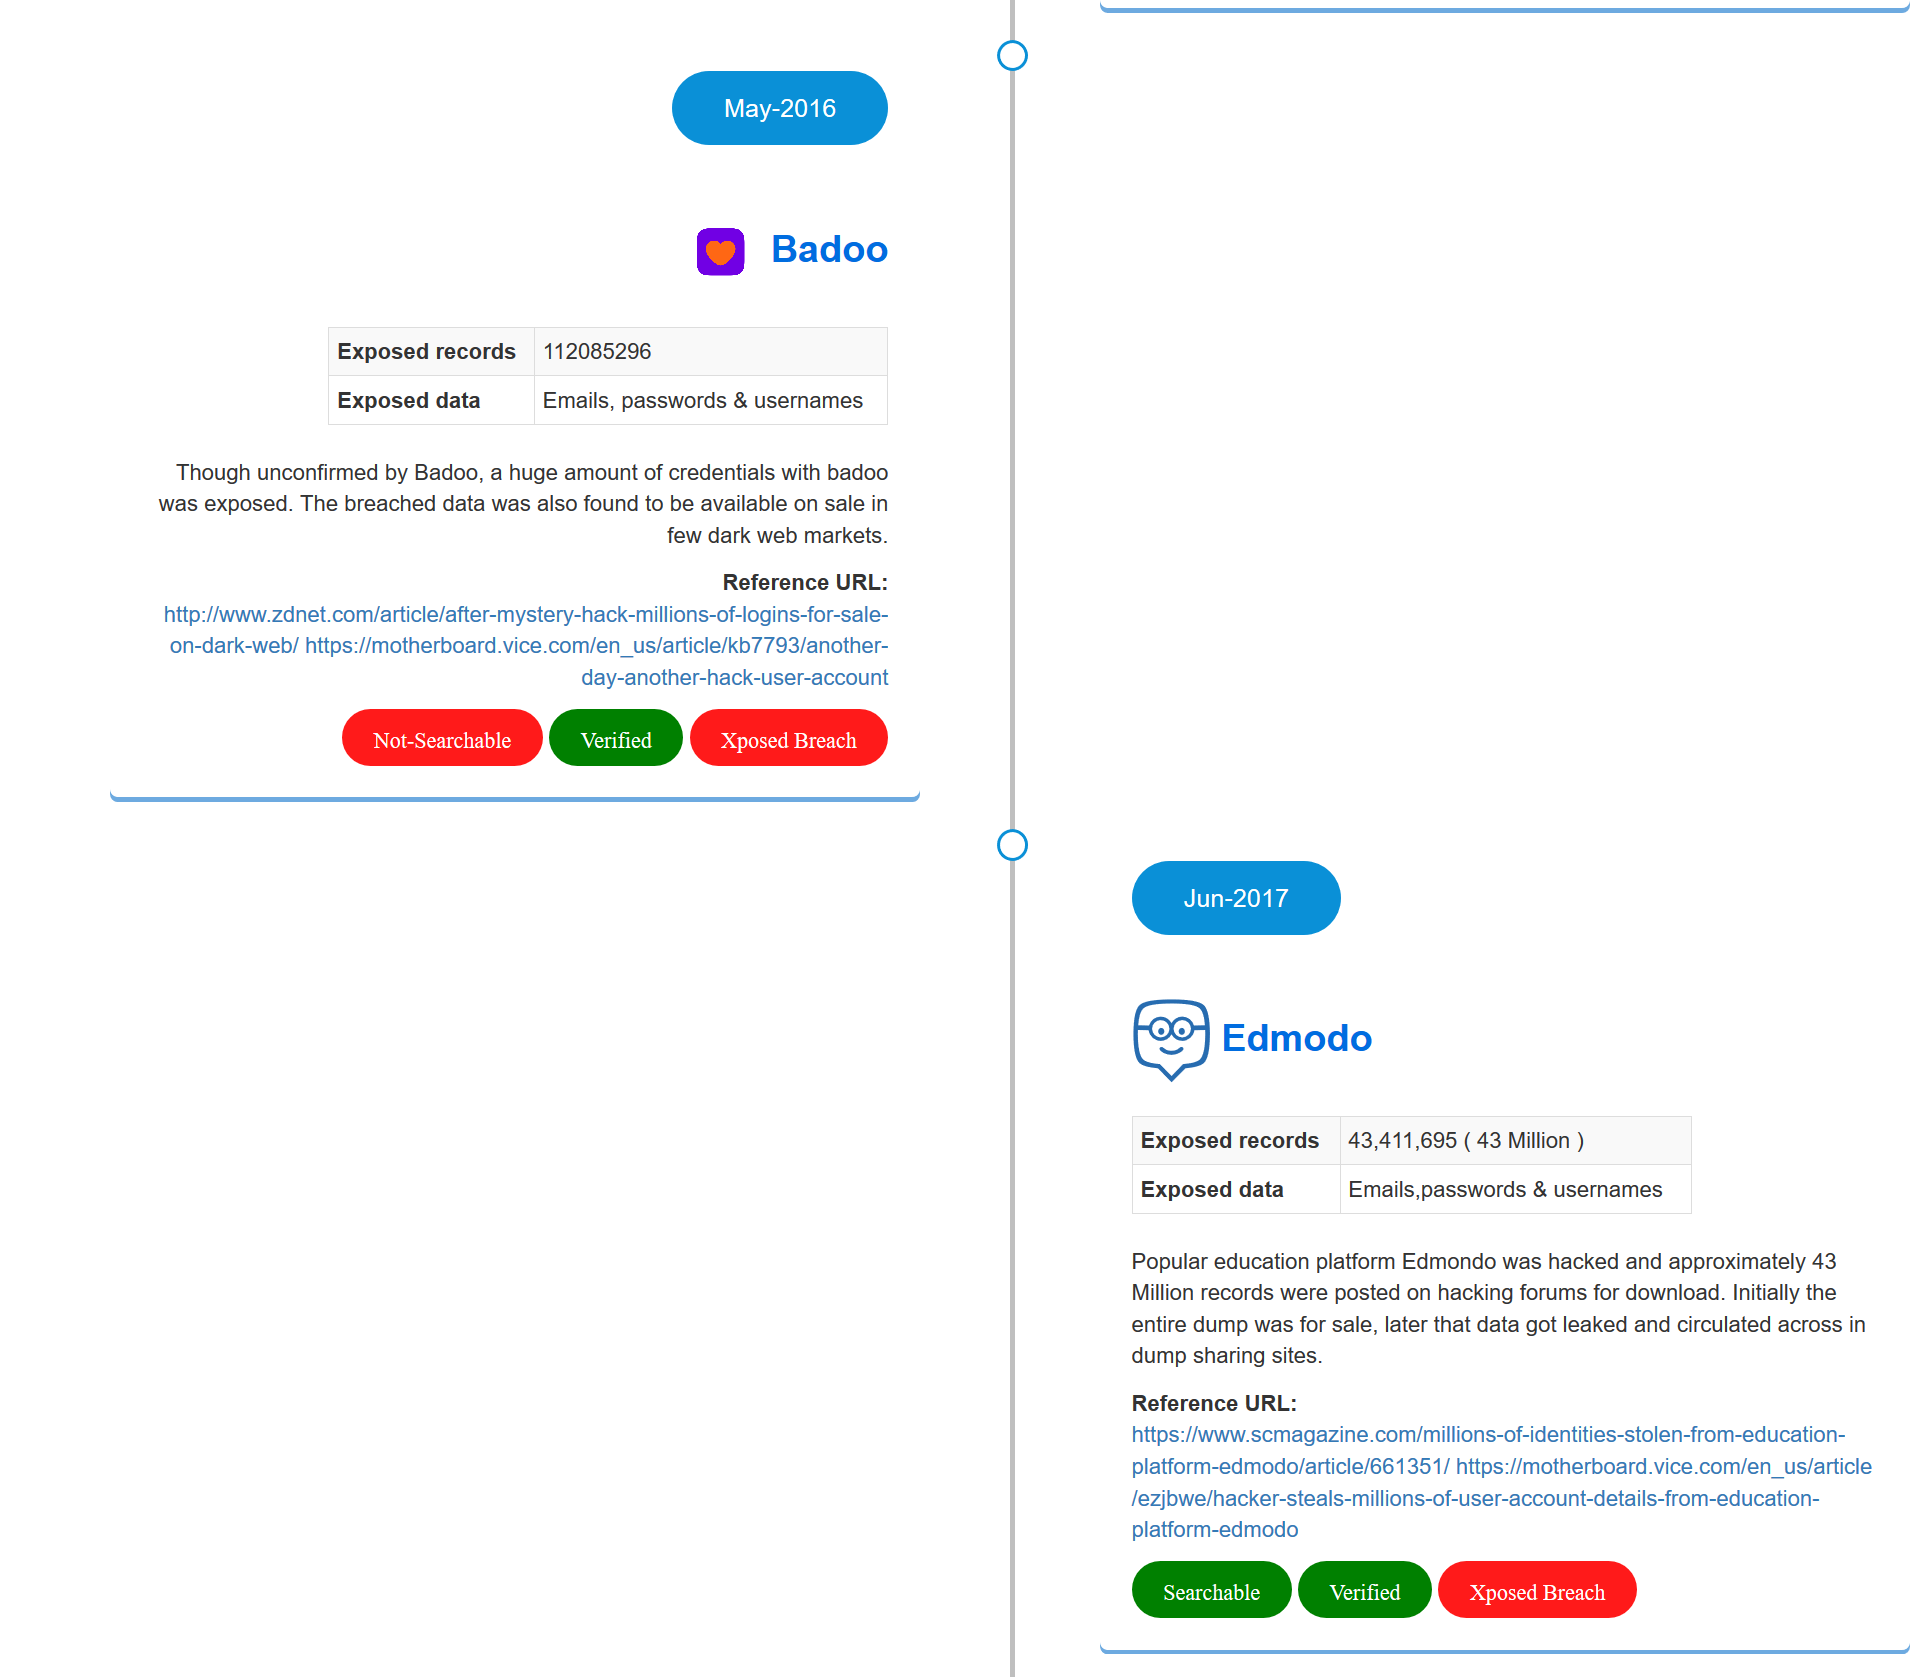

Подробный список можно посмотреть здесь: https://xposedornot.com/xposed
Twitter: @ManiarViral
LinkedIn: https://au.linkedin.com/in/viralmaniar

Эта работа лицензирована в соответствии с лицензией Creative Commons Attribution 4.0 International.
Хотите внести свой вклад? Форкните репозиторий и отправьте pull request.
Любые предложения или идеи по этому инструменту приветствуются – просто напишите мне в твиттере @ManiarViral
XposedOrNot поддерживается DevaOnBreaches. Огромное спасибо за создание API для вашего сервиса. Вы можете связаться с ним на https://www.devaonbreaches.com/
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
