 viralmaniar/bigbountyrecon
BigBountyRecon использует 58 различных техник с применением разнообразных Google dorks и инструментов с открытым исходным кодом для ускорения процесса первичной разведки целевой организации.

Инструмент BigBountyRecon использует 58 различных техник с использованием различных Google-дорков и инструментов с открытым исходным кодом для ускорения процесса первоначальной разведки целевой организации. Разведка — самый важный этап любого тестирования на проникновение или поиска уязвимостей. Она предоставляет атакующему предварительные знания о целевой организации. Кроме того, она полезна для понимания того, какие средства контроля существуют, а также для грубой оценки уровня зрелости безопасности целевой организации.
Этот инструмент можно использовать в дополнение к вашему обычному подходу к поиску уязвимостей. Идея заключается в том, чтобы быстро проверить и собрать информацию о целевой организации, не тратя время на запоминание этих синтаксисов. Кроме того, он может помочь определить подход к поиску быстрых выигрышей на цели.
Любые предложения или идеи по этому инструменту приветствуются — просто напишите мне в Twitter @ManiarViral
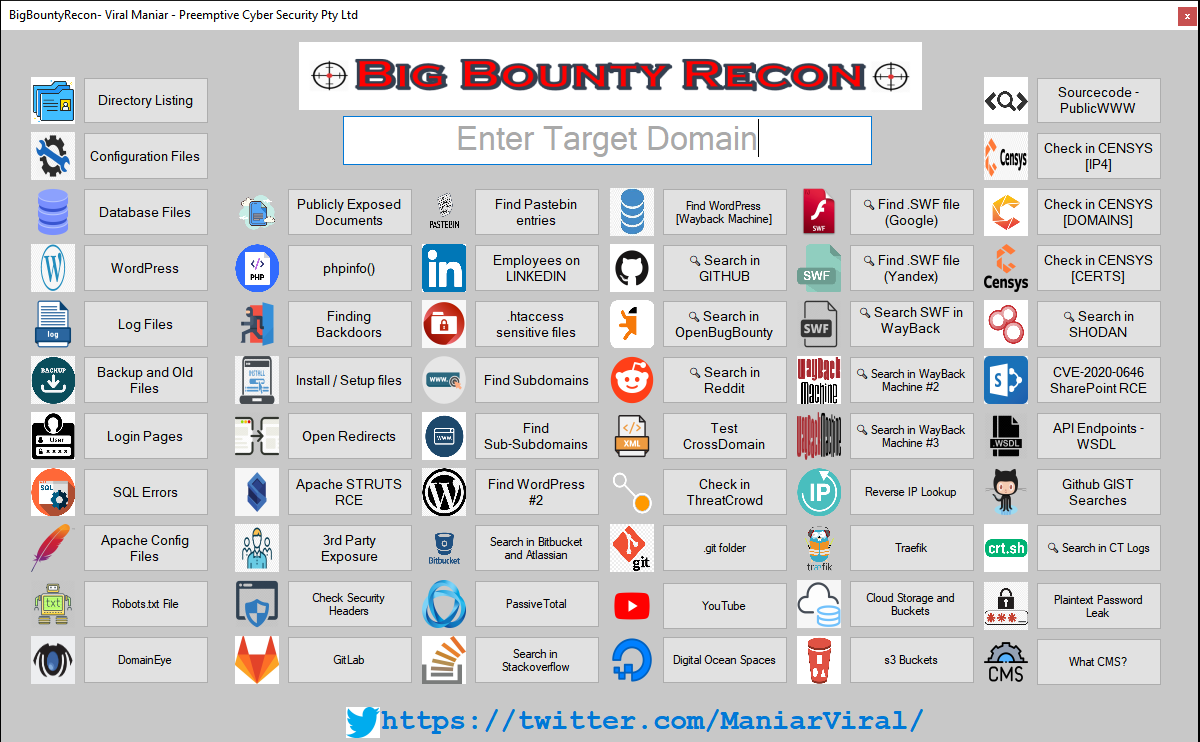
Список каталогов: Поиск открытых каталогов с помощью Google Dork на вашей целевой организации помогает понять структуру каталогов на веб-сервере. Это может раскрыть конфиденциальную информацию или привести к её утечке.
Файлы конфигурации: Часто файлы конфигурации содержат конфиденциальную информацию, такую как жёстко заданные пароли, пути к важным дискам или токены API, которые могут помочь получить привилегированный доступ к внутренним ресурсам.
Файлы баз данных: Файлы баз данных — это файлы данных, используемые для хранения содержимого базы данных в структурированном формате в отдельных таблицах и полях. В зависимости от характера веб-приложения эти файлы могут предоставить доступ к конфиденциальной информации.
WordPress: WordPress — это CMS с открытым исходным кодом, написанная на PHP. WordPress имеет тысячи плагинов для создания, настройки и улучшения веб-сайтов. В этих плагинах существует множество уязвимостей. Поиск связанного с WordPress
Файлы журналов: Файлы журналов иногда предоставляют подробную информацию о действиях пользователей в конкретном приложении. Эти файлы полезны для просмотра сессионных cookie или других типов токенов.
Резервные копии и старые файлы: Резервные файлы — это оригинальные копии критически важных систем. Они предоставляют доступ к PII или конфиденциальным записям.
Страницы входа: Чрезвычайно важно определить страницы входа вашей целевой организации для выполнения попыток подбора пароля или использования учётных данных по умолчанию для получения дальнейшего доступа к ресурсам организации.
Ошибки SQL: Ошибки SQL раскрывают конфиденциальную информацию о серверных системах. Это может помочь перечислить типы баз данных и проверить, уязвимо ли приложение для атак, связанных с проверкой ввода, таких как SQL-инъекции.
Файлы конфигурации Apache: Веб-сервер Apache HTTP настраивается с помощью директив, размещённых в текстовых файлах конфигурации. Основной файл конфигурации обычно называется httpd.conf. Кроме того, могут быть добавлены другие файлы конфигурации с помощью директивы Include, и можно использовать подстановочные знаки для включения многих файлов конфигурации. Любая директива может быть размещена в любом из этих файлов конфигурации. В зависимости от записей в этих файлах конфигурации могут быть раскрыты строки подключения к базе данных, имена пользователей и пароли, внутреннее устройство, используемые и ссылающиеся библиотеки, а также бизнес-логика приложения.
Файл Robots.txt: Файл robots.txt указывает веб-роботам, как сканировать страницы на их веб-сайте. В зависимости от содержимого файла злоумышленник может обнаружить скрытые каталоги и файлы.
DomainEye: DomainEye — это инструмент для исследования доменов/хостов, имеющий крупнейшую базу доменов. Они предоставляют такие услуги, как обратный Whois, обратный IP-поиск, а также обратный NS и MX.
Публично доступные документы: Такие документы можно использовать для извлечения метаданных.
phpinfo(): Само по себе раскрытие phpinfo() не обязательно является риском, но в сочетании с другими уязвимостями может привести к компрометации вашего сайта. Кроме того, версии модулей могут облегчить жизнь злоумышленникам при атаке на приложение с использованием недавно обнаруженных эксплойтов.
Поиск бэкдоров: Это может помочь выявить дефейсы веб-сайтов или проблемы, связанные с взломом сервера. Используя уязвимость открытого перенаправления на доверенном веб-приложении, злоумышленник может перенаправить жертву на фишинговую страницу.
Файлы установки/настройки: Такие файлы позволяют злоумышленнику выполнять перечисление целевой организации. Информация, полученная из этих файлов, может помочь обнаружить детали версий, которые затем можно использовать для целенаправленного эксплойта.
Открытые редиректы: С их помощью мы просматриваем различные известные параметры, уязвимые для проблем, связанных с открытым перенаправлением.
Apache Struts RCE: Успешная эксплуатация уязвимости RCE может позволить злоумышленнику запускать произвольные программы. Здесь мы ищем файлы с расширениями ".action" или ".do".
Раскрытие информации третьим сторонам: Здесь мы ищем утечку информации на сторонних сайтах, таких как Codebeautify, Codeshare и Codepen.
Проверка заголовков безопасности: Быстро определите, использует ли целевой сайт заголовки, связанные с безопасностью, в ответе сервера.
GitLab: Быстро ищите конфиденциальную информацию в GitLab.
Поиск записей на Pastebin: Показывает результаты, связанные с целевой организацией, на сайте Pastebin. Это могут быть пароли или любая другая конфиденциальная информация, связанная с целевой организацией.
Сотрудники в LINKEDIN: Идентификация имён сотрудников в LinkedIn может помочь составить список имён пользователей для атаки подбором паролей.
.HTACCESS / Чувствительные файлы: Ищите раскрытие чувствительных файлов. Это может указывать на неправильную конфигурацию сервера.
Поиск поддоменов: Поддомены помогают расширить поверхность атаки на целевую организацию. Существует множество инструментов для автоматизации процесса перечисления поддоменов.
Поиск суб-поддоменов: Определите суб-поддомены целевой организации с помощью Google Dork.
Поиск утечек, связанных с WordPress: Утечки, связанные с WordPress, помогают получить доступ к чувствительным файлам и папкам.
BitBucket и Atlassian: Утечка исходного кода, жёстко заданные учётные данные и доступ к облачной инфраструктуре.
PassiveTotal: PassiveTotal — отличный инструмент для проведения расследований угроз. С помощью BigBountyRecon мы будем использовать PassiveTotal для идентификации поддоменов целевой информации.
Stackoverflow: Раскрытие исходного кода или вопросы, касающиеся конкретных технологий, упомянутые на Stackoverflow.
Поиск утечек, связанных с WordPress, с помощью Wayback Machine: Ищите архивированные файлы WordPress с помощью WaybackMachine.
GitHub: Быстро ищите конфиденциальную информацию на GitHub.
OpenBugBounty: Ищите публично раскрытые проблемы безопасности на сайте OpenBugBounty.
Reddit: Информация о конкретной организации на платформе Reddit.
Crossdomain.xml: Ищите неправильно настроенные файлы crossdomain.xml в целевой организации.
ThreatCrowd: Поисковая система для угроз, однако мы будем использовать её для выявления дополнительных поддоменов.
Папка .git: Раскрытие исходного кода. Можно загрузить всё содержимое репозитория, если он доступен.
YouTube: Ищите последние новости на Youtube.
Digitalocean Spaces: Spaces — это S3-совместимая служба хранения объектов, которая позволяет хранить и обслуживать большие объёмы данных. Мы будем искать утечки данных.
