Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Mobile-Drop-Device-SOC-Detection — Сквозное моделирование обнаружения Android-устройства Drop без root-прав (Casper) с использованием Wazuh SIEM для захвата атак уровня 7, таких как Shellshock (CVE-2014-6271). | Kitploit
Инструменты/GitHubGitHub/v3ng4mxv1p3r/mobile-drop-device-soc-detection
Сканеры уязвимостейЭксплуатацияТестирование на ПроникновениеМобильная безопасностьОбнаружение ВторженийОбучение и ОбразованиеRed TeamingРеагирование на ИнцидентыЛаборатории и Практика
GitHubv3ng4mxv1p3r/mobile-drop-device-soc-detection

Mobile-Drop-Device-SOC-Detection

Сквозное моделирование обнаружения Android-устройства Drop без root-прав (Casper) с использованием Wazuh SIEM для захвата атак уровня 7, таких как Shellshock (CVE-2014-6271).

Репозиторий
1155 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🛡️ Project Phantom: Симуляция обнаружения мобильного «подсадного устройства» в SOC

Этот проект демонстрирует комплексную лабораторную работу SOC, моделирующую, как несанкционированное Android-устройство без root-прав (Casper Via S), используемое в качестве «подсадного устройства» во внутренней сети, обнаруживается с помощью Wazuh SIEM при запуске критических атак 7-го уровня (сканирование веб-приложений, RCE).

Данный репозиторий демонстрирует объединение мобильного пентеста (Red Team), интеграции журналов SIEM (Blue Team) и создания пользовательских правил (Detection Engineering) для смягчения угрозы «теневого устройства».

🎯 Цели проекта (краткое резюме)

  1. Вектор атаки: Превращение стандартного мобильного устройства без root-прав в функциональную станцию пентеста (подсадное устройство) с помощью PRoot Debian без аппаратной модификации (root-доступа).
  2. Выполнение: Запуск «непривилегированной» разведки (Nmap) и агрессивных атак уровня приложений (Nikto) против целевого веб-сервера (Windows 10 / Apache) на нестандартном порту 8080.
  3. Обнаружение и реагирование: Настройка Wazuh SIEM для приема журналов целевого веб-сервера и автоматического выявления критических шаблонов эксплойтов, в частности полезной нагрузки RCE Shellshock (CVE-2014-6271), сопоставленной с тактиками MITRE ATT&CK.

🏗️ Архитектура и топология лаборатории

  • Устройство атакующего (подсадное устройство): Casper Via S (Android) -> Контейнер PRoot Debian -> Termux через SSH-туннель.
  • Целевая система: Хост Windows 10 (IP: 192.168.x.x) с веб-сервером XAMPP Apache (Порт: 8080).
  • Мониторинг безопасности (SOC): Сервер Wazuh на Ubuntu 22.04 (IP: 192.168.x.x) с агентом Wazuh, развернутым на цели.

⚔️ Этапы работы

1. Разведка (Red Team)

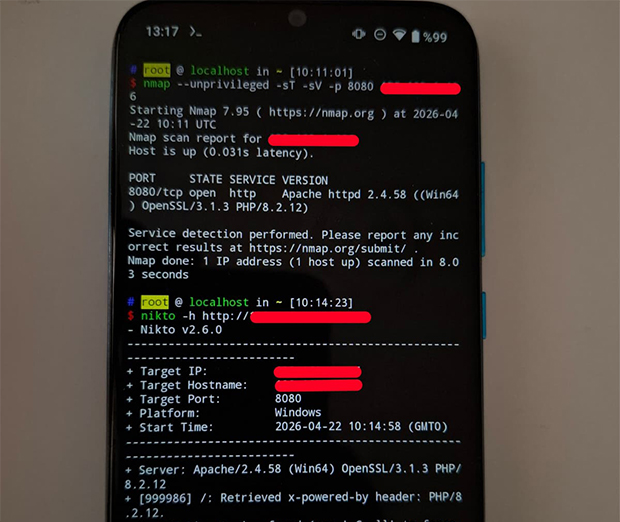
Выполнена с помощью nmap --unprivileged с мобильного устройства для обнаружения открытых сервисов. Использовались стандартные TCP Connect сканирования (-sT) из-за ограничений SELinux, препятствующих созданию raw-сокетов на Android-устройствах без root. Целевой сервер Apache был идентифицирован на порту 8080.

2. Эксплуатация/Сканирование (Red Team)

Запущено агрессивное сканирование уязвимостей с помощью Nikto против внутреннего IP цели и порта 8080. Nikto пытался замаскировать свою идентичность, одновременно внедряя множество известных полезных нагрузок эксплойтов.

3. Обнаружение и реагирование на инциденты (Blue Team/SOC)

Журнал Apache access.log с цели Windows 10 был принят на сервер Wazuh через развернутый агент.

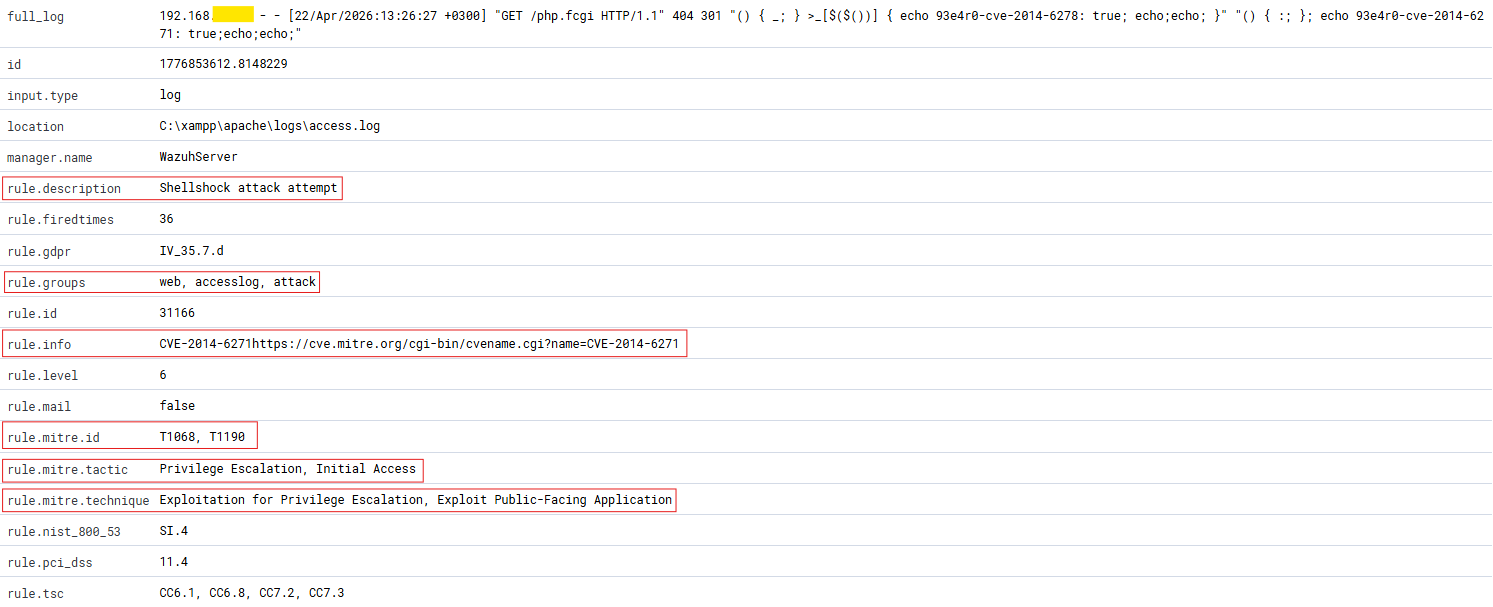
Захваченная критическая деталь журнала: Хотя Nikto пытался скрыть идентификацию сканера, глубокий анализ журналов Wazuh (правило 31166) успешно обнаружил печально известную полезную нагрузку Shellshock RCE в заголовке запроса.

  • Уровень оповещения: 6 (повышенный)
  • ID правила: 31166 (попытка атаки Shellshock)
  • CVE: CVE-2014-6271
  • Тактика MITRE ATT&CK: T1190 (эксплуатация общедоступного приложения)
  • IP-источник: 192.168.x.x (устройство Casper, подсадное устройство)

📸 Доказательства и визуализация

A. Обзор мониторинга SOC

Это изображение идеально отражает проект: мобильное «подсадное устройство» активно в руке, а за ним панель управления SOC, показывающая оповещения об обнаружении в реальном времени.
phonelog2

B. Техническое доказательство обнаружения

На этих изображениях показана конкретная деталь журнала, захваченная Wazuh SIEM, с выделением полезной нагрузки Shellshock, ID CVE и техник MITRE ATT&CK.
Wazuh_Shellshock_CVE_Detection

C. Инженерия обнаружения (бонус)

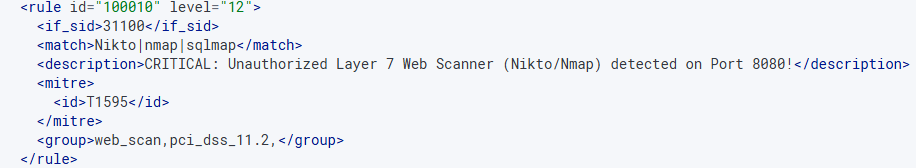
В дополнение к встроенным правилам было создано пользовательское правило уровня 12 для идентификации обобщенных шаблонов веб-сканеров от несанкционированных устройств, хотя в данном случае приоритет был отдан конкретному оповещению Shellshock (правило 31166).
Custom_Wazuh_Rule_Creation
Скачать инструмент