
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Teldat-Router-CVE-2022-POC — POC для CVE-2022-39996 (Отражённый XSS) и CVE-2022-39997 (Слабый пароль) в маршрутизаторе Teldat RS123/RS123w | Kitploit
Инструменты/GitHubGitHub/uyhacked/teldat-router-cve-2022-poc
Атаки на ПаролиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubuyhacked/teldat-router-cve-2022-poc

Teldat-Router-CVE-2022-POC

Поделиться

POC для CVE-2022-39996 (Отражённый XSS) и CVE-2022-39997 (Слабый пароль) в маршрутизаторе Teldat RS123/RS123w

Репозиторий
535 месяцев назадЕщё не проверено

Teldat Router CVE-2022-39996 и CVE-2022-39997 POC

Доказательство концепции для двух уязвимостей, обнаруженных в маршрутизаторах Teldat RS123 / RS123w.

Обзор

CVE IDТипCWECVSSСерьезность
CVE-2022-39996Отраженный XSSCWE-796.1Средняя
CVE-2022-39997Слабый парольCWE-5219.8Критическая

Затронутый продукт: Маршрутизаторы Teldat RS123, RS123w


CVE-2022-39997 - Слабый пароль

Описание

Маршрутизаторы Teldat RS123/RS123w поставляются с жестко заданными учётными данными по умолчанию root:root. Администраторы часто оставляют их без изменений, что позволяет неаутентифицированным злоумышленникам получить полный административный доступ через Telnet, SSH, HTTP или другие сервисы.

Доказательство

Account: root
Password: root

POC слабого пароля

Использование

pip install requests paramiko

# Basic check (Telnet, SSH, HTTP)
python CVE-2022-39997.py -t 192.168.1.1

# Full check (all services including HTTPS, FTP)
python CVE-2022-39997.py -t 192.168.1.1 --all

# Batch scan
python CVE-2022-39997.py -f targets.txt

CVE-2022-39996 - Отраженный XSS

Описание

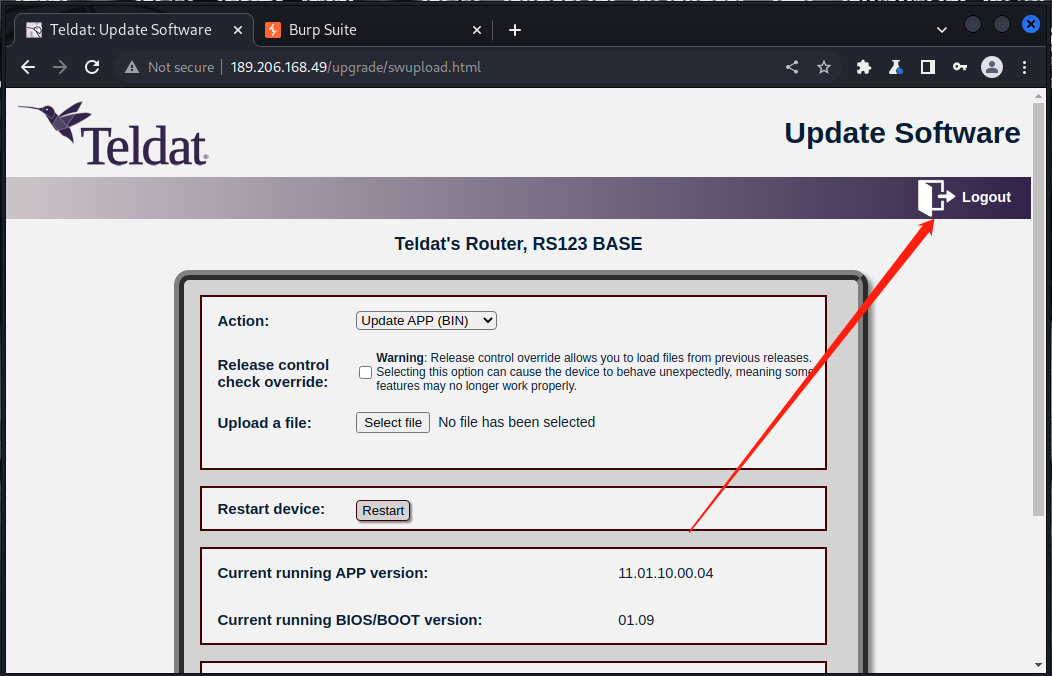
Конечная точка /upgrade/index.html отражает значение HTTP-куки cmd в ответе без санитизации. Злоумышленник может создать вредоносный запрос, содержащий JavaScript в куки cmd. Когда аутентифицированный администратор заходит на страницу, скрипт выполняется в контексте браузера веб-интерфейса маршрутизатора, что позволяет перехватить сессию или манипулировать конфигурацией.

Доказательство

  • Создание XSS-полезной нагрузки в куки cmd:

XSS POC 1

  • XSS сработал в браузере:

XSS POC 2

Использование

pip install requests

# Basic XSS check
python CVE-2022-39996.py -t 192.168.1.1

# With HTTP Basic Auth credentials
python CVE-2022-39996.py -t 192.168.1.1 -u root -p root

# Test multiple XSS payloads for confirmation
python CVE-2022-39996.py -t 192.168.1.1 --multi

# Generate standalone POC HTML page
python CVE-2022-39996.py -t 192.168.1.1 --gen-poc

# Custom XSS payload
python CVE-2022-39996.py -t 192.168.1.1 --payload "<script>alert(document.cookie)</script>"

Файлы

ФайлОписание
CVE-2022-39997.pyОбнаружение слабого пароля (Telnet / SSH / HTTP / FTP)
CVE-2022-39996.pyОбнаружение отраженного XSS через куки cmd
Teldat's Router Vulnerability.mdПолный отчет о раскрытии уязвимости

Отказ от ответственности

Эти POC-скрипты предназначены только для образовательного и авторизованного тестирования безопасности. Не используйте их против систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения. Автор не несет ответственности за любое неправомерное использование или ущерб.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




