 underh0st/cpanel-audit-remediation-tool
Инструмент аудита и реагирования на инциденты для уязвимости CVE-2026-41940


Профессиональный набор для аудита безопасности и реагирования на инциденты для инфраструктуры cPanel.
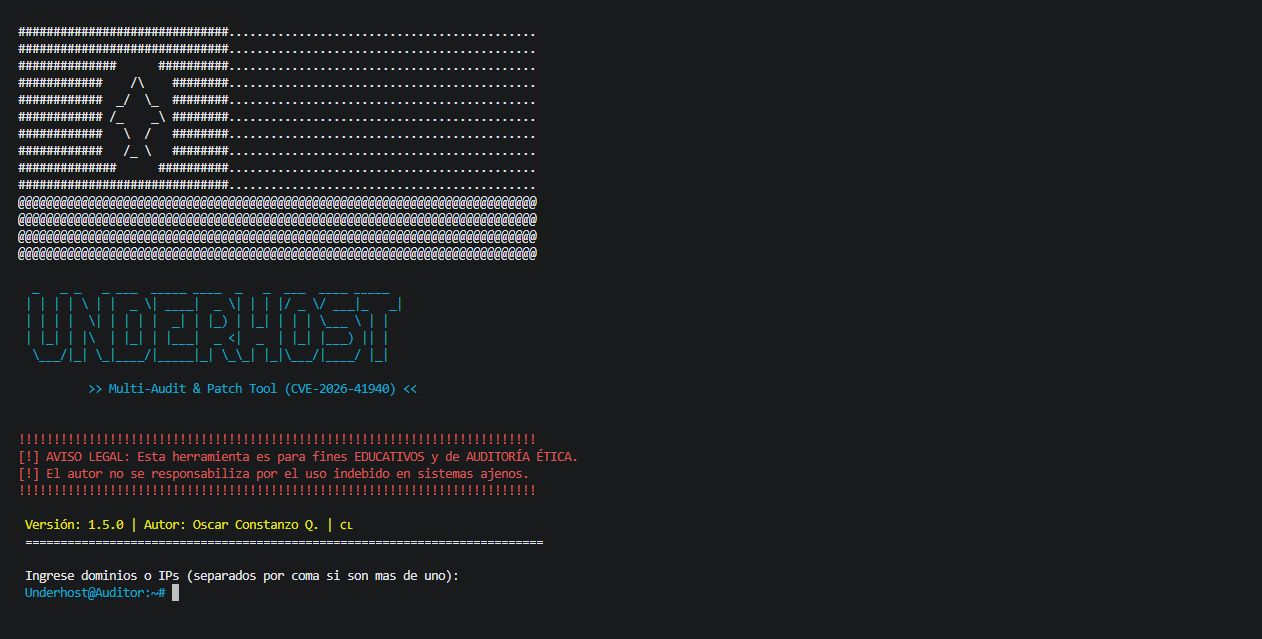
Этот инструмент был разработан Оскаром Констансо Кесадой, также известным как Underhost, для выявления и устранения уязвимости CVE-2026-41940 на серверах cPanel. Уязвимость позволяет обойти аутентификацию путём внедрения заголовка HTTP-сессии, что даёт злоумышленнику возможность получить полные административные (root) привилегии без действительного пароля.
⚠️ Правовое уведомление ЭТОТ ИНСТРУМЕНТ ПРЕДОСТАВЛЯЕТСЯ ТОЛЬКО ДЛЯ ОБРАЗОВАТЕЛЬНЫХ И ЭТИЧНЫХ ЦЕЛЕЙ АУДИТА.[cite: 1] Автор не несёт ответственности за любое неправомерное использование, ущерб или несанкционированный доступ. Используйте это программное обеспечение в сетях только с явного разрешения.
# Клонируйте репозиторий
git clone https://github.com/Underh0st/CPanel-Audit-Remediation-Tool.git

# Перейдите в каталог
cd CPanel-Audit-Remediation-Tool

# Установите зависимости
pip3 install -r requirements.txt

# Запустите скрипт
python3 ART.py
📋 Протокол устранения Инструмент проводит администратора через профессиональный протокол реагирования на инциденты.
1.Изоляция: Ограничьте доступ к портам управления (2082-2087) с помощью брандмауэра.
2.Установка обновлений: Принудительное обновление ядра с помощью /scripts/upcp --force.
3.Очистка: Физическое удаление /var/cpanel/sessions/raw/ для аннулирования украденных токенов.
4.Поиск угроз: Обнаружение персистентности (бэкдоров) с помощью find /home -mtime -1 -ls.
5.Укрепление: Включите cPHulk и многофакторную аутентификацию (MFA).
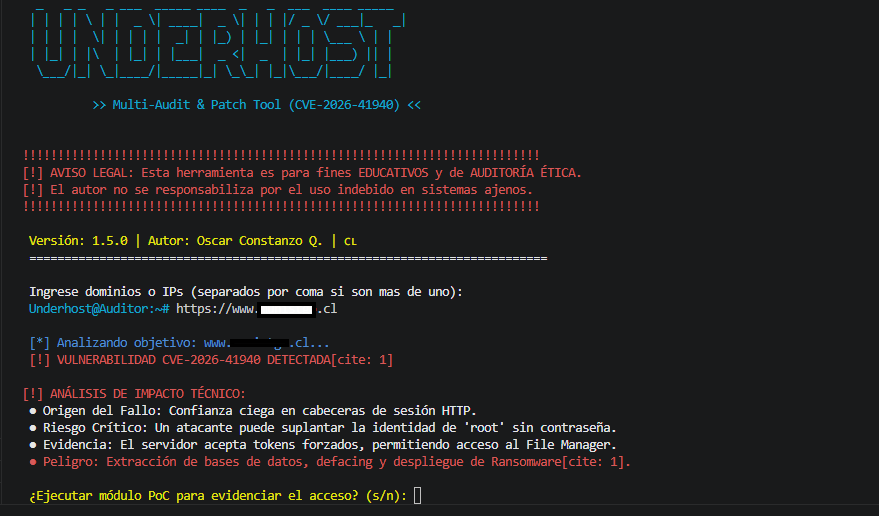 Рисунок 2: Модуль активного сканирования успешно выявляет CVE-2026-41940 и формирует оценку рисков.
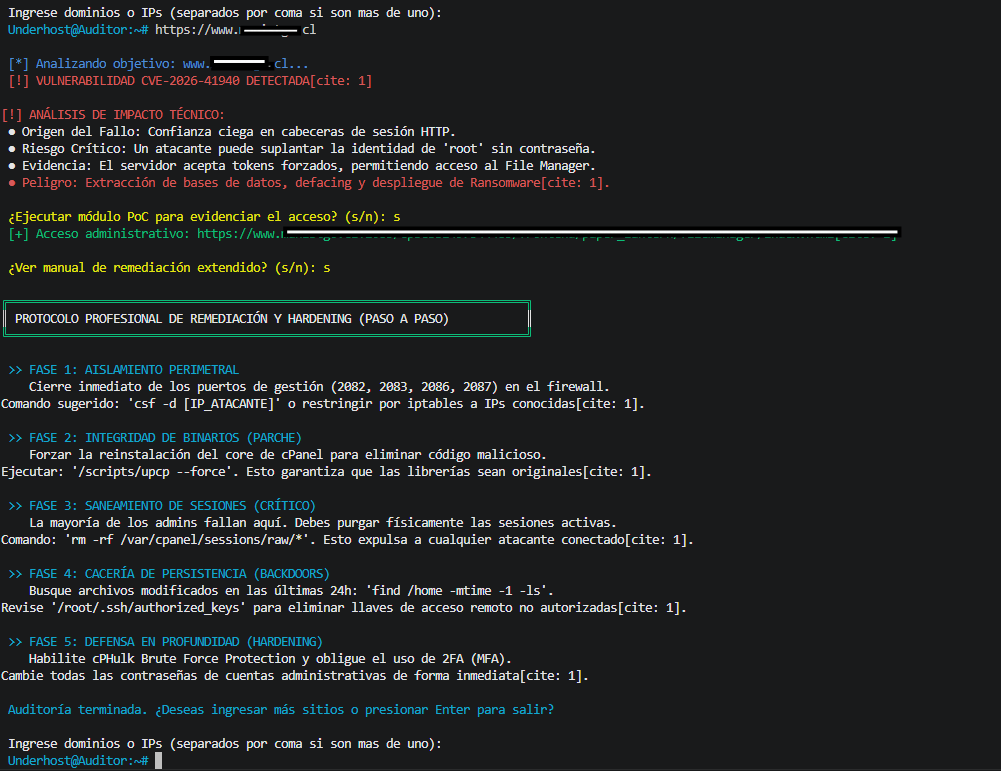 Рисунок 3: Профессиональное руководство по реагированию на инциденты из 5 фаз, описывающее очистку и укрепление системы.
Автор Оскар Констансо Кесада. (Underhost) - ОФФЕНСИВНЫЙ ХАКЕР С 2010 ГОДА
