 turroks/cve_prioritizer
Оптимизируйте процесс устранения уязвимостей с помощью CVSS, EPSS и CISA's Known Exploited Vulnerabilities. Расставляйте приоритеты на основе информации об угрозах в реальном времени, получайте конкурентное преимущество и будьте в курсе последних тенденций.

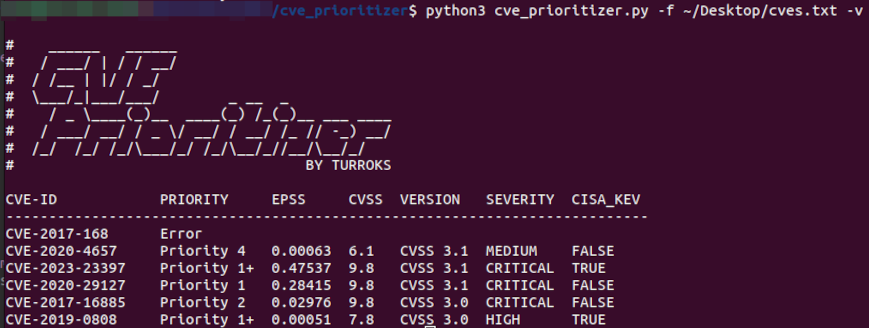
CVE Prioritizer — это мощный инструмент, который помогает расставлять приоритеты при установке исправлений уязвимостей, объединяя CVSS, EPSS, Известные эксплуатируемые уязвимости от CISA и общественные ресурсы VulnCheck ( NVD++, KEV). Он предоставляет ценную информацию о вероятности эксплуатации и потенциальном воздействии уязвимостей на вашу информационную систему.
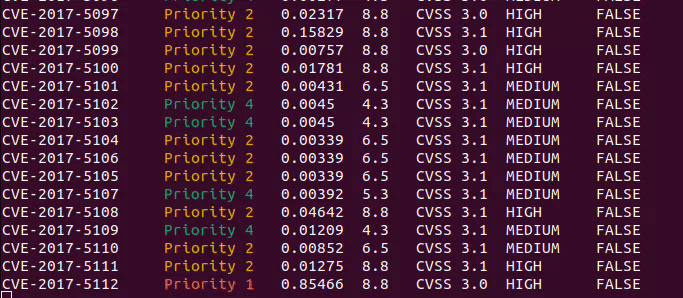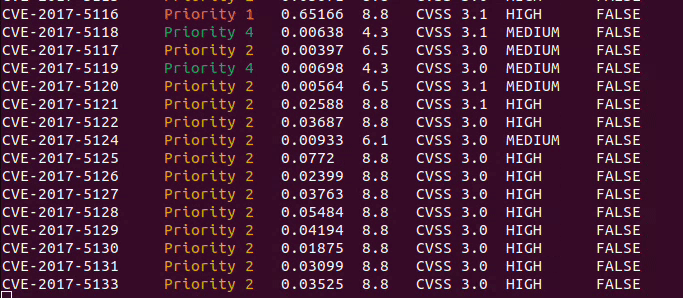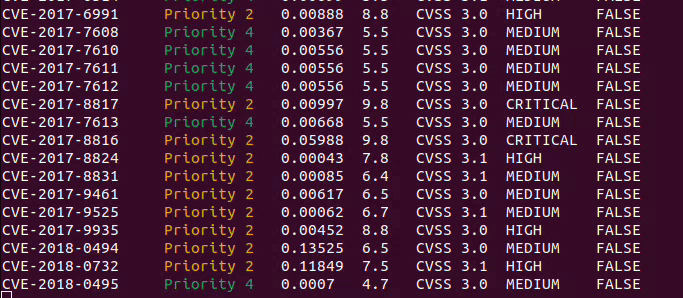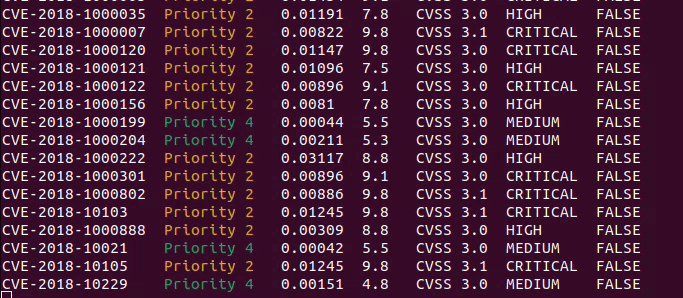
CVE_Prioritizer использует корреляцию между показателями CVSS и EPSS для улучшения усилий по устранению уязвимостей. В то время как CVSS отражает фундаментальные свойства уязвимости, EPSS предоставляет управляемые данными сведения об угрозах, позволяя вам лучше расставлять приоритеты при установке исправлений.
Команда FIRST проделала отличную работу, объяснив, зачем может понадобиться объединять CVSS и EPSS в своем Руководстве пользователя EPSS. Следующий материал взят из этого документа.
На рисунке ниже показана корреляция между показателями EPSS и CVSS на основе данных от 16.05.2021. Напомним, что EPSS выдает прогнозные оценки от 0 до 1 (от 0 до 100%), где более высокие баллы указывают на более высокую вероятность эксплуатации. Каждая точка представляет одну или несколько уязвимостей (CVE). Некоторые уязвимости помечены для иллюстрации.
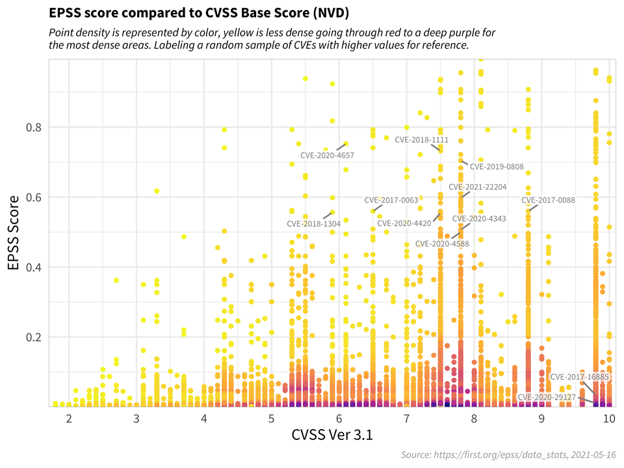
Во-первых, обратите внимание, что большинство уязвимостей сконцентрированы в нижней части графика, и лишь небольшой процент уязвимостей имеет показатели EPSS выше 50% (0,5). Хотя некоторая корреляция между показателями EPSS и CVSS существует, в целом, этот график дает основания полагать, что злоумышленники нацелены не только на уязвимости, которые вызывают наибольшее воздействие или обязательно легче эксплуатируются (например, неаутентифицированное удаленное выполнение кода).
Это важный вывод, поскольку он опровергает распространенное предположение, что злоумышленники ищут (и используют) только самые серьезные уязвимости. Итак, как же тогда сетевой защитник может выбирать среди этих уязвимостей, решая, что исправлять в первую очередь?
CVSS — полезный инструмент для отражения фундаментальных свойств уязвимости, но его необходимо использовать в сочетании с управляемой данными информацией об угрозах, такой как EPSS, чтобы лучше расставлять приоритеты при устранении уязвимостей.
Для обсуждения рассмотрим диаграмму ниже, на которой в целом проиллюстрирована приоритизация уязвимостей.
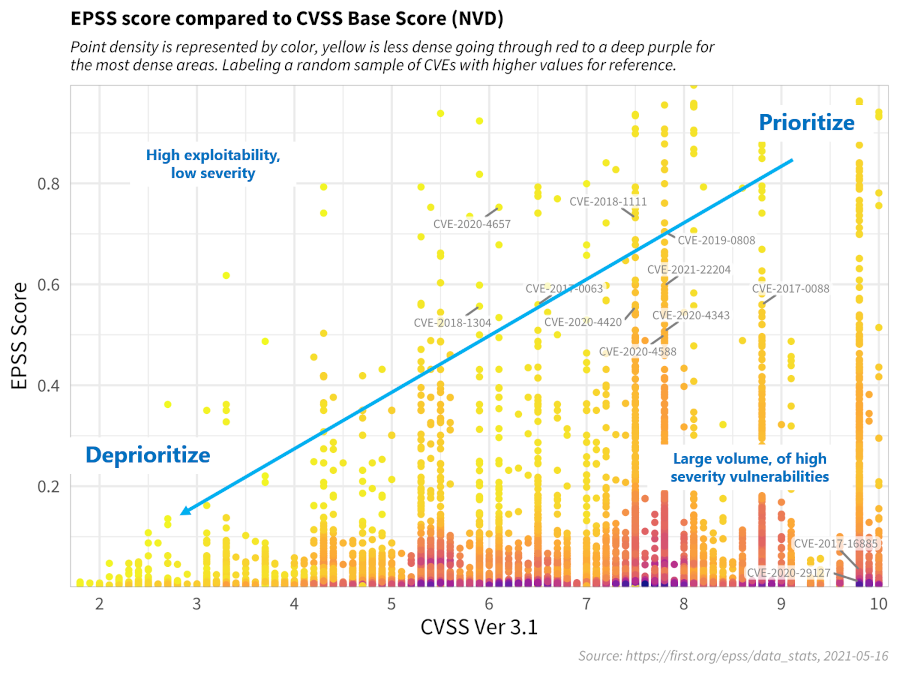
Эта стратегия принятия решений, описанная выше, подчеркивает огромные возможности EPSS. Сетевой защитник, которому обычно приходится иметь дело с тысячами или десятками тысяч открытых уязвимостей, теперь может тратить меньше ресурсов на исправление большего количества уязвимостей, которые с гораздо большей вероятностью будут эксплуатироваться. Такая возможность дифференцировать уязвимости ранее была недоступна.
Мы уточнили пороги приоритизации на основе рекомендаций FIRST и нашего собственного опыта. Вот обзор:
Этот подход классифицирует уязвимости на пять уровней приоритета, что позволяет вам более эффективно распределять ресурсы.
| Приоритет | Описание |
|---|---|
| Приоритет 1+ | CVE, найденные в CISA KEV |
| Приоритет 1 | CVE в правом верхнем квадранте |
| Приоритет 2 | CVE в правом нижнем квадранте |
| Приоритет 3 | CVE в левом верхнем квадранте |
| Приоритет 4 | CVE в левом нижнем квадранте |
Ниже представлена модифицированная версия рекомендации FIRST после применения нашего подхода.
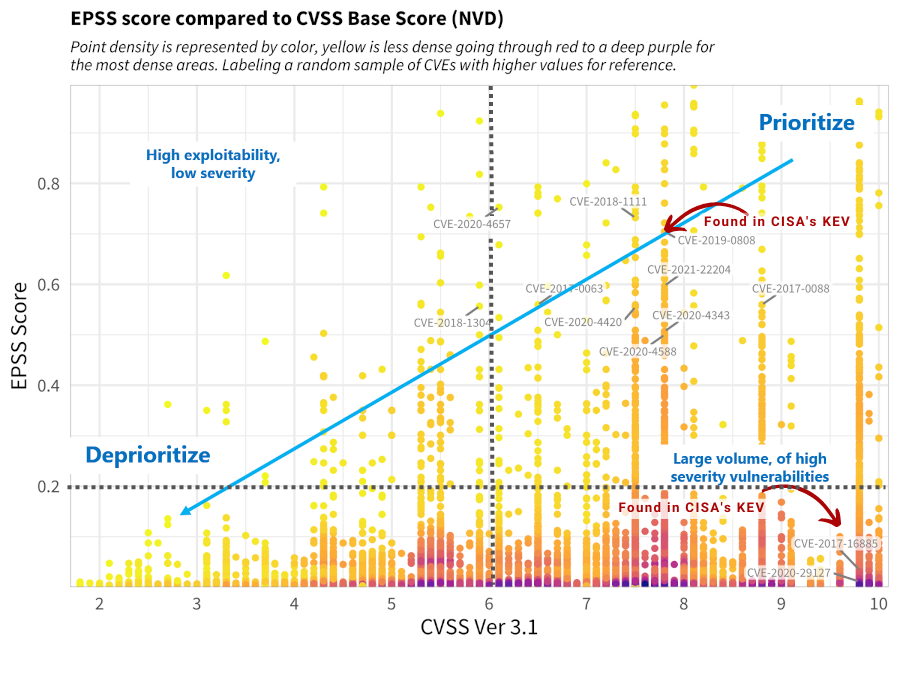
Примечание: Вы можете определить свои собственные пороги при запуске инструмента, чтобы адаптировать результаты под уровень риска вашей организации.
git clone https://github.com/TURROKS/CVE_Prioritizer.git
cd CVE_Prioritizer
pip install -r requirements.txt
pip install --user cve_prioritizer
Чтобы эффективно использовать CVE_Prioritizer, выполните следующие шаги:
