
"Security Incidents In A Box!" Модульный, управляемый через меню, кроссплатформенный инструмент для создания настраиваемых, распределенных событий безопасности с задержкой по времени. Легко создавайте пользовательские цепочки событий для учений Blue- & Red Team и маппинга сенсоров/оповещений. Red Teams могут создавать ложные инциденты, отвлечения и приманки для поддержки и масштабирования своих операций. Стройте последовательности событий («сценарии») для симуляции реалистичных ситуаций и создавайте соответствующие артефакты в сети и файловой системе.
Инструментарий DumpsterFire — «Инциденты безопасности в коробке!»
(Обновление 27.05.2020: Да, я буду мигрировать все свои проекты на Github на Python3 в течение лета 2020 года.)
Инструментарий DumpsterFire — это модульный, управляемый через меню, кроссплатформенный инструмент для создания повторяемых, распределённых по времени событий безопасности. С лёгкостью создавайте собственные цепочки событий для учений синих команд и картографирования датчиков/оповещений. Красные команды могут создавать ложные инциденты, отвлечения и приманки для поддержки и масштабирования своих операций. Превращайте бумажные настольные учения в контролируемые «живые огневые» полигоны. Стройте последовательности событий («нарративы») для имитации реалистичных сценариев и генерируйте соответствующие артефакты в сети и файловой системе.
Инструментарий спроектирован так, чтобы быть динамически расширяемым, позволяя вам создавать собственные Fires (модули событий) для дополнения встроенной коллекции. Просто напишите свой модуль Fire и поместите его в каталог FireModules. Инструментарий DumpsterFire автоматически обнаружит ваши пользовательские Fires при запуске и сделает их доступными для использования.
Joe Gervais (TryCatchHCF)
Красные и синие команды обычно перегружены. Не хватает способа масштабировать возможности каждой команды, обеспечивая более эффективную работу красных команд и более реалистичные (и полезные) упражнения синих/фиолетовых команд. Автоматизация приходит на помощь! Инструментарий DumpsterFire — это кроссплатформенное решение с управлением через меню, позволяющее легко создавать собственные инциденты безопасности, объединяя модульные цепочки событий в единый нарратив. Эти коллекции событий (DumpsterFires) затем могут выполняться как автоматизированные процессы с задержкой по времени. (Конечно, их можно запускать и немедленно.)
Результат? Пока вы на совещании или наслаждаетесь жизнью, ваш DumpsterFire ждёт своего временного триггера. В ходе работы красной команды, пока вы заняты эксплуатацией открытого сервиса на забытом B2B-сервере, ваши клонированные и синхронизированные по времени DumpsterFires «зажигают» SIEM целевой организации в удалённой подсети, отвлекая их команду реагирования. Синие команды могут превратить бумажные настольные учения в события «живого огня», используя контролируемые, предварительно одобренные цепочки событий DumpsterFire для активации датчиков и оповещений, тренируя аналитиков в их реальной операционной среде. Фиолетовые команды теперь могут выполнять методичные, повторяемые цепочки событий для последовательного картографирования своей датчиковой и оповещательной инфраструктуры. Вы можете генерировать новые сценарии для тестирования и тренировки команд, опережая угрозы и будучи готовыми к инцидентам безопасности.
Когда-нибудь задумывались, как ваша синяя команда отреагирует на активность бота Mirai в вашей внутренней сети? Теперь вы можете это узнать! (Не волнуйтесь, модуль Fire Mirai bot не совершает pivot, но он использует те же имена пользователей и пароли для брутфорса telnet-сессий по всей целевой сети.)
Нет красной команды, но хотелось бы иметь простой способ проводить контролируемые, повторяемые, настраиваемые учения против всех смен вашего SOC? Сделано!
Хотите поддержать работу красной команды против удалённой команды, которая находится в 7 часовых поясах от вас, не просыпаясь в 3:00 утра? Жмите на кнопку повтора!
Когда-нибудь хотели одновременно зарикроллить все системы ваших противников во время ежегодных киберучений? «Never gonna let you down!»
Примеры DumpsterFires смотрите ниже. И, конечно, раздел Shenanigans.
Смотрите мои слайды с CactusCon 2017 (включены в проект). Слайды написаны так, чтобы быть самодостаточными, предоставляя предысторию, подходы, конкретные варианты использования и многое другое. Они поместят всё в контекст и не дадут вам заснуть. Если же они всё-таки усыпят вас — значит, вам наверняка нужен был отдых, так что в любом случае все в выигрыше.
DumpsterFire создаёт журнал событий с метками времени, чтобы красные и синие команды могли координировать и отслеживать события, соотнося их с тем, что было обнаружено (или не обнаружено) вашими датчиками, какие оповещения сработали или не сработали и т.д. Это также позволяет командам подтверждать, какие события относились к вашей операции/учению, что избавляет всех от неприятностей. Вся фиксация времени производится в UTC, поэтому ваши глобальные операции легко сопоставляются без необходимости беспокоиться о преобразованиях между часовыми поясами и линиями смены дат.
Автоматически генерируемые журналы событий с метками времени также обеспечивают простую добавленную стоимость ваших проектов. Создайте набор DumpsterFires для ваших клиентов, адаптированный под их поверхность атаки. По окончании операций вы можете передать журналы как дополнительный результат фиолетовой команды для послеоперационного анализа.
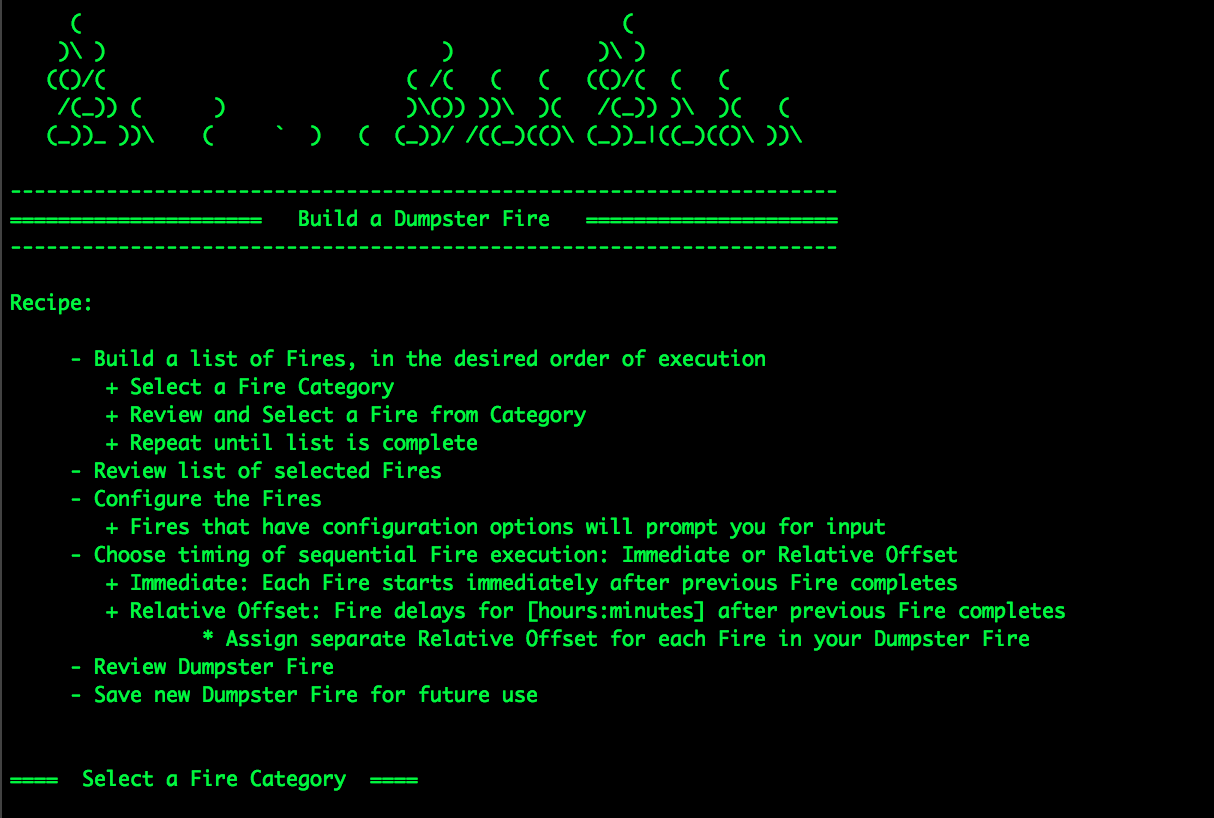
Рабочий процесс инструментария DumpsterFire спроектирован так, чтобы быть удобным и надёжным. Всё можно сделать из скрипта с меню dumpsterFireFactory.py. Запустите скрипт, и инструмент будет направлять вас по ходу дела. Вы можете начать с просмотра существующих модулей Fire и сохранённых DumpsterFires. Когда будете готовы создать собственные DumpsterFires, инструмент проведёт вас по рабочему процессу до завершения. Наконец, наступит время поджечь ваш DumpsterFire. После выбора нужного DumpsterFire вы просмотрите его модули Fire и настройки. Если всё выглядит хорошо — зажигайте!
При создании DumpsterFire после выбора всех модулей Fire, которые вы хотите включить, инструмент циклически пройдёт по списку Fires. Если у Fire есть настраиваемые параметры, инструмент вызовет его метод Configure() для запроса настроек (например, IP-адрес целевой сети).
Когда все Fires настроены, вам будет предложено назначить индивидуальные задержки по времени для ваших Fires. Это позволяет DumpsterFire лучше имитировать реальные операции при выполнении своей цепочки событий. Например, первый Fire может посещать различные хакерские сайты, следующий Fire загружать несколько распространённых хакерских инструментов, прежде чем запустить третий Fire, который начнёт сканировать локальную сеть. Если бы всё это происходило в течение нескольких секунд, ни один аналитик SOC не поверил бы, что это человек. Добавив несколько минут или даже часов между этими событиями, вы создаёте более реалистичную цепочку событий.
После настройки всех Fires и назначения индивидуальных задержек (опционально) вас попросят дать имя вашему DumpsterFire. Не используйте пробелы или странные спецсимволы, придерживайтесь букв, цифр, подчёркиваний и дефисов.
Вуаля! Вы создали свой первый DumpsterFire. Пора его поджечь!
Когда вы готовы зажечь DumpsterFire, инструмент сначала покажет его настройки. Если всё выглядит хорошо, вас спросят, хотите ли вы назначить задержку по дате и времени перед поджиганием. Вся обработка даты/времени производится в UTC для согласованного выполнения независимо от местоположения вашего DumpsterFire. В противном случае вы можете отклонить задержку, и выполнение начнётся сразу после окончательного подтверждения.
По мере выполнения DumpsterFire вы будете регулярно получать обратную связь с метками времени о статусе каждого Fire и критических событиях. Это не только помогает отслеживать прогресс, но и предоставляет хронологическую запись действий вашего DumpsterFire — что критически важно для координации и устранения конфликтов ваших событий на фоне общего шума, захлёстывающего каждый SOC. Вы также можете передать эту хронологию внешним клиентам после завершения операций как дополненную запись ваших действий, которую они смогут использовать для проверки своих датчиков и настроек оповещений. И всё это без дополнительных усилий с вашей стороны.

