Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
iptables-essentials — Iptables Essentials: Распространённые правила и команды брандмауэра. | Kitploit
Инструменты/GitHubGitHub/trimstray/iptables-essentials
Аудит конфигурацииСетевая безопасностьОбучение и ОбразованиеПодобранные Ресурсы
GitHubtrimstray/iptables-essentials

iptables-essentials

Iptables Essentials: Распространённые правила и команды брандмауэра.

Репозиторий
1.6k289111 год назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Основы Iptables: типичные правила и команды брандмауэра


Pull Requests MIT License


☑️ ЗАДАЧИ

  • Добавить полезные примеры конфигурации Iptables
  • Добавить полезную конфигурацию параметров ядра (sysctl)
  • Добавить ссылки на полезные внешние ресурсы
  • Добавить примеры расширенной конфигурации, команды, правила

Содержание

  • Инструменты для настройки Iptables
  • Руководства/HowTo/Учебники
  • Полезная конфигурация параметров ядра (sysctl)
    • rp_filter
    • log_martians
    • send_redirects
    • accept_source_route
    • accept_redirects
    • tcp_syncookies
    • icmp_echo_ignore_broadcasts
    • ip_forward
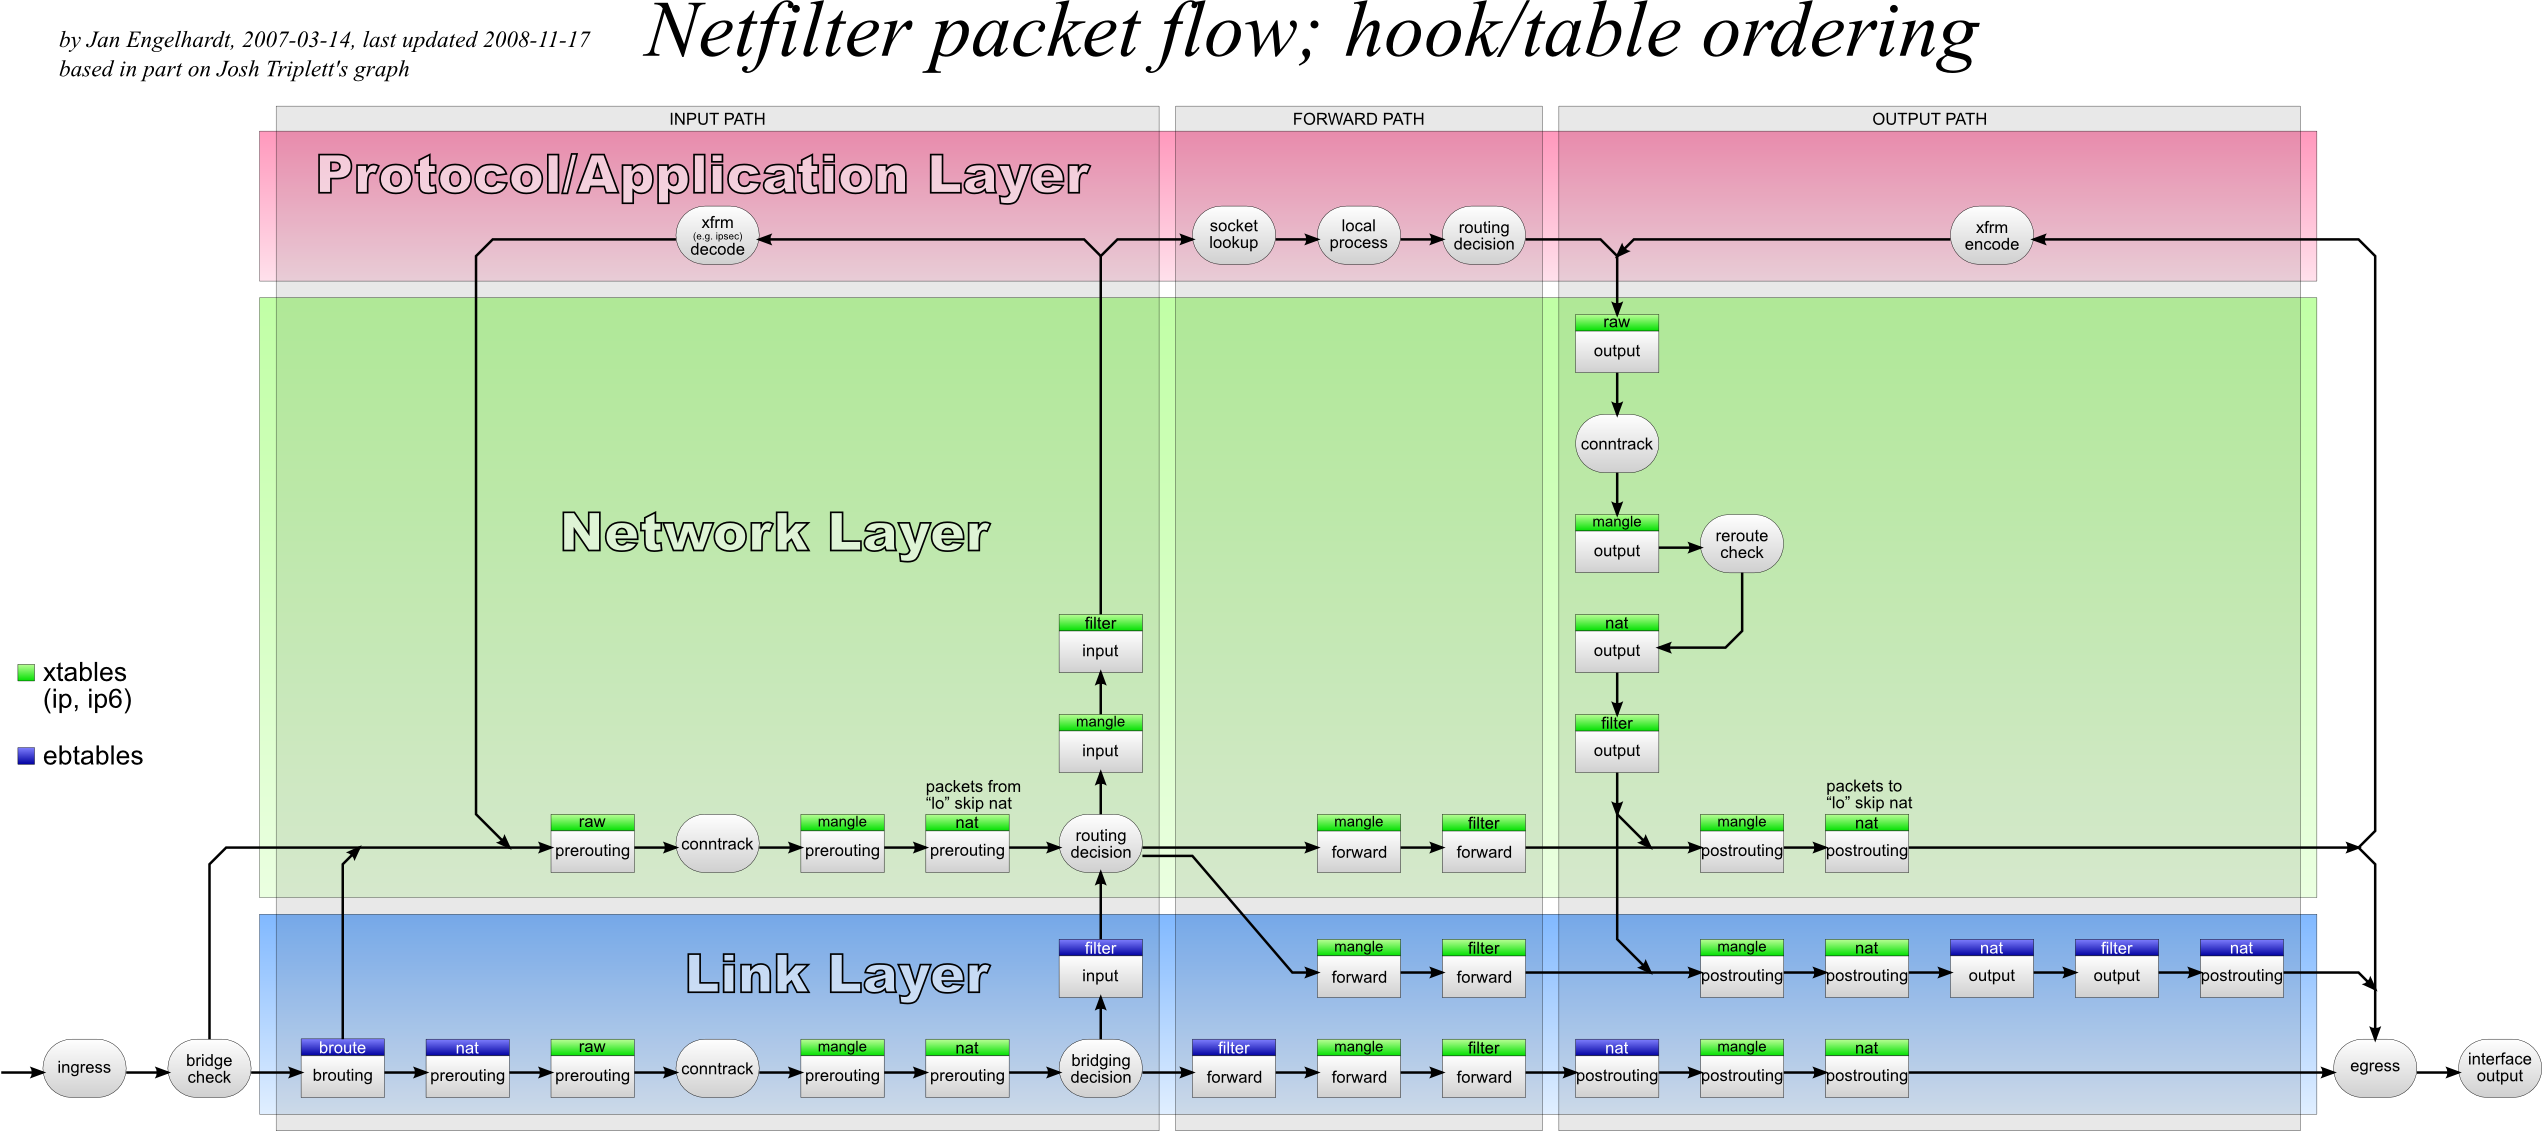
  • Как это работает?
  • Правила Iptables
    • Сохранение правил
      • На основе Debian
      • На основе RedHat
    • Вывести все активные правила iptables с подробностями
    • Вывести все активные правила iptables с нумерацией строк и подробностями
    • Распечатать все активные правила iptables
    • Список правил в виде таблиц для цепочки INPUT
    • Распечатать все спецификации правил в цепочке INPUT
    • Показать количество пакетов и общий размер
    • Отобразить правила цепочки INPUT или OUTPUT с нумерацией строк и подробностями
    • Удалить правило по цепочке и номеру
    • Удалить правило по спецификации
    • Сбросить все правила, удалить все цепочки и разрешить всё
    • Сбросить все цепочки
    • Сбросить одну цепочку
    • Вставить правила брандмауэра
    • Разрешить соединения loopback
    • Разрешить установленные и связанные входящие соединения
    • Разрешить установленные исходящие соединения
    • Внутренние к внешним
    • Отбрасывать недействительные пакеты
    • Заблокировать IP-адрес
    • Заблокировать IP-адрес и отклонить
    • Заблокировать соединения к сетевому интерфейсу
    • Разрешить все входящие SSH
    • Разрешить входящие SSH с конкретного IP-адреса или подсети
    • Разрешить исходящие SSH
    • Разрешить входящие Rsync с конкретного IP-адреса или подсети
    • Разрешить все входящие HTTP
    • Разрешить все входящие HTTPS
    • Разрешить все входящие HTTP и HTTPS
    • Разрешить MySQL с конкретного IP-адреса или подсети
    • Разрешить MySQL на конкретный сетевой интерфейс
    • PostgreSQL с конкретного IP-адреса или подсети
    • Разрешить PostgreSQL на конкретный сетевой интерфейс
    • Заблокировать исходящую почту SMTP
    • Разрешить все входящие SMTP
    • Разрешить все входящие IMAP
    • Разрешить все входящие IMAPS
    • Разрешить все входящие POP3
    • Разрешить все входящие POP3S
    • Отбрасывать частные сетевые адреса на публичном интерфейсе
    • Отбрасывать все исходящие в сети Facebook
    • Регистрировать и отбрасывать пакеты
    • Регистрировать и отбрасывать пакеты с ограниченным числом записей
    • Отбрасывать или принимать трафик по MAC-адресу
    • Заблокировать или разрешить ICMP Ping запросы
    • Указание нескольких портов с помощью multiport
    • Балансировка нагрузки с помощью random* или nth*
    • Ограничение числа соединений с помощью limit и iplimit*
    • Ведение списка недавних соединений для сопоставления
    • Сопоставление со string* в полезной нагрузке пакета
    • Правила на основе времени с помощью time*
    • Сопоставление пакетов на основе значений TTL
    • Защита от сканирования портов
    • Защита от brute-force атак на SSH
    • Защита от SYN-флуда
      • Смягчение SYN-флудов с помощью SYNPROXY
    • Блокировать новые пакеты, не являющиеся SYN
    • Принудительная проверка фрагментированных пакетов
    • XMAS пакеты
    • Отбрасывать все NULL пакеты
    • Блокировать нестандартные значения MSS
    • Блокировать пакеты с поддельными TCP-флагами
    • Блокировать пакеты из частных подсетей (спуфинг)
  • Примеры расширенной конфигурации
    • Обработка пакетов на Python с использованием цели NFQUEUE
      • ACCEPT все пакеты от конкретного источника на (filter:INPUT) и DROP всё остальное
      • Напишите собственный скрипт port knocking для защиты доступа по SSH

Инструменты для настройки Iptables

Скачать инструмент