Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/trickest/cve
Фреймворки для эксплойтовАнализ уязвимостейСбор информацииТестирование на ПроникновениеПодобранные Ресурсы
GitHubtrickest/cve

cve

Собирать и обновлять все доступные и новейшие CVE с их PoC.

Репозиторий
8.0k9792211 день назадПроверено Kitploit
Сайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE PoC Tweet

Почти все общедоступные PoC для CVE.

Самые актуальные CVE

НазваниеURL
CVE-2022-0001/trickest/cve/blob/main/2022/CVE-2022-0001.md
CVE-2022-25297/trickest/cve/blob/main/2022/CVE-2022-25297.md
CVE-2022-1388/trickest/cve/blob/main/2022/CVE-2022-1388.md
CVE-2022-25451/trickest/cve/blob/main/2022/CVE-2022-25451.md

Чтобы увидеть полную историю, перейдите сюда

Как это работает

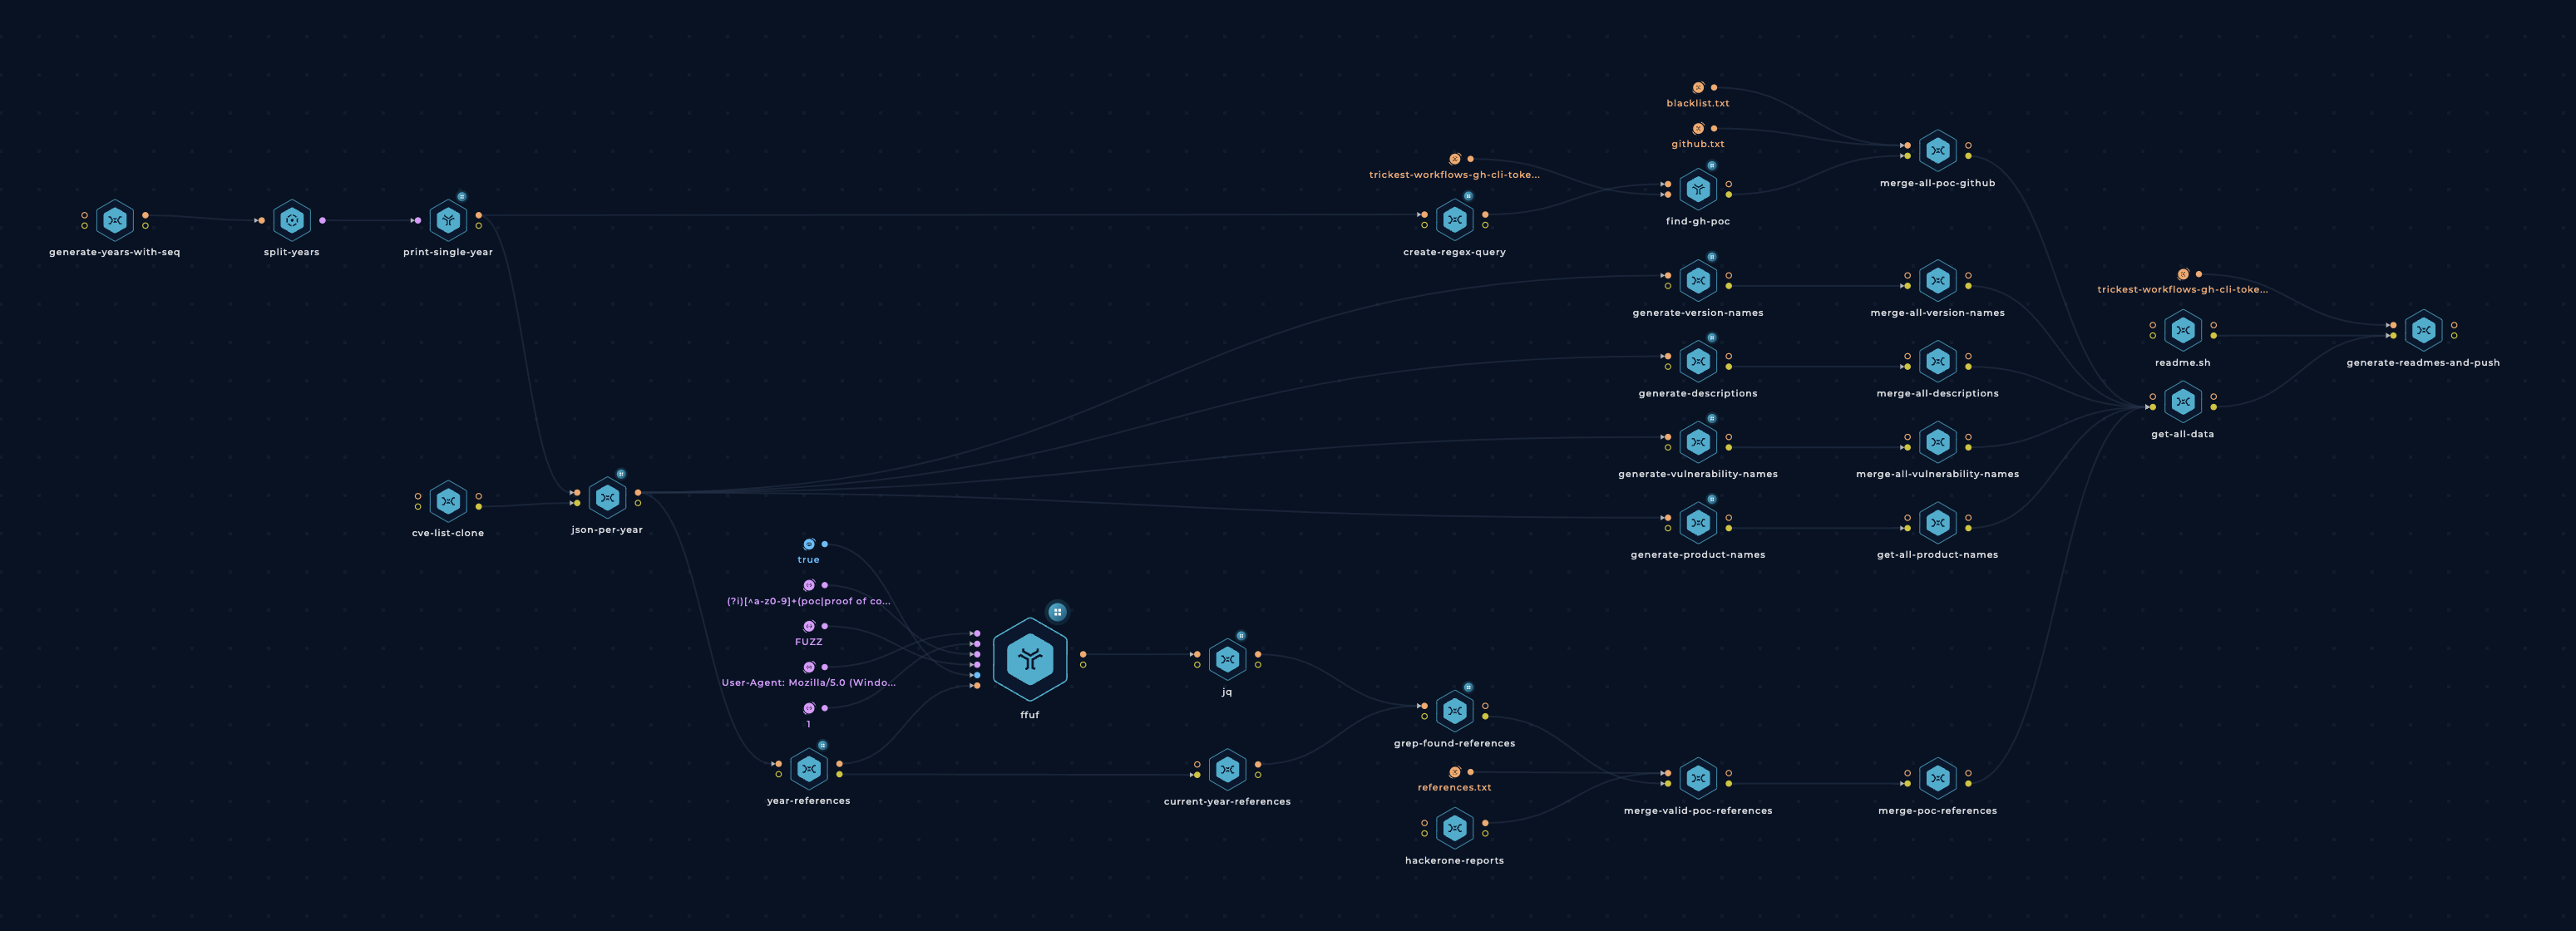
Архитектура рабочего процесса Trickest

Trickest Workflow - PoC

TB; DZ (Too big; didn't zoom — слишком большой, не увеличивал):

  • Собираем сведения о CVE из cvelistV5 (спасибо CVE Project!)
  • Разделяем CVE по годам.
  • Находим PoC для каждой CVE с помощью двух методов:
    1. Ссылки

      • Собираем References каждой CVE.
      • Проверяем, указывает ли какая-либо из них на PoC, с помощью ffuf и списка ключевых слов

      Регулярное выражение: (?i)[^a-z0-9]+(poc|proof of concept|proof[-_]of[-_]concept)[^a-z0-9]+

      (Спасибо @joohoi!)

      Примечание: ffuf отлично подходит не только для обнаружения контента.

      Получаем CVE, упомянутые в отчётах HackerOne — AllVideoPocsFromHackerOne (спасибо @zeroc00I!)

    2. Github

      • Добавляем ссылки на PoC из заранее собранного набора данных репозиториев GitHub, упоминающих идентификаторы CVE (созданного нашим рабочим процессом find-gh-poc), а также ссылки, найденные в существующих файлах PoC репозитория.
  • Объединяем свежие результаты с репозиторием, не перезаписывая данные, добавленные вручную.
  • Отфильтровываем ложные срабатывания с помощью blacklist.txt.
  • Объединяем все найденные PoC.
  • Генерируем значки GitHub для каждой затронутой версии программного обеспечения с помощью shields.io.
  • Записываем всё в удобные для чтения markdown-файлы.

Как уже было сказано, почти всё в этом репозитории генерируется автоматически. Мы тщательно спроектировали рабочий процесс (и продолжаем его развивать), чтобы результаты были максимально точными.

Сценарии использования

  • Просматривайте, находите подходящий PoC и тестируйте!
  • Подпишитесь на Watch репозитория, чтобы получать уведомления о новых PoC сразу после их публикации.
  • Ищите конкретный продукт (и, возможно, версию), чтобы найти все публичные эксплойты, связанные с ним.
  • Отслеживайте atom-ленту для конкретного продукта.
  • Создайте HTML-таблицу с поиском, используя шаблон и скрипт в summary_html
    • Пример: https://www.andrewmohawk.com/cve_summary (спасибо @AndrewMohawk!)

Участие в проекте

Любой вклад, идеи и предложения приветствуются! Создайте новый тикет через GitHub issues или напишите нам в Twitter @trick3st.

Создавайте собственные рабочие процессы

Мы верим в ценность экспериментирования; шаблонные решения редко подходят. Запишитесь на демонстрацию Trickest, чтобы адаптировать этот рабочий процесс под свой сценарий использования, получить доступ ко многим другим рабочим процессам или создать собственные рабочие процессы с нуля!

Скачать инструмент