
 trappsec-dev/trappsec
Фреймворк с открытым исходным кодом для встраивания реалистичных маршрутов-ловушек и полей-приманок в API для обнаружения зондирования бизнес-логики злоумышленниками, преобразуя разведку в действенную телеметрию безопасности.

trappsec — это фреймворк с открытым исходным кодом, который помогает разработчикам выявлять злоумышленников, исследующих бизнес-логику API. Встраивая реалистичные маршруты-приманки и honey-поля, которые трудно отличить от настоящих конструкций API, злоумышленников подталкивают к аутентификации — превращая разведку в полезную телеметрию безопасности.
Создан для 1% людей, которые действительно смотрят на свои оповещения безопасности, и для 99%, которым просто нравится сама идея их иметь.
Читать документацию • Ultra Quickstart • Модель угроз • Продакшн
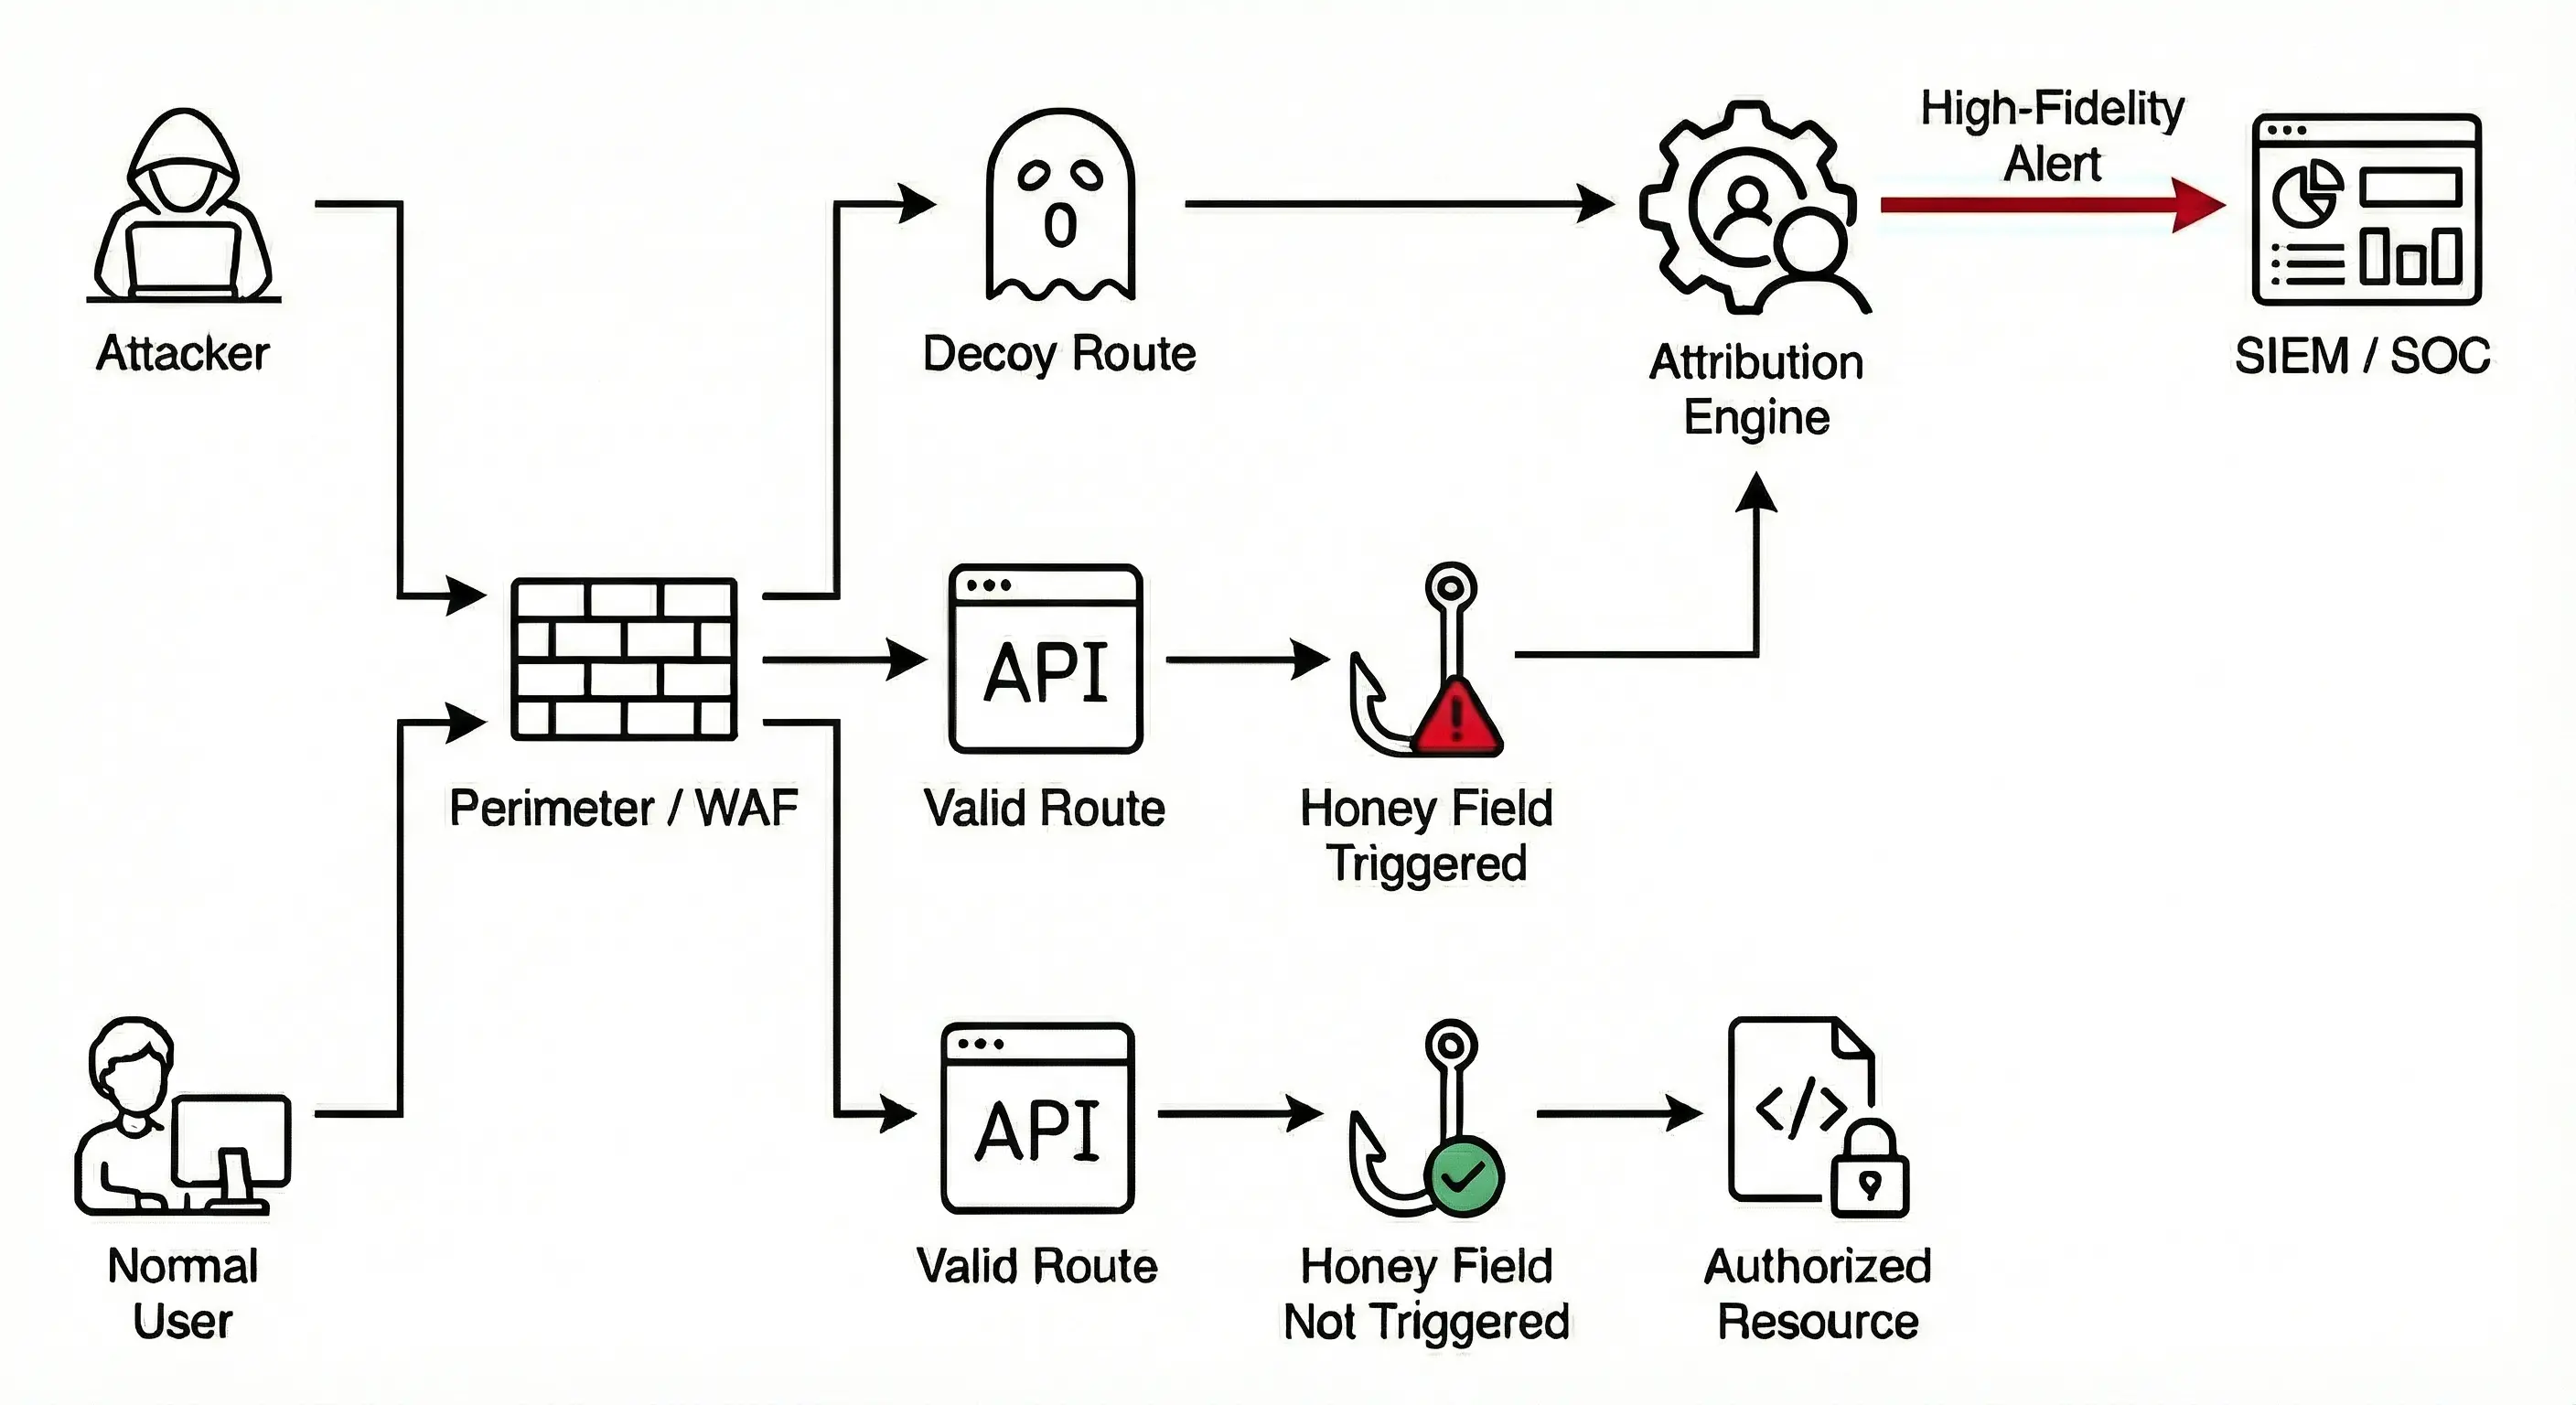
Маршруты-приманки (Decoy Routes): Это «фантомные» эндпоинты, которые находятся вне вашей реальной логики, но выглядят аутентично. Размещая фиктивные ссылки в клиентском коде, вы можете заманивать злоумышленников на эти ловушки, что позволяет отслеживать их поведение с помощью настраиваемых статических или динамических ответов, адаптирующихся к статусу аутентификации.
Honey-поля (Honey Fields): Нефункциональные параметры, встроенные в легитимные эндпоинты API, которые действуют как невидимые растяжки. Вы можете заманивать злоумышленников, включая их как скрытые поля формы со статическими значениями или используя существующие атрибуты «только для чтения», которые появляются в GET-ответах как honey-поля, срабатывающие при попытке злоумышленника изменить их через POST- или PUT-запросы.
Атрибуция идентичности (Identity Attribution): Хуки фреймворка позволяют связать запрос с аутентифицированной идентичностью пользователя. Вы также можете сопоставить ловушки с конкретным намерением (повышение привилегий, разведка и т. д.). В совокупности это даёт высокоточные оповещения, на которые команды безопасности могут реагировать быстро и эффективно.
Требуйте аутентификацию: В интернете, который в основном безобиден, но всё больше наполняется людьми и сканерами (в основном сканерами), тыкающими туда, куда не следует, вы не хотите утонуть в шуме. Используйте шаблонные ответы для неаутентифицированных запросов, например (401, Unauthorized), чтобы подтолкнуть их к исследованию с аутентификацией.
Сливайтесь с окружением: Ловушка должна выглядеть точно как обычная часть вашего API. Хорошая ловушка должна выглядеть как заурядная, стандартная — возможно, даже скучная — часть вашего API. Если она выглядит «слишком хорошо, чтобы быть правдой», злоумышленники её проигнорируют. Проектируйте ловушки так, чтобы ловить тех, кто пытается понять или манипулировать вашей бизнес-логикой.
trappsec может напрямую интегрироваться в ваши существующие рабочие процессы. По умолчанию события записываются в ваши стандартные обработчики логирования, но могут быть настроены также для интеграции с OpenTelemetry для наблюдаемости или Webhooks для запуска автоматических ответов или уведомления команд безопасности.
Три навыка агента превращают ваш кодинг-агент в инженера по безопасности для вашего собственного приложения. Каждый вносит свои изменения в код вашего приложения, не добавляет зависимостей, работает на любом стеке и отчитывается через OpenTelemetry, который в приложении уже должен быть настроен с трассировками и логами. Все три используют одну схему: идентичность вызывающего устанавливается один раз на серверном спане каждого запроса, результаты обмана и обнаружения содержат только факты правила и присоединяются к нему, а записи аудита самодостаточны.
add-deception создаёт приманки-поля и маршруты-ловушки, соответствующие соглашениям вашего API, построенные на той же аутентификации, загрузчиках и валидации, что и соседние маршруты, а также фронтенд-приманки, выглядящие так, будто их написали ваши разработчики. Он проверяет, что каждая ловушка срабатывает и что ни один реальный пользователь никогда не сможет её активировать.add-detection превращает валидацию, которую ваше приложение уже выполняет, в детекции: он находит проверки, отклоняющие входные данные и состояния, которые не может породить ни один реальный клиент (значения, которые никогда не предлагает интерфейс, итоги, не совпадающие с сервером, шаги не по порядку, идентификаторы другого тенанта), и заставляет каждую из них сообщать, кто пытался, не изменяя при этом ни одного ответа.add-auditing записывает, что пользователи делают в вашем продукте, — от повседневных изменений его ключевых объектов до действий, значимых для безопасности (входы, изменения ролей, совместный доступ, экспорт, API-ключи, настройки), — в виде самодостаточных записей аудита с субъектом, от чьего имени, тенантом, источником, ресурсом, изменениями и результатом.Claude Code:
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
Затем попросите его добавить обман, добавить обнаружение или добавить журналирование аудита в ваше приложение, либо выполните /trappsec:add-deception, /trappsec:add-detection или /trappsec:add-auditing.
Другие агенты, поддерживающие Agent Skills: скопируйте навыки из plugins/trappsec/skills в каталог навыков вашего агента.
| Язык | Фреймворк |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi, gorilla/mux и другие роутеры http.Handler |
Не хватает вашего любимого фреймворка? Оставьте запрос здесь.
Поддержка сообщества доступна через GitHub issues и discussions.
По вопросам коммерческой поддержки или услуг пишите на [email protected].






