Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
exploit-react-CVE-2025-55182 — Этот инструмент представляет собой Proof of Concept (PoC) и предназначен исключительно для исследований в области безопасности и образовательных целей. Использование данного инструмента на системах без явного разрешения является незаконным и наказывается по закону. Автор (Tiger-Foxx) не несёт ответственности за неправомерное использование. | Kitploit
Инструменты/GitHubGitHub/tiger-foxx/exploit-react-cve-2025-55182
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки

Описание

GitHub
tiger-foxx/exploit-react-cve-2025-55182

exploit-react-CVE-2025-55182

РепозиторийСайт
52811 месяцев назадЕщё не проверено

Этот инструмент представляет собой Proof of Concept (PoC) и предназначен исключительно для исследований в области безопасности и образовательных целей. Использование данного инструмента на системах без явного разрешения является незаконным и наказывается по закону. Автор (Tiger-Foxx) не несёт ответственности за неправомерное использование.
Поделиться

FOX-RSC TOOL

CVE-2025-55182 & CVE-2025-66478

Fox Logo

Version Author Severity

ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ

EN: Этот инструмент является концептуальным доказательством (PoC) и предназначен исключительно для исследований в области безопасности и образовательных целей. Использование этого инструмента на системах без явного разрешения незаконно и наказуемо по закону. Автор (Tiger-Foxx) не несёт ответственности за неправомерное использование.

FR: Cet outil est une Preuve de Concept (PoC) destinée uniquement à la recherche en sécurité et à des fins éducatives. L'utilisation de cet outil sur des systèmes sans autorisation explicite est illégale.


ОПИСАНИЕ

Fox-RSC Tool — это специализированное браузерное расширение и набор инструментов, предназначенные для обнаружения и демонстрации критической уязвимости CVE-2025-55182 (React2Shell), затрагивающей React Server Components (RSC).

Этот набор предоставляет исследователям безопасности комплексный инструментарий для выявления уязвимых конечных точек и проверки вектора удалённого выполнения кода (RCE) в контролируемой среде.


ТЕХНИЧЕСКИЙ АНАЛИЗ: CVE-2025-55182 (React2Shell)

Класс уязвимости: Небезопасная десериализация / удалённое выполнение кода Оценка CVSS: 10.0 (критическая) Дата раскрытия: 3 декабря 2025 г.

Обзор

Также известная как React2Shell, эта критическая уязвимость затрагивает протокол Flight, используемый React Server Components (RSC), в частности в пакете react-server. Она позволяет неавторизованное удалённое выполнение кода (RCE) с оценкой CVSS 10.0.

Механизм

Уязвимость возникает из-за небезопасной десериализации RSC-полезных нагрузок.

  1. Внедрение: Злоумышленник формирует вредоносный HTTP-запрос, содержащий специальную полезную нагрузку.
  2. Десериализация: Когда сервер обрабатывает этот запрос с использованием протокола Flight, он не может должным образом проверить входные данные.
  3. Выполнение: Процесс десериализации запускает выполнение произвольного привилегированного JavaScript-кода в контексте сервера.

Эксплуатируемость и воздействие

  • Высокая надёжность: Успешность эксплуатации приближается к 100% в тестовых средах.
  • Без аутентификации: Для запуска RCE не требуются учётные данные пользователя.
  • Активная эксплуатация: CISA добавила эту уязвимость в свой каталог Known Exploited Vulnerabilities (KEV). Активная эксплуатация наблюдается с 5 декабря 2025 года: злоумышленники нацелены на облачные учётные данные и развёртывают криптомайнеры (например, XMRig).

Предварительные условия для эксплуатации

  • Целевое приложение должно использовать React Server Components (RSC) на стороне сервера (например, Next.js в стандартном производственном режиме).
  • Примечание: Даже если приложение явно не определяет конечные точки Server Functions, оно остаётся уязвимым при включённой поддержке RSC.
  • Вектор атаки: Любая открытая конечная точка, обрабатываемая RSC-сервером, может быть атакована с помощью специально сформированного HTTP-запроса. Это работает в стандартных конфигурациях без необходимости модификации кода.

Затронутые версии

  • React: 19.0, 19.1.0, 19.1.1, 19.2.0
  • Next.js: версии 14.3.0-canary.77+, 15.x, 16.x
  • Другие фреймворки: React Router, Vite (плагин RSC), Parcel (плагин RSC), Waku.

Примечание: Чисто клиентские приложения (SPA) или приложения без поддержки RSC не затронуты.


ВОЗМОЖНОСТИ

1. Расширение для Chrome (премиальная тёмная тема)

  • Пассивное обнаружение: Автоматически анализирует HTTP-заголовки (например, sc, ext-router-state-tree) и DOM-элементы для идентификации приложений Next.js/RSC.
  • Активный фингерпринтинг: Отправляет лёгкие неразрушающие пробы для подтверждения наличия протокола Flight.
  • Терминал эксплуатации RCE: Встроенный терминальный интерфейс для тестирования выполнения команд (например, whoami, ls -la) на авторизованных целях.

Extension Interface
Всплывающее окно расширения Fox-RSC Tool с основным интерфейсом, разделами обнаружения и эксплуатации.

Command Templates
Встроенные шаблоны команд для тестирования RCE (whoami, pwd и т.д.) в разделе эксплуатации.

2. Прокси-сервер (extension_proxy.py)

  • Промежуточное ПО на Python для обхода ограничений CORS (Cross-Origin Resource Sharing), позволяющее расширению взаимодействовать с удалёнными целями во время тестирования.

3. Сканер Shodan (shodan_scanner.py)

  • Автоматизированный сценарий разведки, использующий Shodan API для выявления потенциально уязвимых хостов, открытых в публичном интернете.

УСТАНОВКА

Расширение для браузера

  1. Перейдите на chrome://extensions/ в вашем браузере на основе Chromium.
  2. Включите режим разработчика.
  3. Нажмите Загрузить распакованное.
  4. Выберите каталог extension из этого репозитория.
  5. Значок Fox-RSC Tool появится на панели инструментов вашего браузера.

Browser Extension in Toolbar
Значок Fox-RSC Tool, видимый на панели инструментов браузера после установки.

Прокси-сервер (рекомендуется)

Для обеспечения надёжного тестирования эксплуатации без помех CORS:

python extension_proxy.py

Сервер будет прослушивать порт 8765.

Сканер Shodan

Требуется действующий ключ Shodan API.

pip install shodan requests tqdm
python shodan_scanner.py
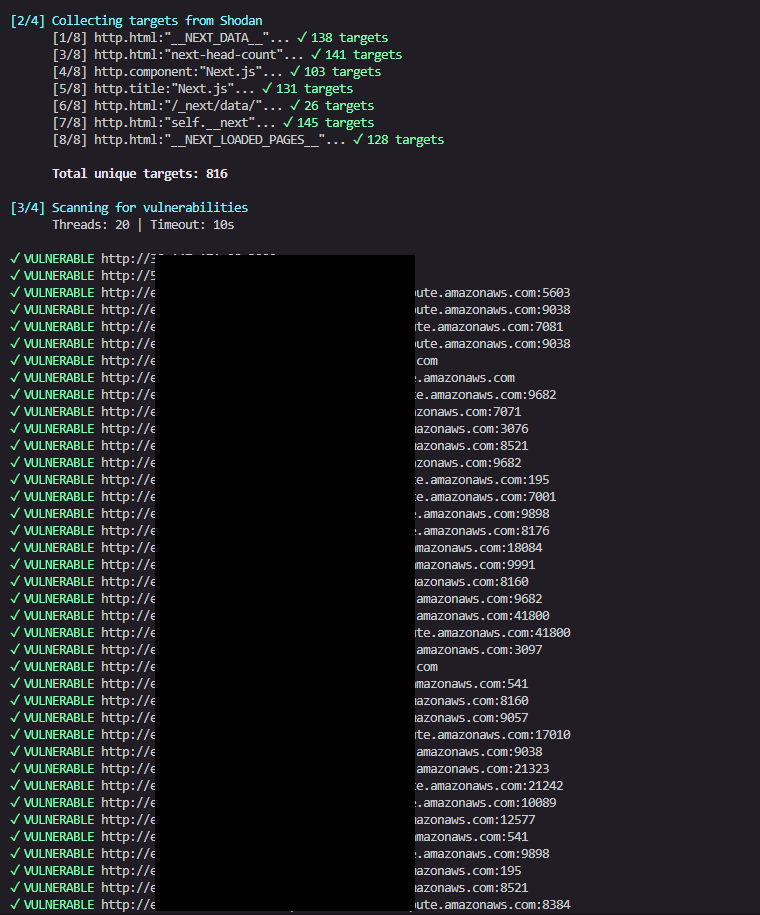
Shodan Scanner Results
Вывод сканера Shodan с отображением уязвимых хостов и результатов сканирования.


СМЯГЧЕНИЕ

Требуется немедленное применение обновлений для всех затронутых систем.

  • React: Обновитесь до версии 19.0.1, 19.1.2, 19.2.1 или более поздней.
  • Next.js: Обновитесь до последнего стабильного релиза.
  • Хостинг-провайдеры: Некоторые провайдеры применили временные меры, но обновления на уровне кода обязательны.

АВТОРЫ

Разработано Tiger-Foxx Оригинальный дизайн и исследование

Оставайтесь в безопасности и защищённости.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    366
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →