 tibbersv6/cve-2026-21440-poc-exp
Доказательство концепции эксплуатации для CVE-2026-21440, обеспечивающее загрузку файлов и удалённое выполнение команд на веб-серверах Windows со встроенными пресетами чувствительных путей.

CVE-2026-21440 Полная информация об уязвимости
📁 Краткие шаги по использованию PoC-скрипта CVE-2026-21440
1、Установка зависимостей python -m pip install --upgrade pip
2、Запуск теста python CVE-2026-21440-code.py -h
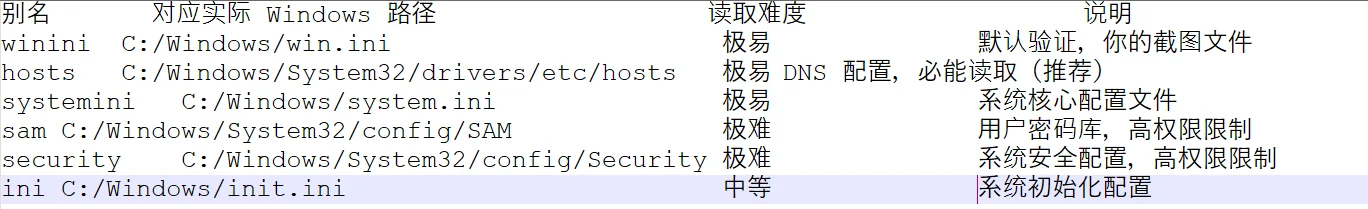
3、Встроенные 6 предустановленных чувствительных путей (-s для прямого вызова, без необходимости вводить длинные пути)
4、Краткая справка по ключевым параметрам (в виде таблицы, понятно и наглядно)
| Параметр | Обязательный / Необязательный | Основное назначение | Пример для вашей цели |
|---|---|---|---|
| -u/--url | Обязательный | Базовый URL цели (цель с вашего скриншота, фиксированный) | -u http://172.17.10.12:2324 |
| -s/--select | Необязательный | Выбор встроенного чувствительного пути (6 предустановок, ввод псевдонима напрямую, без полного пути) | -s hosts、-s systemini |
| -f/--file | Необязательный | Пользовательский путь к проверяемому файлу (приоритет выше, чем -s, требуется полный путь Windows) | -f C:/Windows/System32/drivers/etc/protocols |
| --exploit | Необязательный | Включение режима эксплуатации (загрузка Shell + удалённое выполнение команд, ключевой переключатель для повышения привилегий) | --exploit |
| --shell | Обязательный при эксплуатации | Полный путь Windows для записи Shell (обязательно корневой каталог Web, иначе доступ невозможен) | --shell C:/phpstudy/WWW/shell.php |
| --pass | Необязательный | Пароль для подключения к Shell (настраиваемый, по умолчанию: cve2026) | --pass myhack123 |
| --type | Необязательный | Тип Shell (адаптация под среду Windows Web, по умолчанию php,可选 asp) | --type asp |
| --cmd | Необязательный | Тестовая команда Windows для выполнения (по умолчанию whoami,可选 ipconfig/dir и т.д.) | --cmd ipconfig |
Отказ от ответственности
Данный PoC-скрипт CVE-2026-21440 предоставляется исключительно в образовательных, исследовательских целях и для авторизованного тестирования безопасности.
❌ Вы можете использовать его: • На системах, которыми вы владеете • На системах, на тестирование которых вы получили письменное разрешение
❌ Вы не можете использовать его для: • Несанкционированного доступа к любым системам • Любых форм незаконной деятельности • Вредоносных целей
Автор и распространитель не несут ответственности за: • Злоупотребление данным инструментом • Повреждение систем • Правовые последствия несанкционированного использования
Несанкционированное использование данного скрипта для атак на системы нарушает законы большинства стран (например, CFAA в США, Закон о компьютерных злоупотреблениях в Великобритании).
Используя данный инструмент, вы соглашаетесь: • Нести полную ответственность за свои действия • Соблюдать все применимые законы
Будьте этичны. Проводите тестирование ответственно. Сообщайте об уязвимостях поставщикам.
