


Обзор
Sooty — это инструмент, разработанный для помощи аналитикам SOC в автоматизации части их рабочего процесса. Одна из целей Sooty — выполнять как можно больше рутинных проверок, позволяя аналитику больше времени уделять более глубокому анализу в том же временном интервале. Подробную информацию о многих функциях Sooty можно найти ниже.
Sooty теперь гордо поддерживается Tines.com! Платформа SOAR для команд корпоративной безопасности.
Содержание
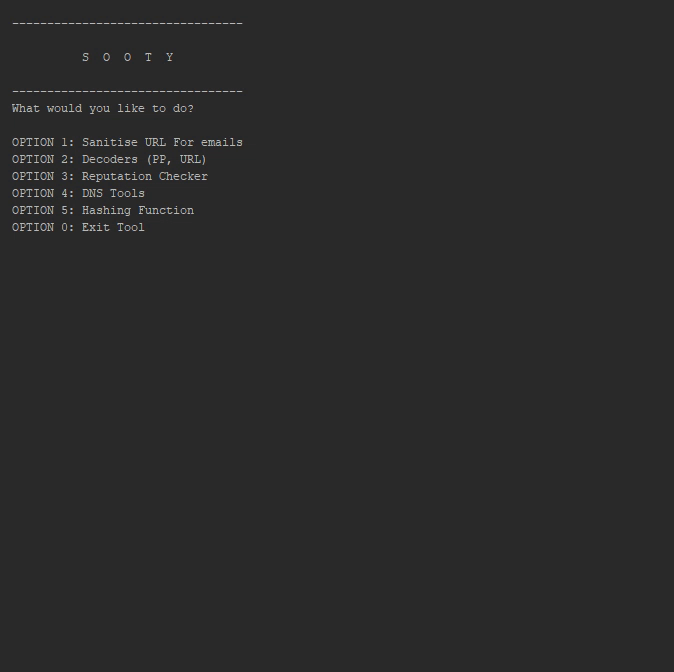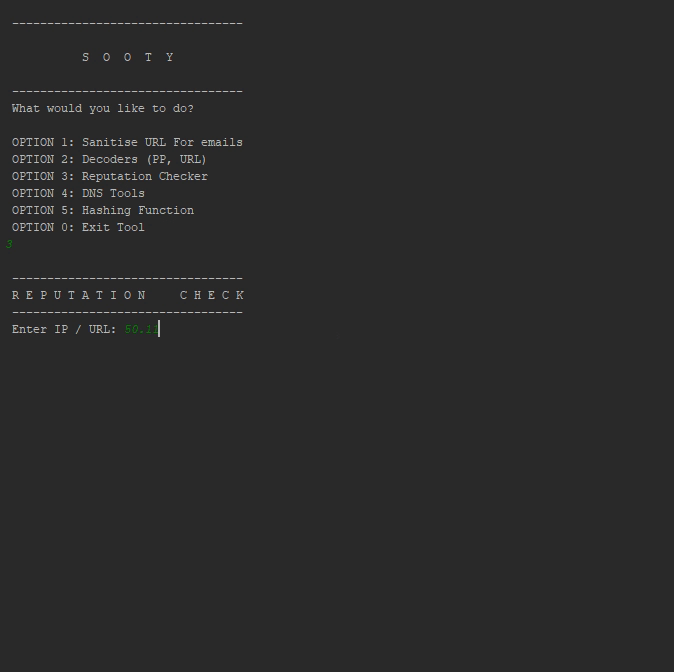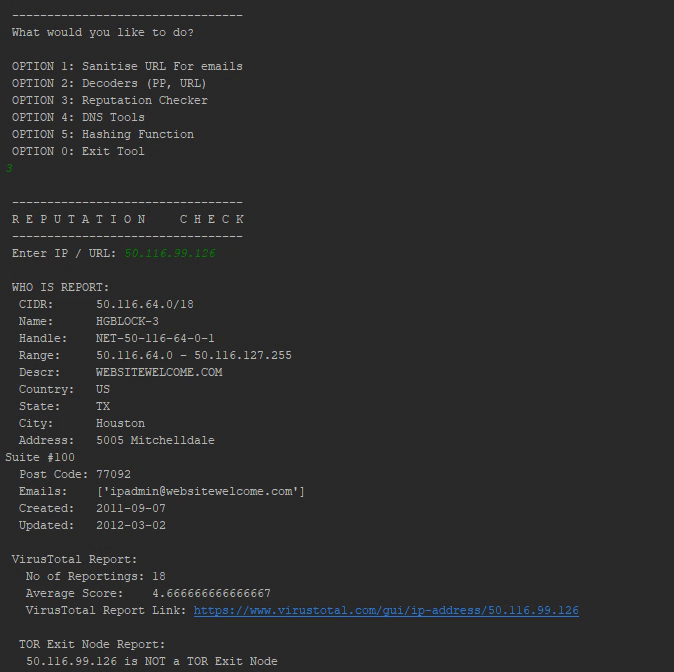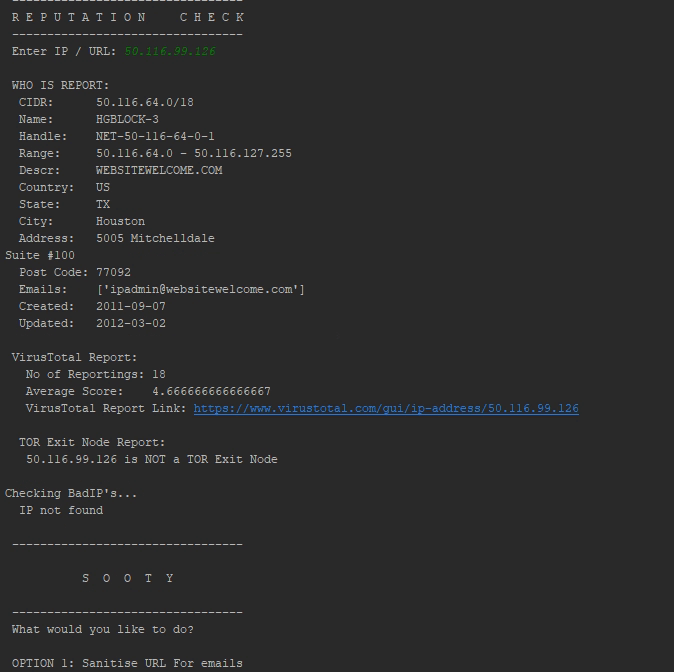
Sooty в настоящее время может:
- Очищать URL-адреса для безопасной отправки в письмах.
- Выполнять обратный DNS-поиск и DNS-запросы.
- Выполнять проверки репутации с помощью:
- Определять, является ли адрес потенциально вредоносным, используемым для спама, веб-ботов:
- Проверять, является ли IP-адрес выходным узлом TOR.
- Декодировать URL-адреса Proofpoint, URL-адреса в кодировке UTF-8, URL-адреса Office SafeLink, строки Base64 и пароли Cisco7.
- Получать хеши файлов и сравнивать их с VirusTotal (см. требования).
- Выполнять WhoIs-запросы.
- Проверять имена пользователей и электронные письма на HaveIBeenPwned, чтобы узнать, произошла ли утечка (см. требования).
- Простой анализ электронных писем для извлечения URL, адресов электронной почты и информации из заголовков.
- Извлекать IP-адреса из электронных писем.
- Раскрывать сокращённые URL-адреса, созданные внешними сервисами (ограничено 10 запросами в час).
- Запрашивать URLScan.io для отчётов о репутации.
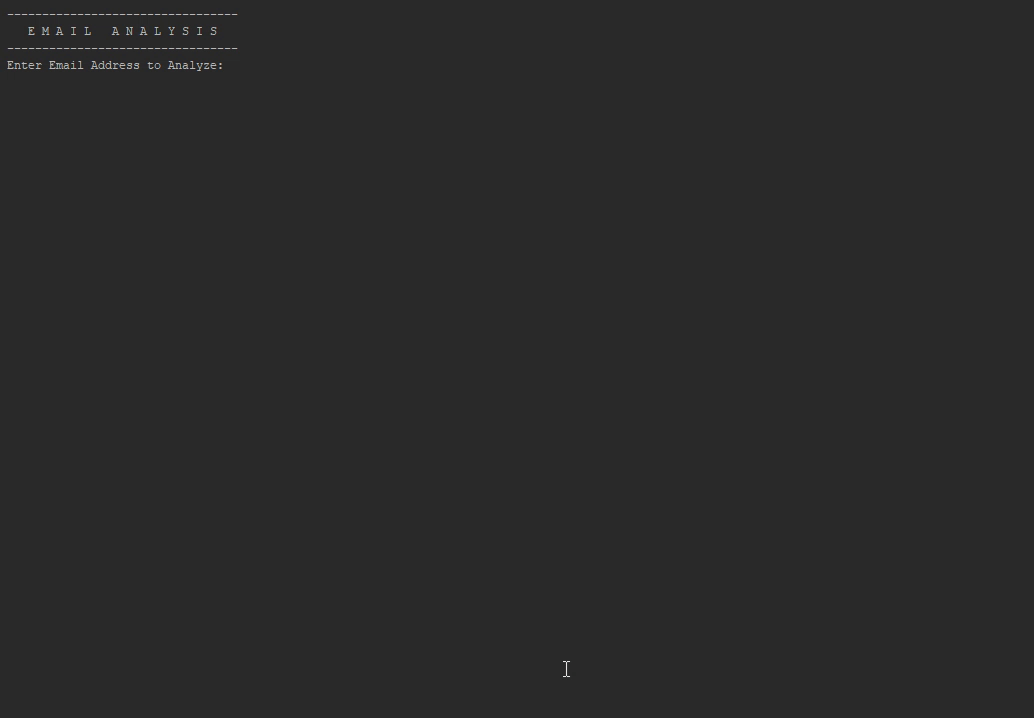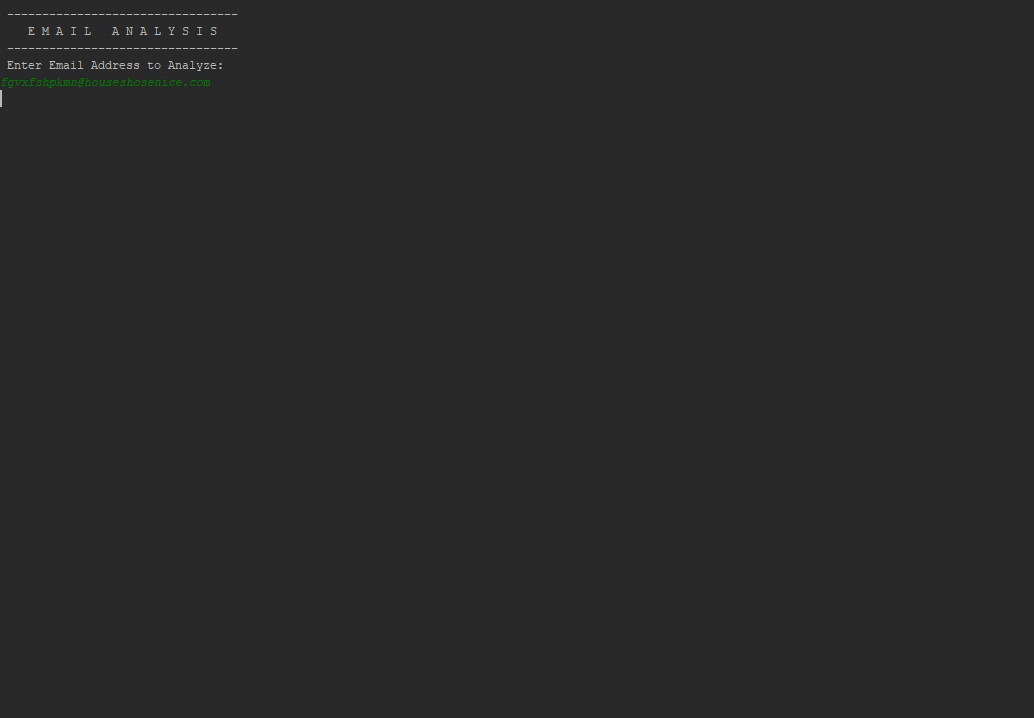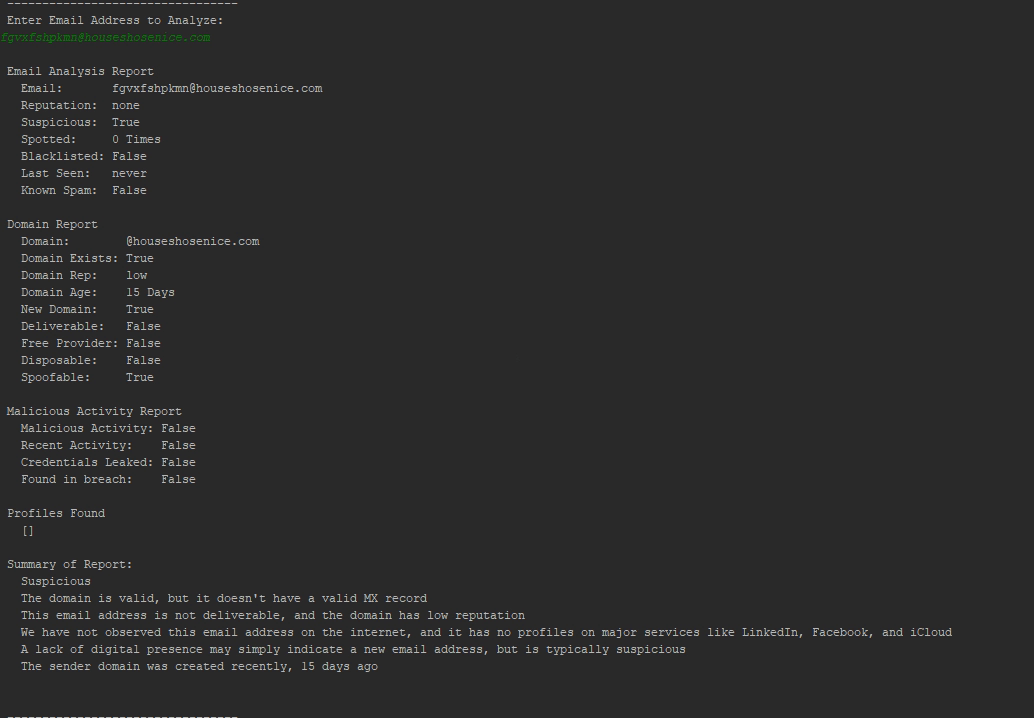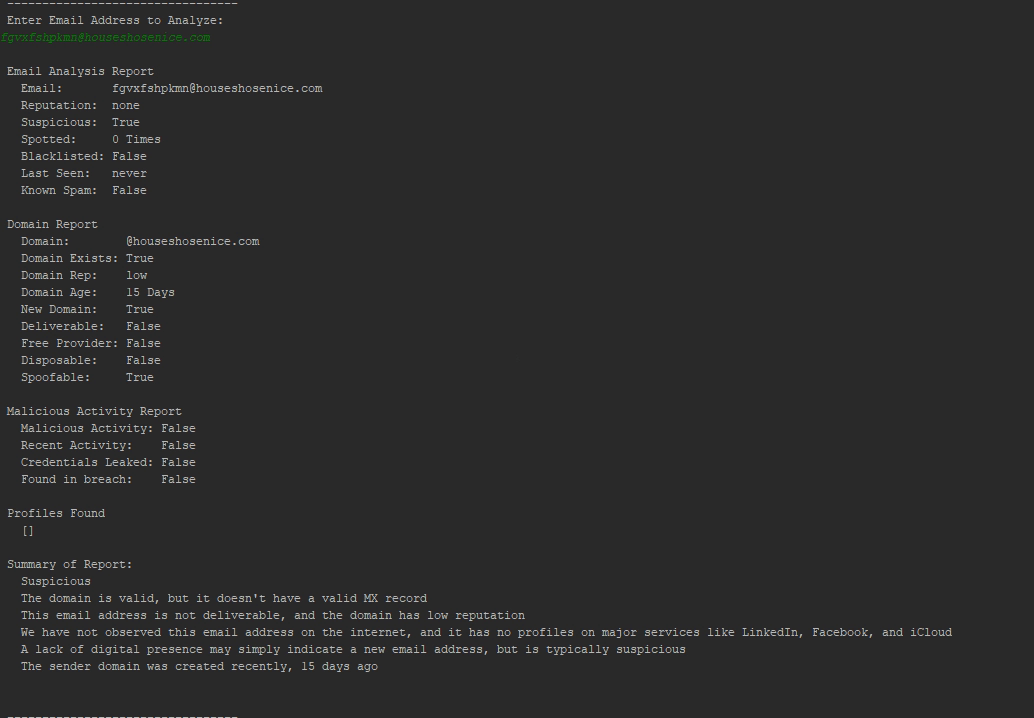
- Анализировать адреса электронной почты на предмет известной вредоносной активности и формировать отчёт о репутации домена с использованием EmailRep.io.
- Создавать динамические шаблоны электронных писем, которые могут использоваться как основа для ответа при триаже фишинговых писем (только .msg, поддержка .eml появится в будущем обновлении).
- Выполнять обогащение анализа фишинговых писем с помощью базы данных HaveIBeenPwned, определять, был ли скомпрометирован адрес электронной почты в прошлом, когда это произошло и где произошла утечка (требуется API-ключ).
- Отправлять URL-адреса на PhishTank (см. требования).
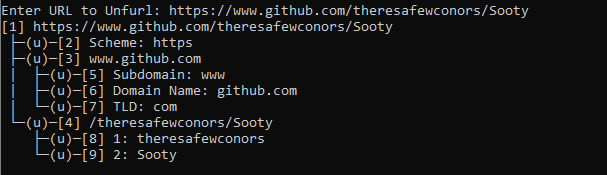
- Раскрывать URL-адреса через CLI-версию Unfurl.
- Полный список и структуру доступных в настоящее время инструментов см. ниже:
└── Main Menu
   ├── Sanitize URL's for use in emails
   |  └── URL Sanitizing Tool
   ├── Decoders
   |   ├── ProofPoint Decoder
   |   ├── URL Decoder
   |   ├── Office Safelinks Decoder
   |   ├── URL Unshortener
   |   ├── Base 64 Decoder
   |   ├── Cisco Password 7 Decoder
   |   └── Unfurl URL
   ├── Reputation Checker
   |   └── Reputation Checker for IP's, URL's or email addresses
   ├── DNS Tools
   |   ├── Reverse DNS Lookup
   |   ├── DNS Lookup
   |   └── WhoIs Lookup
   ├── Hashing Functions
   |   ├── Hash a File
   |   ├── Hash a Text Input
   |   ├── Check a hash for known malicious activity
   |   └── Hash a file and check for known malicious activity
   ├── Phishing Analysis
   |   ├── Analyze an Email
   |   ├── Analyze an email address for known malicious activity
   |   ├── Generate an email template based on analysis
   |   ├── Analyze a URL with Phishtank
   |   └── HaveIBeenPwned Lookup
   ├── URL Scan
   |   └── URLScan.io lookup
   ├── Extra's
   |   ├── About
   |   ├── Contributors
   |   ├── Version
   |   ├── Wiki
   |   └── Github Repo
   └── Exit
Требования и установка
- Python 3.x
- Установите все зависимости из файла requirements.txt:
pip install -r requirements.txt
- Запустите инструмент, перейдя в основную директорию и выполнив
python Sooty.py или просто Sooty.py
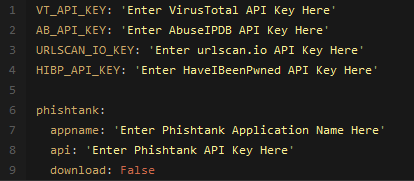
- Для полной функциональности Sooty требуется несколько API-ключей. Однако инструмент будет работать и без них, просто без дополнительных возможностей. Ссылки приведены ниже:
- Замените соответствующий ключ в файле
example_config.yaml и переименуйте файл в config.yaml. Пример структуры ниже:
- Для поддержки PhishTank также требуется уникальное имя приложения в качестве дополнительного поля. Просто обновите файл
config.yaml своим уникальным именем.
Запуск с Docker
- docker build -t sooty . && docker run --rm -it sooty
 theresafewconors/sooty

