
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-41773 — Python-эксплойт для Apache HTTP Server 2.4.49, использующий обход пути и удалённое выполнение кода (CVE-2021-41773), позволяющий LFI и RCE на уязвимых серверах. | Kitploit
Инструменты/GitHubGitHub/thehackersbrain/cve-2021-41773
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubthehackersbrain/cve-2021-41773

CVE-2021-41773

Python-эксплойт для Apache HTTP Server 2.4.49, использующий обход пути и удалённое выполнение кода (CVE-2021-41773), позволяющий LFI и RCE на уязвимых серверах.

Репозиторий
1133234 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-41773

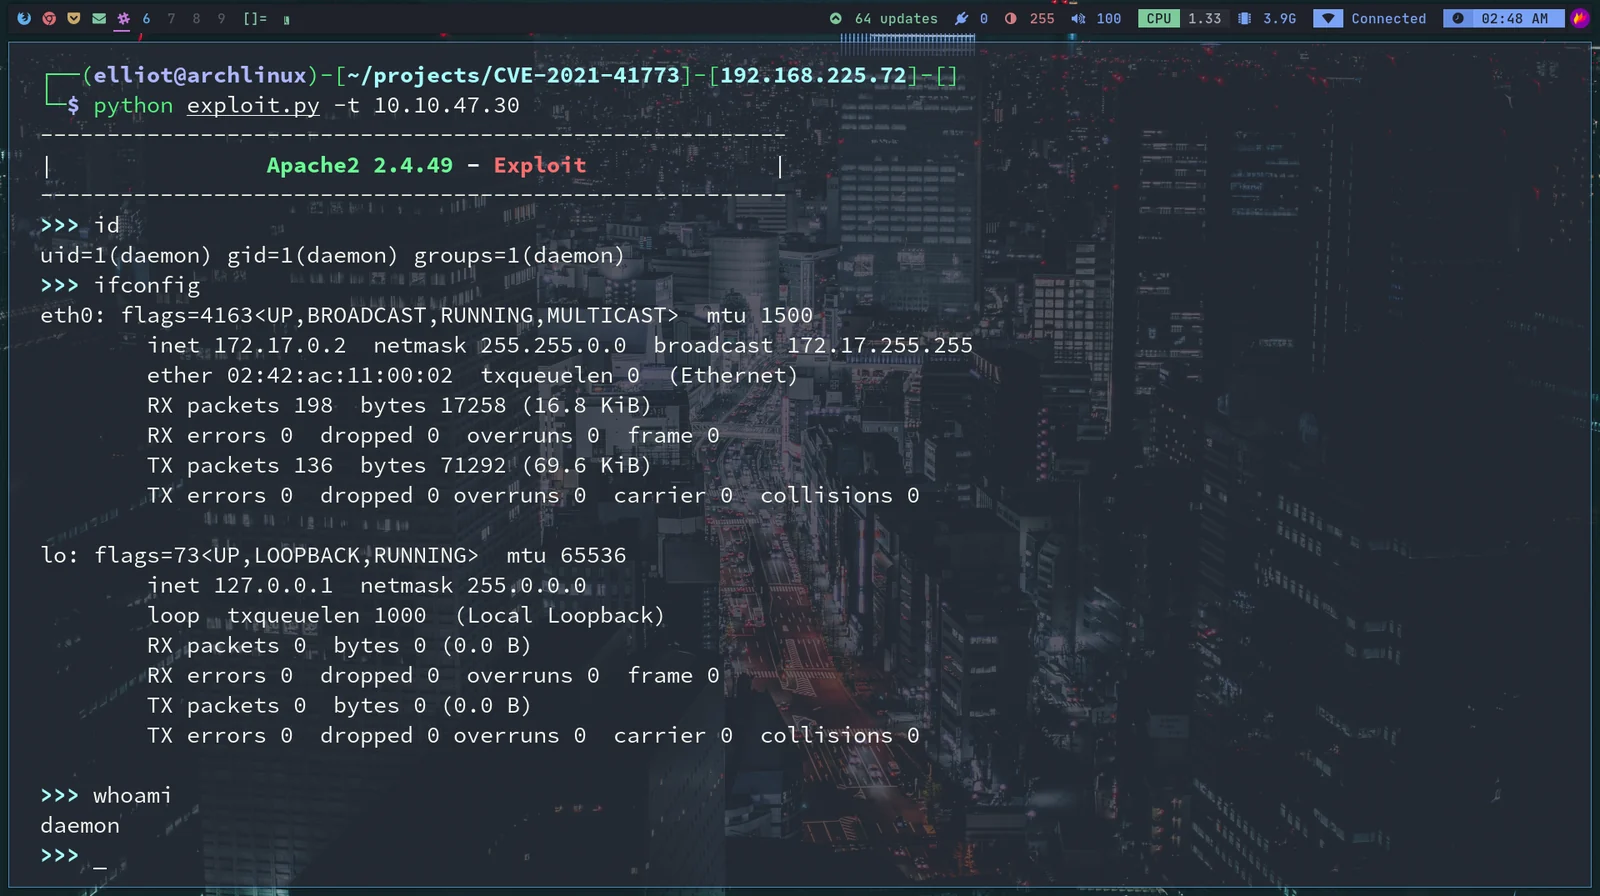
Apache2 2.4.49 - LFI и RCE эксплойт

Информация

root@kitploit:~
# Exploit Title: Apache HTTP Server 2.4.49 - Path Traversal & Remote Code Execution (RCE)
# Exploit Author: Gaurav Raj https://gauravraj.xyz https://blog.gauravraj.xyz
# Vendor Homepage:  https://apache.org/
# Version: 2.4.49
# Tested on: 2.4.49
# CVE : CVE-2021-41773
Скриншоты

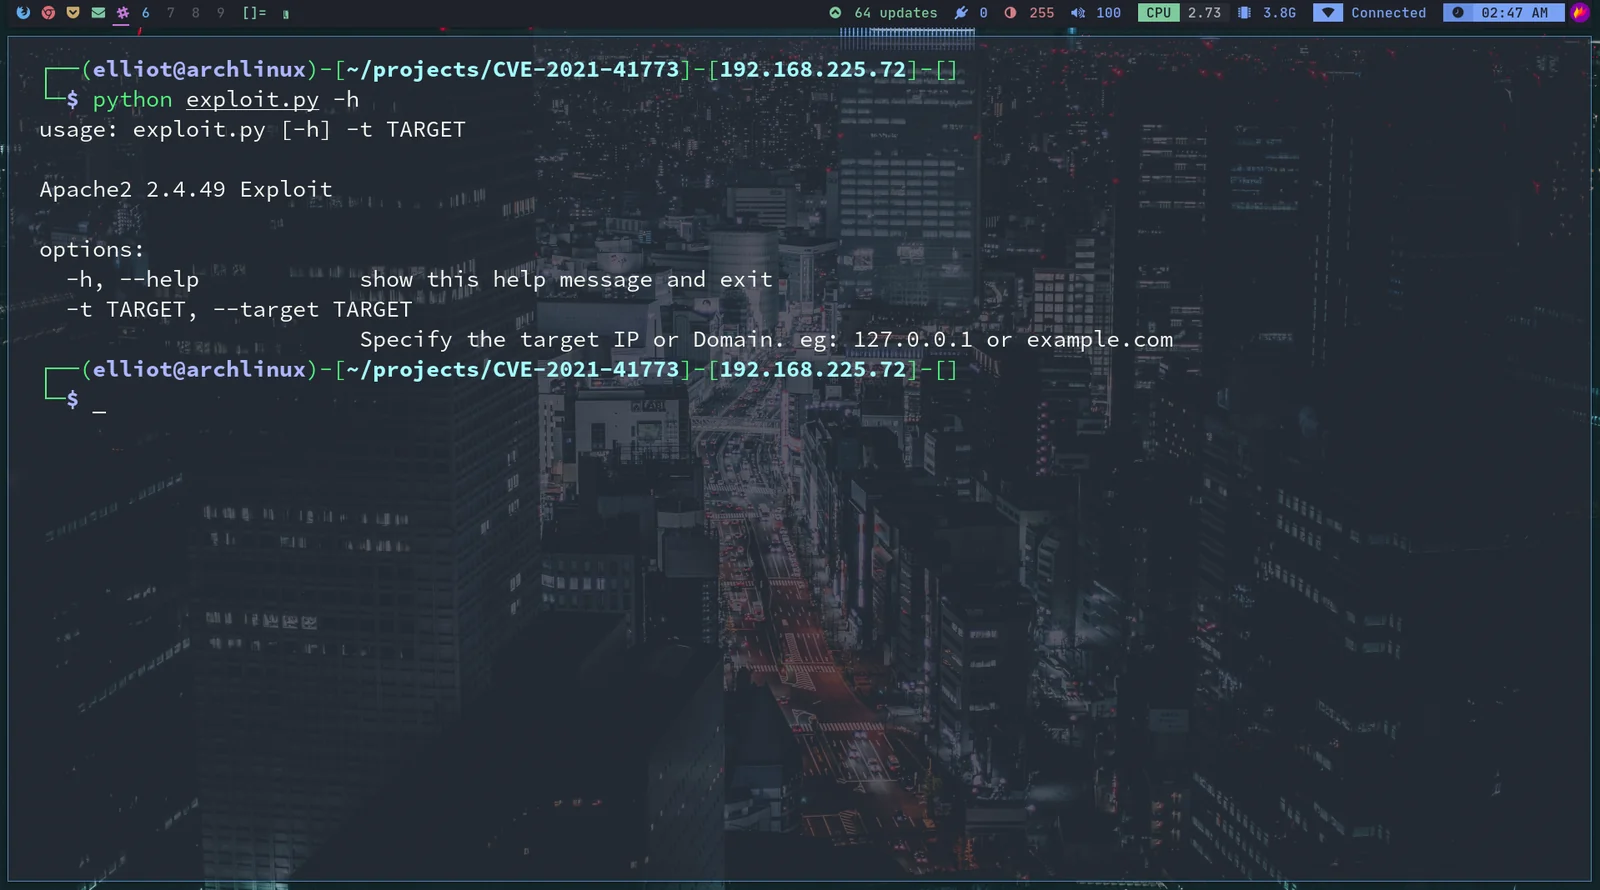
help screen exploit

Скачать инструмент