

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Hunt-Weird-Syscalls — POC на основе ETW для выявления прямых и косвенных системных вызовов | Kitploit

Инструменты/GitHubGitHub/theflink/hunt-weird-syscalls
Оборонительные ИнструментыАнализ вредоносных программОбнаружение ВторженийОбнаружение Аномалий
GitHubtheflink/hunt-weird-syscalls

Hunt-Weird-Syscalls

POC на основе ETW для выявления прямых и косвенных системных вызовов

Репозиторий
19524353 лет назадПроверено Kitploit
Поделиться

Hunt-Weird-Syscalls

Это POC на основе ETW для мониторинга аномальных системных вызовов.

Пока что отслеживаются системные вызовы NtOpenThread и NtSetContextThread для выявления IOC, указывающих как на прямые, так и на непрямые системные вызовы.

Описание

Этот проект использует ETW, точнее, провайдеры ETW на уровне ядра, для мониторинга IOC.
Провайдеры ETW, находящиеся в ядре, могут эффективно использоваться, поскольку трассировки вызовов испускаемых событий содержат адрес пользовательского режима, из которого был выполнен системный вызов.

Это позволяет отслеживать IOC, указывающие на прямые и непрямые системные вызовы — технику, часто используемую злоумышленниками:

1: Системный вызов был выполнен из недоверенного модуля (= прямой системный вызов)
2: Используемый стаб системного вызова в ntdll не соответствует выполненному системному вызову (= непрямой системный вызов)

Этот проект использует провайдер Microsoft-Windows-Kernel-Audit-API-Calls для мониторинга событий OpenThread и SetContextThread, вызываемых системными вызовами NtSetContextThread и NtOpenThread соответственно.
Трассировки вызовов включены с помощью флага EVENT_ENABLE_PROPERTY_STACK_TRACE.

Это POC, который отслеживает только два конкретных системных вызова. Разумеется, можно использовать другие провайдеры на основе ядра для улучшения телеметрии.

Тесты

Проект содержит две примерные программы, использующие прямые и непрямые системные вызовы, созданные с помощью замечательного SysWhispers3. Они были сгенерированы следующим образом:

python3 syswhispers.py -a x64 -m jumper_randomized --functions NtSetContextThread
python3 syswhispers.py -a x64 -m embedded --functions NtSetContextThread

При выполнении должны быть выявлены аномальные системные вызовы:
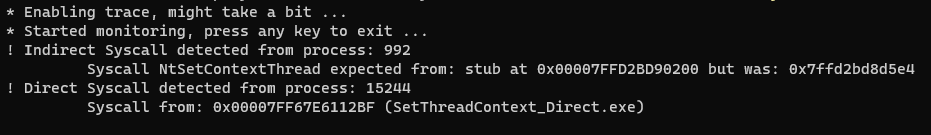
Identification of Abnormal Syscalls

Протестировано на 10.0.19044.

Благодарности

  • KrabsETW
  • SysWhispers3
  • документация по ETW-провайдерам от repnz
  • @OutflankNL за IsElevated()
  • @trickster012 за тестирование и поддержку <3
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






