the-girl-who-lived/cve-2020-35262
Межсайтовый скриптинг (XSS) в маршрутизаторе Digisol DG-HR3400

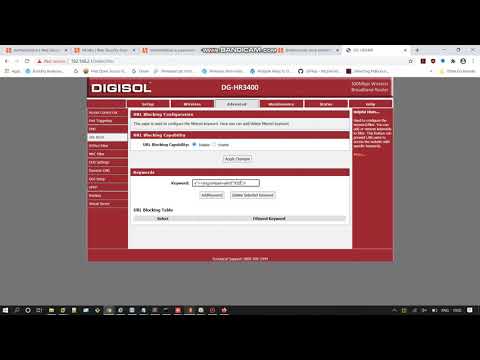
Было обнаружено, что уязвимая конечная точка не имеет проверки входных данных на стороне сервера и не фильтрует на стороне клиента внедрение вредоносных скриптов. Злоумышленник может использовать эту уязвимость для внедрения вредоносного скрипта в конечную точку, и скрипт активируется каждый раз, когда пользователь открывает эту конечную точку. С помощью данной уязвимости злоумышленник может выполнять вредоносные операции, захватить устройство и в конечном итоге захватить всю сеть.
Исследователь: Sayli Ambure (https://twitter.com/sayli_ambure)
Ссылка MITRE CVE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-35262
Параметр: Server

Параметр: Keyword