 teler-sh/teler
Обнаружение вторжений HTTP в реальном времени

[!IMPORTANT]
Уважаемые пользователи,Мы хотим поделиться важными новостями о разработке teler IDS.
🛑 В настоящее время разработка teler IDS приостановлена. Однако мы рады сообщить, что решили сделать смелый шаг и начать полный рефакторинг с нуля, чтобы улучшить процесс разработки. 🚀
Параллельно мы активно формируем дорожную карту для teler IDS v3. 📝
Что мы можем раскрыть на данный момент: версия 3 будет использовать eBPF и teler-waf в качестве основы, что обещает расширенные возможности и функционал. 🌟Если у вас есть отзывы или предложения по функциям, которые вы хотели бы видеть в teler IDS v3, пожалуйста, примите участие в нашем анонимном опросе 👉 https://s.surveyplanet.com/8he6p7rq
Следите за обновлениями, мы продолжаем совершенствовать нашу систему обнаружения вторжений! Tipis-tipis asal menyala abangkuuhh! 🔥🔝🙌🏼
С наилучшими пожеланиями,
dw1
Как объявлено в teler-announce#Fm8Yjh_4of0.
[!NOTE] А пока вы можете установить и загрузить последнюю версию v2, чтобы продолжать её использовать.


Обнаружение HTTP-вторжений в реальном времени
Участвовать
·
Что нового
·
Сообщить об ошибке
·
Предложить функцию
teler — это обнаружение вторжений в реальном времени и оповещение об угрозах на основе веб-логов, работающее в терминале, с ресурсами, которые мы собираем и предоставляем сообществом. ❤️
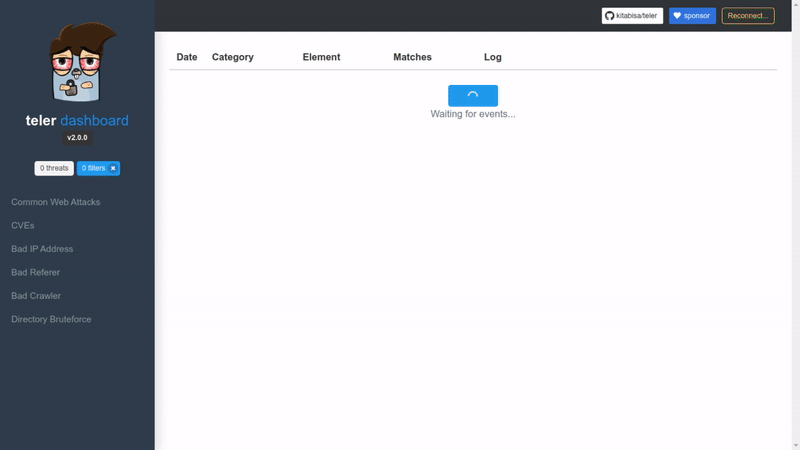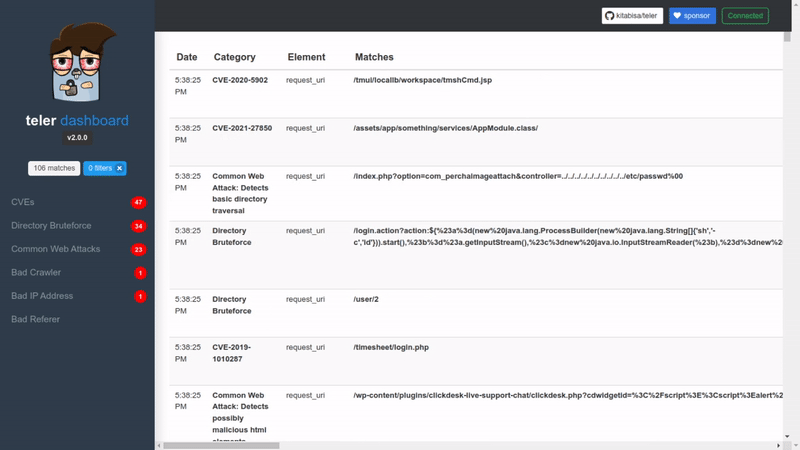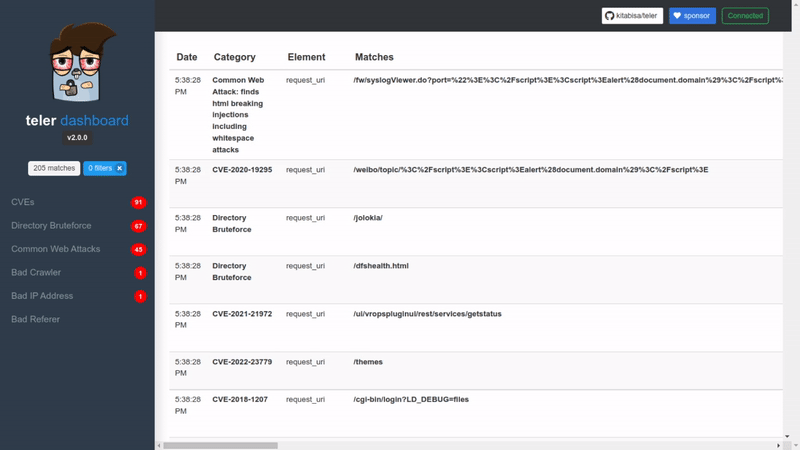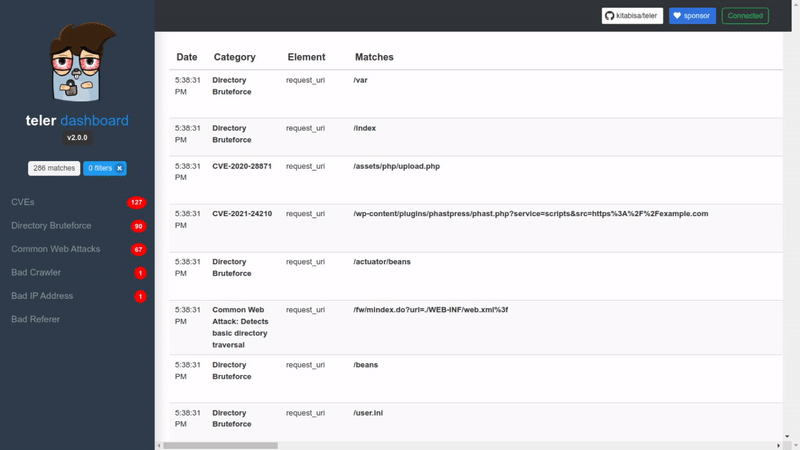
| CLI | Панель управления |
|---|---|
 |  |
[!NOTE] Если вы обновляетесь с версий до v2, вас ждут критические изменения, затрагивающие файлы конфигурации. Соответствующие адаптации можно посмотреть в файле teler.example.yaml.
См. также:
Режим реального времени: Анализируйте логи и выявляйте подозрительную активность в реальном времени.
Оповещение: teler отправляет оповещения при обнаружении угрозы; push-уведомления включают Slack, Mattermost, Telegram и Discord.
Мониторинг: У нас есть собственные метрики для удобного мониторинга угроз, и мы используем для этого Prometheus.
Логирование: также доступно в виде файла или отправки обнаруженных угроз в поисковый движок логов Zinc.
Актуальные ресурсы: Коллекции постоянно обновляются.
Минимальная настройка: Вы можете просто запустить teler против вашего лог-файла, указать формат лога, и teler проанализирует логи и покажет оповещения!
Гибкие форматы логов: teler поддерживает любые пользовательские строки формата лога! Всё зависит от того, как вы запишете формат лога в файле конфигурации.
Пользовательские правила угроз: Хотите охватить более широкий спектр угроз вместо правил на основе движка (по умолчанию)? Вы можете настроить правила угроз!
Инкрементальная обработка логов: Нужна постоянная долговременная обработка данных вместо буферизированного потока? teler умеет обрабатывать логи инкрементально с помощью опций сохранения на диск.
teler был спроектирован как быстрый анализатор угроз, работающий в терминале. Основная идея — быстро анализировать и выявлять угрозы в реальном времени!
Вот превью teler в условиях использования:
| Буферизированные потоки | Инкрементально |
|---|---|
 |  |
Вся документация по установке, использованию и настройке находится на teler.app.

Этот проект существует благодаря всем людям, которые вносят свой вклад. Чтобы узнать, как настроить среду разработки и ознакомиться с правилами участия, смотрите CONTRIBUTING.md.
