
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
python-pillow-rce-cve-2026-112900 — Полное руководство и рабочий процесс интеграции Agile-спринтов с конвейерами CI/CD в DevOps. | Kitploit
Инструменты/GitHubGitHub/techupdate24/python-pillow-rce-cve-2026-112900
Анализ уязвимостейЭксплуатацияВеб-безопасностьСтатьи и Исследования
GitHubtechupdate24/python-pillow-rce-cve-2026-112900

python-pillow-rce-cve-2026-112900

Полное руководство и рабочий процесс интеграции Agile-спринтов с конвейерами CI/CD в DevOps.

Репозиторий
129 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    379
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Banner

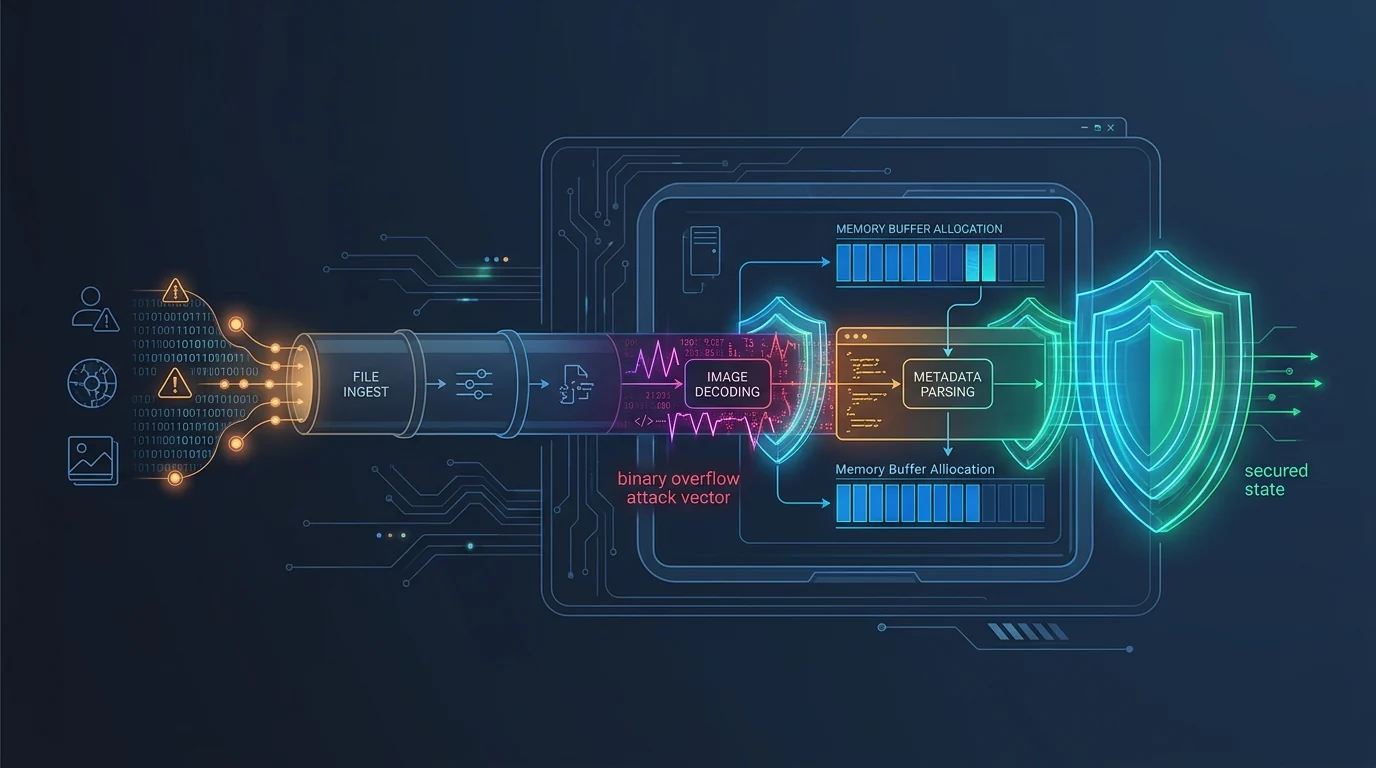
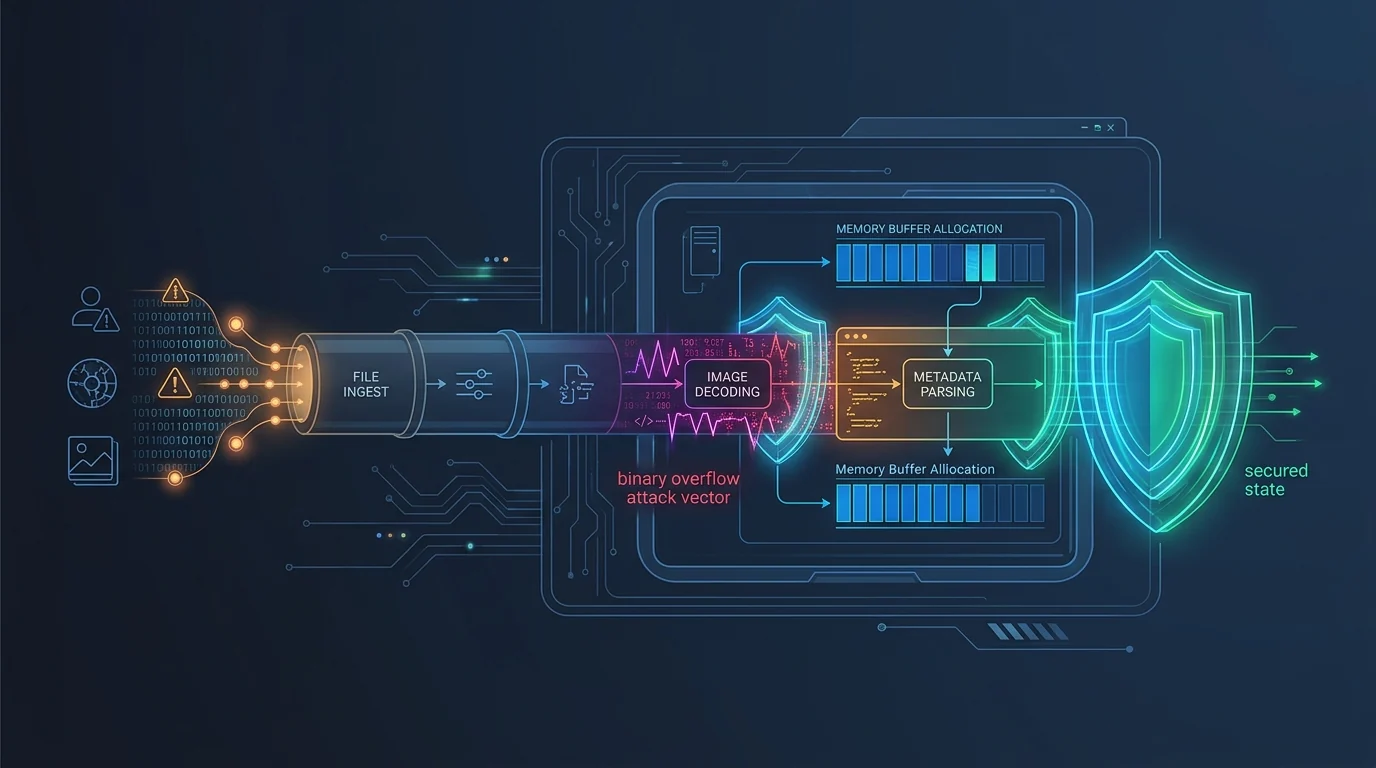
Критическая уязвимость RCE в Python Pillow (CVE-2026-112900)

Исследователи безопасности раскрыли критическую уязвимость удалённого выполнения кода (RCE), отслеживаемую как CVE-2026-112900, в Pillow — широко используемой библиотеке обработки изображений для Python. Уязвимость возникает из-за ненадлежащей проверки входных данных и управления буферами памяти при разборе файлов изображений, что позволяет неаутентифицированным удалённым злоумышленникам добиться выполнения произвольного кода путём передачи специально сформированных вредоносных файлов изображений.

Наше последнее рекомендательное уведомление по безопасности для разработчиков описывает затронутые версии библиотеки, механику эксплуатации в автоматизированных конвейерах обработки, а также необходимые меры по обновлению и очистке входных данных.

Ознакомьтесь с полным техническим разбором безопасности на нашем официальном портале безопасности: Python Pillow RCE (CVE-2026-112900)


Скачать инструмент