
 tc4dy/cve-2026-58048-poc-exploit

👾 CVE-2026-58048 – Инструментарий для выполнения SQL-запросов с правами root в cPanel (CVSS 9.4) | Полный набор инструментов Red/Blue Team для непропатченных cPanel & WHM 11.x. 2 инструмента: Safe Checker (аудит/отчётность), Weaponized (reverse shell, персистентность, UDF RCE, развёртывание, чтение/запись файлов, операции с базой данных, массовое сканирование). С Python. 🦾 Используйте этично, соблюдайте закон <3


ТОЛЬКО ЭТИЧНОЕ ИСПОЛЬЗОВАНИЕ – АВТОРИЗОВАННОЕ ТЕСТИРОВАНИЕ БЕЗОПАСНОСТИ
Этот репозиторий предоставляет инструменты исключительно для авторизованных специалистов по безопасности, blue teams и пентестеров.
Несанкционированный доступ к компьютерным системам является незаконным в соответствии с CFAA (США), Computer Misuse Act (Великобритания), TCK 243/244 (Турция) и аналогичными законами по всему миру.
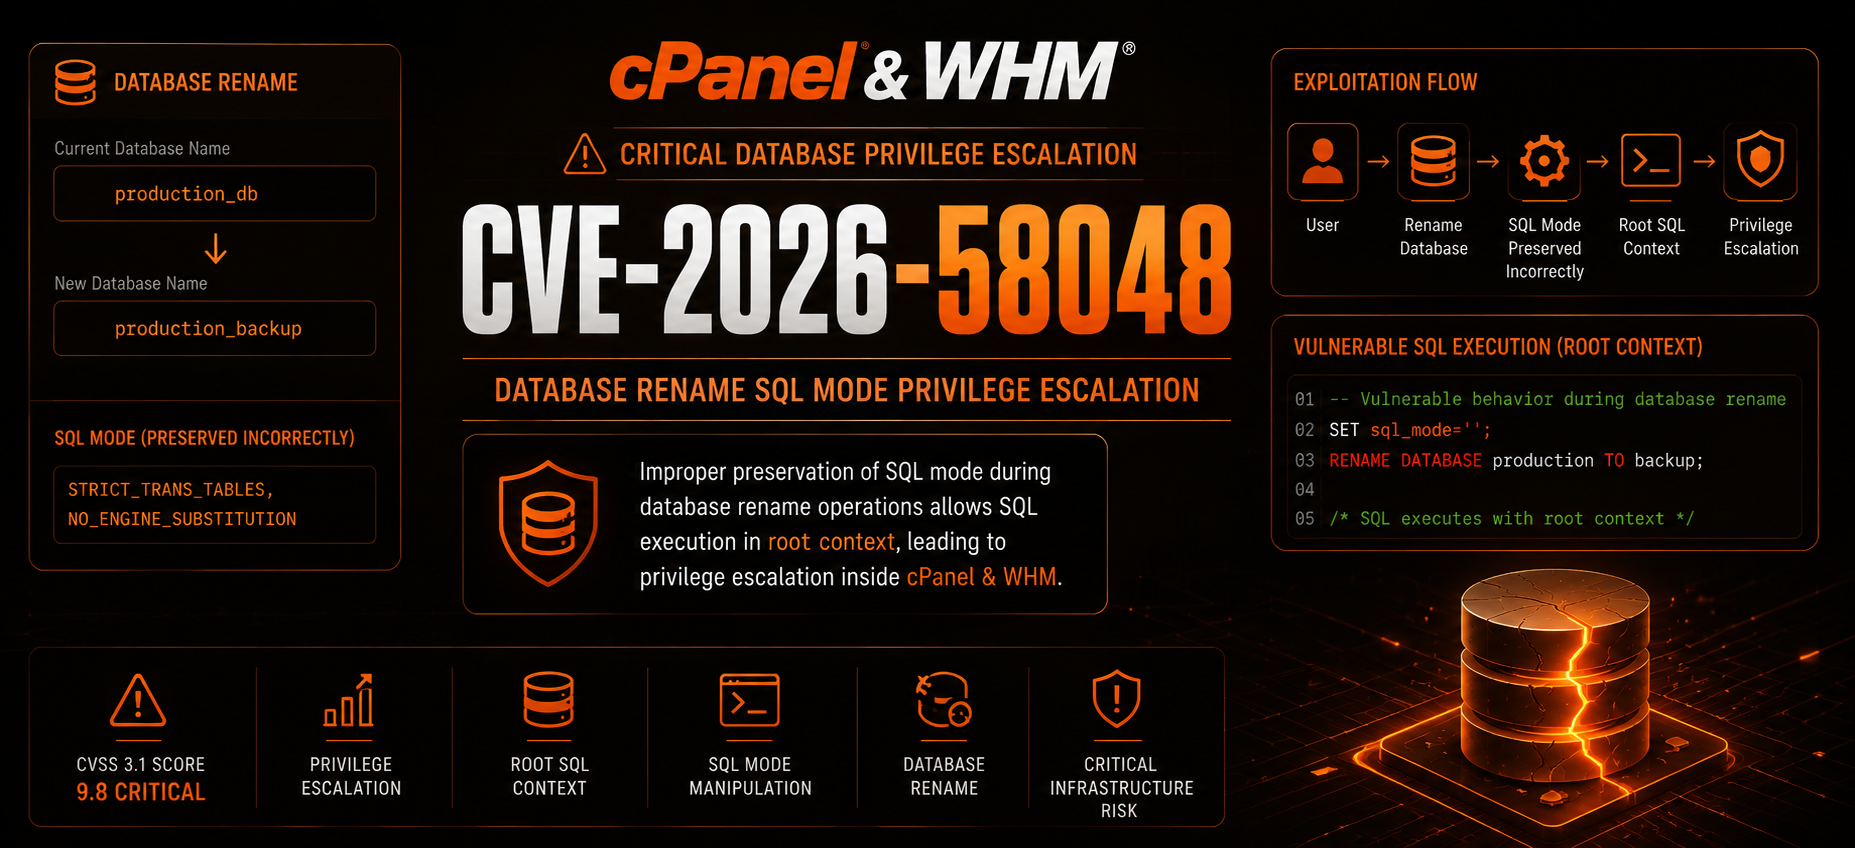
CVE‑2026‑58048 — критическая уязвимость SQL-инъекции в cPanel & WHM версий 11.x, позволяющая аутентифицированному пользователю cPanel выполнять произвольные SQL-команды с привилегиями root MySQL через функцию переименования базы данных.
ANSI_QUOTES, что изменяет поведение парсинга.11.137.1.6| Инструмент | Назначение | Целевой пользователь |
|---|---|---|
exploit.py | Полный боевой инструментарий с обратной оболочкой, персистентностью, UDF RCE, чтением/записью файлов, операциями с базами данных, поддержкой прокси и массовым сканированием. | Red teams / авторизованные пентестеры |
safecheck.py | Неинтрузивный чекер уязвимости, который определяет версию cPanel и оценивает риск без выполнения каких-либо вредоносных полезных нагрузок. Генерирует подробные отчёты. | Blue teams / аудиторы безопасности |
| Возможность | exploit.py | safecheck.py |
|---|---|---|
| Обнаружение уязвимости | [+] | [+] |
| Определение версии | [+] | [+] |
| SQL-инъекция с правами root MySQL | [+] | [-] |
| Обратная оболочка | [+] | [-] |
| Персистентность (создание пользователя cPanel) | [+] | [-] |
| UDF RCE (выполнение команд) | [+] | [-] |
| Чтение/запись файлов | [+] | [-] |
| Операции с базами данных (любой SQL) | [+] | [-] |
| Поддержка прокси | [+] | [+] |
| Массовое сканирование (многопоточное) | [+] | [-] |
| Интерактивная оболочка | [+] | [-] |
| Неинтрузивный (безопасный) режим | [-] | [+] |
| Подробный/отладочный режим | [+] | [+] |
| Управление проверкой SSL | [+] | [+] |
| Пользовательский User‑Agent | [+] | [+] |
| Задержка запросов / повторы | [+] | [-] |
| Вывод в JSON / отчёт | [+] | [+] |
| Проверка доступности эндпоинта | [-] | [+] |
| Обнаружение утечки режима SQL | [-] | [+] |
| Сценарий | Рекомендуемый инструмент |
|---|---|
| Blue Team – проверка уязвимости вашей установки cPanel | safecheck.py |
| Аудит безопасности – неинтрузивная оценка уязвимости | safecheck.py |
| Red Team – авторизованное тестирование на проникновение с полной эксплуатацией | exploit.py |
| Bug Bounty – ответственное раскрытие | safecheck.py |
| Массовое сканирование – проверка нескольких целей на уязвимость | exploit.py (только обнаружение) |
| Реагирование на инциденты – проверка компрометации систем | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-58048-PoC-Exploit
cd CVE-2026-58048
pip install -r requirements.txt
requests
urllib3
colorama
pymysql
exploit.py| Параметр | Описание |
|---|---|
-t, --target | URL целевого cPanel (например, https://cpanel.example.com:2083) |
-l, --target-file | Файл со списком целей (по одной в строке) для массового сканирования |
-u, --mysql-user | Имя пользователя cPanel/MySQL |
-P, --mysql-pass | Пароль cPanel/MySQL |
--mysql-port | Порт MySQL (по умолчанию: 3306) |
-p, --port | Переопределить порт cPanel (по умолчанию из URL или 2083) |
--threads | Количество потоков для нескольких целей (по умолчанию: 10) |
-o, --output | Сохранить результаты в файл (одна цель) |
--log | Файл журнала для подробного вывода |
-v, --verbose | Подробный вывод |
--proxy | HTTP/HTTPS прокси (например, http://127.0.0.1:8080) |
-ua, --user-agent | Пользовательский User‑Agent |
--no-keep-alive | Не поддерживать сессию активной |
--delay | Задержка между запросами (по умолчанию: 2.0с) |
--max-retries | Максимум повторов (по умолчанию: 3) |
--ssl-verify | Проверять SSL-сертификаты |
--cmd | Команда для выполнения (префикс sql: или udf: для конкретного типа) |
--inject | Пользовательский SQL для инъекции (переопределяет другие действия) |
--reverse-shell | IP:PORT обратной оболочки (использует UDF) |
--passwd | Изменить пароль root MySQL |
--adduser | Создать пользователя cPanel (USER DOMAIN PASSWORD) |
--read | Прочитать файл через LOAD_FILE |
-i, --interactive | Интерактивная оболочка после эксплуатации |
--verify | Проверить успешность эксплуатации, попытавшись войти в MySQL |
--ping | Пинговать цель перед эксплуатацией |
safecheck.py| Параметр | Описание |
|---|---|
-t, --target | URL целевого cPanel (например, https://cpanel.example.com:2083) |
-v, --verbose | Подробный вывод |
--proxy | HTTP/HTTPS прокси (например, http://127.0.0.1:8080) |
-ua, --user-agent | Пользовательский User‑Agent |
--ssl-verify | Проверять SSL-сертификаты |
--timeout | Таймаут запроса в секундах (по умолчанию: 10) |
--log | Сохранить отчёт в файл |
--json | Вывод результатов в формате JSON |

