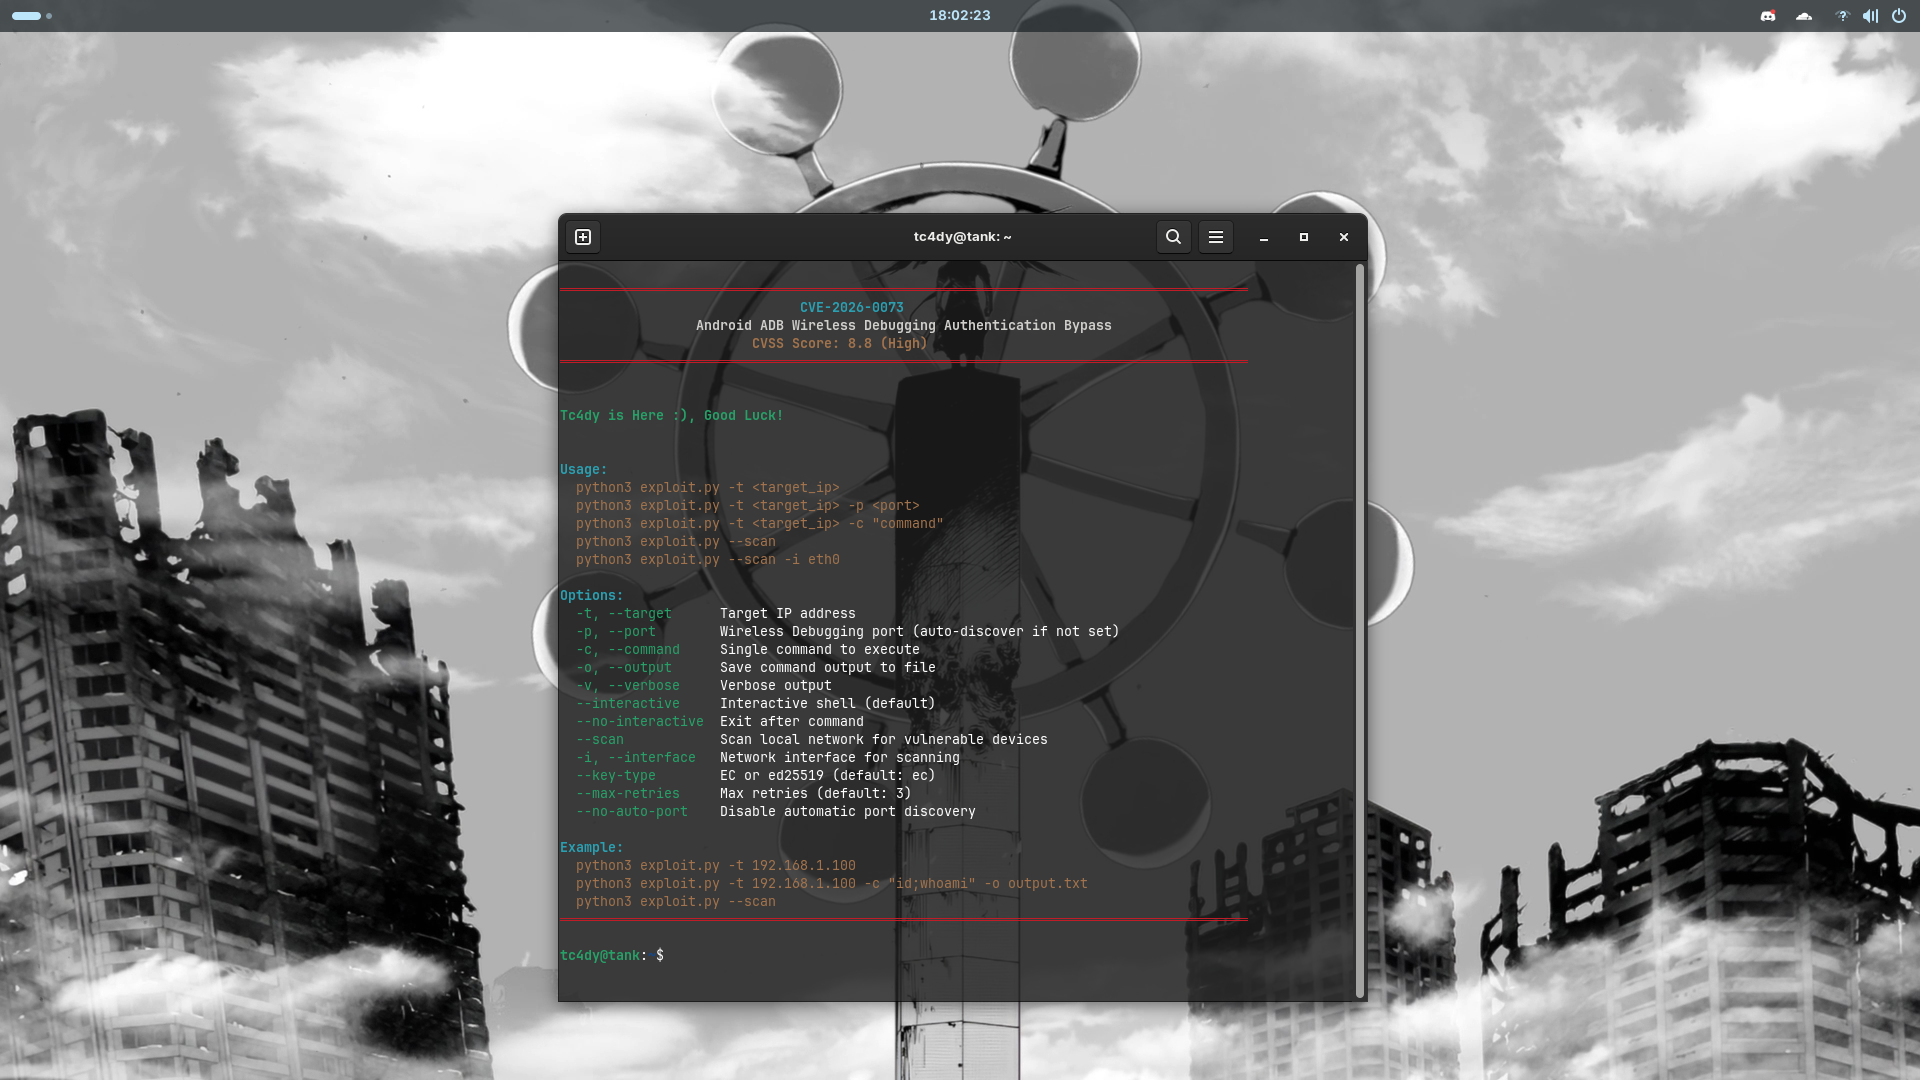
 tc4dy/cve-2026-0073-poc-exploit
Эксплойт для обхода аутентификации без взаимодействия с пользователем в Android ADB Wireless Debugging (CVE-2026-0073). Предоставляет интерактивную оболочку, выполнение команд и сканирование сети для авторизованного тестирования безопасности.



Zero-Click | Удалённая оболочка | Сканер сети | Инструмент для образовательных исследований в области безопасности
ТОЛЬКО ЭТИЧНОЕ ИСПОЛЬЗОВАНИЕ — АВТОРИЗОВАННОЕ ТЕСТИРОВАНИЕ БЕЗОПАСНОСТИ
Этот репозиторий предоставляет инструменты исключительно для авторизованных специалистов по безопасности, blue-команд и пентестеров.
Несанкционированный доступ к компьютерным системам является незаконным в соответствии с CFAA (США), Computer Misuse Act (Великобритания), TCK 243/244 (Турция) и аналогичными законами по всему миру.
CVE-2026-0073 — это критическая уязвимость обхода аутентификации в демоне ADB Android, затрагивающая Wireless Debugging на устройствах Android 14, 15 и 16. Уязвимость кроется в логике проверки TLS-сертификатов, где путаница типов в EVP_PKEY_cmp() позволяет злоумышленникам обойти аутентификацию, предъявив сертификат EC P-256 или Ed25519 устройству, настроенному на ключ RSA.
Этот репозиторий предоставляет два отдельных инструмента: боевой exploit.py для авторизованных red-team операций и неинтрузивный safedetect.py для blue-команд и аудита безопасности.
Оба инструмента предоставлены исключительно для авторизованных исследований в области безопасности и образовательных целей.
| Возможность | Описание |
|---|---|
| Умное обнаружение портов | Автоматически сканирует распространённые беспроводные порты + обнаружение через mDNS, проверяет ADB через CNXN-рукопожатие |
| Обход TLS 1.3 | Эксплуатирует путаницу типов в EVP_PKEY_cmp() для обхода аутентификации |
| Поддержка двух типов ключей | Сертификаты EC P-256 (по умолчанию) или Ed25519 |
| Интерактивная оболочка | Полный доступ к терминалу с потоковым вводом-выводом |
| Режим одной команды | Выполнить одну команду и выйти — идеально для скриптов |
| Сканер сети | Сканирование всей подсети на наличие уязвимых устройств |
| Автоповтор | Экспоненциальная задержка + джиттер + настраиваемое максимальное число попыток |
| Ручное указание порта | Указание порта, когда автообнаружение не срабатывает |
| Захват вывода | Сохранение результатов команд в файл |
| Цветной вывод | Профессиональная визуальная обратная связь через colorama |
| Подробная отладка | Детальное логирование для устранения неполадок |
| Поддержка прокси | Совместимость с SOCKS5 / SOCKS4 / HTTP прокси |
| Потоковая оболочка | Неблокирующая интерактивная сессия |
| Обнаружение mDNS | Пассивное обнаружение сервиса _adb-tls-connect._tcp |
| Постоянный пул | Потокобезопасный пул соединений с настраиваемым размером |
| Гранулярные таймауты | Таймауты для каждого этапа (connect, TLS, auth, recv) |
| Стелс-режим | Джиттер + ротация SNI + ротация CN + ротация ключей |
| Ограничение скорости | Ограничение соединений через token-bucket для обхода IDS |
| Отчёты JSON/CSV/HTML | Структурированный вывод, совместимый с SIEM, для SafeDetect |
| Версия Android | Уязвима |
|---|---|
| Android 14 | ✅ Да |
| Android 15 | ✅ Да |
| Android 16 | ✅ Да |
| Android 13- | ❌ Нет |
Патч: Android Security Bulletin 2026-05-01
| Возможность | exploit.py (боевой) | safedetect.py (blue team) |
|---|---|---|
| Назначение | Полная эксплуатация + доступ к оболочке | Неинтрузивное обнаружение и аудит |
| Ввод цели | Одна цель / сканирование подсети | Одна цель / CIDR / файл / mDNS |
| Поддержка CIDR | ❌ Нет | ✅ Да (до /20) |
| Поддержка диапазона портов | ❌ Нет | ✅ Да (--ports 5555,39311-39400) |
| Цели из файла | ❌ Нет | ✅ Да (-f targets.txt) |
| Обнаружение mDNS | ✅ avahi-browse | ✅ zeroconf (чистый Python) |
| Автообнаружение сети | ✅ Да (интерфейс или /24 по умолчанию) | ✅ Да (интерфейс или /24 по умолчанию) |
| Многопоточное сканирование | ✅ Да (пакетами по 32 потока) | ✅ Да (ThreadPoolExecutor) |
| Обнаружение порта ADB | ✅ CNXN-рукопожатие | ✅ Только CNXN-баннер |
| Обнаружение Wireless ADB | ✅ STLS-проба | ✅ STLS-проба (без аутентификации) |
| Инспекция TLS-рукопожатия | ✅ Полная (mTLS) | ✅ Только наблюдение |
| Обнаружение открытого ADB | ❌ Нет (предполагается беспроводной) | ✅ Да (tcp_banner) |
| Генерация сертификатов | ✅ EC / Ed25519 | ❌ Никогда |
| Обход аутентификации | ✅ EC/Ed25519 против путаницы типов RSA | ❌ Никогда не предпринимается |
| Отправка AUTH-подписи | ✅ Да | ❌ Никогда |
| Доступ к оболочке | ✅ Интерактивная оболочка | ❌ Никогда |
| Выполнение команд | ✅ Да (-c "id") | ❌ Никогда |
| Обратная оболочка | ❌ Нет | ❌ Никогда |
| Интерактивная оболочка | ✅ Да (потоковый ввод-вывод) | ❌ Никогда |
| Вывод в файл | ✅ Да (-o) | ❌ Нет |
| Отчёт JSON | ❌ Нет | ✅ Да |
| Отчёт CSV | ❌ Нет | ✅ Да |
| Отчёт HTML | ❌ Нет | ✅ Да |
| Потоковая передача JSONL | ❌ Нет | ✅ Да |
| Оценка риска | ❌ Нет (бинарно уязвимо/безопасно) | ✅ Да (CRITICAL/HIGH/MEDIUM/SECURE) |
| Рекомендации | ❌ Нет | ✅ Да (приоритизированный список) |
| Рекомендации по патчам | ❌ Нет | ✅ Да (2026-05-01) |
| Поддержка прокси | ✅ SOCKS5 / SOCKS4 / HTTP | ❌ Нет |
| Требуется PySocks | ✅ Да (если используется прокси) | ❌ Нет |
| Ограничение скорости | ✅ Token bucket | ❌ Нет |
| Пул соединений | ✅ BoundedSemaphore | ❌ Нет |
| Стелс-режим | ✅ Джиттер + SNI + CN + ротация ключей | ❌ Нет |
| Ротация SNI | ✅ Да | ❌ Нет |
| Ротация CN | ✅ Да | ❌ Нет |
| Ротация типа ключа | ✅ Да (ec ↔ ed25519) | ❌ Нет |
| Перемешивание портов | ✅ Да (стелс) | ❌ Нет |
| Логика повторов | ✅ Экспоненциальная + джиттер | ❌ Нет |
| Гранулярные таймауты | ✅ 6 различных таймаутов | ✅ Единый --timeout |
| Настраиваемые таймауты | ✅ connect/tls/auth/recv/retry | ✅ Только --timeout |
| Управление параллелизмом | ✅ --pool-size | ✅ --concurrency |
| Подробный режим | ✅ Да | ✅ Да |
| Тихий режим | ❌ Нет | ✅ Да (-q) |
| Цветной вывод | ✅ Да (ANSI) | ✅ Да (ANSI) |
| Баннер | ✅ Полный баннер | ✅ Баннер safe-detect |
| Требуется root | ✅ Да (не принудительно) | ❌ Нет |
| Зависимости | cryptography, pysocks (опц.) | cryptography (опц.), zeroconf (опц.) |
| Опциональные модули | PySocks | cryptography, zeroconf |
| Кроссплатформенность | ✅ Linux / macOS / Windows | ✅ Linux / macOS / Windows |
| Версия Python | 3.8+ | 3.8+ |
| Предназначен для | Red team / пентест | Blue team / аудит |
| Этический дисклеймер | ✅ Баннер + комментарий | ✅ Баннер + футер |
| Криминалистический след | Высокий (TLS, auth, оболочка) | Минимальный (только пробы баннера) |
| Юридический риск | Высокий (активная эксплуатация) | Низкий (пассивное обнаружение) |
| Рекомендуется для | Авторизованный пентест | Комплаенс / IR / аудит |
git clone https://github.com/tc4dy/CVE-2026-0073-PoC-Exploit

cd CVE-2026-0073-PoC-Exploit

pip install -r requirements.txt

python3 exploit.py
#or
python3 safedetect.py
cryptography
colorama
zeroconf
pysocks
#Basic - One Shot Exploit
python exploit.py --target 192.168.1.100

#Interactive Shell
python exploit.py -t 192.168.1.100

#Execute Single Command
python exploit.py -t 192.168.1.100 -c "id" -o result.txt

#Scan Entire Network
python exploit.py --scan --interface eth0

#Manual Port + Verbose
python exploit.py -t 192.168.1.100 -p 39311 -v
