
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
printDemon2system — PrintDemon (CVE-2020-1048) Повышение привилегий | Kitploit
Инструменты/GitHubGitHub/talsim/printdemon2system
Повышение привилегийАнализ уязвимостейЭксплуатацияПост-эксплуатацияЭксплуатация Бинарных Файлов
GitHubtalsim/printdemon2system

printDemon2system

PrintDemon (CVE-2020-1048) Повышение привилегий

Репозиторий
1161 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

printDemon2system (CVE-2020-1048)

Повышение привилегий PrintDemon до SYSTEM

PrintDemon была логической уязвимостью в службе диспетчера печати Windows (spoolsv.exe). Уязвимость заключалась в том, как диспетчер печати обрабатывал задания печати в файлы, и при эксплуатации позволяла произвольно записывать в файловую систему от имени пользователя SYSTEM.

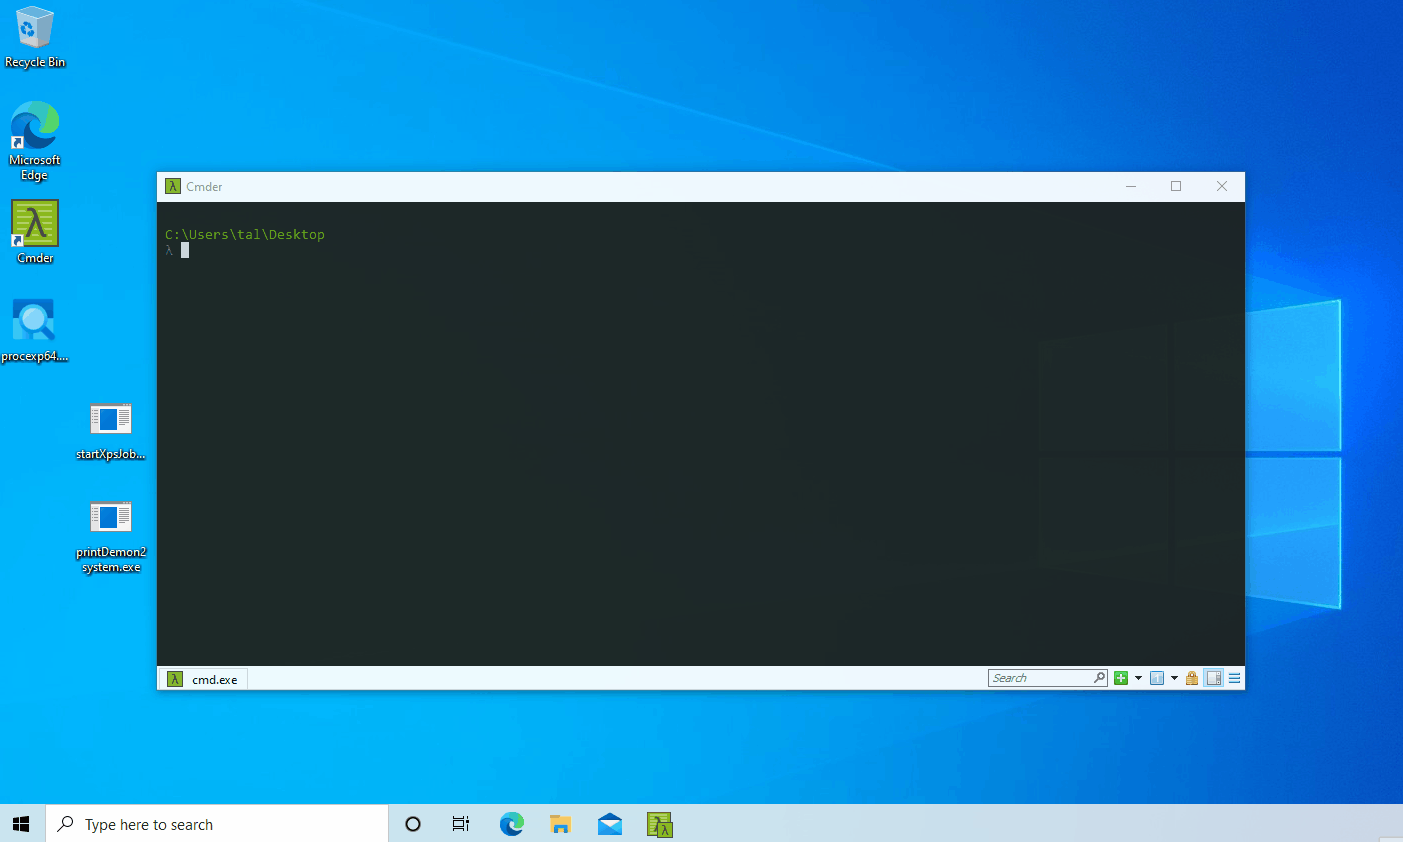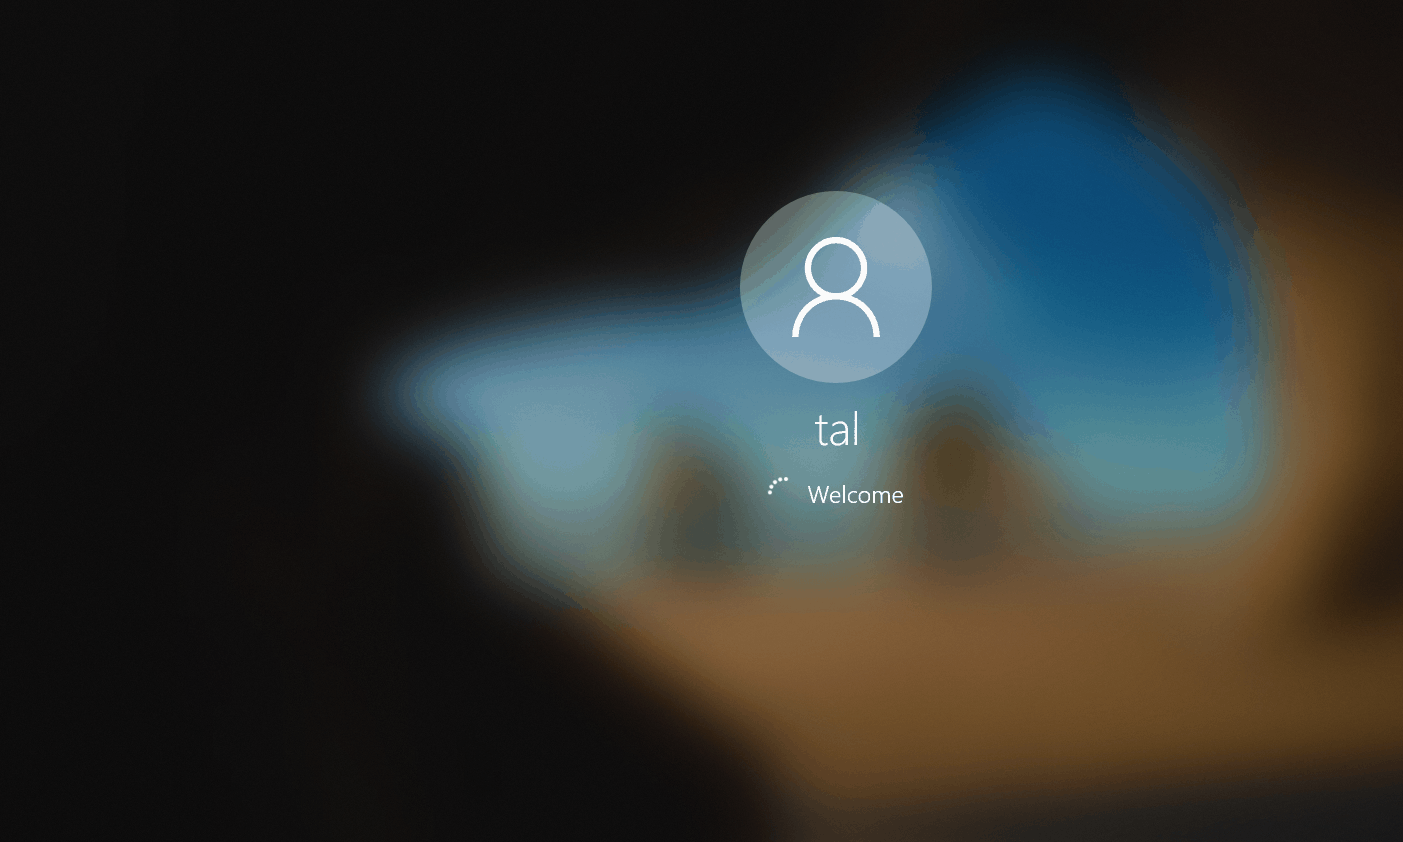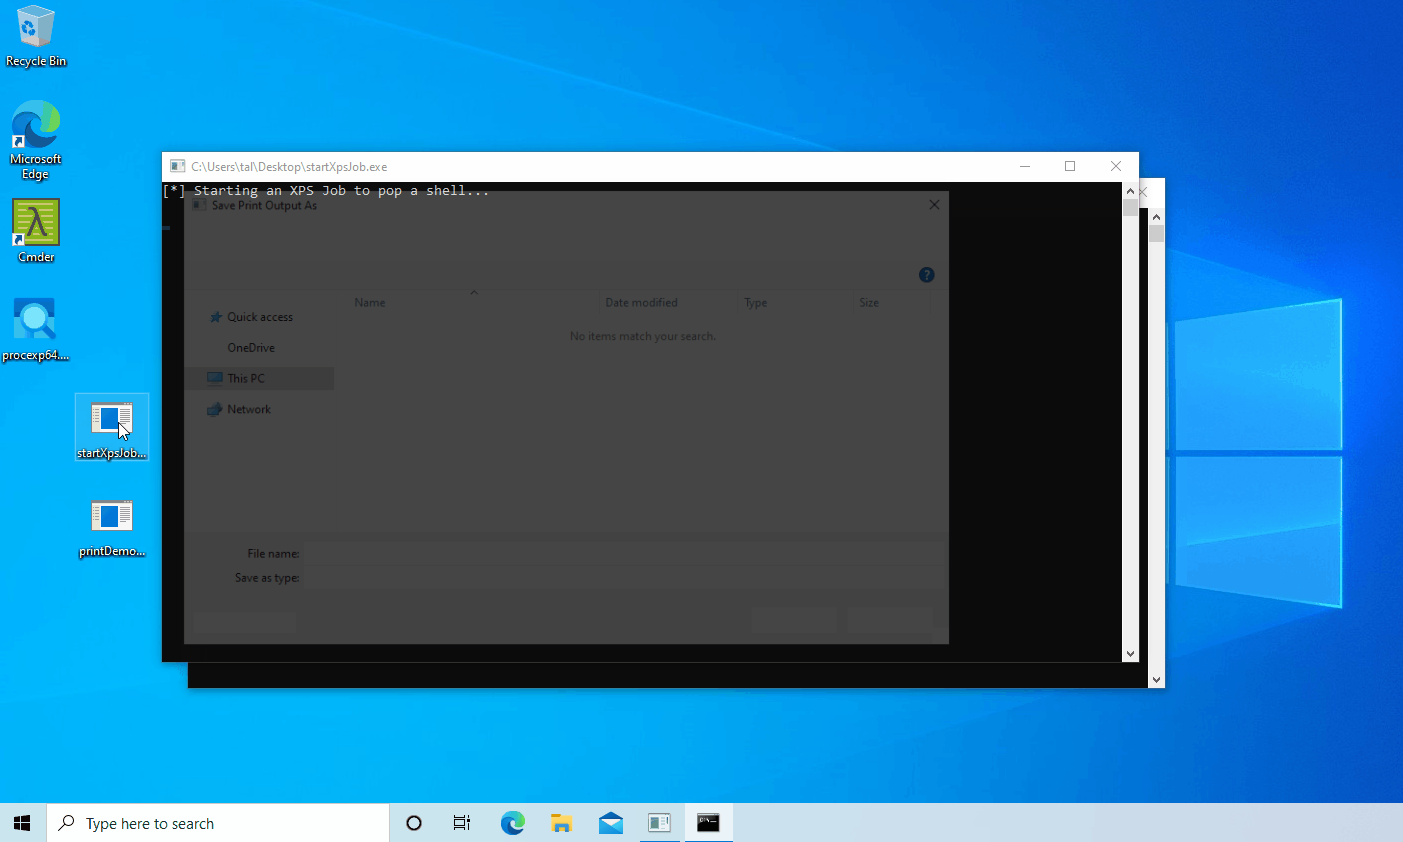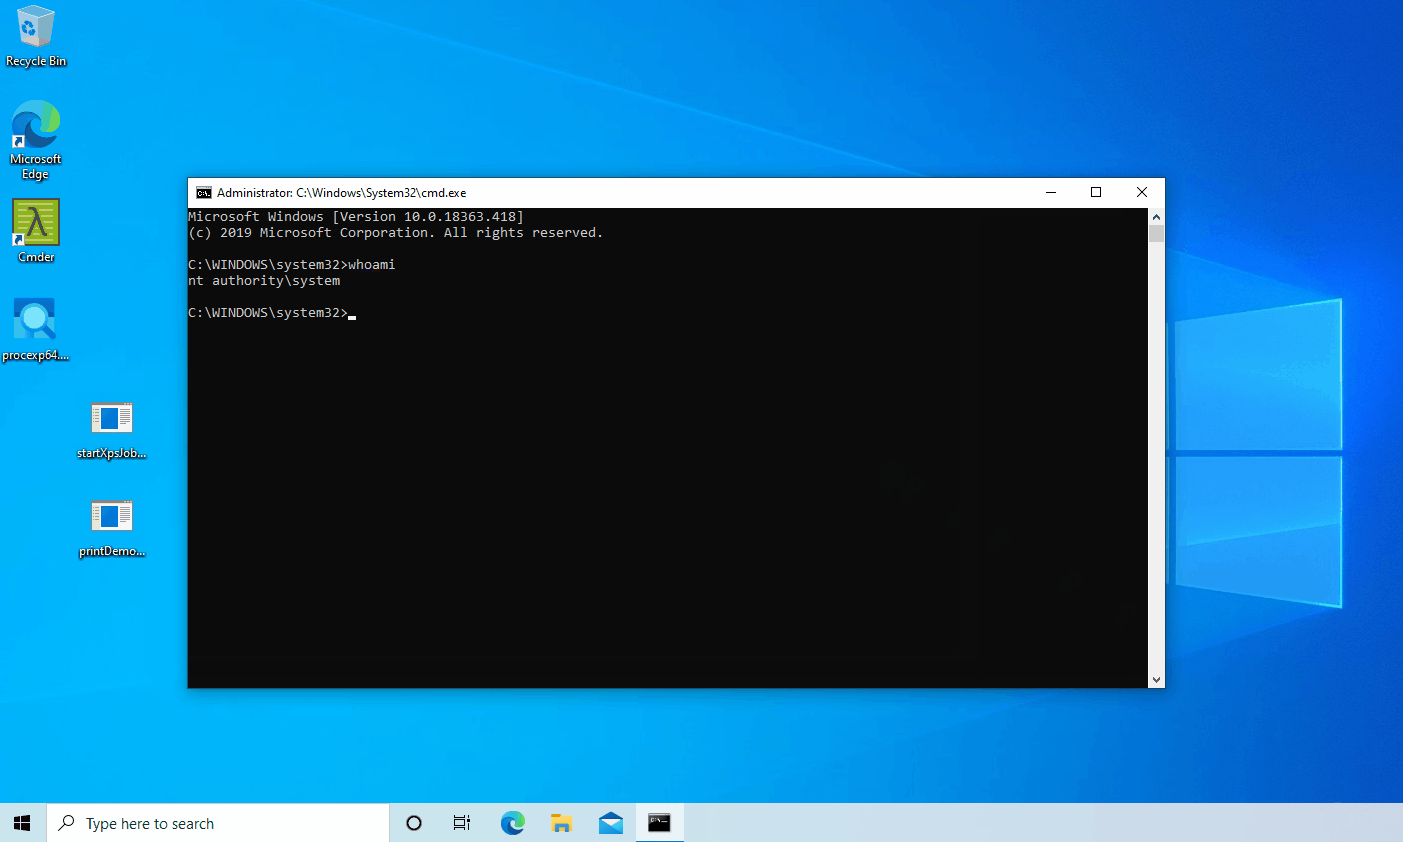
Пример эксплуатации этой уязвимости включает перезапись PrintConfig.dll в каталоге DriverStore, который затем загружается процессом spoolsv.exe, работающим в контексте пользователя SYSTEM, при запуске задания печати XPS (как показано в этом репозитории).
printDemon2system Эксплойт

Эксплуатация PrintDemon для повышения привилегий (CVE-2020-1048). Скомпилировано с VS2022 и протестировано на Windows 10 x64 версии 1909 (сборка 18363.418)

Ссылки

  • https://decoder.cloud/2019/11/13/from-arbitrary-file-overwrite-to-system/
Скачать инструмент