🚨 Эксплойт-инструмент CVE-2025-8088 для WinRAR
🌐 Язык / Dil
English
📋 Оглавление
🎯 Обзор
CVE-2025-8088 — это демонстрационный инструмент вымышленной уязвимости, который показывает атаки с обходом пути (path traversal) в RAR-архивах. Этот учебный инструмент демонстрирует, как вредоносные архивы могут использовать методы обхода каталогов для извлечения файлов за пределы каталога, предназначенного для распаковки.
🔍 Что делает этот инструмент:
- Создаёт специально сформированные RAR-архивы
- Демонстрирует уязвимости обхода пути
- Использует методы расширенных потоков данных (ADS)
- Реализует обфускацию полезной нагрузки с помощью шифрования AES
- Нацелен на каталог автозагрузки Windows для закрепления в системе
✨ Возможности
🖥️ Современный графический интерфейс
- Тёмная тема — профессиональный внешний вид
- Поддержка нескольких языков — английский и турецкий
- Адаптивный дизайн — подстраивается под разные размеры экрана
- Управление файлами в реальном времени — добавление/удаление файлов с визуальной обратной связью
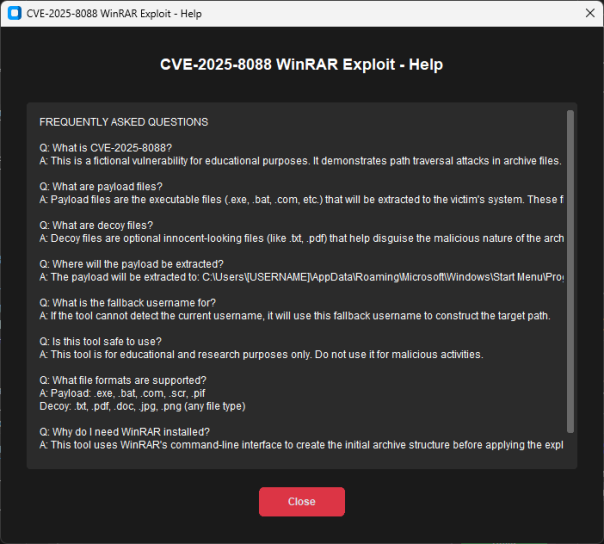
- Встроенная справочная система — подробный FAQ и руководство по использованию
🛠️ Расширенные возможности
- Поддержка нескольких полезных нагрузок — обработка нескольких исполняемых файлов
- Интеграция файлов-приманок — сокрытие вредоносных намерений с помощью безобидных файлов
- Шифрование AES — безопасная обфускация полезной нагрузки
- XOR-кодирование — дополнительный уровень защиты
- Генерация обхода пути — автоматическое построение целевого пути
- Проверка CRC — обеспечивает целостность архива
🎨 Пользовательский опыт
- Поддержка Drag & Drop — удобный выбор файлов
- Индикаторы выполнения — визуальная обратная связь во время операций
- Обработка ошибок — подробная отчётность об ошибках и журналирование
- Контекстные меню — управление файлами с помощью правой кнопки мыши
- Автоматическое масштабирование — динамическая адаптация интерфейса
📋 Требования
Системные требования
- Операционная система: Windows 10/11 (64-разрядная)
- Python: 3.8 или выше
- WinRAR: должен быть установлен для создания архивов
- Память: минимум 4 ГБ ОЗУ
- Хранилище: 100 МБ свободного места
Зависимости Python
customtkinter==5.2.0
pycryptodome==3.23.0
🚀 Установка
Шаг 1: Клонируйте репозиторий
git clone https://github.com/syrins/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
Шаг 2: Установите зависимости
pip install -r requirements.txt
Шаг 3: Проверьте установку WinRAR
Убедитесь, что WinRAR установлен в одном из следующих мест:
C:\Program Files\WinRAR\rar.exeC:\Program Files (x86)\WinRAR\rar.exe
Шаг 4: Запустите приложение
python gui.py
🎮 Использование
Краткое руководство
-
Запустите приложение
python gui.py
-
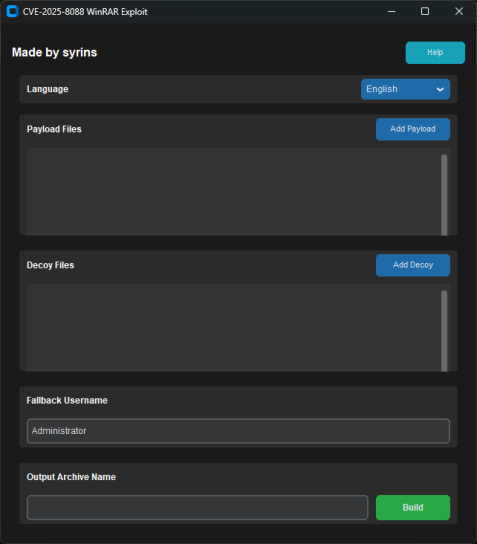
Добавьте файлы полезной нагрузки
- Нажмите кнопку «Add Payload»
- Выберите исполняемые файлы (.exe, .bat, .com и т. д.)
- Поддерживается несколько файлов
-
Добавьте файлы-приманки (необязательно)
- Нажмите кнопку «Add Decoy»
- Выберите безобидные на вид файлы (.txt, .pdf, .doc и т. д.)
- Помогает скрыть вредоносные намерения
-
Настройте параметры
- Укажите резервное имя пользователя (по умолчанию: Administrator)
- Введите имя выходного архива
- Выберите предпочитаемый язык
-
Создайте архив
- Нажмите кнопку «Build»
- Архивы будут созданы в каталоге
output/
Управление файлами
- Щёлкните правой кнопкой мыши по любому файлу, чтобы удалить его
- Наведите курсор на файлы для визуальной обратной связи
- Слишком длинные имена файлов переименовываются автоматически
🔧 Технические детали
Обзор архитектуры
┌─────────────────┐    ┌──────────────────┐    ┌─────────────────┐
│   GUI Layer     │───▶│  Exploit Core    │───▶│  WinRAR CLI     │
│  (gui.py)       │    │ (exploit_base.py)│    │                 │
└─────────────────┘    └──────────────────┘    └─────────────────┘
Процесс эксплуатации
-
Подготовка полезной нагрузки
- Шифрование AES-256-CBC
- Слой XOR-кодирования
- Вставка случайного дополнения (padding)
-
Создание архива
- Создание базового RAR-архива с помощью WinRAR CLI
- Присоединение ADS (альтернативного потока данных)
- Внедрение строки обхода пути
-
Манипуляция заголовком
- Разбор формата RAR5
- Пересчёт CRC32
- Замена заполнителя
-
Построение целевого пути
..\..\..\..\..\..\..\..\Users\[USERNAME]\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\
Схема шифрования
Original Payload → AES-256-CBC → XOR Encoding → Random Padding → Final Archive
Поддерживаемые типы файлов
- Полезные нагрузки:
.exe, .bat, .com, .scr, .pif
- Приманки:
.txt, .pdf, .doc, .jpg, .png, .*
📸 Скриншоты
Основной интерфейс
Справочная система
⚠️ Отказ от ответственности
ВАЖНОЕ ЮРИДИЧЕСКОЕ УВЕДОМЛЕНИЕ
Этот инструмент создан ТОЛЬКО ДЛЯ ОБРАЗОВАТЕЛЬНЫХ И ИССЛЕДОВАТЕЛЬСКИХ ЦЕЛЕЙ. Автор и участники проекта:
- ✅ НЕ поощряют вредоносное использование
- ✅ НЕ НЕСУТ ответственности за неправомерное использование
- ✅ ПРЕДОСТАВЛЯЮТ его только для исследований в области безопасности
- ✅ РЕКОМЕНДУЮТ использовать его только в контролируемых средах
Рекомендации по этичному использованию
- Используйте только в авторизованных тестовых средах
- Получите надлежащие разрешения перед тестированием
- Ответственно сообщайте об уязвимостях
- Соблюдайте применимые законы и нормативные акты
🤝 Участие в разработке
Вклад приветствуется! Пожалуйста:
- Сделайте форк репозитория
- Создайте отдельную ветку (feature branch)
- Внесите свои изменения
- Отправьте pull request
Настройка среды разработки
git clone https://github.com/your-username/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
pip install -r requirements.txt
📞 Поддержка
Türkçe
📋 İçindekiler
🎯 Genel Bakış
CVE-2025-8088, RAR arşiv dosyalarında yol geçiş saldırılarını gösteren kurgusal bir güvenlik açığı demonstrasyon aracıdır. Bu eğitim aracı, kötü niyetli arşivlerin dizin geçiş tekniklerini kullanarak dosyaları hedeflenen çıkarma dizini dışına nasıl çıkarabileceğini gösterir.
 syrins/cve-2025-8088-winrar-tool-gui


