 synlace/ferret
Совместный набор для пентеста веб-приложений

Совместный MITM-прокси для специалистов по безопасности.
Перехватывайте HTTP-трафик, аннотируйте запросы с помощью AI, запускайте сессии охоты, воспроизводите трафик и отслеживайте находки в одном интерфейсе.




Быстрый старт · Возможности · Скриншоты · Конфигурация · Безопасность · Участие в разработке
git clone https://github.com/synlace/ferret.git
cd ferret

cp .env.example .env   # необязательно
just up
Или используйте Docker Compose напрямую:
docker compose up --build -d
| Сервис | URL |
|---|---|
| UI | http://localhost:3000 |
| API | http://localhost:8000 |
| Прокси | 127.0.0.1:1337 |
Откройте:
http://localhost:3000
Мастер первоначальной настройки попросит вас установить пароль и выбрать AI-провайдера.
justFerret — это HTTP-прокси для перехвата трафика с поддержкой AI, созданный для специалистов по безопасности.
Направьте браузер, CLI-инструмент или рабочий процесс тестирования на:
127.0.0.1:1337
Ferret перехватывает запросы и ответы, хранит их локально, аннотирует трафик с помощью AI и предоставляет инструменты для повторной отправки, модификации, тестирования и преобразования интересного поведения в находки.
Он предназначен для рабочих процессов, где вам нужно больше, чем пассивный прокси: инструмент, который помогает думать, тестировать и документировать по ходу дела.
| Функция | Описание |
|---|---|
| Перехватывающий прокси | Захват HTTP- и HTTPS-трафика через mitmproxy. |
| История запросов | Просмотр, фильтрация, проверка и повторная отправка перехваченного трафика. |
| AI-аннотации | Обогащение запросов контекстом, связанным с безопасностью. |
| Охота (Hunts) | Запуск AI-ассистированных сессий охоты по перехваченному трафику. |
| Находки (Findings) | Отслеживание уязвимостей с уровнем критичности, хостом, типом, доказательствами и статусом. |
| Snare | Перехват и модификация запросов или ответов на лету. |
| Gnaw | Вкладки-повторители для редактирования и повторной отправки HTTP-запросов. |
| Рабочие пространства | Каталоги scripts/, tests/ и notes/ для каждой сессии. |
| Проекты | Раздельные история запросов, находки, рабочие пространства и API-ключи. |
| Аутентификация | Вход по паролю, сессионные куки, опциональный доступ по API-ключу и TOTP 2FA. |
| Локальное хранение | Данные на базе SQLite, хранящиеся в локальной примонтированной директории. |
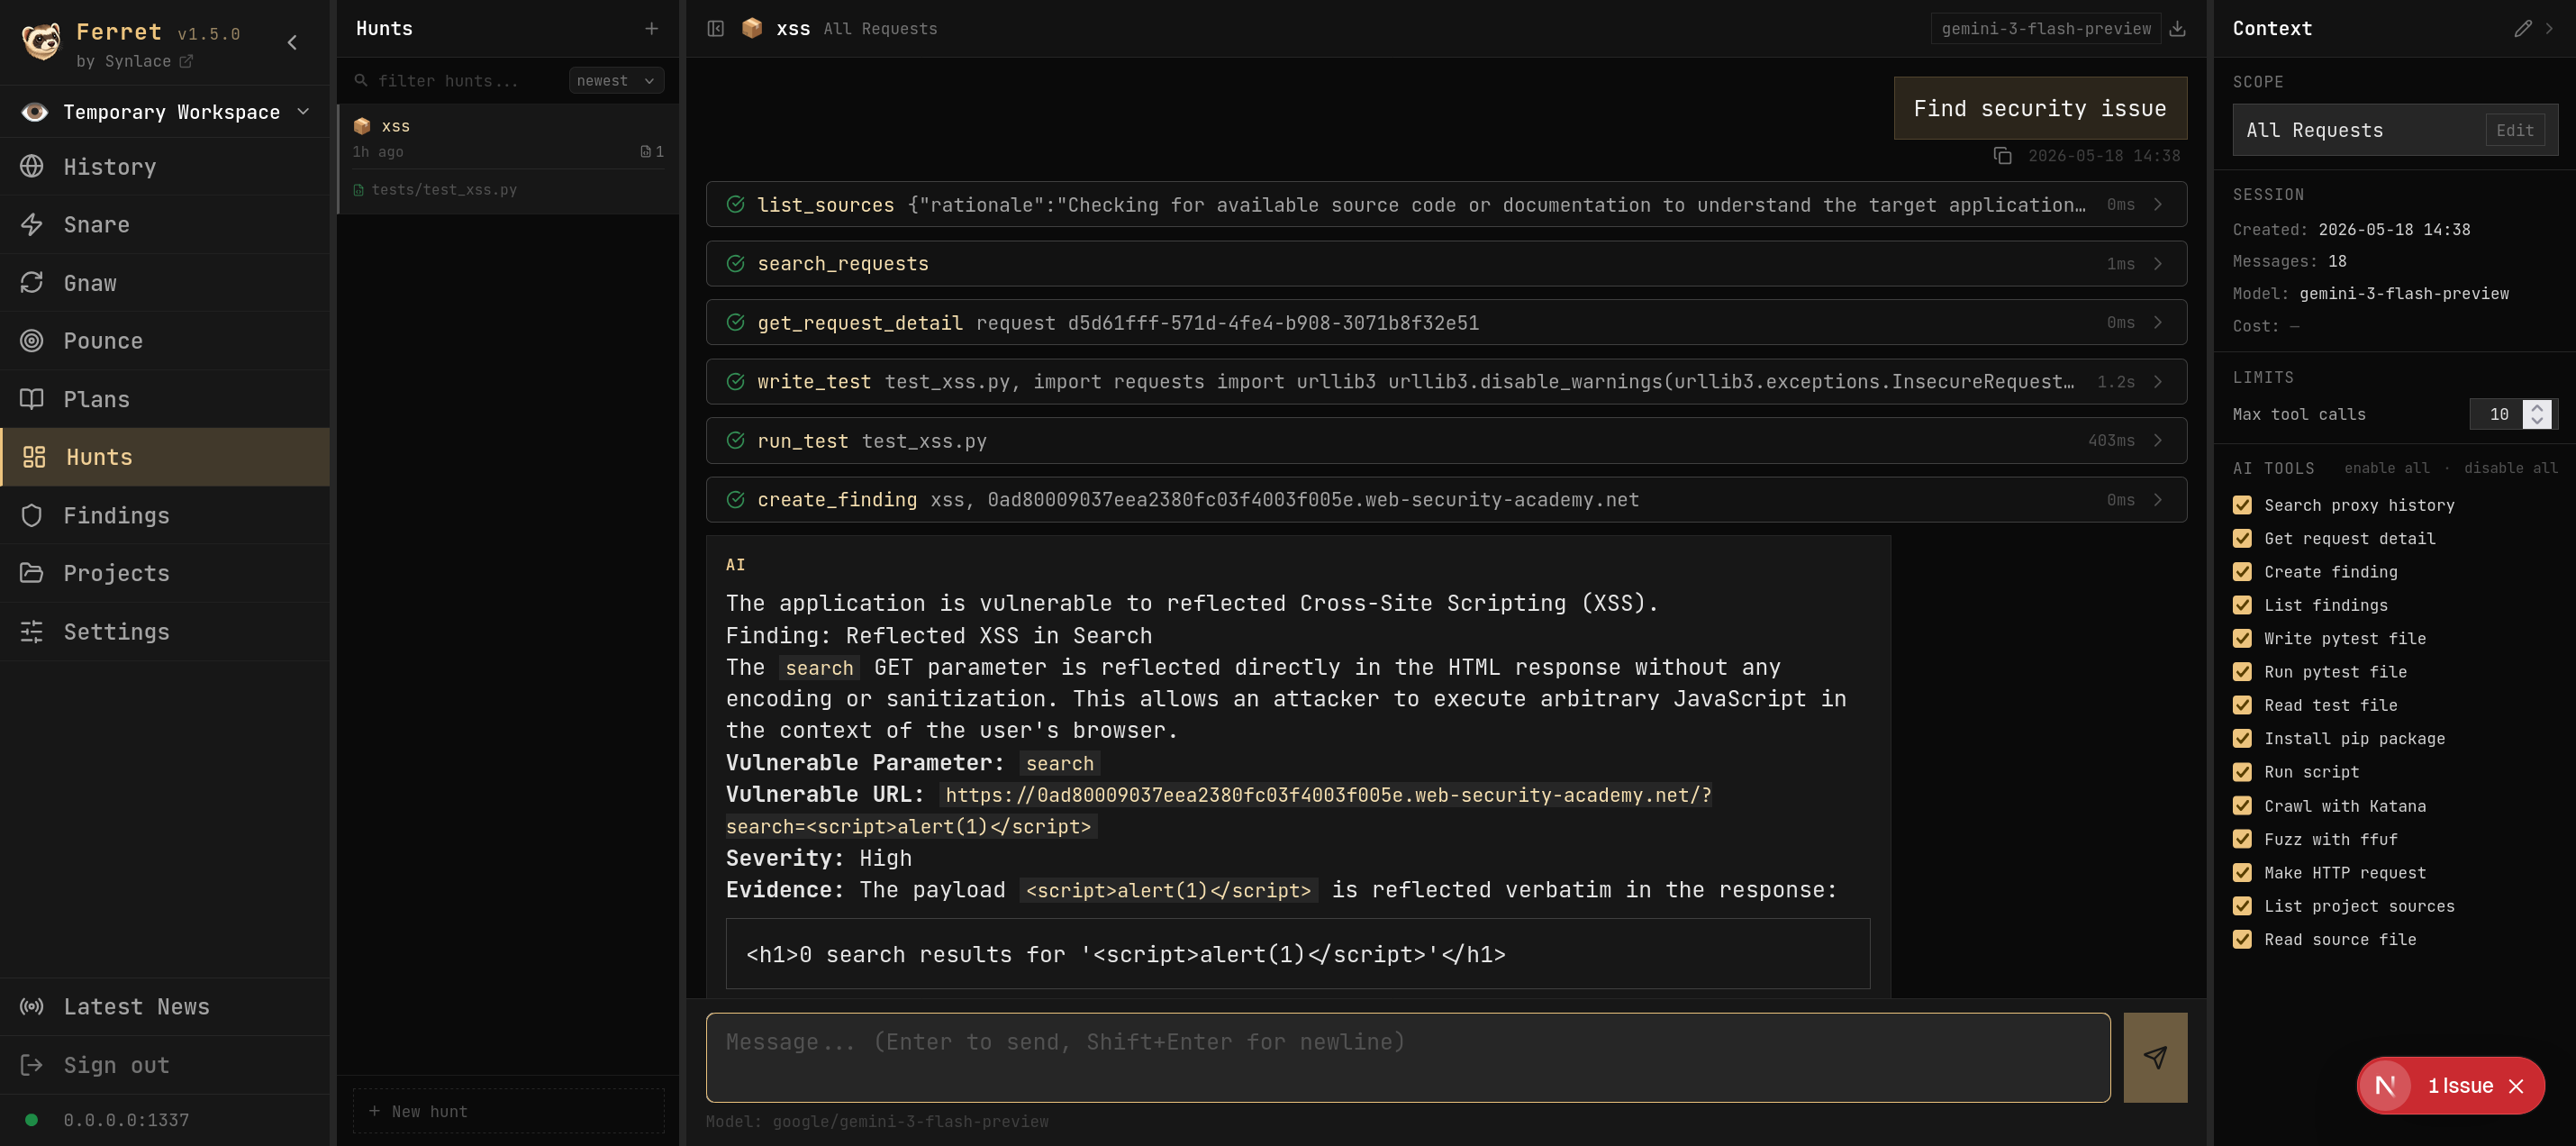
Hunts — AI-ассистированные сессии охоты, которые ищут в истории запросов, пишут и запускают тесты и создают находки.
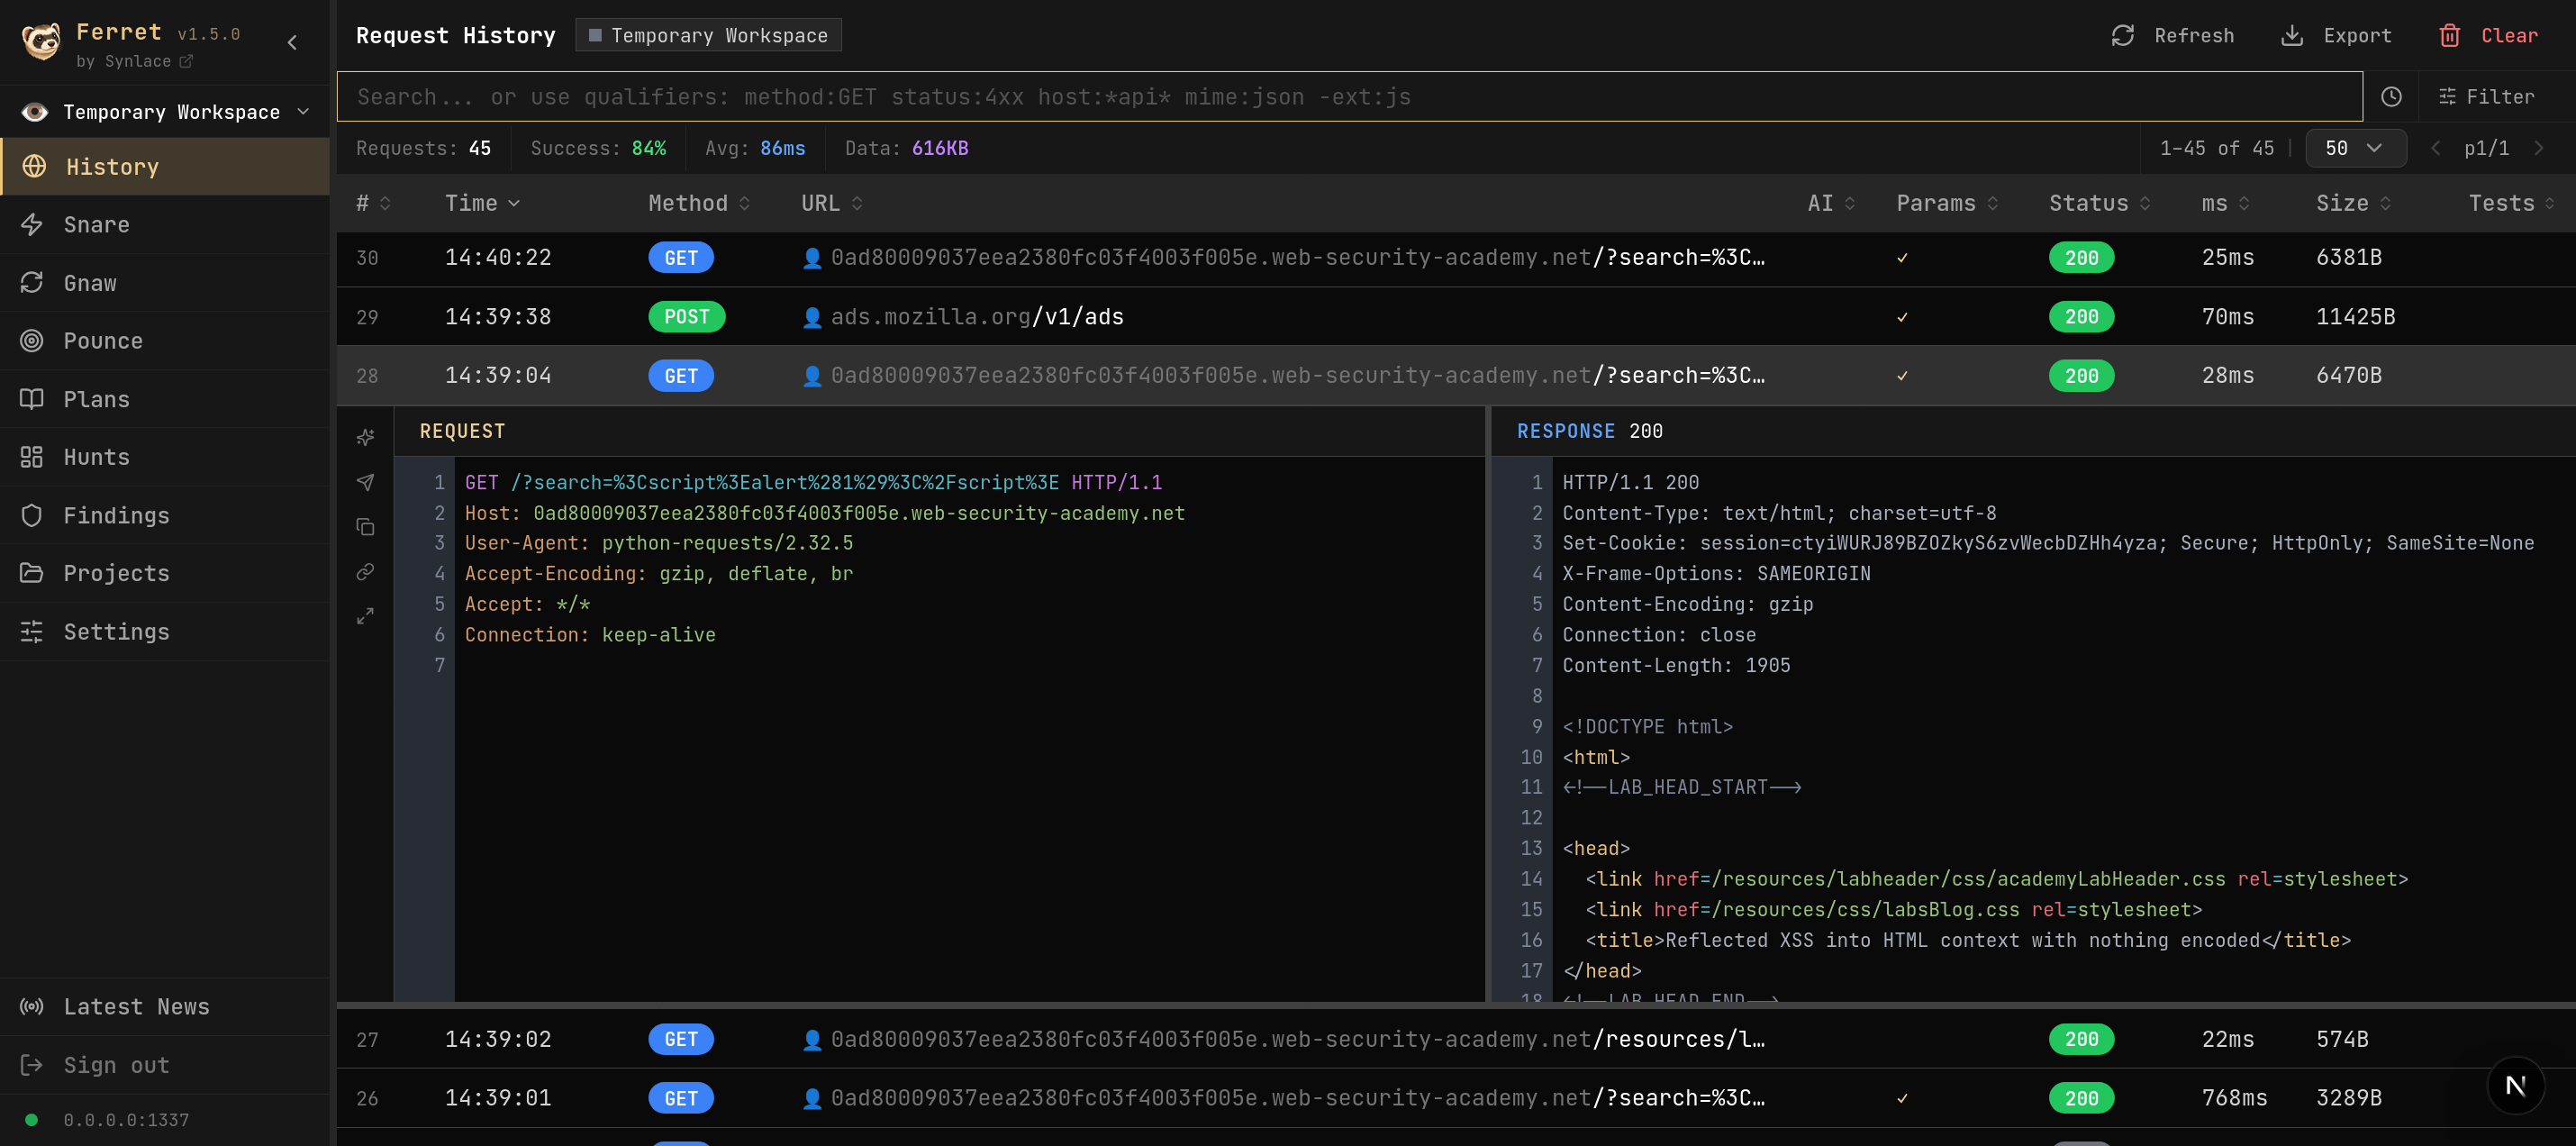
History — полный журнал проксированных запросов с AI-аннотациями, временем, кодами статуса и встроенными редакторами запросов/ответов.
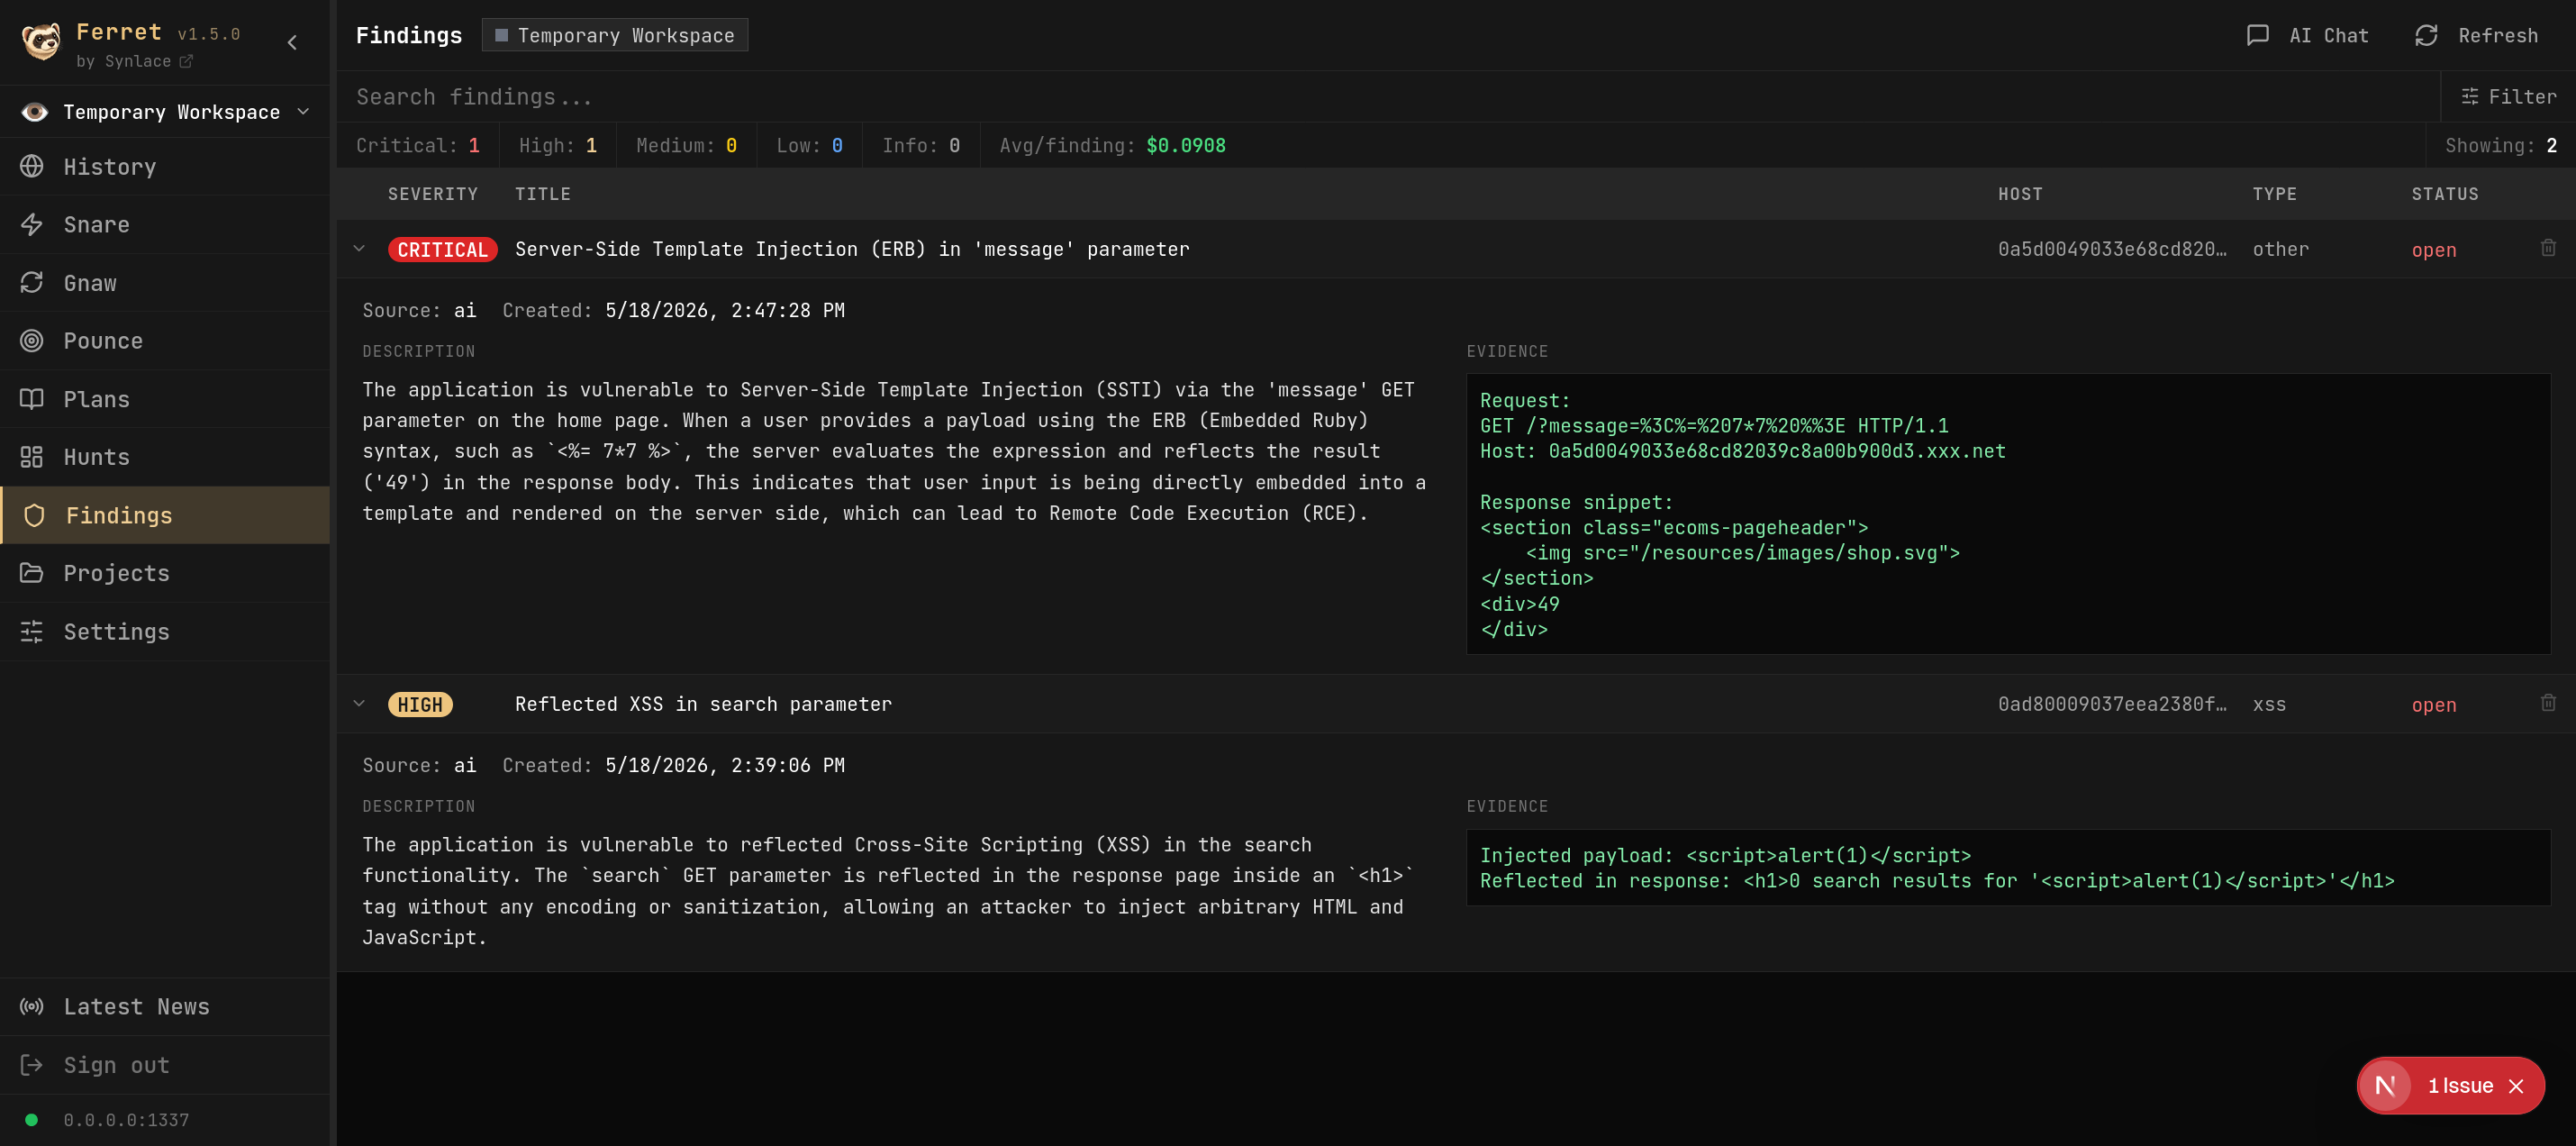
Findings — трекер уязвимостей с уровнем критичности, хостом, типом, AI-сгенерированными описаниями и фрагментами доказательств.
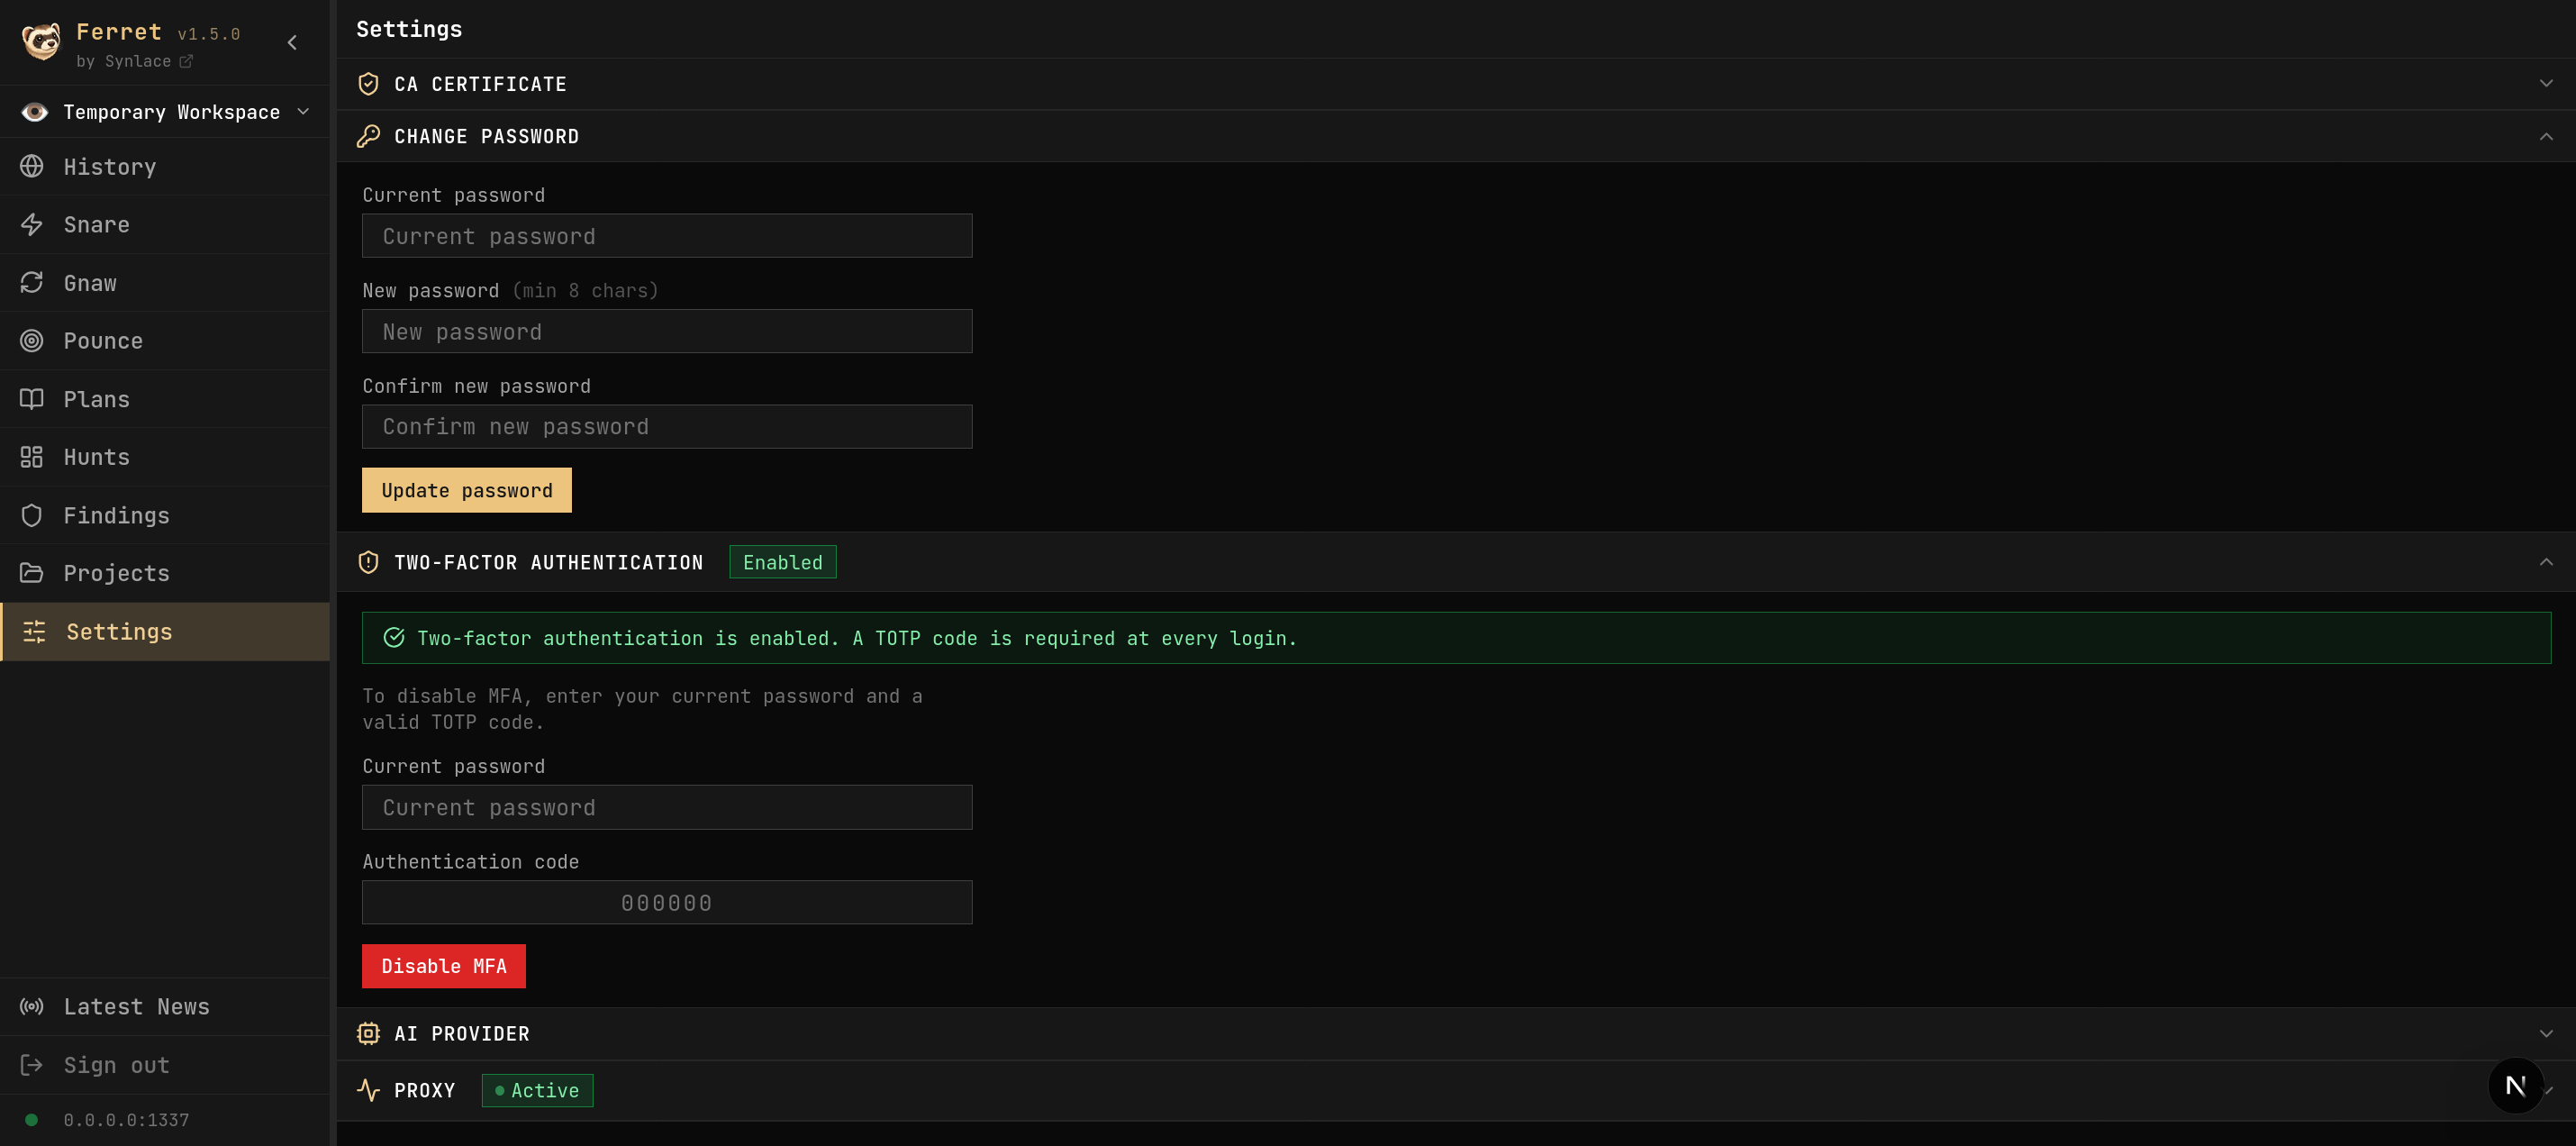
Settings — управление CA-сертификатом, паролем, 2FA, AI-провайдером, API-ключами и статусом прокси.
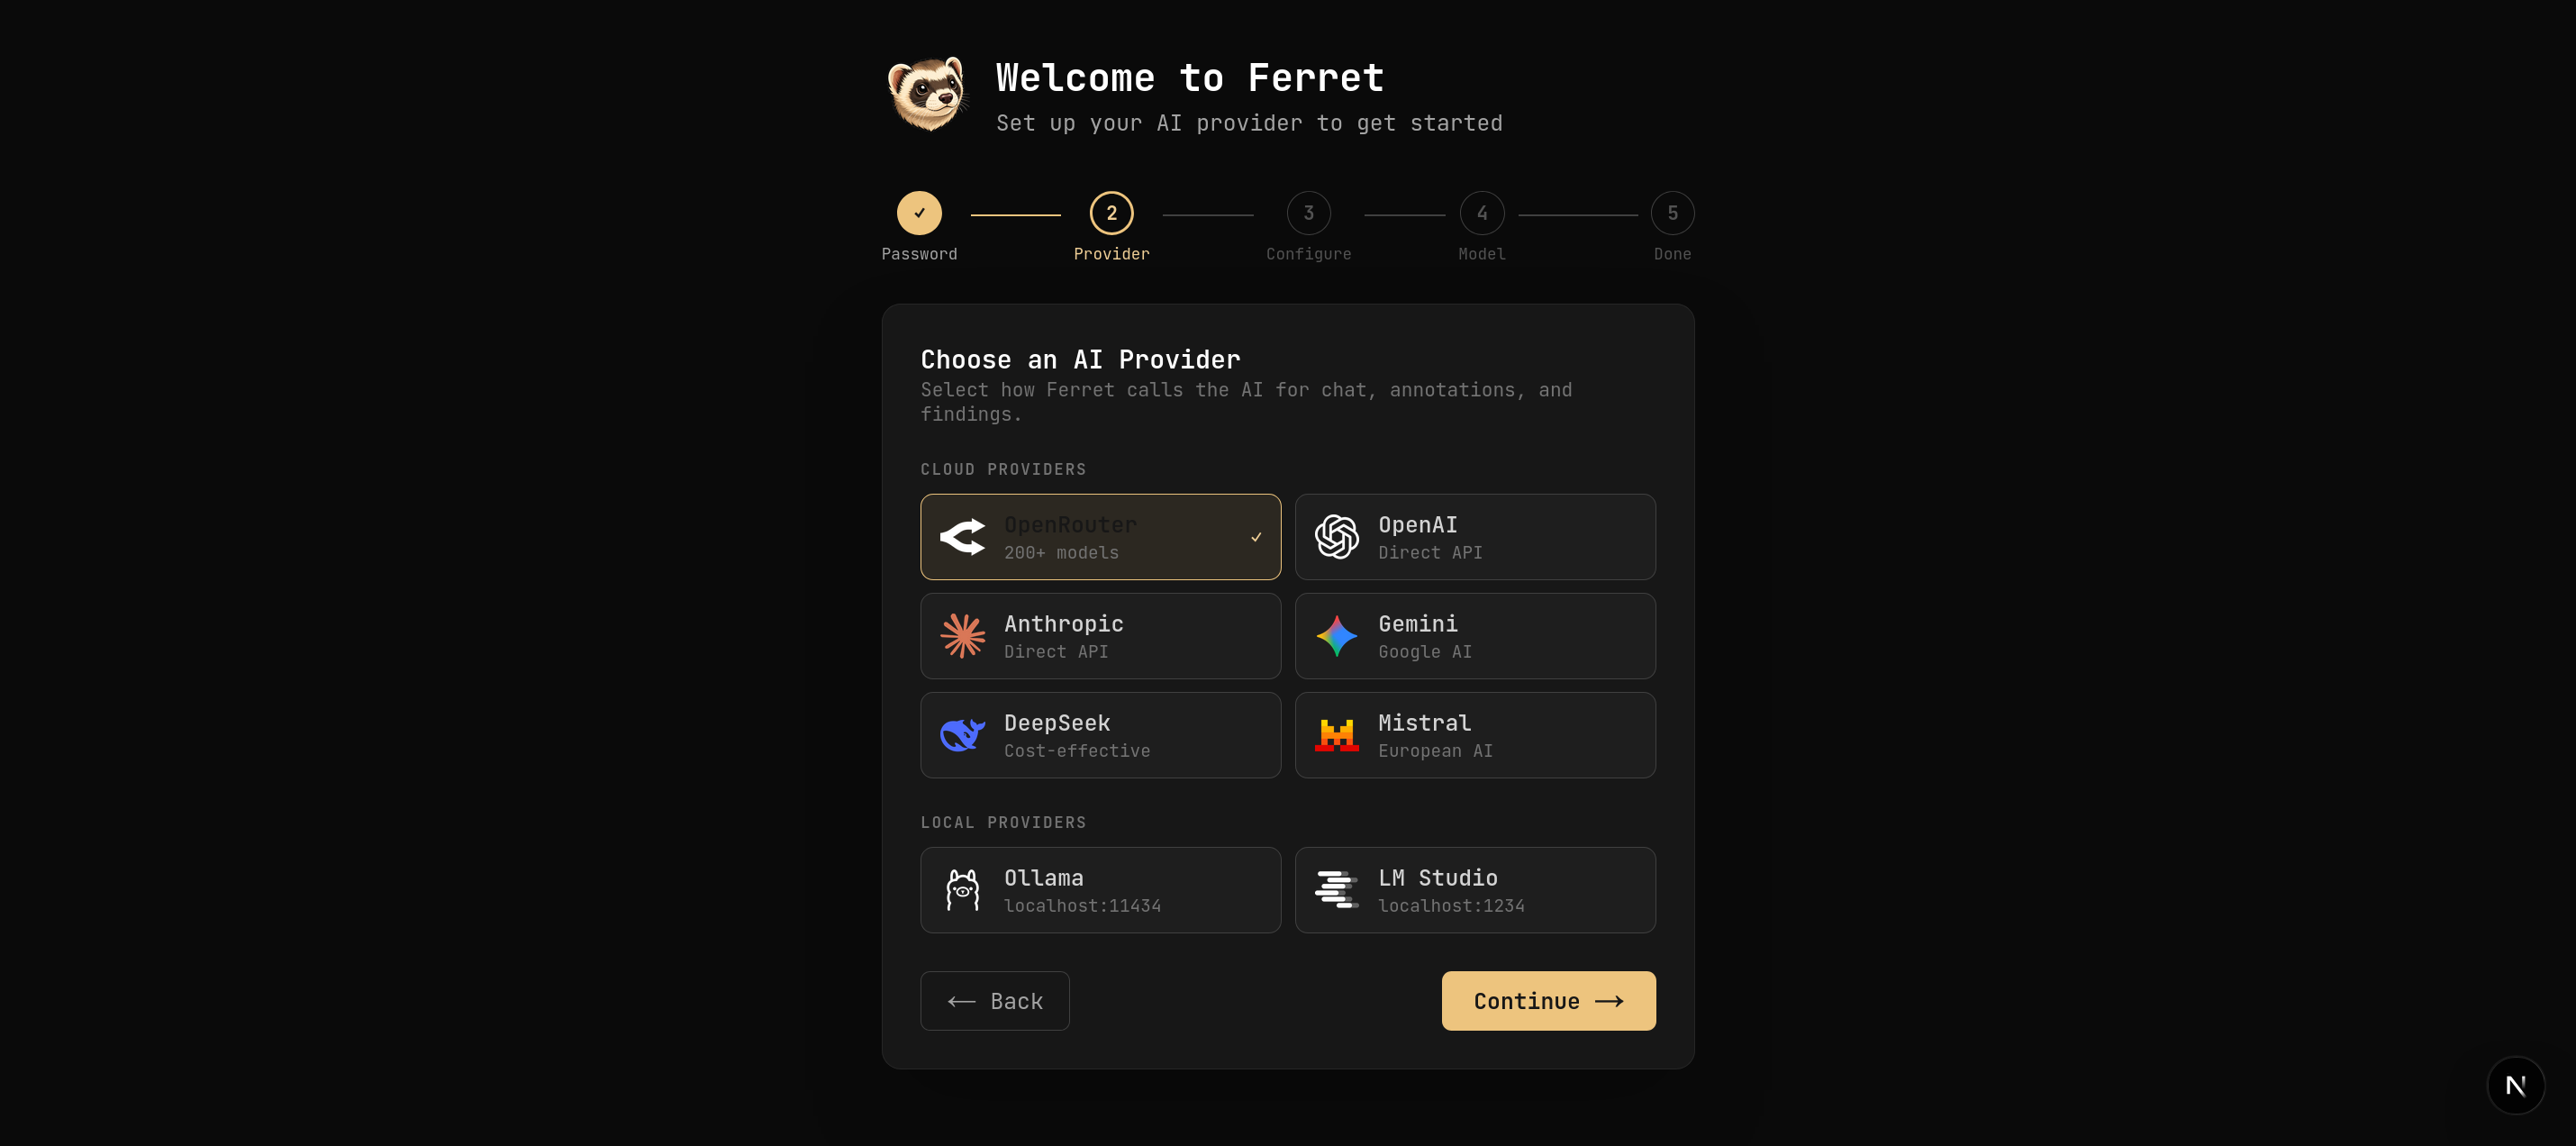
Мастер настройки — первоначальная настройка пароля и конфигурация AI-провайдера.
Настройте браузер, CLI-инструмент или тестовый клиент на использование:
HTTP proxy:  127.0.0.1:1337
HTTPS proxy: 127.0.0.1:1337
Для перехвата HTTPS загрузите и установите CA-сертификат mitmproxy со страницы Настройки.
Ferret требует аутентификации при каждой установке.
/login.HttpOnly и SameSite=Strict.2FA на основе TOTP можно включить на странице Настройки.
После включения при входе требуется действующий код аутентификатора.
Установите статический API-ключ в файле .env:
FERRET_API_KEY=your-random-secret
Затем используйте его как Bearer-токен:
curl -H "Authorization: Bearer your-random-secret" \
  http://localhost:8000/api/requests
Сессионные куки и Bearer-токены проверяются независимо.
Скопируйте .env.example в .env для предварительной настройки Ferret.
Большинство настроек AI-провайдеров также можно настроить через мастер установки.
