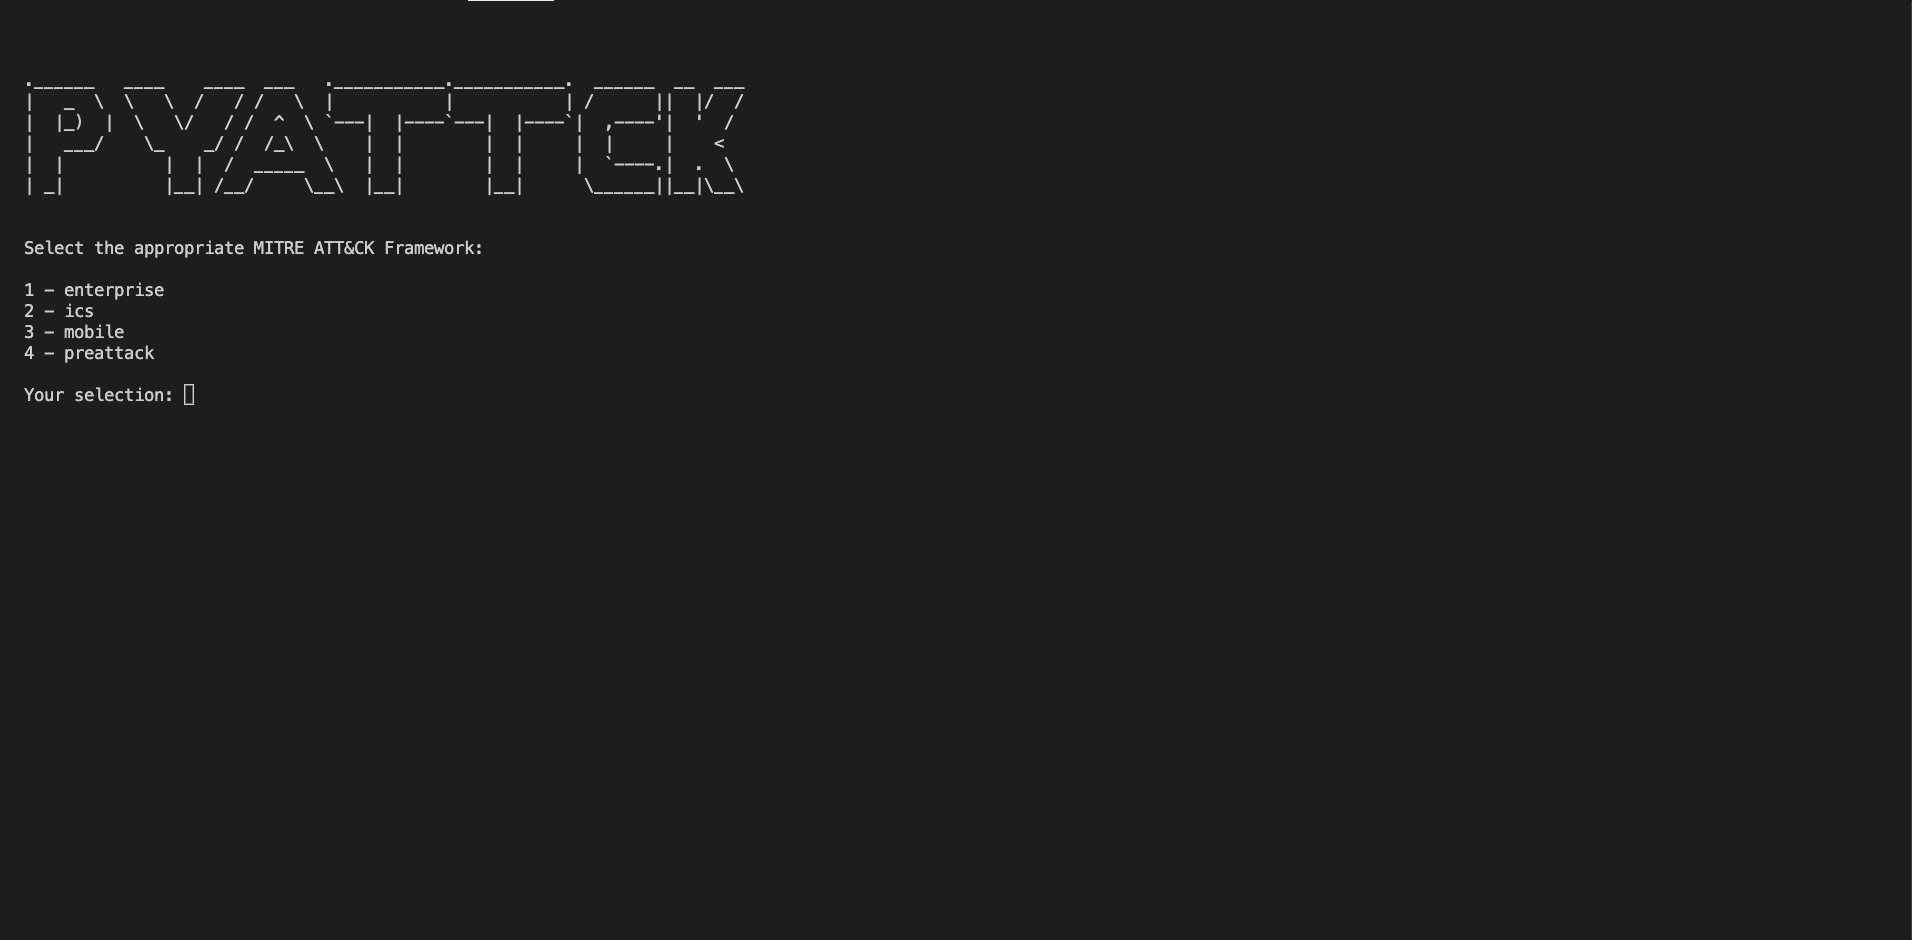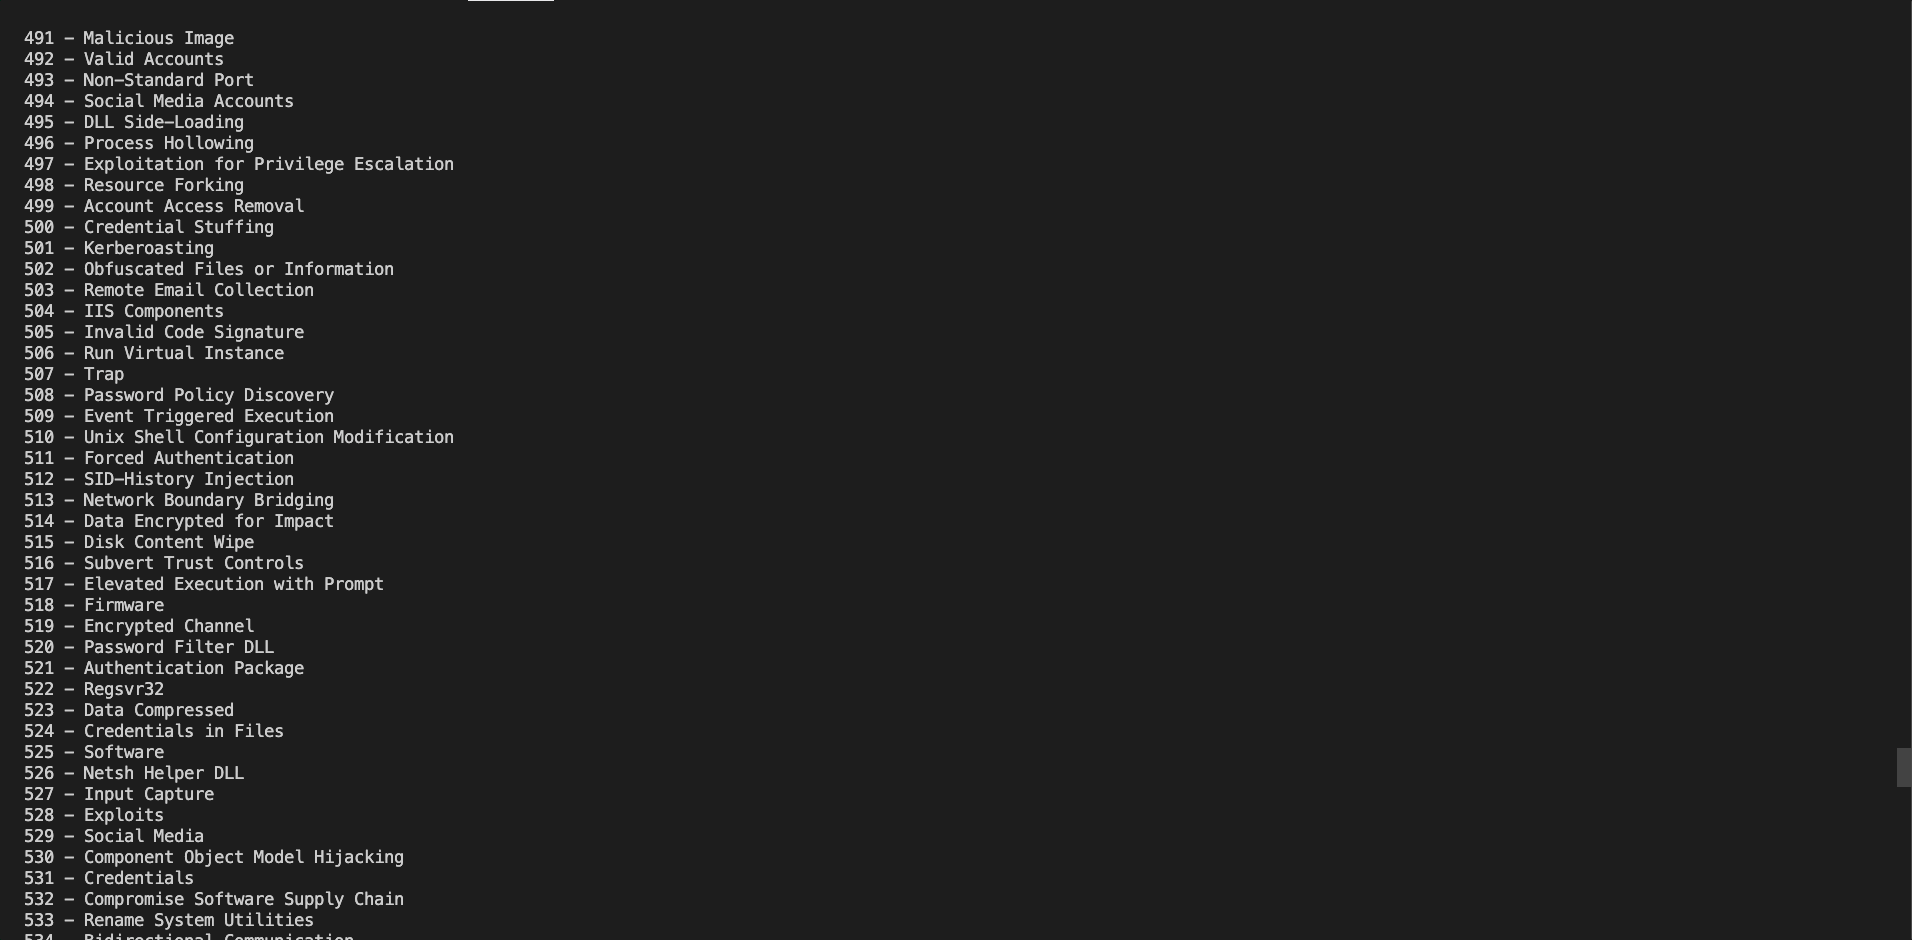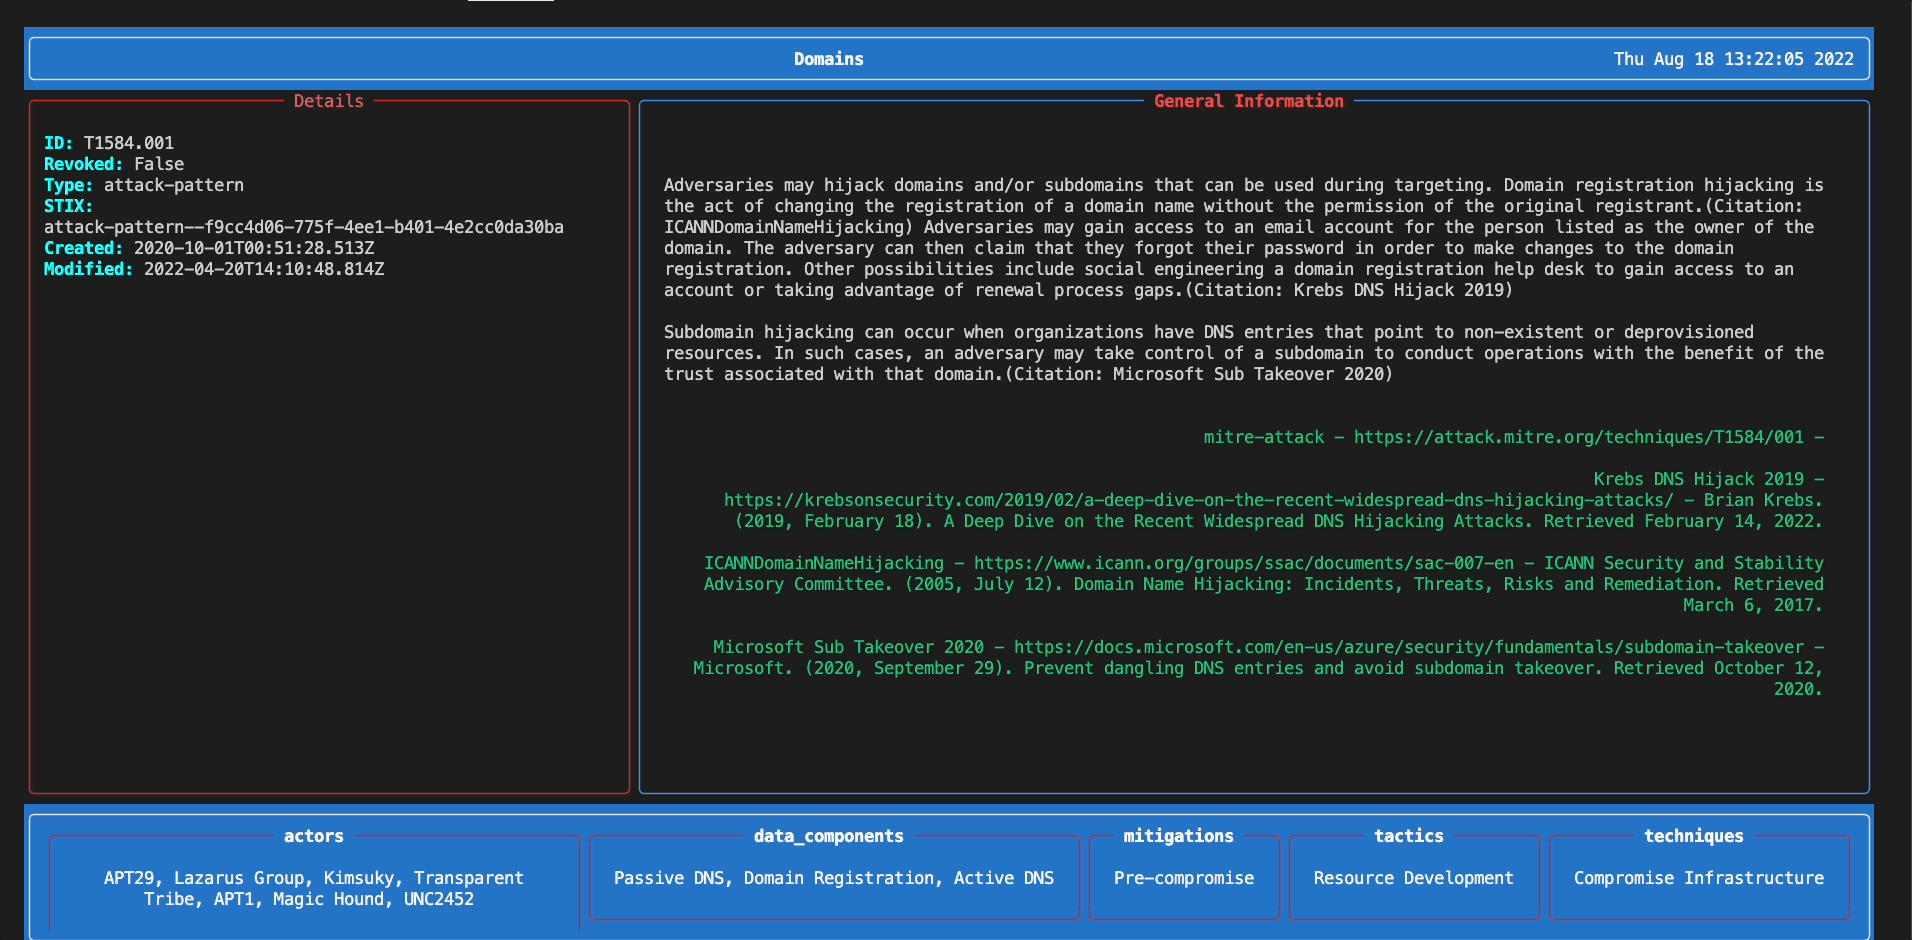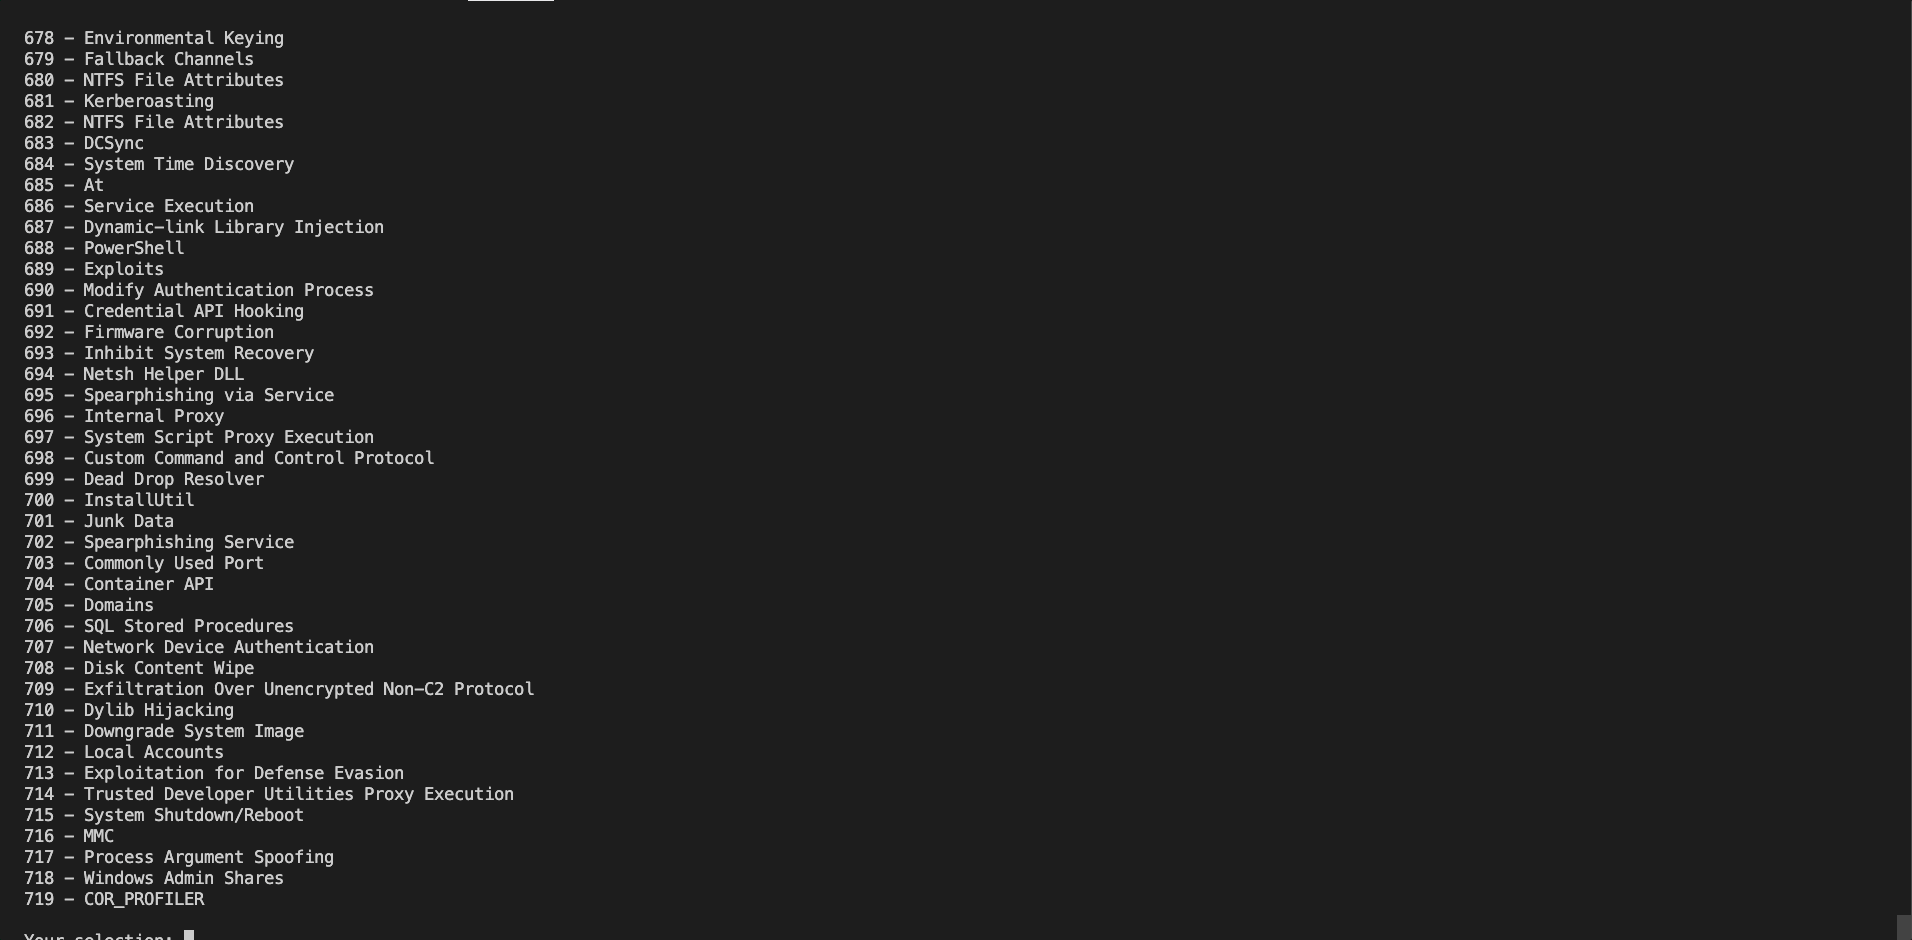
 swimlane/pyattck
Python-пакет для взаимодействия с фреймворком Mitre ATT&CK


    .______   ____    ____  ___   .___________.___________.  ______  __  ___
    |   _  \  \   \  /   / /   \  |           |           | /      ||  |/  /
    |  |_)  |  \   \/   / /  ^  \ `---|  |----`---|  |----`|  ,----'|  '  /
    |   ___/    \_    _/ /  /_\  \    |  |        |  |     |  |     |    <
    |  |          |  |  /  _____  \   |  |        |  |     |  `----.|  .  \
    | _|          |__| /__/     \__\  |__|        |__|      \______||__|\__\
Пакет Python для взаимодействия с фреймворками MITRE ATT&CK
Текущая версия: 7.1.1
pyattck — это легковесный фреймворк для работы с фреймворками MITRE ATT&CK. Этот пакет извлекает детали из корпоративного фреймворка MITRE, PRE-ATT&CK, Mobile и ICS.
pyattck помогает организациям и специалистам программно обращаться к фреймворкам MITRE ATT&CK. То есть вы можете получить доступ ко всем определённым злоумышленникам, вредоносным программам, средствам смягчения, тактикам, техникам и инструментам, определённым в корпоративных, мобильных, Pre-Attck и ICS фреймворках, с помощью утилиты командной строки или встроив их в свою базу кода.
Есть много причин, по которым вам может понадобиться получать эти данные автоматизированно (с помощью скриптов/кода), вот несколько примеров:
pyattck также предоставляет другие преимущества, включая возможность добавлять дополнительную контекстную информацию. Подробнее об этих данных можно узнать здесь, но в основе лежит то, что pyattck использует несколько репозиториев с открытым исходным кодом для сбора дополнительного контекста, такого как команды, используемые для выполнения техники, страна и другие сведения о злоумышленнике, другие варианты вредоносного ПО, похожие на определённый инструмент/вредоносное ПО, и т.д.
Этот дополнительный контекст делает pyattck по-настоящему мощным и позволяет людям создавать более надёжные тесты и проверки своих правил обнаружения, подтверждать предположения о тестировании и т.д. На самом деле существует бесчисленное множество способов использования pyattck для помощи синим, красным и фиолетовым командам в защите организаций (и самих себя).
Пакет pyattck извлекает все тактики, техники, злоумышленников, вредоносные программы, инструменты и средства смягчения из фреймворков MITRE ATT&CK, а также любые определённые взаимосвязи внутри набора данных MITRE ATT&CK (включая суб-техники).
Кроме того, для техник, злоумышленников и инструментов (если применимо) теперь доступны данные, собранные из сторонних ресурсов, через различные свойства. Более подробную информацию об этих функциях см. в Внешние наборы данных.
Пакет pyattck позволяет:
Вы можете установить pyattck на OS X, Linux или Windows. Также возможна установка напрямую из исходного кода. Для установки используйте команды под соответствующей операционной системой ниже.
pip install pyattck
git clone https://github.com/swimlane/pyattck.git
cd pyattck
python setup.py install
Чтобы использовать pyattck, вы должны создать экземпляр объекта Attck. Хотя вы можете напрямую взаимодействовать с каждым классом, предполагаемый способ использования — через объект Attck:
from pyattck import Attck

attack = Attck()
По умолчанию sub-techniques доступны как часть каждого объекта техники. Вы можете отключить это поведение, передав nested_techniques=False при создании объекта Attck.
В качестве примера, поведение по умолчанию выглядит следующим образом:
from pyattck import Attck

attack = Attck()

for technique in attack.enterprise.techniques:
    print(technique.id)
    print(technique.name)
    for subtechnique in technique.techniques:
        print(subtechnique.id)
        print(subtechnique.name)
Вы можете получить доступ к следующим основным свойствам вашего объекта Attck:
После указания фреймворка MITRE ATT&CK вы можете получить доступ к дополнительным свойствам.
Вот доступные объекты в свойстве Enterprise:
Для получения дополнительной информации о типах объектов в свойстве enterprise см. Enterprise.
Вот доступные объекты в свойстве PreAttck:
Для получения дополнительной информации о типах объектов в свойстве preattck см. PreAttck.
Вот доступные объекты в свойстве Mobile:
Для получения дополнительной информации о типах объектов в свойстве mobile см. Mobile.
